хм. да - можно заэкслудить все файлы и засинкать только папки.. с ключиком —delete должен удалить лишнее, но там адовая не прозрачная конструкция... но да, наверно сработает =)
Я делал так - 1.создаём папки согласно списка 2. Смотрим какие папки есть по факту, регистрируем результат 3. Луп по списку, зареганного в п2. Если item не в ходит в список из п1 - удаляем.
 Mikhail

 Mikhail
Но с таким подходом надо аккуратнее, а то ещё грохнешь папки, которые например сервисом создались.
 Lex
Я делал так - 1.создаём папки согласно списка 2. Смотрим какие папки есть по факту, регистрируем результат 3. Луп по списку, зареганного в п2. Если item не в ходит в список из п1 - удаляем.
ага. примерно это на первом этапе в голове и нарисовалось. Спасибо...попробую обернуть это rsync-ом..но выглядит как то монструозно. Думаю тоже через 2 списка сделать
 George
Mikhail
Надо только понимать, что, если допустим список папок делаешь вот так:
list_dirs:
- /path/to/dir1/
То в п.2 будет зареган список
- /path
- /path/to
- /path/to/dir1
И первой же иттерацией в 3, ты грохнешь корень, так как
/path/to/dir1/ != /path
Сергей
Парни, помогите разобраться. Качнул из репозитория роль по установке zookeeper, там увидел строку
{{ hostvars[inventory_hostname].myid }}
Вот этого myid я не вижу и роль на таске падает. Это что вообще? Нигде в документации не нашел. Что с этим делать?
 Paragor
Парни, помогите разобраться. Качнул из репозитория роль по установке zookeeper, там увидел строку
{{ hostvars[inventory_hostname].myid }}
Вот этого myid я не вижу и роль на таске падает. Это что вообще? Нигде в документации не нашел. Что с этим делать?
 Paragor
в hostvars для каждого сервера надо айдишник прописать
Vladimir
Парни, помогите разобраться. Качнул из репозитория роль по установке zookeeper, там увидел строку
{{ hostvars[inventory_hostname].myid }}
Вот этого myid я не вижу и роль на таске падает. Это что вообще? Нигде в документации не нашел. Что с этим делать?
И ещё не забудь резолв хостов настроить. Можно в хостс например. Иначе не заведется
Сергей
в hostvars для каждого сервера надо айдишник прописать
Аааа, я думал, это сама ОС должна что то отдавать. Спасибо большое! Классный чат, всегда помощь быстро и по делу. Вы - молодцы!
👍👌👍👌👍👌👍👌🤝
Mikhail
Народ, я что-то в 3-х соснах заблудился. Хочу скажем ограничить выполнение плеейбука некой группой. Использую --limit 'some_group', а если например надо только на 1-м хосте выполнить. Я конечно знаю что в инвентори указано и могу скормить сам хост в limit, но не хочу прибивать гвоздями, если например FQDN сервера в данной группе изменится. Конечно можно в пайпе перед выполнением плейбука выполнить ansible ad-hoc и вытащить: {{ groups['some_group'] | first }}, но как то это некрасиво.
Mikhail
Наверно я хочу странного)
 Vladislav 👻
да
Vladislav 👻
вытаскивание первого хоста - стремная задача, если вам надо что-то сделать один раз, то у тасок есть параметр run_once
Vladislav 👻
ну и "если например FQDN сервера в данной группе изменится" - это вообще нонсенс какой-то, хост в группе, группа в плейбуке, пофиг, что там и кто меняет
George
Почему стремная? Например, хочется сертификаты сгенерировать - я не знаю. Или кластер собрать (Кафка/зукипер) или … предлагаешь это вообще на контроллере ансибла делать все ?
George
Чтобы не было нужны выбирать первый или (не важно) случайный хост из группы ?
George
@Bearpuh кейс подробнее расскажи
Alex
Народ, я что-то в 3-х соснах заблудился. Хочу скажем ограничить выполнение плеейбука некой группой. Использую --limit 'some_group', а если например надо только на 1-м хосте выполнить. Я конечно знаю что в инвентори указано и могу скормить сам хост в limit, но не хочу прибивать гвоздями, если например FQDN сервера в данной группе изменится. Конечно можно в пайпе перед выполнением плейбука выполнить ansible ad-hoc и вытащить: {{ groups['some_group'] | first }}, но как то это некрасиво.
{{ groups['some_group'] | first }} результат вроде может быть разным
 Dmitriy
Vladislav 👻
Mikhail
Ну вот есть универсальный плейбук, который развертывает некое ПО на хост/группу хостов. Есть несколько проектов, которые содержат ямлики со словарями переменных и дергают один и тот же пайп, но разные плейбуки типа вот так
/playbooks/apply-${CI_PROJECT_NAME}.yml
Соответсвенно сейчас создано несколько плейбуков с именем apply-${CI_PROJECT_NAME}.yml, в которых в hosts задано "{{ groups['some_group'] | first }}" или могут быть все хосты группы -
hosts: some_group. Плейбуки запускают одну и ту же роль. Вот хотел сделать один плейбук и указать там hosts: all (только не надо ругаться) и в пайпе отдавать —limit 'some_group'
Vladislav 👻
отдавать на CI выбор хостов - сильный ход, как безопасность на это смотрит?
Vladislav 👻
моя позиция, есть плейбук - есть группа под плейбук
Vladislav 👻
через ревью, пр, секьюр проверяется наличие хостов в группе и никакой джун не тыкнет с CI деплой теста на прод
Mikhail
отдавать на CI выбор хостов - сильный ход, как безопасность на это смотрит?
Это наша зона ответственности, беза тут непричем
Vladislav 👻
смешно, окей
Vladislav 👻
звучит как "мы не ищем себе проблем - мы их создаем!"
Mikhail
С теста на прод и так невозможно ибо environment scope
Vladislav 👻
я образно описать более явно проблему, но если вы думаете, что у вас все хорошо - продолжайте, я отговаривать не буду
Vladislav 👻
ну так и рулите инвентори
Mikhail
ну так и рулите инвентори
Не хотел плодить несколько плейбуков для разных проектов, когда можно обойтись одним. Болею универсальностью)
Vladislav 👻
инвентори
BB
Добрый вечер!
Как правильно передать СПИСОК ключей в env, чтобы потом можно было использовать их в плейбуке?
- hosts: localhost
vars:
vault_keys: "{{ lookup('env','VAULT_KEYS') }}"
tasks:
- hashivault_status:
register: vault_status
- block:
- hashivault_seal:
register: vault_seal
when: "{{vault_status.status.sealed}} == False"
- hashivault_unseal:
keys: '{{vault_keys}}'
Пробовал:
export VAULT_KEYS='key1:key2', но он все равно воспринимает это как единую строку, а не список
Спасибо!
Boris
Добрый вечер, подскажите пожалуйста почему при такой переменной
alertmanager_webhooks: "{{ exst_int_token + (webhook.results|json_query('[*].json.integration.token') | default([])) }}"
если webhook.results|json_query('[*].json.integration.token пустая то ансибл "сьедает" первую строчку из листа exst_int_token?
Mikhail
Добрый вечер!
Как правильно передать СПИСОК ключей в env, чтобы потом можно было использовать их в плейбуке?
- hosts: localhost
vars:
vault_keys: "{{ lookup('env','VAULT_KEYS') }}"
tasks:
- hashivault_status:
register: vault_status
- block:
- hashivault_seal:
register: vault_seal
when: "{{vault_status.status.sealed}} == False"
- hashivault_unseal:
keys: '{{vault_keys}}'
Пробовал:
export VAULT_KEYS='key1:key2', но он все равно воспринимает это как единую строку, а не список
Спасибо!
Только вот лукап тут не нужен по моему. Можно ведь в модуле сразу указать environment.
 Dragon🇺🇦
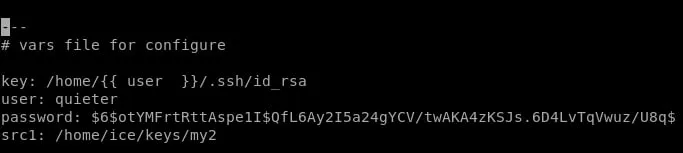
Здраствуйте такой вопрос можно ли в файле vars указать переменную которая зависит от другой переменной?
Alex
Dragon🇺🇦
 Alex
Dragon🇺🇦
ок спасибо
 inqfen
Что имеется в виду
 Timur
Какое именно соединение имеется в виду? По какому протоколу?
Ivan
curl на url с хэдером basic auth? 🤔
George
Это делают обычно средствами мониторинга - ну, тип там прометеус и blackbox exporter
Timur
Сам спросил, сам удалил
Timur
George
Странные люди
 NO
Добрый день, а кто какую роль используют для redis? Какие живые, нужна поддержка основных линуксов и установка базовых параметров?
 Sergey
Добрый день, а кто какую роль используют для redis? Какие живые, нужна поддержка основных линуксов и установка базовых параметров?
я себе свою написал, и никаких бед не знаю
правда, там синглнода, но я пока не сталкивался с тем, чтоб нужно было редис масштабировать
поделиться не могу ))
NO
Ок :)
NO
Просто не охота, делать то что уже есть
Sergey
Просто не охота, делать то что уже есть
на знакомство с готовой ролью, ее тестирование и модернизацию под свои нужды (а это часто бывает), ты потратишь не сильно меньше времени ))
NO
Да понятно, но были роли которые ок шли, но я там лично автора знал
NO
Ясно
 Vladimir
Просто не охота, делать то что уже есть
https://github.com/DavidWittman/ansible-redis https://github.com/alainchiasson/redis
NO
Ага, посмотрю
George
редис не нужен. Ансибл не нужен. Редис вообще какаха на самом деле, кто его в 2022 еще использует? Почему хотя бы не https://github.com/Netflix/dynomite ?
Adamant
редис не нужен. Ансибл не нужен. Редис вообще какаха на самом деле, кто его в 2022 еще использует? Почему хотя бы не https://github.com/Netflix/dynomite ?
или KeyDB тоже не плох https://docs.keydb.dev/
George
да сразу https://tikv.org/
Mikhail
Да ладно, редиска норм для определенных задач.
Mikhail
Но роль надо писать свою, тут согласен. В Галакси много мусора и Легаси.
 Evgeniy
привет. разбираюсь в роли - https://github.com/vitabaks/postgresql_cluster
внутри пачка мелких ролей. смотрю в роль roles/sysctl
там две таски и первая флушит хендлеры. не понимаю зачем это надо?
всего там хендлеры есть в 8 ролях внутренних. и там старт или рестарт сервисов. зачем при настройке сисцтл пинать рестарты?
George
правильно - нужен кубер и деплоить постгрес в него ))))
George
где тут орущий смайлик
Timur
не изучать ансибл?
не надо делать так, как в этом примере кода сделано. С принудительным дерганием хендлеров и тп
Evgeniy
покажи
https://github.com/vitabaks/postgresql_cluster/blob/master/roles/sysctl/tasks/main.yml?
George
не надо делать так, как в этом примере кода сделано. С принудительным дерганием хендлеров и тп
предложи роль лучше ) потому что для пользователя роль должна быть простая ))) а это сразу приводит к необходимости делать подкапотную магию
Evgeniy
не надо делать так, как в этом примере кода сделано. С принудительным дерганием хендлеров и тп
я не делаю ничего "так". я смотрю как люди делают и возник вопрос "зачем?"
Timur
Evgeniy
т.е. никакой необходимости в сбросе нет, как я и думал?