Чтобы бегал по инстансам и парсил в один файлик эти Настройки из json
то есть нужно запустить например setup и сохранить вывод локально на хост откуда запускал?
 Vladimir


 ㅤ
то есть нужно запустить например setup и сохранить вывод локально на хост откуда запускал?
Там уже на вм есть установленный и настроенный daeomon.json
Таких вм несколько десятков
С них надо снять этот файл
И куда то сложить вывод этой Настройки в файл
 Fire
 Igor
Подскажите кто нибудь может уже есть готовые роли ансиблы по управлению пользователями? Создание,добавление в группы, генерация SSH ключа.
 Alexey
Мне кажется таких много на ansible galaxy
Alexey
Стоит посмотреть там как минимум
 George
@tnt4brain тебе быстро расскажет, что так делать не надо
Alexey
А что за хэштег? Как пользоваться? Поиск по чату,что-то не пойму.
Igor
У меня есть конкретно такое задание
Igor
то, что есть ldap мне известно
George
ответ простой - ролей в интернете как собак нерезанных. Но они все все равно будут базироваться на таких же стандартных модулях ансибла, как управление пользователями. Но вообще как правило - когда так формулируют задачу - роют себе могилу
Igor
Не знаю что тут такого сверхъестественного. Если поставили значит есть необходимость.
George
нет, конечно )
George
https://xyproblem.info/
нормальная постановка задачи - нам нужен удобный и надежный менеджемент пользователей
плохая постановка задачи - нам обязательно нужно раскидать ssh ключи 10 пользователей по 100 машинам при помощи ансибла
 Vladislav
https://xyproblem.info/
нормальная постановка задачи - нам нужен удобный и надежный менеджемент пользователей
плохая постановка задачи - нам обязательно нужно раскидать ssh ключи 10 пользователей по 100 машинам при помощи ансибла
Так напишите уже нормальную роль и будете тыкать нею раз в неделю вопрошающему :)
George
зачем, есть решение ) freeipa + sssd 🙂
Vladislav
зачем, есть решение ) freeipa + sssd 🙂
Опять с козырей зашёл. А так юзер бы месяц провозился с вашей ролью пытаясь подогнать под свои задачи :)
Igor
Да блин есть множество различных инструментов, способных это реализовать, в данном случае хотят именно так
Sergey
Да блин есть множество различных инструментов, способных это реализовать, в данном случае хотят именно так
См.правила чата. Здесь не место реализации хотелок третьих лиц.
Igor
См.правила чата. Здесь не место реализации хотелок третьих лиц.
Причём тут это? Я поясняю почему мне нужно сделать через ансибл это.
 Valiy
потому что людям нужна нормальная роль, а не ldap.
 Oleg
Есть тема что обслуживание и саппорт freeipa - овер дорого, а роль на коленке ансибла - дешевле )
George
Oleg
Это считать надо
ну смотри если знаешь ansible и могешь freeipa/sssd - это уже крепкий мидл /сеньор
а написать роль которая могет админить тачки - достаточно джуна рукастого)
ну это ток разница в зп)))
George
Ну, роль имеет недостатки - ты не можешь при ее помощи надежно удалить пользователя с ряда серверов. Ансибл же стейт не поддерживает. А вот фриипа - заблочил юзера - все, изменения применились сразу
Кирилл
Нормальную роль для менеджмента через ансибл ?
Интересно, а как стейт хранить?
id/gid ?
George
ну смотри если знаешь ansible и могешь freeipa/sssd - это уже крепкий мидл /сеньор
а написать роль которая могет админить тачки - достаточно джуна рукастого)
ну это ток разница в зп)))
Нет. Роль, которая админит юзеров - это множественное дно. Ты такой наивно напишешь. Потом выясняется - у тебя у одного юзера айди на разных хостах разные. Приплыли
Oleg
Oleg
Нет. Роль, которая админит юзеров - это множественное дно. Ты такой наивно напишешь. Потом выясняется - у тебя у одного юзера айди на разных хостах разные. Приплыли
а так в s3 можно хранить id gid / или по http отдавать файл со списком
если нужно много грязи Вы обращайтесь)))
George
Я просто к тому, что фриипа - это синьор. И написать нормальную роль для менеджмента пользаков без грязи - это тоже синьор. Итого - внимание, вопрос - что будет дешевле поддерживать ? Ответ очевиден
Кирилл
а так в s3 можно хранить id gid / или по http отдавать файл со списком
если нужно много грязи Вы обращайтесь)))
Выглядит как программирование на ансибл 😁😁😁
Vladimir
ну смотри если знаешь ansible и могешь freeipa/sssd - это уже крепкий мидл /сеньор
а написать роль которая могет админить тачки - достаточно джуна рукастого)
ну это ток разница в зп)))
ну чутка не так. Будет оффтоп но роль и кнопки для раскатки - это тоже самое что и куб. Можно его админить и не знать что под капотом. А это как раз самое главное.
Oleg
ну чутка не так. Будет оффтоп но роль и кнопки для раскатки - это тоже самое что и куб. Можно его админить и не знать что под капотом. А это как раз самое главное.
мой опыт с ипой это как с флюгегехаймен - надеешься что все остановиться и тебя отпустят))) но это для другого чатика))
 🦋
если я плейбуком создаю контейнер докера, то для того, чтобы он оставался запущенным, это надо какой-то state указывать?
 Aleksandr
если я плейбуком создаю контейнер докера, то для того, чтобы он оставался запущенным, это надо какой-то state указывать?
писать unit-файл. и пользоваться предназначенными для этого системами, а не ансиблом
 Ilya
если я плейбуком создаю контейнер докера, то для того, чтобы он оставался запущенным, это надо какой-то state указывать?
- name: freeipa - start
community.docker.docker_container:
name: freeipa
image: freeipa/freeipa-server:fedora-36-4.9.9
restart_policy: unless-stopped
state: started
Vladimir
🦋
- name: freeipa - start
community.docker.docker_container:
name: freeipa
image: freeipa/freeipa-server:fedora-36-4.9.9
restart_policy: unless-stopped
state: started
ага, я уже попробовал, получилось! Благодарю!
Vladimir
ага, я уже попробовал, получилось! Благодарю!
Я бы и в докер добавил директиву {
"live-restore": true
}
🦋
Я бы и в докер добавил директиву {
"live-restore": true
}
Понял, благодарю, ознакомлюсь!
Grek 🇺🇦
писать unit-файл. и пользоваться предназначенными для этого системами, а не ансиблом
systemd unit file для того чтоб контейнер не завершался это мощно
Aleksandr
systemd unit file для того чтоб контейнер не завершался это мощно
systemd unit file для того чтобы корректно работать с процессом. Это норма. А все вот эти вот -d это от лукавого. А потом мы бля ищем из какой же папки кем и как запущен какой-то сервис, от сотрудника который недоступен
Aleksandr
опять же если вы регулярно используете systemd, нет никакой проблемы скопипастить юнит файл и поменять только названия и строку запуска докера. Работы на 30 секунд больше, зато порядок.
Grek 🇺🇦
systemd unit file для того чтобы корректно работать с процессом. Это норма. А все вот эти вот -d это от лукавого. А потом мы бля ищем из какой же папки кем и как запущен какой-то сервис, от сотрудника который недоступен
Расскажи плиз подробней, у вас такое используется?
На каждый контейнер свой юнит файл написан?
George
Если ты используешь системди - тебе докер и не нужен особо. systemd-nspawn и поехали
Aleksandr
Расскажи плиз подробней, у вас такое используется?
На каждый контейнер свой юнит файл написан?
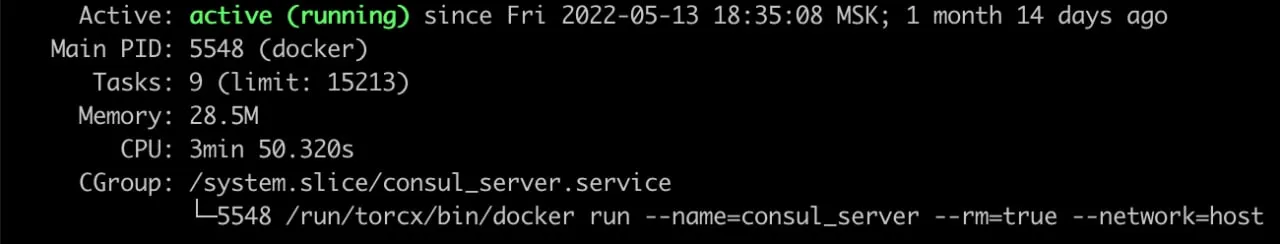
да, безусловно. Если это не кубер, то каждый процесс запускается через systemd - будь это докер или на самом хосте
Grek 🇺🇦
да, безусловно. Если это не кубер, то каждый процесс запускается через systemd - будь это докер или на самом хосте
А разве системд умеет следить за состоянием контейнера?
Grek 🇺🇦
Если ты используешь системди - тебе докер и не нужен особо. systemd-nspawn и поехали
А если ансиблом управляешь контейнерами, то и подавно
Sergey
А разве системд умеет следить за состоянием контейнера?
Умеет. man systemd-nspawn = много интересного и полезного
Sergey
Есть тема что обслуживание и саппорт freeipa - овер дорого, а роль на коленке ансибла - дешевле )
FreeIPA != OpenLDAP так-то, там из LDAP только 389-ds, а остальной зоопарк - скорее, замена AD
Grek 🇺🇦
Умеет. man systemd-nspawn = много интересного и полезного
Это да, но тут же о докере. Я вот не могу понять этого. Получается что системд это просто запускала докера, который будет управлять контейнером. И толку от этого только что ты условно знаешь где лежат сервисы
Aleksandr
А если ансиблом управляешь контейнерами, то и подавно
 Oleg
FreeIPA != OpenLDAP так-то, там из LDAP только 389-ds, а остальной зоопарк - скорее, замена AD
ну кстати дыа)) я чет прочитал черезжопу))
Sergey
Это да, но тут же о докере. Я вот не могу понять этого. Получается что системд это просто запускала докера, который будет управлять контейнером. И толку от этого только что ты условно знаешь где лежат сервисы
Нет. systemd-nspawn - это запускалка контейнеров, следилка и прочее, и даже machinectl есть.
Aleksandr
Это да, но тут же о докере. Я вот не могу понять этого. Получается что системд это просто запускала докера, который будет управлять контейнером. И толку от этого только что ты условно знаешь где лежат сервисы
это время. надеюсь не нужно объяснять что единообразие и порядок куда лучше чем беспорядок и разные способы запуска. Когда у тебя инцидент, ты зайдёшь на любой сервер в 3 часа ночи и будешь точно знать что и откуда начинать раскручивать
Grek 🇺🇦
Ilya
это время. надеюсь не нужно объяснять что единообразие и порядок куда лучше чем беспорядок и разные способы запуска. Когда у тебя инцидент, ты зайдёшь на любой сервер в 3 часа ночи и будешь точно знать что и откуда начинать раскручивать
Но если мы говорим про ансибл, то мы знаем что и откуда раскручивать - из репозитория с плейбуками
Aleksandr
Оке, это уже офтоп. Я для себя хотел понять ваш кейс
строго говоря у тебя вокруг докера делается мощнейший инструмент, я расскажу пару кейсов:
- очень активно используем пре/пост старт екзеки для преподготовки к работе сервиса а также для регистрации его в консуле.
- точные команды что делать на stop, reload, restart
- какие подсовывать энвы
- как часто перезапускать и с каким таймаутом
- в каком режиме убивать
- можно прописывать депенды как в компоузе без компоуза
и прочие прочие плюхи системд
Vladimir
строго говоря у тебя вокруг докера делается мощнейший инструмент, я расскажу пару кейсов:
- очень активно используем пре/пост старт екзеки для преподготовки к работе сервиса а также для регистрации его в консуле.
- точные команды что делать на stop, reload, restart
- какие подсовывать энвы
- как часто перезапускать и с каким таймаутом
- в каком режиме убивать
- можно прописывать депенды как в компоузе без компоуза
и прочие прочие плюхи системд
ну тут кто что будет готовить. Можно через юнит. делал да. Можно делать через композ. Номад и прочее. Все решаемо.
 Vladimir
лишь бы было стандартизовано и задокументировано
Aleksandr
ну тут кто что будет готовить. Можно через юнит. делал да. Можно делать через композ. Номад и прочее. Все решаемо.
композ не масштабируется. он полезен либо на локалхосте либо как блекбокс для клиента
Vladimir
композ не масштабируется. он полезен либо на локалхосте либо как блекбокс для клиента
ну я не понимаю про что ты. Как бы и голый контейнер не шибко масштабируется. Масштабирование начинается со swarm и выше. ))
Lamobot
строго говоря у тебя вокруг докера делается мощнейший инструмент, я расскажу пару кейсов:
- очень активно используем пре/пост старт екзеки для преподготовки к работе сервиса а также для регистрации его в консуле.
- точные команды что делать на stop, reload, restart
- какие подсовывать энвы
- как часто перезапускать и с каким таймаутом
- в каком режиме убивать
- можно прописывать депенды как в компоузе без компоуза
и прочие прочие плюхи системд
А нафига всё это? :) Как же принципы микросервисов, что они должны быть "простыми и прямыми" как палка? :)
Aleksandr
Масштабирование начинается тогда когда ты начинаешь учить своё приложение уметь ходить на список бекендов (и принимать соответственно запросы от списка клиентов), в общем когда концепция многие ко многим. В таком случае ты можешь масштабировать любые куски своего сервиса по нескольким серверам и чем это делать уже не важно - сварм, куб, ансибл. Компоуз - это изначальная архитектура когда all-in-one.
 Evgeniy
systemd unit file для того чтоб контейнер не завершался это мощно
Об этом даже в книжке писалось "введение в технологии контейнеров и kubernetes", здравый шаг на самом деле
🦋
А надо оно так?
Ну у меня задача такая: поднять на сервере докер-контейнер и в нём развернуть influx. Возможно ты подскажешь, как это более красиво сделать)
с терраформом я не разобрался в плане зеркал или локального хранилища. Я в группе по терре начал задавать вопрос, но там какой-то токсик выскочил и начал со мной разговаривать, как будто я его батя. Я не совладал и приуныл, дальше уже не стал ребят расспрашивать.
пока что у меня в распоряжении ансибл и докер. Я подумал, может в ансибле есть инструменты, которыми я бы мог воспользоваться.
Чтобы не просить готовые плейбуки, а попытаться разобраться самому, задаю маленькие но конкретные вопросики)
Рад любой помощи или подсказкам.