 Farnsford


nopasswd all
Farnsford
-b
 Александр
Дайте права делать sudo без пароля тогда
то есть для этого пользователя, но на другой машине? не понял...
 Timur
Там, куда подключаетесь
Александр
Там, куда подключаетесь
пардон, а это получается на каждом серваке так придется делать? Оо
Farnsford
Конечно
Farnsford
По ssh же работает, на то и есть common роли, с настройкой юзеров и прав….
Farnsford
Chef
Grek 🇺🇦
Пропишите это в пайплайн деплоя хостов и спите спокойно
Александр
то есть надо и ключи по всем серверам раскидать, и еще и этому пользователю права на таргетах раздать? хммм...
Farnsford
и то агента везде придется ставить. а проще юзать шаблоны виртуалок с преднастроенным пользаком для ansible etc
Timur
то есть надо и ключи по всем серверам раскидать, и еще и этому пользователю права на таргетах раздать? хммм...
Сервера физические или виртуальные?
Farnsford
Grek 🇺🇦
Ну вот, что их деплоит?
Timur
то есть надо и ключи по всем серверам раскидать, и еще и этому пользователю права на таргетах раздать? хммм...
Вообще засада. Один раз голову помыл, через неделю смотрю - опять грязная. Это что теперь - опять мыть? 😳
 George
Александр
😂👍
Farnsford
Grek 🇺🇦
cloud-init какой используй, или подготовь шаблон виртуалки из которой потом все раскатывай
George
Тоже небезопасно
Timur
пока виртуальные конечно)
Можно в шаблон, из которого они поднимаются, все нужные настройки впилить
George
Узнают твой пароль или ключ секретный. И что? Все перекатывать ?
George
Но это явно лучше, чем руками раскладывать
Farnsford
Тоже небезопасно
можно сделать нормально, втупую ssh запретить с другиз мест кроме тачки с ansible
Farnsford
Узнают твой пароль или ключ секретный. И что? Все перекатывать ?
использовать свой приватник для деплоя - моветон
George
Timur
Узнают твой пароль или ключ секретный. И что? Все перекатывать ?
Защиты от ситуации “узнают пароль или админский ключ” не существует универсальной.
George
Видно мастера
Timur
можно сделать нормально, втупую ssh запретить с другиз мест кроме тачки с ansible
Это уже вопрос дизайна
Farnsford
я выдал самый тупой, но действенный вариант.
Timur
Архитектуру инфраструктуры пусть архитекторы продумывают
Vladimir
надо выключить комп и не включать. Лучшая защита
Farnsford
к слову: темплейт разворачиваем с запертом ssh для всех кроме ansible, проводим инсталяцию с помощью ролей, накатываем ключи нужных людей, в конце удаляем default ansible user
Farnsford
профит
Farnsford
ну и даем ssh отовсюду
George
к слову: темплейт разворачиваем с запертом ssh для всех кроме ansible, проводим инсталяцию с помощью ролей, накатываем ключи нужных людей, в конце удаляем default ansible user
Для ключей людей есть #ldap, не нужно из ансибла делать юзер менеджмент
Farnsford
ахахахаххахахахаха
George
Profit
Farnsford
а начинали раскатать ключики
George
Главное - следить, чтобы сам комп не украли
Otp решает. А доступ к аутентификатору - по пальчикам или фейсайди
Farnsford
+
Timur
Otp решает. А доступ к аутентификатору - по пальчикам или фейсайди
Тогда следить еще, чтобы руку не отрезали. Или голову
 Thunderbolt Buddha ⚡
Otp решает. А доступ к аутентификатору - по пальчикам или фейсайди
или аппаратный ключик. Тот же юбикей.
Александр
а можно тупой вопрос?) как добавить на целевую машину пользователя с ансибловской машины? никогда такого не делал...
 Denis 災 nobody
не хотелось бы чтобы спрашивал каждый раз пароль
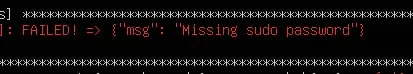
он спрашивает 1 раз при запуске. Если вообще не должен спрашивать то правильно настроить become и в судоерс на NOPASSWD
George
George
У тебя проблема курицы и яйца. Должен быть какой-то пользователь с известным паролем изначально. И поехали
Denis 災 nobody
Узнают твой пароль или ключ секретный. И что? Все перекатывать ?
если продолбал И пароль И ключ - то да. И это нормально.
Александр
он спрашивает 1 раз при запуске. Если вообще не должен спрашивать то правильно настроить become и в судоерс на NOPASSWD
 George
Александр
 Denis 災 nobody
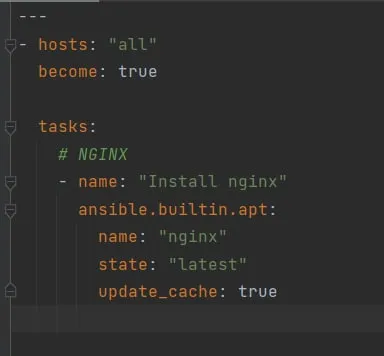
sudo.. а какая версия ансибла? Звучит как 2.6-
George
Если ты под рутом подключился - не надо. Иначе в инвентарь надо ещё судо пассвд добавить
George
Или поменять на целевом узле sudoers, чтобы было NOPASSWD
Александр
Если ты под рутом подключился - не надо. Иначе в инвентарь надо ещё судо пассвд добавить
на машине ансибла не под рутом запускаю...
George
Хоть под Васей. Ты кажется не понимаешь как это работает
George
От слова совсем. Отсюда эти вопросы
Александр
Хоть под Васей. Ты кажется не понимаешь как это работает
эх, понимал бы не спрашивал) просто везде пишут - закинул на целевую машину ssh ключ и все, ставь что надо... а тут вон чего(
Denis 災 nobody
эх, понимал бы не спрашивал) просто везде пишут - закинул на целевую машину ssh ключ и все, ставь что надо... а тут вон чего(
от твоего юзера требуется, чтобы ты мог залогиниться на нужную машину. То есть были правильные ключи. А дальше на клиентах уже запускается повышение привилегий для запуска задач, и именно там нужен судо пароль или группа с правом суда в рута без пароля. В крайнем случае, пасс для судо можно передать через файлы.
 Anton
Яннп, извини
tasks:
- set_fact:
temp_value1: 'e3sgaW52ZW50b3J5X2hvc3RuYW1lIH19'
- set_fact:
temp_value2: '{{ temp_value1|b64decode }}'
temp_value3: '{{ temp_value1|b64decode|b64encode }}'
- debug:
msg: '{{ temp_value3|b64decode }} {{ temp_value2 }}'
Вывод
"msg": "{{ inventory_hostname }} 127.0.0.1"
Как можно убедить что вместо "{{ inventory_hostname }}" внутри переменной temp_value3 должно быть закодировано айпишник?
George
я понял