 Девятилов


Подскажите, как в шаблоне jinja инвертировать значение переменной
Девятилов
И еще такой вопрос если нужно выполнить одну задача несколько раз, как это лучше реализовать
 Grek 🇺🇦
И еще такой вопрос если нужно выполнить одну задача несколько раз, как это лучше реализовать
В цикле, но это зависит от задачи
Vladimir
Подскажите, как в шаблоне jinja инвертировать значение переменной
интересно. а как задача звучит? не спасет ли if великого комбинатора?
Девятилов
интересно. а как задача звучит? не спасет ли if великого комбинатора?
 Vladimir
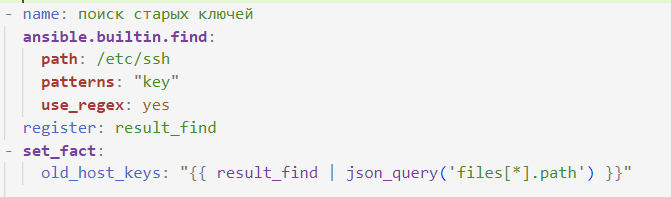
тут скорее всего даже |length>0 надо добавлять.
Vladimir
а вообще там жеж есть .files я например его использую.
Vladimir
- name: Config files ifcfg
find:
paths: /etc/sysconfig/network-scripts
file_type: file
recurse: no
patterns:
- ifcfg*
use_regex: true
when: (ansible_os_family == 'RedHat') or (ansible_os_family == 'Rocky')
register: list_ethernets
а в след таске
when: list_ethernets.files is defined and list_ethernets.files
with_items:
- "{{ list_ethernets.files }}"
Девятилов
 Alexandr
Подскажите, как в локальной сети найти все компьютеры в домене и отдельно без домена? Сеть большая
Grek 🇺🇦
Обратитесь к системному администратору.
При чем тут ансибл?
 George
реакции?
Alexandr
Через ansible
George
ансибл не для этого
George
это задача для сетевого сканера, не говорю уже о том - что ты будешь делать с выключенными компами?
Lamobot
Alexandr
Задача вывести дашборд всех левых компов в сети
 Zangar
Тогда твой путь через k8s the hard way, напиши лучше свою роль для развёртывания кубера, я серьёзно
помнишь же, что каждый админ, который занимается кубером и ансиблом должен в своей жизни хоть раз написать свой kubespray?
George
блядь простите
George
это не задача для ансибла. Есть специализированные средства
George
если у вас нет денег на cisco и прочие крутые сетевые штуки, то может даже соваться не стоит
Артём
Нет, ну в принципе. Мы знаем сеть и маску. На нелевые машины мы можем ssh'нуться? Или там венда?
 azadevlab
Grek 🇺🇦
George
Нет, ну в принципе. Мы знаем сеть и маску. На нелевые машины мы можем ssh'нуться? Или там венда?
ты про ситуацию, когда в компании двойной нат и дублирующиеся сети - не берешь в расчет?
George
а такое сплошь и рядом )))) когда организация стихийно растет и 10000 филиалов
Артём
Пока нет, иначе я утону в ограничениях.
Артём
Вруг получится сделать костыль для простого случая, а дальше обрастить его подпорками.
Alexandr
У меня хуева туча филиалов и компов, это задача ansible. А если не знаете как это сделать через ansible то не пишите
George
не надо
George
azadevlab
У меня хуева туча филиалов и компов, это задача ansible. А если не знаете как это сделать через ansible то не пишите
ммм, есть же тульзы инвентаризации и т.д., они сливают всё в cmdb , зачем эти пляски в присядке?
George
ммм, есть же тульзы инвентаризации и т.д., они сливают всё в cmdb , зачем эти пляски в присядке?
слова не джуна, но синьора
Артём
Коллеги, я понимаю, что XY problem - это классика и стандарт этого чата, но всё же. Ответ "вот так, криво и тупо, тяжело, медленно и неточно можно сделать это на ansible. Но можно проще инструментом Z" будет понят с большей вероятностью?
Grek 🇺🇦
У меня хуева туча филиалов и компов, это задача ansible. А если не знаете как это сделать через ansible то не пишите
Ансибл не средство инвентаризации
Grek 🇺🇦
George
если это виртуалки на вмваре - там есть свой инвентарь. Встроенный. Бери и используй.
если это машинки в домене AD виндовом -легко получить список машин из самого леса AD
George
если нужно получить список активных айпи адресов - это вопрос вообще к сетевой инфре. Ты легко можешь сходить по коммутаторам - и получить с каждого список активных узлов. Другой вопрос, что во взрослых организациях все коммутаторы управляются с одного места и ЭТО НЕ АНСИБЛ
George
а в идеале - как уже сказали - cmdb. Оно имеет плагины ко всем вышеперечисленным штукам и рисует общую карту
 Eugene
если это виртуалки на вмваре - там есть свой инвентарь. Встроенный. Бери и используй.
если это машинки в домене AD виндовом -легко получить список машин из самого леса AD
Если это для ALD Pro - это все машины сети
George
я не знаю что такое ALD Pro, извини
Vladimir
Коллеги, я понимаю, что XY problem - это классика и стандарт этого чата, но всё же. Ответ "вот так, криво и тупо, тяжело, медленно и неточно можно сделать это на ansible. Но можно проще инструментом Z" будет понят с большей вероятностью?
делай пинг по сетям. Если тебе прям без ограничений. А так да - может быть и firewall и прочее. Проще один раз пройтись тулзой нетсканом или nmap например. Или если уж хочется прям bashсибл - вызывай nmap с переданными параметрами и регистрируй вывод. Вариантов до жопы
Артём
Оно не мне, я пытался у автора вопроса деталей получить.
Артём
Как собрать отвечающие на пинг тачки - понятно. Что дальше, как отличить "в домене" от "левых".
Vladimir
Оно не мне, я пытался у автора вопроса деталей получить.
))) ну вот можно изобретать колесо а можно брать готовое, благо есть бесплатный софт. Как отличить от левых - для этого нужно наверное взять перечень в AD и сделать какой то diff. не?
Vladimir
либо как вариант
George
проще не допускать левых в сеть
Vladimir
1. сделать GPO какое то с открытием портов для мониторинга 2. накатить его 3. попытаться с акком AD сделать какие либо манипуляции на компе 3. там где прокатило - норм. не прокатило - левак
George
как там... dhcp + x.509 + что там еще модно 802.1x
George
подключился с левым мак адресом - тебе просто не дают IP
Vladimir
подключился с левым мак адресом - тебе просто не дают IP
ну это та еще поебота. извини. Особенно в условиях мобильности.
George
ну, да. Но это сеть надо нормально строить, а не как обычно и затыкать дырки
Артём
1. сделать GPO какое то с открытием портов для мониторинга 2. накатить его 3. попытаться с акком AD сделать какие либо манипуляции на компе 3. там где прокатило - норм. не прокатило - левак
Спасибо. Оно, как я говорил, не мне, но ответы "как сделать", как бы криво оно ни было, конструктивнее ответов "проще не иметь проблемы".
George
ну это та еще поебота. извини. Особенно в условиях мобильности.
какая мобильность, ты о чем? у тебя должен быть инвентарь всех устройств в сети - это означает перечень маков
Vladimir
Спасибо. Оно, как я говорил, не мне, но ответы "как сделать", как бы криво оно ни было, конструктивнее ответов "проще не иметь проблемы".
Не понял) я тебе вариант написал. Что не нравится? или тебе нужно написать роль? Странный подход
Артём
Артём
Нравится, что человеку ответили на его вопрос.
Vladimir
какая мобильность, ты о чем? у тебя должен быть инвентарь всех устройств в сети - это означает перечень маков
это идеально да. Наверное. но не все так просто в реальном мире. Не знаю. Я не работал в крупных компаниях. Только там где до 1к человек.
Vladimir
Есть машинки которые будут априори не в домене. Это раз. Машинки которые будут появляться и исчезать. Это два. Мобильные устройства - планшеты, мобилы и прочее. Это три. Согласен можно спланировать и спроектировать и потом поддерживать всю эту инфру, но не всегда данные между разными отделами и прочее прочее будут синхронизированы.
George
Есть машинки которые будут априори не в домене. Это раз. Машинки которые будут появляться и исчезать. Это два. Мобильные устройства - планшеты, мобилы и прочее. Это три. Согласен можно спланировать и спроектировать и потом поддерживать всю эту инфру, но не всегда данные между разными отделами и прочее прочее будут синхронизированы.
ну, тебя в серьезной компании не пустят в корп сеть с левым устройством. Сначала пишешь заявку на ИБ с указанием модели, s/n и мак адреса
Vladimir
но если мы говорим только про AD и политики - тогда да, можно сделать нормально
George
иначе как против утечек инфы бороться и с вредоносами?
Vladimir
ну, тебя в серьезной компании не пустят в корп сеть с левым устройством. Сначала пишешь заявку на ИБ с указанием модели, s/n и мак адреса
ну вот ты про какую серьезную компанию? РЖД тебя устроит?)
Vladimir
правда это было очень давно.
Vladimir
иначе как против утечек инфы бороться и с вредоносами?
не будем разводить не по теме) а то злые админы по рукам дадут.
George
как и большая часть российского бизнеса.
Vladimir
как и большая часть российского бизнеса.
))) ну вот. тут извини secops только недавно появилось. Так что....
 Logan
ну, тебя в серьезной компании не пустят в корп сеть с левым устройством. Сначала пишешь заявку на ИБ с указанием модели, s/n и мак адреса
это на самом деле глупо. Мак подделывается. 802.11X помог бы лучше
George
это на самом деле глупо. Мак подделывается. 802.11X помог бы лучше
да, согласен насчет 802.11x (я его упомянул)
Vladimir
это на самом деле глупо. Мак подделывается. 802.11X помог бы лучше
подделывается. да и спуфинг никто не отменял.
George
ну, это второй уровень )))
 Виктор
Господа, стесняюсь спросить. А что, энсибл в путях к файлам не любит нижние пробелы?