Timur
Привет, извините за тривиальный вопрос, но я совсем нубас в ансибле и не могу найти правильные ключевые слова для гуглинга. Суть такова: у меня есть шесть тасков, которые нужно выполнять на всех серверах, но некоторые сервера нужно исключать из некоторых тасков. С этим я справился используя when: ansible_facts['nodename'] != "MY_VALUE". Однако, все эти шесть тасков очень похожи, отличаются по сути только некоторыми переменными (имена файлов). Мне бы хотелось создать "шаблон" таска, по сути суб-таск, и вызывать его из главного плейбука с определенными значениями. Как это можно реализовать? Тоесть, мой суб-таск выглядит так: tasks: - set_fact: sql_path: "/{{ workdir }}/scrub_{{ type }}_{{ ansible_date_time.date }}.sql" - set_fact: report_path: "/{{ workdir }}/scrub_report_{{ type }}_{{ ansible_date_time.date }}.txt" - set_fact: error_path: "/tmp/scrub_errors_{{ type }}_{{ ansible_date_time.date }}.txt" - name: upload the sql file copy: src: "/{{ workdir }}/scrub_{{ type }}_{{ ansible_date_time.date }}.sql" dest: "{{ sql_path }}" tags: upload_sql - name: start scrubbing script shell: cmd: screen -dmS scrub_{{ type }} bash -c "mysql dbname -u user -pPASS < {{ sql_path }} > {{ report_path }} 2> {{ error_path }} " tags: run - name: delete sql-file file: name: "{{ sql_path }}" state: absent tags: delete ignore_errors: yes И я бы хотел его запускать из главного плейбука шесть раз, просо задавая разные параметры workdir и type
Alexandru

не спорю, я ансибл только устанавливал и патчи накатвал, а что внутри по сути и не знал :(
Alexandru
наверное тогда мне стоит начать с того, чтобы получше разобраться с ролями и группами окей, я понял, спасибо за советы, вы очень помогли
Timur
не спорю, я ансибл только устанавливал и патчи накатвал, а что внутри по сути и не знал :(
Прям комбо из антипаттернов: * set_fact на пустом месте * теги * баш * перенаправление вывода вместо стандартного механизма register * ignore_errors
Timur
Не хватает только строчного синтаксиса для полного бинго, похоже
Vladislav
rundeck - это Java и полумертвое поделие
Sergey
rundeck - это Java и полумертвое поделие
Ты не хочешь гнать на рандек.
Alex
а что не так с jenkins и какие альтернативы ? только не надо про гитлаб, ни разу не альтернатива
Kim Hail
Есть плейбук с тремя ролями - X Y Z. В X создаётся база, и указан логин/пароль для неё. Допустим это переменная x_username Роли Y Z используют эти креды(в них ставятся приложения, которые у себя в конфигах их используют) Как обычно делают в ролях Y Z? Создают "дубли" y_username и z_username и в них прописывают креды заново? Или "y_username: {{ x_username }}"?
Kim Hail
Да, одного проекта. Спасибо за ответы, буду решать.
Zangar
Ansible?
Zangar
What's your fav configuration managemnet tool?
Grek 🇺🇦
Ansible, do you speak it?!
Zangar
А что если ансибл это некое арабское слово?
Grek 🇺🇦
So what?)) ok not Ansible, how about YAML?
Sergey
What are you here for?
Mikhail
What are you here for?
Let's say - where did you come from, and the second - What are you doing here
Mikhail
We're YAML developers and discuss all about and you?
Ян
Тогда не понятно что вы тут забыли собственно)
John Roe
@guru_support: @inqfen @Lamobot @tgadiev @tnt4brain @count0ru @gorazio @Dragonflybsd
Denis 災 nobody
и?
Lamobot
Даже бот возбудился :)
Vladislav
Даже бот возбудился :)
вскрылась консерва :)
Илья
Добрый день, а можно командой apt_repository: repo: ..... добавить сразу 2 и больше репо? или на каждый репо свой блок?
Илья
loop ?
точно, сейчас попробую
Denis 災 nobody
Даже бот возбудился :)
там есть кто репорт прожал
Denis
Всем добрый день! ! У меня есть пайп в Jenkins, который я хочу прогнать вручную через shell cкрипт. Shell скрипт запускает playbook'и, однако не может получить пароль для установки. Подскажите, как мы можем передать переменную (db_password) из ansible в bash скрипт? --password=$db_password не помогает
Vladimir
O_o
Игорь
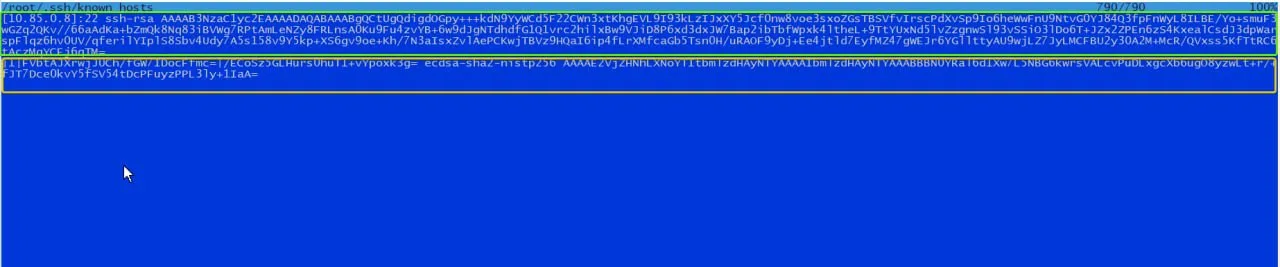
Всем привет. У меня задача, средствами ansible на 16 серверах примонтировать директорию к одному серверу. sshfs Для решения данной задачи, я создал пару открытого/закрытого ключа При попытке добавить отпечаток в known_hosts получаю ошибку {"changed": false, "msg": "Host parameter does not match hashed host field in supplied key"} Вопрос, как правильно генерировать пару открытого/закрытого ключа? Может дело не в этом? --- - name: "Directory mount" hosts: all_core vars: cm: ip: "10.80.68.22" ssh_id_rsa: "vault/id_rsa" ssh_id_rsa_pub: "vault/id_rsa.pub" tasks: - name: "Create a .ssh directory" ansible.builtin.file: dest: "/root/.ssh/" state: directory owner: "root" group: "root" mode: "0700" become: yes - name: "Check root ssh known_hosts" ansible.builtin.file: dest: "/root/.ssh/known_hosts" state: touch modification_time: preserve access_time: preserve owner: 'root' group: 'root' mode: "0700" become: yes - name: "Copy calling manager templates dir mount key to root ssh dir" ansible.builtin.copy: src: "{{ cm.ssh_id_rsa }}" dest: "/root/.ssh/id_rsa" owner: "root" group: "root" mode: 0600 become: yes - name: "Add calling manager fingerprints to root known_hosts" ansible.builtin.known_hosts: name: "{{ cm.ip }}" path: "/root/.ssh/known_hosts" key: "{{ cm.ssh_id_rsa_pub }}" hash_host: no become: yes - name: "Mounting call manager templates directory" ansible.posix.mount: path: "/mnt/core_new" src: "root@{{ cm.ip }}:/srv/calling_manager/var/callings/" fstype: fuse.sshfs boot: no opts: "IdentityFile=/root/.ssh/id_rsa,noauto,x-systemd.automount,reconnect,allow_other,_netdev" state: mounted become: yes Заранее спасибо.
Denis
-e db_password=xxx ? Из ансибла в баш или наоборот?
нужно взять из ансибла в баш
Vladislav
нужно взять из ансибла в баш
в личку прислал образцы решения
Vladislav
Всем привет. У меня задача, средствами ansible на 16 серверах примонтировать директорию к одному серверу. sshfs Для решения данной задачи, я создал пару открытого/закрытого ключа При попытке добавить отпечаток в known_hosts получаю ошибку {"changed": false, "msg": "Host parameter does not match hashed host field in supplied key"} Вопрос, как правильно генерировать пару открытого/закрытого ключа? Может дело не в этом? --- - name: "Directory mount" hosts: all_core vars: cm: ip: "10.80.68.22" ssh_id_rsa: "vault/id_rsa" ssh_id_rsa_pub: "vault/id_rsa.pub" tasks: - name: "Create a .ssh directory" ansible.builtin.file: dest: "/root/.ssh/" state: directory owner: "root" group: "root" mode: "0700" become: yes - name: "Check root ssh known_hosts" ansible.builtin.file: dest: "/root/.ssh/known_hosts" state: touch modification_time: preserve access_time: preserve owner: 'root' group: 'root' mode: "0700" become: yes - name: "Copy calling manager templates dir mount key to root ssh dir" ansible.builtin.copy: src: "{{ cm.ssh_id_rsa }}" dest: "/root/.ssh/id_rsa" owner: "root" group: "root" mode: 0600 become: yes - name: "Add calling manager fingerprints to root known_hosts" ansible.builtin.known_hosts: name: "{{ cm.ip }}" path: "/root/.ssh/known_hosts" key: "{{ cm.ssh_id_rsa_pub }}" hash_host: no become: yes - name: "Mounting call manager templates directory" ansible.posix.mount: path: "/mnt/core_new" src: "root@{{ cm.ip }}:/srv/calling_manager/var/callings/" fstype: fuse.sshfs boot: no opts: "IdentityFile=/root/.ssh/id_rsa,noauto,x-systemd.automount,reconnect,allow_other,_netdev" state: mounted become: yes Заранее спасибо.
как выглядит таск нам предстаит самостоятельно догадываться?
Oleg
Всем привет. У меня задача, средствами ansible на 16 серверах примонтировать директорию к одному серверу. sshfs Для решения данной задачи, я создал пару открытого/закрытого ключа При попытке добавить отпечаток в known_hosts получаю ошибку {"changed": false, "msg": "Host parameter does not match hashed host field in supplied key"} Вопрос, как правильно генерировать пару открытого/закрытого ключа? Может дело не в этом? --- - name: "Directory mount" hosts: all_core vars: cm: ip: "10.80.68.22" ssh_id_rsa: "vault/id_rsa" ssh_id_rsa_pub: "vault/id_rsa.pub" tasks: - name: "Create a .ssh directory" ansible.builtin.file: dest: "/root/.ssh/" state: directory owner: "root" group: "root" mode: "0700" become: yes - name: "Check root ssh known_hosts" ansible.builtin.file: dest: "/root/.ssh/known_hosts" state: touch modification_time: preserve access_time: preserve owner: 'root' group: 'root' mode: "0700" become: yes - name: "Copy calling manager templates dir mount key to root ssh dir" ansible.builtin.copy: src: "{{ cm.ssh_id_rsa }}" dest: "/root/.ssh/id_rsa" owner: "root" group: "root" mode: 0600 become: yes - name: "Add calling manager fingerprints to root known_hosts" ansible.builtin.known_hosts: name: "{{ cm.ip }}" path: "/root/.ssh/known_hosts" key: "{{ cm.ssh_id_rsa_pub }}" hash_host: no become: yes - name: "Mounting call manager templates directory" ansible.posix.mount: path: "/mnt/core_new" src: "root@{{ cm.ip }}:/srv/calling_manager/var/callings/" fstype: fuse.sshfs boot: no opts: "IdentityFile=/root/.ssh/id_rsa,noauto,x-systemd.automount,reconnect,allow_other,_netdev" state: mounted become: yes Заранее спасибо.
Host parameter does not match hashed host field in supplied key это другой кусочек ключа, от ссш-сервера, его можно взять с ссш-сервера из /etc/ssh/ssh_host_rsa_key.pub или получить шел-командой (причем в нужном для known_host виде) ssh-keyscan {{ cm.ip }}
Игорь
Host parameter does not match hashed host field in supplied key это другой кусочек ключа, от ссш-сервера, его можно взять с ссш-сервера из /etc/ssh/ssh_host_rsa_key.pub или получить шел-командой (причем в нужном для known_host виде) ssh-keyscan {{ cm.ip }}
Я чуть чуть вчитался в доку и попробовал следующее. - name: "Add calling manager fingerprints to root known_hosts" known_hosts: name: "[{{ cm.ip }}]:22" path: "~/.ssh/known_hosts" key: "[{{ cm.ip }}]:22 ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQCtUgQdigdOGpy=" hash_host: no become_user: 'root' become: yes
Игорь
И все сработало вроде
dalisoft
Привет всем. Тут у меня есть вопрос, хочу прогонять ansible на новый виртуальной машина, а пересоздать новый вм каждый раз лень, в докере всегда не то работает. Есть ли какой нибудь способ или есть утилита для этого? Proxmox у меня нету, NAS тоже нету. Заранее благодарю)
dalisoft
Terraform?
Не пробовал, попробую, спасибо
George
????
George
так и в ансибле можно не создавать по новой
Zangar
molecule-vagrant
Если задача в том, чтобы создавать вм каждый раз, когда гоняешь ансибл
Grek 🇺🇦
Ребят, а aws_ec2 и aws_rds дискавери плагины могут работать паралельно? К примеру мне надо получить адреса всех инстансов и при этом знать адрес рдс в этом аккаунте - как реализовать?
George
не вижу причин для обратного
Grek 🇺🇦
Ну, не паралел но, а вместе
Timur
А, инвентори-плагины... Да, можно несколько инвентарей параллельно запускать
Grek 🇺🇦
Кейс выше описал, чтоб получать и адреса инстансов и адрес рдс
George
благословляю
Grek 🇺🇦
Как это правильно сделать, 2 ямлика положить в инвентори, или можно в одном описать все?
Timur
ansible-playbook -i inventory_ec2.yml -i inventory_rds.yml
Grek 🇺🇦
О, понял, спасибо
Adamant
А как это относится к ансибле?
Grek 🇺🇦
Боты настолько поумнели?
Игорь
Игорь
Не сработало. Точнее ансибл отработал как нужно, но ожидаемого результата нет
Игорь
Я чуть чуть вчитался в доку и попробовал следующее. - name: "Add calling manager fingerprints to root known_hosts" known_hosts: name: "[{{ cm.ip }}]:22" path: "~/.ssh/known_hosts" key: "[{{ cm.ip }}]:22 ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQCtUgQdigdOGpy=" hash_host: no become_user: 'root' become: yes
Я заметил, что разные отпечатки. Зеленым, это я пытаюсь добавить ансиблом, но директория не монтируется Жёлтым, это после того как я подключился к серверу ssh root@IP ... yes/no
Игорь
Игорь
Вопрос, как преобразовать публичный ключ в формат как на картинке в желтом прямоугольнике?
Volodymyr
Хочу написать ансибл плейбук на установку заббикс агента. Но очень не хочеться в плейбуке использовать "команды" как правильно эти две строчки выполнить через ансибл? # wget https://repo.zabbix.com/zabbix/6.0/ubuntu/pool/main/z/zabbix-release/zabbix-release_6.0-1+ubuntu20.04_all.deb # dpkg -i zabbix-release_6.0-1+ubuntu20.04_all.deb
Grek 🇺🇦
APT плагин умеет такое
George
вообще это делается через 1. добавить репозиторий с пакетом в apt (отдельный модуль для менеджмента репозиториев) 2. установить пакет через модуль apt 3. захолдить версию пакета
Vladislav
Если задача в том, чтобы создавать вм каждый раз, когда гоняешь ансибл
достаточно через vagrant делать ресет + start чистой vm
Zangar
достаточно через vagrant делать ресет + start чистой vm
достаточно в молекуле написать параметры вм и писать по-ансиблски
Adamant
Боты настолько поумнели?
Вы о чем? Выше был пост, как вы защищаете детей, истественно я и задал вопрос что это за дичь )
Grek 🇺🇦
А он быстро учится