---
# Create VM from cloud-init image
- hosts: pve
gather_facts: true
become: yes
tasks:
- name: include install requirements task
include_tasks: ~/.ansible/proxmox_create_vms/tasks/install.yml
- name: include create_vm task
include_tasks: ~/.ansible/proxmox_create_vms/tasks/create_vm.yml
- name: include startup_vm task
include_tasks: ~/.ansible/proxmox_create_vms/tasks/startup_vms.yml
Вы такски из роли просто в плейбук пытаетесь инклюднуть. Это не так делается....
 Fire


 Second
это вы таски из роли вставляете. тогда вам и include_vars на default/main надо написать
Second
))) ну.... как бы вам так сказать. роли вставляются директивой roles
Fire
Гм, а что не так. Первый проходит нормально.
---
# Create VM from cloud-init image
- hosts: pve
gather_facts: true
become: yes
roles:
- proxmox_create_vms
 Dmitry
---
# Create VM from cloud-init image
- hosts: pve
gather_facts: true
become: yes
roles:
- proxmox_create_vms
Спасибо! Получилось! Пошли другие ошибки :) Буду разбираться дальше :)
Fire
Спасибо! Получилось! Пошли другие ошибки :) Буду разбираться дальше :)
Начните с ознакомления официальной документации.
Dmitry
Начните с ознакомления официальной документации.
Я с ней часто знакомлюсь, но не со всей сразу :)
 Timur
Кирилл
на мой взягл это нормальный процесс обучения )
почитать мал мала, потом получить получить опыт, перечитать снова, понять что надо читать и чего эти буквы в инструкции означают на самом то деле.
мне пока Сергей не разжевал на обучении, что такое lookup плагины и они вообще то на контроллере выполняются, я об этом читал в инструкции, и даже и спользовал, но не понимал фактически ))
ну подумаешь на контролере... хотя подождите ка! )))
Alexandr
Всем привет. Кто может подсказать, я хочу несколько url проверять через loop, при этом обращаться потом к переменным result.status и result.url. Когда я делаю без loop у меня все ок, но вот когда с loop я получаю ansible_loop_var, и result уже выходят как неопределенная переменная. Как правильно обращаться к переменным через loop
Timur
Всем привет. Кто может подсказать, я хочу несколько url проверять через loop, при этом обращаться потом к переменным result.status и result.url. Когда я делаю без loop у меня все ок, но вот когда с loop я получаю ansible_loop_var, и result уже выходят как неопределенная переменная. Как правильно обращаться к переменным через loop
Если таска делается через loop, то в register у переменной обычно результаты в ключе results хранятся, который является списком
Alexandr
Если таска делается через loop, то в register у переменной обычно результаты в ключе results хранятся, который является списком
допустим я заганяю значение проверки в переменную check, и потом мне надо обратиться как check.results.status? чтобы вытянуть код 200?
Timur
Timur
Вам надо взять интересующий вас элемент списка и уже у этого словаря обращаться к интересующим вас ключам (status и тп)
Alexandr
Да по данным моментам проседаю, сейчас почитаю, спасибо
 Yks
пытаюсь отрендерить строчку с юзером и пасом для басикауса -
"httpchk GET /metrics HTTP/1.1\r\nAuthorization:\ Basic\ {{ pdns_webserver_user:pdns_webserver_password | b64encode }}"
Но не рендерит - что я делаю не так?
Yks
П-переведи
нужно отрендерить строку - {{ pdns_webserver_user:pdns_webserver_password | b64encode }}
оно не рендерится
варсы -
pdns_webserver_user: superuser
pdns_webserver_password: 321
суть в том что нужно 2 варсы перевести в base64
Alexandr
---
- name: check status urls
uri:
url: https://{{ item }}
status_code: 200
return_content: no
loop:
- test1.com
- test2.com
register: check
- name: debug
debug:
msg: "{{ item.url }} {{ item.status }}"
loop: "{{ check.results }}"
Я сделал так, ток он мне вместе с msg выводит еще лишнюю информацию из results, а мне нужно только status и url
Alexandr
Низкий поклон, спасибо большое
Roma
 Roma
 Second
 Second
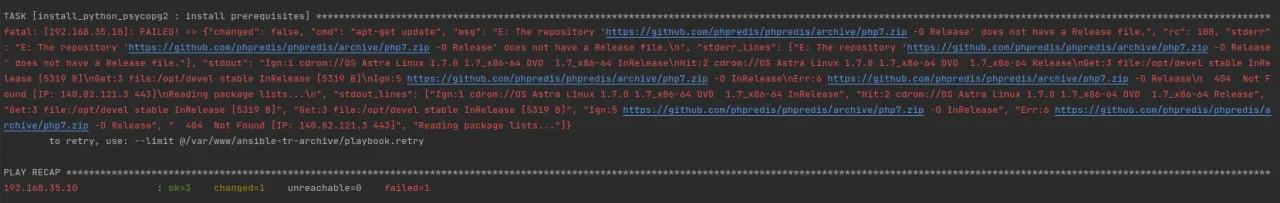
типа нет релиз файла ?
Roma
Получается)
Roma
Но я же о phpredis ничего не пишу
Roma
То есть он обновляет пакеты и падает?
Second
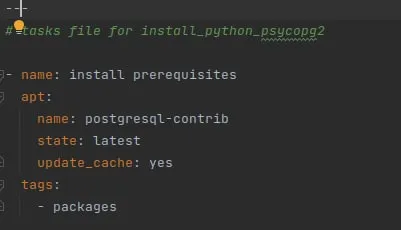
ну я так понимаю что там зависимости есть у postgres-contrib от php7. и он пытается поставить его (php7) и ломается. ну или сейчас правильно скажут
Lamobot
Там явно apt_repository не так добавлен
Roma
 Roma
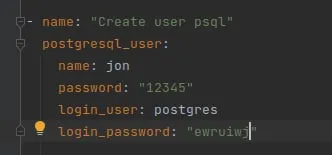
Пытаюсь создать новую роль psql, указываю пароль для postgres, но пишет ошибка
Roma
 Roma
Коннекться)) я ж его поменял
 megahomyak
я сделал такую роль, в ней такой main.yml, устанавливаю с помощью ansible-galaxy install git+https://github.com/megahomyak/ansible_role_for_python_scripts_deployment.git, а устанавливается всё равно под именем ansible_role_for_python_scripts_deployment, хотя в main.yml есть строчка role_name: deploy_python_program. Как сделать так, чтобы роль устанавливалась с указанным в main.yml именем?
Timur
я сделал такую роль, в ней такой main.yml, устанавливаю с помощью ansible-galaxy install git+https://github.com/megahomyak/ansible_role_for_python_scripts_deployment.git, а устанавливается всё равно под именем ansible_role_for_python_scripts_deployment, хотя в main.yml есть строчка role_name: deploy_python_program. Как сделать так, чтобы роль устанавливалась с указанным в main.yml именем?
В meta параметры типа role_name - это для публикации в ansible-galaxy
Timur
Если хотите локально инсталлить с другим именем, делайте это через параметры репы
megahomyak
Если хотите локально инсталлить с другим именем, делайте это через параметры репы
т.е. указывать желаемое имя роли после ссылки на гит-репо через запятую?
megahomyak
Нет
а как? (просто я как раз нашёл что-то подобное, в ответе про такой способ говорится: https://stackoverflow.com/questions/62578842/how-to-install-galaxy-role-with-a-different-name-than-in-git-url)
Timur
Делаете requirements.yml, куда вписываете ссылку на свою роль
megahomyak
Делаете requirements.yml, куда вписываете ссылку на свою роль
спасибо, тогда так и сделаю
Timur
- src: https://github.com/megahomyak/ansible_role_for_python_scripts_deployment.git
version: master
name: deploy_python_program
Timur
И потом ставите командой
ansible-galaxy role install -r requirements.yml
megahomyak
у меня есть таска "restart the systemd unit", которая вызывается только с некоторым условием. Я хотел повесить на неё тэг, чтобы можно было вызывать её отдельно, но обнаружил, что тогда нет переменных, которые проверяются в условии этой таски. Вынес её тело в хендлер (который тоже назывался "restart the systemd unit"), сделал две таски, в которых в notify: был упомянут хендлер "restart the systemd unit", в первой таске был только нотифай и условие, а во второй - тэги never и restart (на данном этапе есть уже три сущности с одинаковым именем), но теперь ансибл ругается, что в первой таске нет действия или модуля. Как сделать возможным выполнять одно действие при написании тэга безусловно и то же самое действие по мере выполнения плейбука, но с некоторым условием?
 Митхун
Sounds like вот эта вот фраза из наркоманского фильма "у нас было столько-то xxx, столько-то yyy" и далее по тексту
megahomyak
Sounds like вот эта вот фраза из наркоманского фильма "у нас было столько-то xxx, столько-то yyy" и далее по тексту
ладно, вот понятнее (и с меньшим кол-вом не очень полезной информации):
у меня есть: таска, которая перезапускает системд юнит
я хочу: вызывать её при обычном исполнении плейбука, но с условием, а ещё по тэгу, но уже без условия
как мне это сделать?
Nikolay
@megahomyak делаешь таску с set какуюнить переменную (regular_run=true). в этой таске не должно быть тэгово вообще
Nikolay
в таске с тегом добавлаешь when c этой переменной
Nikolay
когда ты запустишь обычный плей то сработает маркер
Nikolay
когда ы запустишь плей с —tags mytag, то эта таска не выполнится
Nikolay
только надо поигарться с этими селекторами
Nikolay
https://docs.ansible.com/ansible/latest/user_guide/playbooks_tags.html#selectively-running-tagged-tasks-in-re-usable-files
megahomyak
@megahomyak делаешь таску с set какуюнить переменную (regular_run=true). в этой таске не должно быть тэгово вообще
спасибо за ответ, но я не понял, как вы предлагаете это сделать. Что я себе представил:
таска, которая устанавливает некоторую переменную (пусть будет regular_run) в true при обычном запуске
таска с тэгом, проверяющая то, что regular_run определён, и если он не определён, то таска пропускается
...однако это не то, что мне нужно. Мне нужно запускать некоторую таску, если указан некоторый тэг ИЛИ если соблюдено некоторое условие.
Пока что думаю о том, чтобы сделать одну таску, но в when дописать проверку на то, что используемые в when переменные существуют. Таким образом, у меня будет лишь одна таска, которая будет работать как я хочу, но она будет иметь длинноватое (на один предикат больше) условие, но если пробовать какие-то другие подходы, то придётся написать не меньше текста
Nikolay
Так еще проще , по тегу надо скупать условие
Nikolay
Само условие, его результат вынести перед таской
Nikolay
Результат условия переопределять таской с тегом
Nikolay
task: my_exrpession
set result: a=b
task: tag override
set result: false
tag: my_tag
task: main
when: my_result
tag: my_tag
Timur
Нафиг такой треш
Nikolay
как фреймврок такой и код
megahomyak
Просто забудьте про теги - все сразу станет значительно проще
что в таком случае можно сделать для удобного перезапуска юнита? Отдельные плейбуки для этого как-то не очень удобно таскать по проектам, особенно с учётом того, что я роль делаю как раз для обобщения действий из нескольких плейбуков (там плейбуки для деплоя малюсеньких однотипных ботов на питоне), а ад-хоки каждый раз как-то тоже не комильфо писать, если честно
вполне возможно, что я для этого вообще не тот инструмент решил использовать. Если это так, то порекомендуйте, пожалуйста, что-нибудь более... предназначенное для этого
Timur
что в таком случае можно сделать для удобного перезапуска юнита? Отдельные плейбуки для этого как-то не очень удобно таскать по проектам, особенно с учётом того, что я роль делаю как раз для обобщения действий из нескольких плейбуков (там плейбуки для деплоя малюсеньких однотипных ботов на питоне), а ад-хоки каждый раз как-то тоже не комильфо писать, если честно
вполне возможно, что я для этого вообще не тот инструмент решил использовать. Если это так, то порекомендуйте, пожалуйста, что-нибудь более... предназначенное для этого
Если таскаете в разные проекты, то сделайте коллекцию. В ней может быть сколько угодно разных плейбук, которые можно легко запускать глобально, даже без привязки к пути исполнения
Timur
Плейбуки могут инклудить в себя наборы тасков и роли, чтоб не дублировать код
 Vladislav
Плейбуки могут инклудить в себя наборы тасков и роли, чтоб не дублировать код
https://docs.ansible.com/ansible/devel/dev_guide/developing_collections_structure.html#playbooks-directory
тут указана (странная) иерархия директорий внутри директории playbooks
Timur
Vladislav
files vars, templates
Vladislav
что они там делают и для чего
Timur
Для удобства. Чтобы юзать в плейбуках файлы, темплейты, переменные и наборы тасков, как и в ролях
Timur
Причём без абсолютных путей
megahomyak
Если таскаете в разные проекты, то сделайте коллекцию. В ней может быть сколько угодно разных плейбук, которые можно легко запускать глобально, даже без привязки к пути исполнения
мне уже говорили про коллекцию раньше, но я не увидел разницу между ей и установленной ролью для моих потребностей. В моём случае, роль можно установить из requirements.yml, а сама роль лежит на гитхабе, то есть для установки нужен один файл, она точно так же не требует путь и при этом содержит общий для плейбуков из моих проектов код. Почему стоит "проапгрейдиться" до коллекции?
Timur
мне уже говорили про коллекцию раньше, но я не увидел разницу между ей и установленной ролью для моих потребностей. В моём случае, роль можно установить из requirements.yml, а сама роль лежит на гитхабе, то есть для установки нужен один файл, она точно так же не требует путь и при этом содержит общий для плейбуков из моих проектов код. Почему стоит "проапгрейдиться" до коллекции?
Разница коллекции с ролью в глобальном неймспейсе для ансибла. Роль вы можете вызвать только из другой плейбуки. Плейбуки из коллекции можно использовать глобально в любом месте
Timur
Вызываете просто
ansible-playbook my_namespace.my_collection.my_playbook
Timur
И все работает
Timur
Ставится коллекция как и роль из репы через ansible-galaxy
Timur
Или напрямую, или через requirements