 Ivan


шаблон создается мсбилдом через xml трансформ.
 inqfen
самое простое - деплой в отдельную репу вынеси
inqfen
на partial clone в джобе есть issue, но он до сих пор в open
Ivan
самое простое - деплой в отдельную репу вынеси
да оно и так отдельно живет. просто получается что неудобно созданные шаблоны гонять туда-сюда.
inqfen
артефакт же
inqfen
сбилдил - получил шаблоны артефактов - взял их в джобе деплоя - больше они не нужны и самостоятельно померли как expire настал
inqfen
неудобно. это получается, что нужно архивы распаковывать с результатом билда
так может тебе надо просто билд сделать так, чтобы у тебя шаблоны, которые нужны только для деплоя, не клались в тот же архив что и апп
Ivan
кстати, немного оффтоп вопрос, это нормально что виндовый докер раз в 10 медленней с диском работает, чем на хосте той же винды ?
inqfen
Ivan
так может тебе надо просто билд сделать так, чтобы у тебя шаблоны, которые нужны только для деплоя, не клались в тот же архив что и апп
в теории можно готовые конфиги мсбилдом делать, но проще через ансибл (хз как по красоте разделить среды для мсбилда).
 George
в теории можно готовые конфиги мсбилдом делать, но проще через ансибл (хз как по красоте разделить среды для мсбилда).
По-моему, у мсбилда ключи были разные
George
Или как-то профили в хмл задавать
inqfen
в теории можно готовые конфиги мсбилдом делать, но проще через ансибл (хз как по красоте разделить среды для мсбилда).
ну у меня вообще мсбилд конфигов не делал и конфиги приложению как раз таки ансибл генерил
inqfen
в смысле они не в результате билда появлялись, а были в коде сразу
Ivan
ну у меня вообще мсбилд конфигов не делал и конфиги приложению как раз таки ансибл генерил
а можешь пример показать ?
inqfen
это было года 4 назад и на прошлой работе, я уже 2 ноута сменил и репы эти не сохранял
Ivan
просто конфиги меняются стихийно. программисты говорят, что сами не знают что может появиться после компиляции. поэтому заранее заготовить шаблон и положить в ансибл не вариант.
Ivan
в общем ответ на вопрос получил, буду после генерации шаблона закидывать его на ансибл хост. спасибо.
 Maksim
https://docs.ansible.com/ansible/latest/collections/community/general/gitlab_project_module.html#examples
Кто-то находил/писал модули для ансибла, которые более провинутое управление дают к репозиторию гитлаба? Аппрувы добавляют, ветки по умолчанию, защищённые ветки и тп?
 tsla
https://docs.ansible.com/ansible/latest/collections/community/general/gitlab_project_module.html#examples
Кто-то находил/писал модули для ансибла, которые более провинутое управление дают к репозиторию гитлаба? Аппрувы добавляют, ветки по умолчанию, защищённые ветки и тп?
Не проще это делать силами самого ci пайплайна?
tsla
Как?
Ну, у тебя полюбому тут Гит изменения = триггер, коммит, мердж, новый брэнч
В пайплайне накидай, сделай сервис по сортировке МР и т.д.
Maksim
Ну, у тебя полюбому тут Гит изменения = триггер, коммит, мердж, новый брэнч
В пайплайне накидай, сделай сервис по сортировке МР и т.д.
Мы не туда ушли. Нужен способ для создания начального стейта репозиториев или его приведения к стандарту (если кто-то накликал руками не то) не путем работы с gui админки
 Kyle Reese
Подскажите полиз.
есть собраные fact
[node1] => {"ansible_facts": {"content": "texttexttext\n"}
[node2] => {"ansible_facts": {"content": "texttexttext\n"}
Мне нужно склеить все значения в одну строку?
 megahomyak
Коллекции
может, обойтись ролью? Добавить в /etc/ansible/roles, потом возить по проектам плейбук, который эту роль дёргает с переменными
Lamobot
Подскажите полиз.
есть собраные fact
[node1] => {"ansible_facts": {"content": "texttexttext\n"}
[node2] => {"ansible_facts": {"content": "texttexttext\n"}
Мне нужно склеить все значения в одну строку?
По-моему, как-то так. Из фактов всех хостов в groupname извлечь content
'{{ groups["groupname"] | map("extract", hostvars, "content") | join("") }}'
megahomyak
может, обойтись ролью? Добавить в /etc/ansible/roles, потом возить по проектам плейбук, который эту роль дёргает с переменными
кстати, по поводу этой затеи: где будет исполняться подстановка значений переменных в таком случае? (На уровне плейбука, который использует роль, или на уровне роли? Мне нужно будет передать в роль путь до плейбука, который её использует)
Kyle Reese
Ещё подскажите как между нодами не спрашивало ECDSA key fingerprint
Выключать совсем не хочу StrictHostKeyChecking no
QWERTY
 QWERTY
 McConfig
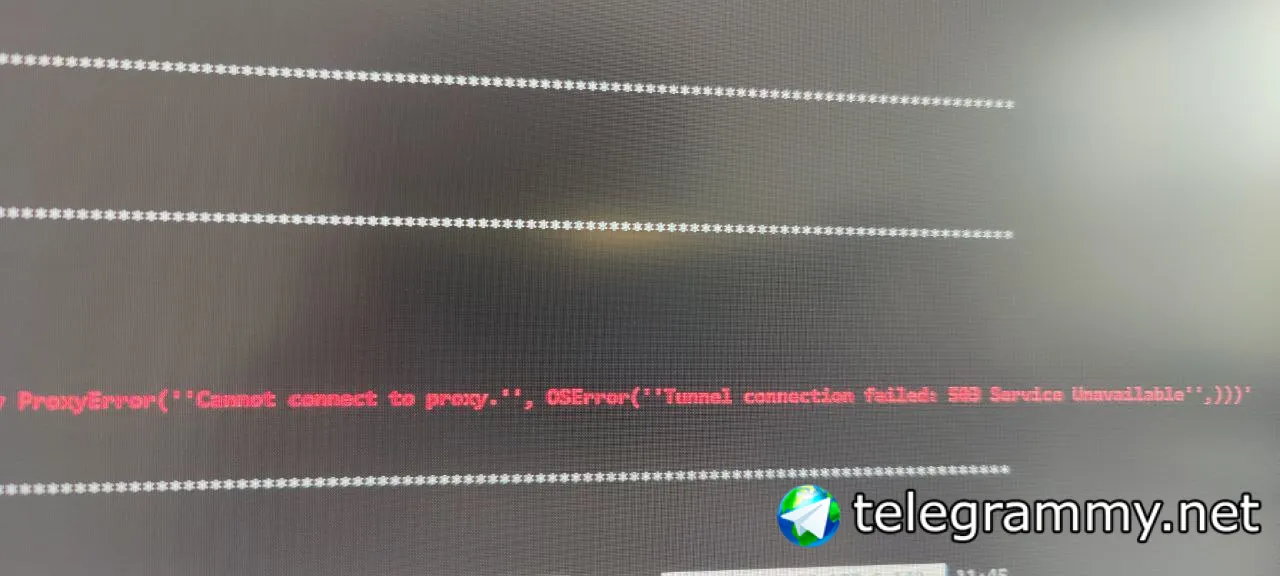
Ну 503 ошибка она говорит о том что со стороны сервера не работает нифига :)
Lamobot
Ещё подскажите как между нодами не спрашивало ECDSA key fingerprint
Выключать совсем не хочу StrictHostKeyChecking no
Один раз на все ноды сделайте ping с StrictHostKeyChecking no и они добавятся в known_hosts для текущего юзера
George
Лучше сделать вход по ссш по сертификатам. Видел чудесную статью, которая объясняет, что в этом механизме с первым входом куча изъянов
 azadevlab
Ещё подскажите как между нодами не спрашивало ECDSA key fingerprint
Выключать совсем не хочу StrictHostKeyChecking no
export ANSIBLE_HOST_KEY_CHECKING=False
+ ansible ping
[defaults]
host_key_checking = False
ansible_ssh_common_args='-o StrictHostKeyChecking=no'
sshpass или ssh ключами войти один раз на все сервера?
 Андрей
кстати, по поводу этой затеи: где будет исполняться подстановка значений переменных в таком случае? (На уровне плейбука, который использует роль, или на уровне роли? Мне нужно будет передать в роль путь до плейбука, который её использует)
В анзибле нет понятия области видимости переменных. Объявил переменную и она видна глобально в пределах хоста. С одной стороны удобно, с другой при большом проекте и куче ролей шанс дублей очень возрастает. И зачем передавать в вызываемую роль путь до плея? Ну, навскидку shell: pwd и вытащить из регистра
azadevlab
megahomyak
В анзибле нет понятия области видимости переменных. Объявил переменную и она видна глобально в пределах хоста. С одной стороны удобно, с другой при большом проекте и куче ролей шанс дублей очень возрастает. И зачем передавать в вызываемую роль путь до плея? Ну, навскидку shell: pwd и вытащить из регистра
При импортировании роли путь до импортирующего плейбука сохраняется? Когда я раньше экспериментировал с импортированием плейбука (не из плейбука, а плейбука (из другого плейбука)) для достижения такой же цели, в импортируемом плейбуке в playbook_dir лежал путь до директории с импортируемым плейбуком (логично), но не будет ли такого же с ролью?
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Приветы,
а напомните как собрать множесто инвентори разбытых по клиентам в одну супервундервафлю и запустить плейбук уже с ней
типа:
/inventories/customer1/hosts.yml
/inventories/customer2/hosts.yml
...
/inventories/customer500/hosts.yml
inqfen
может, обойтись ролью? Добавить в /etc/ansible/roles, потом возить по проектам плейбук, который эту роль дёргает с переменными
Как ты вообще это собираешься поддерживать и версионировать?
inqfen
Ещё раз - занимаешься фигней, прямо для того что ты хочешь созданы коллекции
Кирилл
Приветы,
а напомните как собрать множесто инвентори разбытых по клиентам в одну супервундервафлю и запустить плейбук уже с ней
типа:
/inventories/customer1/hosts.yml
/inventories/customer2/hosts.yml
...
/inventories/customer500/hosts.yml
ansible-playbook -i inventory/Hostfile1 -i inventory/Hostfile2 sample.yml
Но у тебя может получиться очень интересная структура переменных которые приедут из разных инвентори
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
c переменными проще в основном там надо просто опросить хосты например по версии ОС или версии пакета
Lamobot
их там реально много ~500
А не пробовали просто -i inventory ? Или преобразовать пачку файлов во что-то более удобоваримое для ансибла?
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Скрипт, который обойдет нужные файлы и вернёт на выход json
ну это как-то не совсем правильно, перед запуском плея каждый раз это делать
Кирилл
ну это как-то не совсем правильно, перед запуском плея каждый раз это делать
Так путь к этому скрипту передавать как инвентарь
Ансибл видит, что там есть исполняемый бит, выполняет его и давай json ждать
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Кирилл
Working with dynamic inventory — Ansible Documentation
https://docs.ansible.com/ansible/latest/user_guide/intro_dynamic_inventory.html
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
А не пробовали просто -i inventory ? Или преобразовать пачку файлов во что-то более удобоваримое для ансибла?
-i вроде только если все инвентари в одном каталоге лежат
megahomyak
Ещё раз - занимаешься фигней, прямо для того что ты хочешь созданы коллекции
Я почитал про коллекции, но я не понял, как их в моём случае использовать. Сразу подумал про то, чтобы сделать в коллекции роль, но потом заметил, что роли ищутся не только по относительному пути, поэтому решил, что роли в моём случае будет достаточно, т.к. туда можно скинуть таски и хендлеры - как раз то, что есть в моём плейбуке (и больше там ничего нет), который я хочу использовать в нескольких местах. Как мне организовать коллекцию из моего плейбука? (Ещё раз контекст, а то его точно никто искать не будет: у меня есть плейбук с тасками и хендлерами, который я хочу использовать из нескольких своих проектов, но с разными переменными, а основной файл при этом не копировать; плейбук нужен для деплоя ботов на ец2, плейбук очень простой и расширять его не планируется)
Kyle Reese
export ANSIBLE_HOST_KEY_CHECKING=False
+ ansible ping
[defaults]
host_key_checking = False
ansible_ssh_common_args='-o StrictHostKeyChecking=no'
sshpass или ssh ключами войти один раз на все сервера?
делал action: ping файл known_hosts на хостах не создается. Мне нужно чтобы машины в роли между собой соединялись. То есть каждая машина должна знать соседа и т.д.
megahomyak
До этого звучало что ты хочешь импортировать именно плейбуки
Это был просто один из потенциальных вариантов решения, о котором я думал. Я рассуждал так же, как и при использовании языков программирования: если я хочу использовать в двух разных модулях какой-то общий код, то надо организовать его в ещё один модуль и импортировать в первых двух. Как выяснилось, здесь всё работает немного иначе. Возвращаясь к вышенаписанному: как мне организовать коллекцию? (Т.е. не "как создать", а что она должна содержать)
inqfen
Ну судя по описанию задачи выше тебе нужна таки роль, а не плейбук
inqfen
Это был просто один из потенциальных вариантов решения, о котором я думал. Я рассуждал так же, как и при использовании языков программирования: если я хочу использовать в двух разных модулях какой-то общий код, то надо организовать его в ещё один модуль и импортировать в первых двух. Как выяснилось, здесь всё работает немного иначе. Возвращаясь к вышенаписанному: как мне организовать коллекцию? (Т.е. не "как создать", а что она должна содержать)
Работает так же, только плейбук это конкретная реализация, а не общее решение
inqfen
Создаёшь роль, кладёшь в гит, разрабатываешь@версионируешь
inqfen
Какое нафиг /еtc/ansible и зачем
megahomyak
Ну судя по описанию задачи выше тебе нужна таки роль, а не плейбук
(я сам не сильно знаю, что мне нужно - я ансибл только четвёртый день тычу)
inqfen
Ну так начни не с чата, а с документации
inqfen
Там на все твои вопросы ответы есть
inqfen
И бест практисы тоже есть
megahomyak
Какое нафиг /еtc/ansible и зачем
А куда мне положить роль? Я хочу её использовать в нескольких проектах, которые будут расположены в файловом дереве бог знает как (и могут быть перемещены мною, к тому же). Я увидел /etc/ansible/roles как один из путей, по которому ищутся роли
megahomyak
В гит
Извините, видимо, я был недостаточно конкретным: в файловом дереве роль куда положить?
inqfen
Извините, видимо, я был недостаточно конкретным: в файловом дереве роль куда положить?
В каталог с плейбуком, в roles самое простое
megahomyak
Ну так начни не с чата, а с документации
Я уже был в документации, но я не понял, как лучше решить именно мой случай. Документация описывает инструменты, и их довольно много, но что использовать конкретно в моём случае - у меня пока что нет понимания. Ну, точнее, я знаю про то, что можно импортировать плейбуки, про существование ролей и про существование коллекций (благодаря вам, кстати; спасибо), и в бест практисах... я был, но раз не запомнил оттуда похожий случай, то либо проглядел, что маловероятно, либо его там описано не было
inqfen
блет
inqfen
создаешь роль, кладешь в гит, перед запуском плейбука она актуализируется и выкачивается нужной версии
inqfen
Все, какие тут /etc/ansible, какие файловые системы
inqfen
Вот вообще все что я сказал, в доке есть
inqfen
и вообще лучше это на раннере запускать
 artb1sh
inqfen
тимсити поделка дьявола