 Tiberius


спасибо почитаю
 Luis
Hi my name is Luis, I'm frim Cuba
 Zabrodin
к тому же на разных хостах могут быть разные пользователи
Сделать для каждого сервера свои vars с lookup’ом скажем из HashiCorp Vault. А в Vault уже раскидать по alias или fqdn
 Zangar
Tamerlan
кто-нибудь умеет запускать postgresql_info не из под суперюзера?
Tamerlan
Cannot execute SQL 'SELECT s.*, r.rolname AS ownername, d.datname AS dbname FROM pg_catalog.pg_subscription s JOIN pg_catalog.pg_database d ON s.subdbid = d.oid JOIN pg_catalog.pg_roles AS r ON s.subowner = r.oid': permission denied for table pg_subscription
Tamerlan
в итоге просто query сделал
Sergey
ошибка выше. pg_subscription недоступен для не суперюзера
Значит, нужно права дать. Самый простой вариант - непосредственно с хоста пользователем postgres пойти через unix-сокет. Админские права налицо :-)
Tamerlan
Tiberius
Сделать для каждого сервера свои vars с lookup’ом скажем из HashiCorp Vault. А в Vault уже раскидать по alias или fqdn
Я делал Vault но оно не работает, я пытался туда ключ положить приватный от второго сервера.
 Elinka22
Пожскажите, пожалуйста, что не так и почему не работает
- name: Copy perl-Net-Ping-2.55-416.el8.noarch.rpm package and OKay GPG key [CentOS 8]
copy:
src: packages/{{ item }}
dest: /tmp
with_items:
- perl-Net-Ping-2.55-416.el8.noarch.rpm
- RPM-GPG-KEY-OKAY
when: ansible_distribution == 'CentOS' and ansible_distribution_major_version in ('8')
- name: Install OKey x86_64 GPG key
ansible.builtin.rpm_key:
state: present
key: /tmp/RPM-GPG-KEY-OKAY
when: ansible_distribution == 'CentOS' and ansible_distribution_major_version in ('8')
- name: Install perl-Net-Ping [CentOS 8]
package:
name: /tmp/perl-Net-Ping-2.55-416.el8.noarch.rpm
state: present
when: ansible_distribution == 'CentOS' and ansible_distribution_major_version in ('8')
Таск отрабатывает, в первый раз желтило как надо, теперь всё зеленое, но ключ не работает
TASK [nagios-nrpe-server : Copy perl-Net-Ping-2.55-416.el8.noarch.rpm package and OKay GPG key [CentOS 8]] ****************************************************************************
ok: [db.io] => (item=perl-Net-Ping-2.55-416.el8.noarch.rpm)
ok: [db.io] => (item=RPM-GPG-KEY-OKAY)
TASK [nagios-nrpe-server : Install OKey x86_64 GPG key] ****************************************************************************
ok: [db.io]
TASK [nagios-nrpe-server : Install perl-Net-Ping [CentOS 8]] ****************************************************************************fatal: [db.io]: FAILED! => {"changed": false, "msg": "Failed to validate GPG signature for perl-Net-Ping-2.55-416.el8.noarch"}
Файл на сервере есть, а в списке ключей нет
[root@db nagios]# rpm -q gpg-pubkey --qf '%{NAME}-%{VERSION}-%{RELEASE}\t%{SUMMARY}\n'
gpg-pubkey-8483c65d-5ccc5b19 gpg(CentOS (CentOS Official Signing Key) <security@centos.org>)
gpg-pubkey-810f8996-552b1d92 gpg(ISPsystem <sales@ispsystem.com>)
gpg-pubkey-2f86d6a1-5cf7cefb gpg(Fedora EPEL (8) <epel@fedoraproject.org>)
gpg-pubkey-7bd9bf62-5762b5f8 gpg(nginx signing key <signing-key@nginx.com>)
gpg-pubkey-ac25decd-5494ab4b gpg(Luis Daniel Lucio Quiroz <dlucio@okay.com.mx>)
Elinka22
А, стоп. Ключ то есть оказывается есть в списке, но нет ввиде файла в /etc/pki/rpm-gpg
 Timur
Похоже, что с ключом что-то не так
Elinka22
[root@db yum.repos.d]# rpm -qi gpg-pubkey-ac25decd-5494ab4b
Name : gpg-pubkey
Version : ac25decd
Release : 5494ab4b
Architecture: (none)
Install Date: Вт 22 фев 2022 12:07:33
Group : Public Keys
Size : 0
License : pubkey
Signature : (none)
Source RPM : (none)
Build Date : Сб 20 дек 2014 03:48:43
Build Host : localhost
Relocations : (not relocatable)
Packager : Luis Daniel Lucio Quiroz <dlucio@okay.com.mx>
Summary : gpg(Luis Daniel Lucio Quiroz <dlucio@okay.com.mx>)
Description :
-----BEGIN PGP PUBLIC KEY BLOCK-----
Version: rpm-4.14.3 (NSS-3)
mQENBFSUq0sBCACoM2Z8kd1LpoetAHDfb9w1XrZAm6xa2SE9bHFLQgRyDTFCIGPS
Uier2ZgNeBLwi0cuHqdDeEbMXaAd1f81hCDZY4eHblgRH3g8b6S9MmOzXdbxqhAL
IdT9v6MyxmFelfUZXRmN1SdaoZDhx/5kK81lRV3FSo8XNnsqtbHtv3Ta3iSS8j7b
sjscfn9ecE1m+6erxcovncGE0JbqHxh1k8P4Go69wAdU809zeUbqSl240N0iIaZA
uwTnIJRqbxe1D12agLzc7aSrz58vMT+w0c72GZMH6b8Ip5Txr3b2zJWm1YAhlnFv
WLeFhBvuKzXtQF+QV25rKjToMFFr7vnlbytFABEBAAG0LUx1aXMgRGFuaWVsIEx1
Y2lvIFF1aXJveiA8ZGx1Y2lvQG9rYXkuY29tLm14PokBOQQTAQIAIwUCVJSrSwIb
LwcLCQgHAwIBBhUIAgkKCwQWAgMBAh4BAheAAAoJELpbA5KsJd7NvukH/283P3iy
QH6kYGHScovg1P8ukyALZQSyPKdUmWrGbH8lVGJ23DydUxHblOZgOhgRahxtzCV6
kaMqDuFZ48r5It9OhC9K35J+ZWhS0Pl7vhIH34L9S2BVfJdUu221F0IV2g4jr5Ur
g/AKGuFPzbD1VyBNiK/D+y4+htk7JBUa9xJnJN1kjr+8k++dEY3ACSHtf6B3TpfL
CL2oKbN58NZYfpZhwmrY1n7rdrY3wFL2AqrN9pA/2kXDSv0EKiMjsIWr/wW25iW7
BNgBrX35bBKj6t9aZ0DzGy+m1GvhIbkFjG7a01Whxa4CMjpXeKgXAiMCVMl7vxTk
zWZywDN2ukM+6+Y=
=Bjxv
-----END PGP PUBLIC KEY BLOCK-----
Elinka22
Если руками через - то пакет ставится без проблем. Ничего не спрашивает, ключа не требует. Проблема именно в ansible
Elinka22
Я могу в таске отключить проверку gpg, но я не хочу этого делать
Vitaly
Ух, я нагиос уже лет 10 не видел :)
 Михаил
нагиос замечательно конфигурится с помощью ansible
Timur
Если руками через - то пакет ставится без проблем. Ничего не спрашивает, ключа не требует. Проблема именно в ansible
А если наоборот - явно указать ключ?
Timur
Думаю, не хватает ещё какого-то ключа для валидации
Timur
Epel установлен?
Elinka22
Я пока всё что нашла, что может быть не установлен GPG ключ, а не только RPM, смотрю пока в эту сторону
Elinka22
perl-Net-Ping-2.43-398.el8.noarch.rpm: digests SIGNATURES НЕ ОК
Elinka22
А пакет не битый? Руками валидацию проходит?
Чуть-чуть выше: валидацию не проходит. Но при этом устанавливается без каких-либо ошибок
 Я и твой кот
Чуть-чуть выше: валидацию не проходит. Но при этом устанавливается без каких-либо ошибок
Нет, ну может быть реально изменён.
Elinka22
Через yum или dnf проблем с подписями и прочим нет
Lex
Ребяты, а galaxy приболел, да? коллекцию уже минут 10 пытаюсь получить...
Elinka22
Нет, ну может быть реально изменён.
http://repo.okay.com.mx/centos/8/x86_64/release/perl-Net-Ping-2.55-416.el8.noarch.rpm вот этот пакет, если только там у них в репо проблемы. Вот предыдщая версия пакета http://repo.okay.com.mx/centos/8/x86_64/release/perl-Net-Ping-2.43-398.el8.noarch.rpm
 Vladimir
@linko22 а если ключ положить все же туда, где он должен быть в etc/pki/rpm-gpg/RPM-GPG-KEY-OKAY
Я и твой кот
Пересобрать пакет и поломать при этом подпись много ума не надо.
Elinka22
@linko22 а если ключ положить все же туда, где он должен быть в etc/pki/rpm-gpg/RPM-GPG-KEY-OKAY
Положила как просто файл, ничего не изменилось
Elinka22
Права у него все такие же как и у других файлов
Vladimir
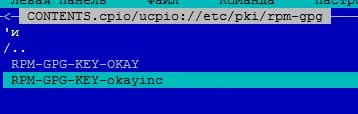
ну там вроде не только положить надо Разбери http://repo.okay.com.mx/centos/8/x86_64/release/okay-release-1-5.el8.noarch.rpm Глянь что там и как
Vladimir
 Vladimir
как минимум там два ключа
Elinka22
Vladimir
ну вот брал, что по ссылки выше
Elinka22
ну вот брал, что по ссылки выше
Алилуйя! Спасибо! Помогло! У меня была версия okay-release-1-1.noarch.rpm, там не было этого второго ключа.
Elinka22
И теперь
[root@db tmp]# rpm --checksig perl-Net-Ping-2.43-398.el8.noarch.rpm
perl-Net-Ping-2.43-398.el8.noarch.rpm: digests signatures ОК
Elinka22
Копировать файлы не обязательно в /etc/pki/rpm-gpg
Я и твой кот
Копировать файлы не обязательно в /etc/pki/rpm-gpg
RPM не смотрит на них, у него свой набор ключей в rpmdb. А в этой директории ключи от реп, которые ставились вместе с пакетом (настройки репо в /etc/yum* и ключ а /etc/pki/rpm-gpg). Например, пакет настройки репо epel состоит из ключа в этой директории и конфига репо; при установке этого пакета там в постинсталл скрипте делается импорт ключа в rpmdb.
Elinka22
RPM не смотрит на них, у него свой набор ключей в rpmdb. А в этой директории ключи от реп, которые ставились вместе с пакетом (настройки репо в /etc/yum* и ключ а /etc/pki/rpm-gpg). Например, пакет настройки репо epel состоит из ключа в этой директории и конфига репо; при установке этого пакета там в постинсталл скрипте делается импорт ключа в rpmdb.
Не факт, что в postinstall оно делается. В большинстве случаев приходится отвечать в коносли Yes для импорта ключа.
Elinka22
Но спасибо что рассказал
Я и твой кот
Не факт, что в postinstall оно делается. В большинстве случаев приходится отвечать в коносли Yes для импорта ключа.
Однако да, в постинсталле импорта нет. Давно руками не ставил, забыл…
https://src.fedoraproject.org/rpms/epel-release/blob/epel7/f/epel-release.spec
Я и твой кот
Но в остальном верно написал.
Я и твой кот
EX374 (Ansible Automation Platfrom 2.0) и EX457 (Ansible Network automation) кто-то сдавал уже?
Александр
Всем привет, уже имеется рабочий плейбук по снятию дампов бд PostgreSQL с фильтрацией всех баз кроме системных, сейчас необходимо добавить переменную что бы её можно было указать через —extra-vars и снять дамп конкретной бд, а если не указывать то по умолчанию задампятся все по заданному фильтру.
Вот так фильтрую бд:
shell: 'psql -U {{ dbuser }} -h {{ dbhost }} -p {{ dbport }} -c "SELECT datname FROM pg_database WHERE datistemplate = false;" -A -t'
register: dblistprod
Снимаю дамп: shell: 'pg_dump -Fc -h {{ dbhost }} -p {{ dbport }} -U {{ dbuser }} {{ item }} -f /psql_backup/{{ ansible_date_time.iso8601 }}_{{ item }}.ba> with_items: "{{ dblistprod.stdout_lines }}"
Lamobot
Всем привет, уже имеется рабочий плейбук по снятию дампов бд PostgreSQL с фильтрацией всех баз кроме системных, сейчас необходимо добавить переменную что бы её можно было указать через —extra-vars и снять дамп конкретной бд, а если не указывать то по умолчанию задампятся все по заданному фильтру.
Вот так фильтрую бд:
shell: 'psql -U {{ dbuser }} -h {{ dbhost }} -p {{ dbport }} -c "SELECT datname FROM pg_database WHERE datistemplate = false;" -A -t'
register: dblistprod
Снимаю дамп: shell: 'pg_dump -Fc -h {{ dbhost }} -p {{ dbport }} -U {{ dbuser }} {{ item }} -f /psql_backup/{{ ansible_date_time.iso8601 }}_{{ item }}.ba> with_items: "{{ dblistprod.stdout_lines }}"
Не проще написать два плейбука? Один на все базы кроме системных, а второй на конкретную базу?
Александр
Не проще написать два плейбука? Один на все базы кроме системных, а второй на конкретную базу?
можно, но нужно именно как я описал.
Petrukhin
Всем привет, уже имеется рабочий плейбук по снятию дампов бд PostgreSQL с фильтрацией всех баз кроме системных, сейчас необходимо добавить переменную что бы её можно было указать через —extra-vars и снять дамп конкретной бд, а если не указывать то по умолчанию задампятся все по заданному фильтру.
Вот так фильтрую бд:
shell: 'psql -U {{ dbuser }} -h {{ dbhost }} -p {{ dbport }} -c "SELECT datname FROM pg_database WHERE datistemplate = false;" -A -t'
register: dblistprod
Снимаю дамп: shell: 'pg_dump -Fc -h {{ dbhost }} -p {{ dbport }} -U {{ dbuser }} {{ item }} -f /psql_backup/{{ ansible_date_time.iso8601 }}_{{ item }}.ba> with_items: "{{ dblistprod.stdout_lines }}"
https://docs.ansible.com/ansible/latest/collections/community/postgresql/postgresql_info_module.html#ansible-collections-community-postgresql-postgresql-info-module получаешь список баг, через register достаешь список баз, https://docs.ansible.com/ansible/latest/collections/community/postgresql/postgresql_db_module.html#ansible-collections-community-postgresql-postgresql-db-module через loop проходишься по всем базам
Petrukhin
можно, но нужно именно как я описал.
shell это конечно хорошо и удобно(нет),но есть же встроенный модуль для этого. Чем он плох?
Александр
через встроенный модуль нельзя же указать формат дампа -Fc
Petrukhin
через встроенный модуль нельзя же указать формат дампа -Fc
```- name: Dump only table1 and table2 from the acme database
community.postgresql.postgresql_db:
name: acme
state: dump
target: /tmp/table1_table2.sql
target_opts: "-t table1 -t table2"```
Petrukhin
rtfm ))
Petrukhin
может кто то сталкивался. Есть vscode + ansible ext. Есть ansible.cfg в workdir и в хомяке. Пытаюсь понять почему автоподстановка не работает.
если в текущей директории есть ansible.cfg то vscode не видит community.general.haproxy, а предлагает только ansible.builtin.haproxy. Если удаляю ansible.cfg в текущей директориии, то предлгает оба(community.general и ansible.builtin)
Александр
```- name: Dump only table1 and table2 from the acme database
community.postgresql.postgresql_db:
name: acme
state: dump
target: /tmp/table1_table2.sql
target_opts: "-t table1 -t table2"```
Спасибо)) но всё же есть возможность задать условие что бы оно работало через extra-vars
Petrukhin
Спасибо)) но всё же есть возможность задать условие что бы оно работало через extra-vars
по твоей таске это не получится. Ты жестко привязал выгрузку дампов через register: dblistprod
Petrukhin
даже если ты ее определишь - она перетрется при запуске.
Александр
А разве экстра Варс её не должен перекрыть собой?)
Petrukhin
А разве экстра Варс её не должен перекрыть собой?)
эта переменная получается в процессе, а extra и любые vars появляются «до запуска»
Petrukhin
ты всегда можешь это проверить )))
Petrukhin
А разве экстра Варс её не должен перекрыть собой?)
где ты видел в доке по приоритетам упоминание про register?
Александр
а если допустим добавить какое-то условие что если через extra-vars задано имя бд то дампить её если нет то запускать таск фильтрации и дампить отфильтрованные
Petrukhin
"{{ db_dump | default(dblistprod.stdout_lines) }}»
 Sergey
где ты видел в доке по приоритетам упоминание про register?
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#understanding-variable-precedence п.19
Petrukhin
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#understanding-variable-precedence п.19
ты подделал ссылку))) ошибочка
Petrukhin
но вот вопрос то в другом. Что будет если все таки запуститься таска и сделает register
Sergey
но вот вопрос то в другом. Что будет если все таки запуститься таска и сделает register
Ну можно прочитать про приоритеты ещё раз, до просветления 😀
Petrukhin
Ну можно прочитать про приоритеты ещё раз, до просветления 😀
- hosts:
become: true
vars:
mes_register: "xyz"
tasks:
- name: shell
ansible.builtin.command: /bin/true
register: mes_register
- name: debug
ansible.builtin.debug:
msg: "{{ mes_register }}"
ans-play -e mes_register=ZZZ
 Pavel
я извиняюсь за тупой вопрос, но почему у меня не работает фильтр
FAILED! => {"msg": "template error while templating string: unexpected '.'. String: {{ host_info.content | regex_replace('(.*)Write config(.*)actionPic(.*)\\\\,\\\\'(.*)\\\\'\\\\,(.*)', '\\\\4') }}"}
на https://regex101.com/ все срабатывает...
какая точка ему не нравится?