 Отделение Bereke Bank


Бытует мнение что это будет предшествовать явлению Антихриста
 Ivan
У меня странное, модуль setup падает на сборке фактов, ища на хосте python, которого нет. Но Ansible will automatically detect and use Python 3 on many platforms that ship with it, хотя в дебаге ясно написано:
'/bin/sh -c '"'"'/usr/bin/python && sleep 0
Ivan
на контроллере ansible 2.9.27, python version = 3.8.7
 Vitaly
Ivan
а то я ещё потом с delegate_to получаю говна с сохранением интерпретатора
Vitaly
Бытует мнение что это будет предшествовать явлению Антихриста
Но пару раз сталкивался с некоректным поведением модулей из aws inventory на меке. Там без явного указания ansible_python_interpreter= использовало принудительно ситсемную джаву вместо той с которой анзибль собран.
Евгения Артемьева has been banned! Reason: CAS ban.
 John Roe
Евгения Артемьева: user has been CAS banned
 Андрій
Привет, подскажите кто более опытен, как правильно хранить файлы Ansible? Сам код проекта и файлы Ansible в одном репозитории или код проекта в одном репозитории а файлы Ansible в другом?
Ivan
Привет, подскажите кто более опытен, как правильно хранить файлы Ansible? Сам код проекта и файлы Ansible в одном репозитории или код проекта в одном репозитории а файлы Ansible в другом?
я пришёл к тому, что мне лучше в одном проекте
Grek 🇺🇦
Смотря что ты подразумеваешь под кодом продукта и как ансибл должен с ним работать
Grek 🇺🇦
У меня, к примеру код компилится и пакуется в пакеты, потом ансибл устанавливает ракет нужной версии на хост.
Код и ансибл в отдельных репах
Андрій
У меня ансибл занимается только деплоем кода продукта
Андрій
Спасибо)
Sebor▂▅▇█▓▒░
У меня ансибл занимается только деплоем кода продукта
Деплой, как правило +- одинаковый. Поэтому я бы хранил в отдельной репе, чтобы не копипастить в каждый сервис
Sergey
@sach3000
v1.0.2
 Ilya
именно, но как будет выглядеть это в fstab? так же, через : ?
То есть посмотреть доку мергерфс ты не догадался https://github.com/trapexit/mergerfs#globbing
D
То есть посмотреть доку мергерфс ты не догадался https://github.com/trapexit/mergerfs#globbing
догадался, только смотрел в раздел про кэш
Anonymous
Привет всем!
Подскажите вот есть такой таск в плейбуке:
- name: "Create PSK for Zabbix connection to agent"
shell: openssl rand -hex 32 > /etc/zabbix/zabbix_agentd.psk
как я могу потом вывод который ушёл в файл ещё вывести себе на хосте ансибл а не на таргет, что бы ансибл где то в файле в столбик записал все эти ключи что бы я мог их вставить что бы по 100 раз не заходить на серваки
Lamobot
Привет всем!
Подскажите вот есть такой таск в плейбуке:
- name: "Create PSK for Zabbix connection to agent"
shell: openssl rand -hex 32 > /etc/zabbix/zabbix_agentd.psk
как я могу потом вывод который ушёл в файл ещё вывести себе на хосте ансибл а не на таргет, что бы ансибл где то в файле в столбик записал все эти ключи что бы я мог их вставить что бы по 100 раз не заходить на серваки
Руками сделайте это один раз на контроллере ансибла и вставьте в переменную, которую уже через copy - content вставляйте куда нужно.
Anonymous
проблема в том что на кажом хосте где он делает, у каждого создается свой ключ, на всех машинах ключ должен быть уникальный
Anonymous
- name: "Copy conf zabbix"
copy:
src: /etc/ansible/files/zabbix/{{ item }}
dest: /etc/zabbix/{{ item }}
loop:
- zabbix_agentd.conf понимаю как оно работает
Anonymous
но мне нужно что бы у каждого хоста был уникал, что бы я его в заббиксе потом вписал
Lamobot
проблема в том что на кажом хосте где он делает, у каждого создается свой ключ, на всех машинах ключ должен быть уникальный
Тогда для каждого агента создавайте свой ключик опять же на контроллере ансибла. И раскидывайте их по агентам. Весь список у вас останется на контроллере
Anonymous
Тоже вариант хм ок спс
Влад Ерохин has been banned! Reason: CAS ban.
John Roe
Влад Ерохин: user has been CAS banned
 Denis
тут странный спор возник: awx vs rundeck vs gitlab-ci
кто что думает?
Ansible Semaphore, самый простой и понятный в использовании
 Evgen
Ansible Semaphore, самый простой и понятный в использовании
А он как-то поддерживает отслеживание изменений в плейбуках и позволяет добавлять механизм одобрения каждого изменения специальным пользователем? Просто судя по описанию там только админ и не админ, плюс пишутся логи каждого запуска. А хочется иметь полный контроль над системой. Или в этом случае надо совмещать семафор с гитлабом?
Denis
Под отслеживанием что имеется в виду?
Да, там только 2 роли - админ и пользователь, механизма одобрения нет.
Denis
@Evgen_Gematogen Я не пользовался Гитлабом, к сожалению, поэтому подсказать не могу
Sergey
@e236286 спам = стыд и срам, сутки R/O
Denis
Всем добрый день! Хотел спросить, как мы можем при помощи ansible автоматически добавлять gitlab-runner с тэгом? Нужно добавить в install_gitlab_runner.yml еще одну vars_promt с tag_list ? Есть готовый шаблон: ansible-playbook \
-vvv \
-e "gitlab_runner_registration_token=your_token" \
-u ec2-user \
-i /vagrant/ansible/sandbox_aws_ec2.yml \
/vagrant/ansible/install_gitlab_runner.yml
Denis
group_vars/all.yml
var_from_group_vars: !vault |
$ANSIBLE_VAULT;1.1;AES256
356134383131616266663637656...
в общем что-то поменялось и теперь надо в таску добавлять откуда цеплять переменные:
vars_files:
- ~/ansible/group_vars/all.yml
- ~/ansible/group_vars/arista.yml
вот так пофиксилось
Denis
в общем что-то поменялось и теперь надо в таску добавлять откуда цеплять переменные:
vars_files:
- ~/ansible/group_vars/all.yml
- ~/ansible/group_vars/arista.yml
вот так пофиксилось
нет. я двинул инвентори файл в каталог. а он ищет переменные относительно инвентори. вот и вся магия...
Ansible loads host and group variable files by searching paths relative to the inventory file or the playbook file
фиксед.
 Vladislav
Подскажите, что там версионностью ролей?
Можно ли использовать так:
...
roles:
- role_name@v1.4.1
...
где role_name@v1.4.1 директория с ролью нужной ревизии/версии ....
Balagur
Подскажите, что там версионностью ролей?
Можно ли использовать так:
...
roles:
- role_name@v1.4.1
...
где role_name@v1.4.1 директория с ролью нужной ревизии/версии ....
Можно через galaxy скачивать конкретный бранч/релиз
Vladislav
в том то и дело, что хочется в плейбуках использовать старые роли, а не тестить новые версии....
 Zangar
Отделение Bereke Bank
Подскажите, что там версионностью ролей?
Можно ли использовать так:
...
roles:
- role_name@v1.4.1
...
где role_name@v1.4.1 директория с ролью нужной ревизии/версии ....
в requirements.yml указываешь нужные версии ролей и запускаешь ansible-galaxy install
 Vladislav
 Anastasia
Vladislav
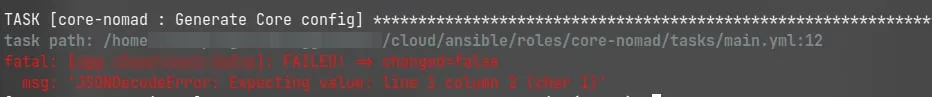
нет, строка 1 вообще из пробелов
 Timur
в том то и дело, что хочется в плейбуках использовать старые роли, а не тестить новые версии....
Так не скачивайте новые. В чем проблема?
Vladislav
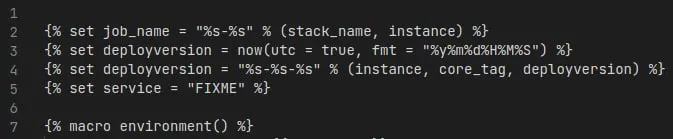
Добрый день. Обычно он указывает место, где ошибка. У вас судя по всему, где-то в блоке после 1 строки
 Vladislav
причем это рабочий конфиг
Vladislav
просто какие-то переменные либо забыл, либо в каких-то переменных не те данные
Anastasia
нет, строка 1 вообще из пробелов
Я и не говорю, что в 1 строке. Посмотрите блок сразу после
Anastasia
Если будет проще: 2 строку. Просто не знаю, может у вас там цикл на 10 строк
Vladislav
переменные из второй строки точно есть, они в defaults/main.yml все объявлены
Vladislav
ошибка связана с JSON каким-то образом
Vladislav
короче, он не пишет правильно где ошибка, а пишет какую-то дичь
Vladislav
и вот как это отлаживать?
Vladislav
Так не скачивайте новые. В чем проблема?
я пока использованием @ обойдусь.
Как я понял версионность плеев и ролей висит с 2016 года в улучшениях.....
Vladislav
Vladislav
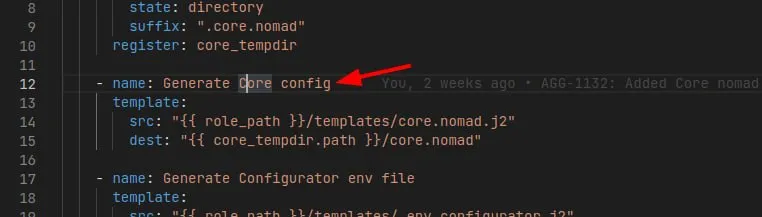
tasks/main.yml 12 строка смотрите что там
 Vladislav
в этом просто что-то не учтено, какой-то переменной в inventory не хватает
Vladislav
начинайте с 14 строки. раз вы уже скачали генератор ролей :)
Vladislav
ну ошибка в генерации конфига по шаблону, это мне понятно
Vladislav
шаблон там большой на несколько экранов
Zangar
А что за модуль?
Vladislav
#вопрос
если кто-то знает роли для управления доменными записями в Namecheap и dns.he.net - дайте знать
 artb1sh
Молекула боги сдеся?
А как там сделать в пре таск можно чтоб прогонялась роль там подготовки?
Timur
Молекула боги сдеся?
А как там сделать в пре таск можно чтоб прогонялась роль там подготовки?
Конкретнее - в чем проблема?
Timur
В молекуле есть стадия prepare
Timur
Запускается соответствующая плейбука из папки сценария или там, где указано в файле сценария
Timur
Сформулируйте нормально вопрос, пожалуйста
Timur
Я пока не понимаю, чего вы хотите
artb1sh
Сформулируйте нормально вопрос, пожалуйста
Ну я хочу еще одним плейбуком посгрю рядом поднять чтоб второй плейбук с севесом проверки все прошли
artb1sh
И все это молекулой
Отделение Bereke Bank
Молекула боги сдеся?
А как там сделать в пре таск можно чтоб прогонялась роль там подготовки?
В converge.yml укажи роли в нужном порядке
 Evgeny
Всем привет... Я не могу понять немного логику ansible... Если у меня в плейбуках есть переменная такая - {{ lookup('env','PASSWORD_REGISTRY') }}, то я должен же в файлике env вставить код от Vault?
Evgeny
Как сделать правильно?