 Grek 🇺🇦


И какая версия ансибла используется?
Alex
Grek 🇺🇦
ну, УМВР на 2.9.27
Grek 🇺🇦
вот и хотел посмотреть что да как
Grek 🇺🇦
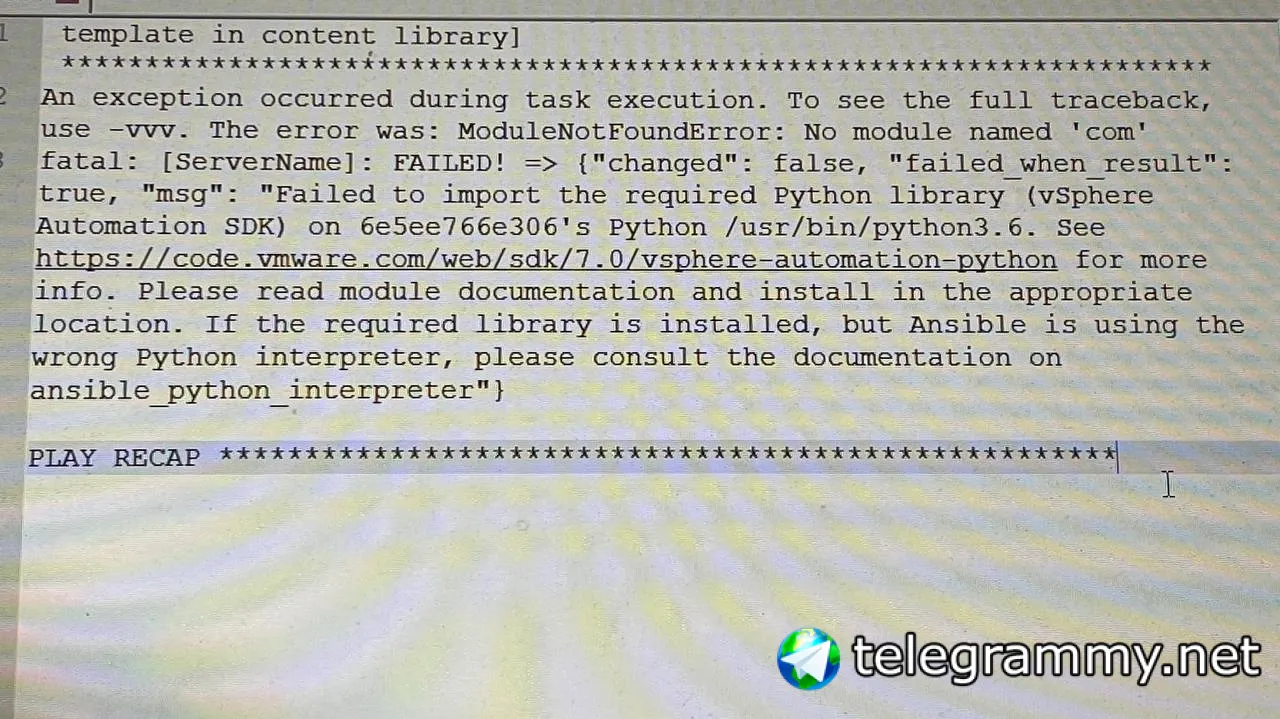
потому что у тебя судя по ошибке не находит модуль "com" - хз вообще что это такое
 Vladimir
ну, УМВР на 2.9.27
умвс? там сложно, плейбук импортирует несколько ролей, одна роль еще роли импортирует, но оно все работает там, где стоит python3.6
Vladimir
потому что у тебя судя по ошибке не находит модуль "com" - хз вообще что это такое
да, я надеялся что мне кто-то тут подскажет что это значит, может системный модуль какой-то, очень странно. Может стоит поставить python3.6
Grek 🇺🇦
УМВР, сори опечатался - у меня все работает
 Petr
Там в операционке стоит может какой то дикий самовыпущенный питоний от ВМВары?
Sergey
2.10.8
Не используй грустную версию. Есть же 2.9.x - там всё хорошо, потому что ставится пачкой и всё привозит с собой.
Sergey
В общем, тебе явно стоит разобраться с virtualenv'ами в системе.
Grek 🇺🇦
умвс? там сложно, плейбук импортирует несколько ролей, одна роль еще роли импортирует, но оно все работает там, где стоит python3.6
И вот роль импортирующая роль это звучит страшно
Sergey
И вот роль импортирующая роль это звучит страшно
Да оно и выглядит так себе... А самое грустное здесь - тот факт, что бОльшая ансибловых опенсорсных модулей под вендорские барахлянки - труха и мусор: зависимости предлагается ставить самостоятельно. Просто трэш и уныние.
 Vladislav
Не используй грустную версию. Есть же 2.9.x - там всё хорошо, потому что ставится пачкой и всё привозит с собой.
Это про эту версию?
# ansible --version
ansible [core 2.11.6]
...
Grek 🇺🇦
Это про эту версию?
# ansible --version
ansible [core 2.11.6]
...
Все что не 2.9.х на данный момент от лукавого)
Vladislav
понял, значит пока остановлюсь на этом
Sergey
я уж не говорю о том, что питон 2.7.x (CentOS/RHEL 7) этими псевдоклёвыми версиями не поддерживается
 Timur
Нормально пользуюсь самой последней версией из релиза 5.0
Sergey
Нормально пользуюсь самой последней версией из релиза 5.0
что-то мне подсказывает, что у тебя нет сложностей с установкой питонячьих зависимостей
Alexander
 Timur
shadow
подскажете доку или пример может в гите как такое сделать....
в dockerfile:
Ставим ansible максимально портабельно
Запускаем плэйбук
Зачищаем все следы ансибла
shadow
ну т.е. хочется докер билдить с определенным конфигом, который ансибл прольет
 Максим
 Zangar
Максим
А если ты хочешь запускать плейбук при сборке образа, и потом удалять ансибл, перестань такого хотеть
 Отделение Bereke Bank
Lamobot
подскажете доку или пример может в гите как такое сделать....
в dockerfile:
Ставим ansible максимально портабельно
Запускаем плэйбук
Зачищаем все следы ансибла
Там вроде была возможность исполнять модули ансибла прямо в будущий image
shadow
так а зачем ансибл оставлять я так ты не понял? мне нужно сбилдить преднастроенный сервис в ансибле... конкретно хочу образ создать с нексусом, в котором уже все юзера, все репы созданы... пароль админа поменян...
shadow
docker-nexus3/Dockerfile at master · sonatype/docker-nexus3 · GitHub
https://github.com/sonatype/docker-nexus3/blob/master/Dockerfile
Timur
shadow
вот здесь даже в официальном докере они ставят чиф-соло, прогоняют рецепт и удаляют его. хочу удалить шефа и добавит ансибла
shadow
спасибо, посмотрю все наводки
Timur
вот здесь даже в официальном докере они ставят чиф-соло, прогоняют рецепт и удаляют его. хочу удалить шефа и добавит ансибла
Да в сборке докера можно хоть черта лысого использовать из кучи разных образов. А потом на финально стадии скопировать в итоговые слои только то, что вам нужно
Timur
И ничего специально удалять не надо
Максим
вот здесь даже в официальном докере они ставят чиф-соло, прогоняют рецепт и удаляют его. хочу удалить шефа и добавит ансибла
Зачем такое может понадобиться?
shadow
Зачем такое может понадобиться?
академический интерес... просто интересно запустить сервис преднастроенный полностью в докере
Максим
академический интерес... просто интересно запустить сервис преднастроенный полностью в докере
Так запустить ансибл в контейнере или собрать образ ансиблом?
shadow
я начитался, что ссх открывать в докере не есть комильфо и подумал сделать как в нексус докер файле... ансибл установить, прогнать установку и полную настройку нексуса и удалить ансибл за ненадобностью...
 Timur
Зачем такое может понадобиться?
Чтобы гонять ансибл на сложных рецептах в местах, где полное безынтернетье, а надо пяток модулей с питонячьими зависимостями и коллекций с собой прихватить.
Максим
Чтобы гонять ансибл на сложных рецептах в местах, где полное безынтернетье, а надо пяток модулей с питонячьими зависимостями и коллекций с собой прихватить.
Не, сборку ansible со всем необходимым в образ я понимаю. Но выше написано непонятно что
Максим
я начитался, что ссх открывать в докере не есть комильфо и подумал сделать как в нексус докер файле... ансибл установить, прогнать установку и полную настройку нексуса и удалить ансибл за ненадобностью...
Т.е. при сборке образа устанавливать ансиблом приложение?
shadow
да, ага... проблема в том, что официалы поленились добавить рецепт для конфигурации nexus, там только базовая установка по-умолчанию, но вот эти ребята настолько крутые, что позволяют полностью все сделать от а до я https://github.com/ansible-ThoTeam/nexus3-oss
shadow
я уже успешно их роль использовал, все очень красиво работает, но я использовал просто на виртуалке. сейчас хочу в докере заменить шеф-соло установку на ансибл установку с этой ролью
Максим
да, ага... проблема в том, что официалы поленились добавить рецепт для конфигурации nexus, там только базовая установка по-умолчанию, но вот эти ребята настолько крутые, что позволяют полностью все сделать от а до я https://github.com/ansible-ThoTeam/nexus3-oss
Докер вообще не про это.
Роль настраивает репозитории под разные дистрибутивы, ставит пакеты, создаёт systemd сервисы, поднимает проксю, настраивает приложение, интегрирует его с LDAP.
В Dockerfile ты можешь только ставить пакеты и копировать готовые файлы. Дистрибутив там один, systemd нет, прокси должен быть отдельным контейнером, доступа к LDAP на момент сборки и вшитых в образ конфигов вообще быть не должно. И для чего тебе тогда эта роль?
Максим
Собираешь образ с nexus, берешь роль, в ней оставляешь только генерацию конфига, а остальное переделываешь на запуск контейнеров из готовых образов
shadow
смена админ пароля, создание юзеров, создание реп, создание ролей, clean up policy и т.д.
Максим
Все это тоже не про Dockerfile
Максим
При сборке образа нет никакой базы, куда бы все это писалось
shadow
а как тогда?
Максим
Dockerfile это про сборку образа (читай rpm пакета с зависимостями, если так проще), который можно запустить на любой машине соответствующей архитектуры. Когда ты собираешь rpm пакет из исходников, у тебя нет ни базы, ни LDAP, ни сервисов, только набор зависимостей и файлы твоего приложения. Тут ровно то же самое
Максим
смена админ пароля, создание юзеров, создание реп, создание ролей, clean up policy и т.д.
Скрипт запуска приложения, который можно положить в образ, уже может к всему этому обращаться, но он стартует каждый раз при запуске приложения, и пихать в него все это вообще не очень идея
shadow
хорошо, как тогда запускать контейнер с предустановленным конфигом? в интернетах говорят, что прогонять ансибл на запущенном контейнере не есть гуд, т.к. надо ссх открывать
Timur
хорошо, как тогда запускать контейнер с предустановленным конфигом? в интернетах говорят, что прогонять ансибл на запущенном контейнере не есть гуд, т.к. надо ссх открывать
Прокинув volume с подготовленным ансиблом предварительно конфигом.
Максим
хорошо, как тогда запускать контейнер с предустановленным конфигом? в интернетах говорят, что прогонять ансибл на запущенном контейнере не есть гуд, т.к. надо ссх открывать
Генерируешь конфиги в определенной папке, при создании контейнера монтируешь эту папку внутрь контейнера по нужному пути. Приложение читает конфиги, как делало бы это и без докера
Максим
Если это какие-то запросы на создание сущностей через API, которым нужно дождаться старта приложения, то уже сложнее
 inqfen
У Нексуса апи есть
inqfen
Ты читал свой же линк? Там по сути запускается просто набор грувятины которая в апи ходит
inqfen
https://github.com/ansible-ThoTeam/nexus3-oss/blob/0c6c4a4f4331a4b19287d4f488552778825bfd41/tasks/call_script.yml
inqfen
Конкретно вот тут вызывается
shadow
Ты читал свой же линк? Там по сути запускается просто набор грувятины которая в апи ходит
так там все просто до момента смены пароля же... он рандомно генерится после установки
shadow
т.е. нужно прочитать ФС и тогда api можно юзать
shadow
У Нексуса апи есть
ты мне тоже странное предлагаешь... это надо потратить месяц чтобы все повытаскивать с роли и создать свой велосипед... :)
inqfen
так там все просто до момента смены пароля же... он рандомно генерится после установки
Секунда в гугле https://stackoverflow.com/questions/56392814/how-to-set-admin-user-pwd-when-launching-nexus-docker-image
inqfen
Вот Пароль ты можешь как раз при запуске в entrypoint задавать
inqfen
Так же как всякие бд делают
Максим
ты мне тоже странное предлагаешь... это надо потратить месяц чтобы все повытаскивать с роли и создать свой велосипед... :)
Ну удачи потратить тот же месяц на запуск роли внутри Dockerfile, потом гугление почему там нет systemd и ничего не работает, попытки его накатить вместе с базой и проксей внутрь одного образа, с переписыванием entrypoint и добавлением кривых костылей.
И это все чтобы потом расхлебывать кашу с тем, что оно может внезапно крашнуться, а контейнер останется запущен. Или с тем, что базу или nexus нужно будет обновить отдельно от остальных компонентов, а этого не получится сделать из-за конфликта зависимостей. Или с добавлением правок в конфиги
shadow
Секунда в гугле https://stackoverflow.com/questions/56392814/how-to-set-admin-user-pwd-when-launching-nexus-docker-image
нексус2 же, не? третий же генерит рандомный пароль при новой установке... там другой механизм в третьем
inqfen
нексус2 же, не? третий же генерит рандомный пароль при новой установке... там другой механизм в третьем
Вангую что это параметризуется, тем более docker exec никто не отменял
inqfen
Берёшь и через него читаешь, никакого ssh в контейнер не надо
shadow
Ну удачи потратить тот же месяц на запуск роли внутри Dockerfile, потом гугление почему там нет systemd и ничего не работает, попытки его накатить вместе с базой и проксей внутрь одного образа, с переписыванием entrypoint и добавлением кривых костылей.
И это все чтобы потом расхлебывать кашу с тем, что оно может внезапно крашнуться, а контейнер останется запущен. Или с тем, что базу или nexus нужно будет обновить отдельно от остальных компонентов, а этого не получится сделать из-за конфликта зависимостей. Или с добавлением правок в конфиги
так е-мое, вы мне пока дали только один совет... установить нексус и volume data просто монтировать к контейнерам