Всем доброе утро! Подскажите пожалуйста в таком вопросе. Есть плэйбук который ставит пакет snoopy, когда ставишь его руками там нужно выбрать да или нет, можно каким-то образом делать выбор через плэйбук ?
Найди что он в /etc/ld.so.* дописывает и вторым таском после пакета допиши сам
 Alexander


 Ilya
Всем доброе утро! Подскажите пожалуйста в таком вопросе. Есть плэйбук который ставит пакет snoopy, когда ставишь его руками там нужно выбрать да или нет, можно каким-то образом делать выбор через плэйбук ?
Может быть здесь есть ответ? https://github.com/linuxhq/ansible-role-snoopy
 Michael (Joom)
Всем доброе утро! Подскажите пожалуйста в таком вопросе. Есть плэйбук который ставит пакет snoopy, когда ставишь его руками там нужно выбрать да или нет, можно каким-то образом делать выбор через плэйбук ?
Какой пакетный менеджер? Это его средствами должно решаться
Michael (Joom)
Воспользуйтесь debconf для преконфигурации пакета перед установкой
Michael (Joom)
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/debconf_module.html
Alex
Apt
https://serverfault.com/questions/407317/passing-default-answers-to-apt-get-package-install-questions
A.L.
Может быть здесь есть ответ? https://github.com/linuxhq/ansible-role-snoopy
нет больше такой роли в ансибл
Ilya
нет больше такой роли в ансибл
в гэлекси может и нет, но код-то вот он, лежит, можно почитать, осознать, использовать идею
abirinx
глупый вопрос про #awx как оно работает с vault password?
 Отделение Bereke Bank
глупый вопрос про #awx как оно работает с vault password?
ансибловый ваулт? нормально работает. в кредах создаешь пароль нужный. только он не работает с шифрованными файлами. но за такое вообще расстреливать надо
abirinx
ансибловый ваулт? нормально работает. в кредах создаешь пароль нужный. только он не работает с шифрованными файлами. но за такое вообще расстреливать надо
где-то оно шифрованное где-то нет, все равно спасибо за инфу
abirinx
где-то оно шифрованное где-то нет, все равно спасибо за инфу
шифруется оно потому что файлик vault лежит в git , оно конечно без доступа из вне но все же
 Sanyok
Подскажите, пожалуйста, можно ли забрать из инвентори хост по индексу и уменьшить его число?
что-то типо ['nodes'].[{{node_index}} - 1] условно
Grek 🇺🇦
Отделение Bereke Bank
Sanyok
Зачем? Какая исходная задача?
Исходная задача обновить сервисы, отключая и включая их в хапрокси на двух нодах поочередно, там цикл для циферок 1 и 2, соответствующим номеру ноды (linux-prod-1/2) и имени сервера в хапрокси
haproxy:
state: drain
host: "server-{{ service_name }}-{{ node }}"
Отделение Bereke Bank
да ебашь так. хапрокси поймет сам что сервер сдох)
Sanyok
ну и по индексу хочу забирать хост нужный, но т.к. там 2 хоста, мне надо с нуля индекс указать, т.е. 1-1
Sanyok
Потмоу и такой вопрос
Sanyok
да ебашь так. хапрокси поймет сам что сервер сдох)
Да, но мне надо закрыть подключения и потом уже обновлять
Отделение Bereke Bank
ты же можешь просто через delegate_to сходить на хапрокси хост и сделать дрейн без ебли с индексом
Sanyok
т.е. дождаться завершения
 Timur
Исходная задача обновить сервисы, отключая и включая их в хапрокси на двух нодах поочередно, там цикл для циферок 1 и 2, соответствующим номеру ноды (linux-prod-1/2) и имени сервера в хапрокси
haproxy:
state: drain
host: "server-{{ service_name }}-{{ node }}"
Используйте strategy с serial: 1
Timur
И не нужно этих извращений
Alexander
Исходная задача обновить сервисы, отключая и включая их в хапрокси на двух нодах поочередно, там цикл для циферок 1 и 2, соответствующим номеру ноды (linux-prod-1/2) и имени сервера в хапрокси
haproxy:
state: drain
host: "server-{{ service_name }}-{{ node }}"
Я бы run_once: true и снизу болк с выключить, подождать, включить, подождать
 Evgeniy
потому что там нельзя объявлять переменные
Можно, уже сделал. Оказывается пустую переменную передал...)
 Nikita
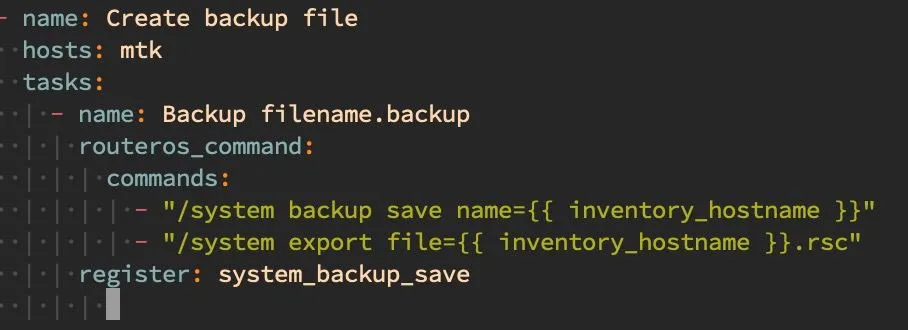
- name: Create backup file
hosts: mtk
tasks:
- name: Backup filename.backup
routeros_command:
commands:
- /system backup save name="{{ inventory_hostname }}"
- /system export file={{ inventory_hostname }}.rsc
register: system_backup_save
- name: download files
shell: |
sftp backup@"{{ inventory_hostname }}":/*backup /tmp/backup
sftp backup@"{{ inventory_hostname }}":/*rsc /tmp/backup
register: download_file
Nikita
ругается на первый register, куда тут пробелы то вставить
 Vladislav
о, RouterOS бэкапят
Farnsford
регистр же должен быть на уровне name
Farnsford
 Farnsford
Сорян, не знал. Но телега фачит ямлы =(
Sergey
Сорян, не знал. Но телега фачит ямлы =(
Не телега, а лапки у пользователей. Используй соотв. форматирование:
farnsford:
should: "use apostrphes at Ё key"
Vladislav
да,все пытаюсь
создаем системный скрипт и потом только средствами ansible командуем выполнить его.
https://blog.soultrace.net/mikrotik-backup-script/
Anonymous
Привет всем! Я новичёк в ансибл, и хотел бы поинтересоваться, возможно ли поднять на моих хостах опредёлённые контейнеры докера только что ансибл читал композ докера
Anonymous
Есть композ, есть 5 серверов, я хочу один композ развернуть на 5 серверах с помощью ансибл
Anonymous
понятнее?
Grek 🇺🇦
скопировать файл на 5 серверов и запустить docker-compose up -d? ну да, можно и ансиблом
Anonymous
https://docs.ansible.com/ansible/2.5/modules/docker_container_module.html видел подобное в доке, тут не так делают...
Anonymous
хотя я о твоём варианте сразу подумал
Grek 🇺🇦
https://docs.ansible.com/ansible/2.5/modules/docker_container_module.html видел подобное в доке, тут не так делают...
потому что это не о компосе, а про взаимодействие с докер демоном
Anonymous
у меня открытый демон, я использую portainer для своих кластеров, если я просто заюзаю docker-compose -d то не смогу контроллировать композ в портинере, в данном случае нужно использовать демон
Anonymous
просто особо не понял как ансиблу передать свой композ чтобы он его развернул в демоне
Grek 🇺🇦
смешались в кучу люди, кони....
Ilya
Исходная задача обновить сервисы, отключая и включая их в хапрокси на двух нодах поочередно, там цикл для циферок 1 и 2, соответствующим номеру ноды (linux-prod-1/2) и имени сервера в хапрокси
haproxy:
state: drain
host: "server-{{ service_name }}-{{ node }}"
https://github.com/geerlingguy/ansible-for-devops/tree/master/deployments-balancer
Lamobot
у меня открытый демон, я использую portainer для своих кластеров, если я просто заюзаю docker-compose -d то не смогу контроллировать композ в портинере, в данном случае нужно использовать демон
Вместо докер композа просто в плее ансибла опишите контейнеры и поднимите их через docker_container модуль.
Grek 🇺🇦
у меня открытый демон, я использую portainer для своих кластеров, если я просто заюзаю docker-compose -d то не смогу контроллировать композ в портинере, в данном случае нужно использовать демон
а разве портейнер не умеет то что ты хочешь? ставишь на хосты агент, или как он там работает, заводишь в кластер и накатываешь нудные конфиги
Grek 🇺🇦
Вместо докер композа просто в плее ансибла опишите контейнеры и поднимите их через docker_container модуль.
вроде портейнер потом будет иметь ограниченый контроль над таким стеком
Anonymous
мне не интересны агенты, я кончено могу с помощью своего плея сразу установить докер и открыть демон, просто потом подцепиться портаинером к демону и через веб на каждом просто свой темплейт развернуть
Anonymous
но у меня в обороте всё больше и больше задач и серверов
Anonymous
и делать однотипно одно и тоже действие я не хочу
Timur
Есть композ, есть 5 серверов, я хочу один композ развернуть на 5 серверах с помощью ансибл
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_compose_module.html
Anonymous
вроде портейнер потом будет иметь ограниченый контроль над таким стеком
правду говоришь, я об этом же
Grek 🇺🇦
Anonymous
с кубером особо не работал пока)) руки ещё не дотянулись)
Anonymous
год только работаю в плотную с докером и заббиксом
Anonymous
вот щас начал вникать более уже в автоматизацию, так как сменил работу уже как джун девопс
Timur
Чем не подходит модуль по ссылке выше?
Anonymous
Anonymous
Чем не подходит модуль по ссылке выше?
проблема в том что он поднимает через docker-compose -d а мне надо чтобы ансибл в апи докер сокета работал
Anonymous
что бы я мог потом контролировать контейнер и сам композ через веб морду портаинера
Anonymous
- name: Run docker-compose up again
community.docker.docker_compose:
project_src: flask
build: no
register: output
Anonymous
........
Lamobot
мне не интересны агенты, я кончено могу с помощью своего плея сразу установить докер и открыть демон, просто потом подцепиться портаинером к демону и через веб на каждом просто свой темплейт развернуть
Что за ограниченный контроль? То есть если я docker run сделаю, то будет полный? А через ансибл нет?
portainer - это просто web интерфейс над докером.
Anonymous
Anonymous
да если сделаешь просто ран образа ты сможешь рабоать с контейнером
Grek 🇺🇦
Anonymous
а если swarm или compose то он поднимается от лица другого юзера и он становится в жёлтом состоянии с надписью ограниченый котроль, тоесть подправить композ ты не сможешь с веб интерфейса
Anonymous
конечно мог бы я потом править и ансиблом закидывать
Anonymous
но я не один работаю, а ансибл только я потянул
Grek 🇺🇦
мне кажется ты не с той стороны подходишь к вопросу, если вы все менеджите портейнером, надо его и использовать а не натягивать сову на глобус
Grek 🇺🇦
или уже плотно смотреть на кубер