 Vladimir


что не так ?
Vladimir
вы ответили на сообщение в котором я спросил о странности, а потом вы спрашиваете зачем так делать :)

- debug:
msg: "{{ hostvars[inventory_hostname].ansible_distribution }}"
- debug:
msg: "{{ hostvars[inventory_hostname].ansible_distribution_major_version }}"
- debug:
msg: "{{ hostvars[inventory_hostname].ansible_distribution_version }}"
я вот это использовал
но мне этой инфы не достаточно
Vladimir
а что вам еще надо ?
ввиду того, что есть разные версии центос и вывод команды, центос 7, центос 8, центос stream
Vladimir
ввиду того, что есть разные версии центос и вывод команды, центос 7, центос 8, центос stream
ну 7 и 8 точно выводятся разные
ну 7 и 8 точно выводятся разные
Это да, но центос стрим, выведет значение центос 8. Хотелось бы cat /etc/centos-release
CentOS Stream release 8
Vladimir
Это да, но центос стрим, выведет значение центос 8. Хотелось бы cat /etc/centos-release
CentOS Stream release 8
ansible_distribution_release ?
Vladimir
вообще вы можете запустить сбор фактов и посмотреть что вообще есть
Vladimir
вангую там есть нужная информация
 Tony
Привет
Подскажите в чем может быть дело ? Заранее извиняюсь за возможно детский вопрос
Таска на которой падает
- name: Install required system packages
yum:
state: present
name: "{{ packages }}"
when: ansible_pkg_mgr is defined and ansible_pkg_mgr == "yum"
Список пакетов из host_vars:
packages:
- 'docker-ce'
- 'autofs'
- 'cifs-utils'
- 'NetworkManager'
- 'jfrog-cli'
- 'unzip'
- 'glibc.i686'
- 'ca-certificates'
- 'git'
- 'gcc'
- 'rpm-build'
- 'packer'
Ошибка:
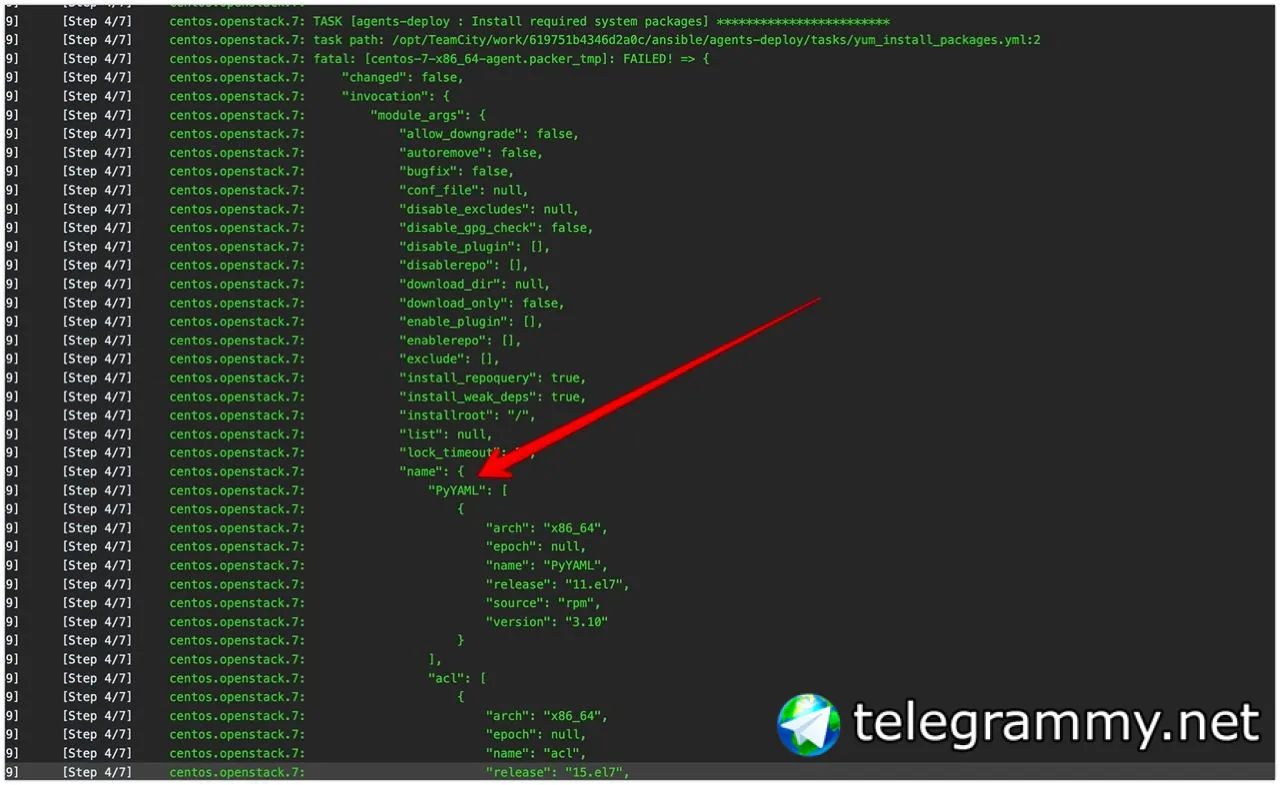
"msg": "argument 'name' is of type <type 'dict'> and we were unable to convert to list: <type 'dict'> cannot be converted to a list"
Самое странное, что все так работало до вчера, изменений в этой части никаких.
Tony
 Vladimir
в дебаге и правда dict если я не ошибаюсь. Но с чего бы вдруг
убери glibc.i686 и проверь еще раз
Sergey
в дебаге и правда dict если я не ошибаюсь. Но с чего бы вдруг
Посмотри на названия пакетов на скриншоте, потом на названия пакетов в списке, выругайся, сделай фейспалм и иди разбираться, кто вкарячил register/set_fact.
Vladimir
кстати интересное из некрофилии. Заметил, что модуль установки пакетов
The Python 2 bindings for rpm are needed for this module. If you require Python 3 support use the `dnf` Ansible module instead.. The Python 2 yum module is needed for this module.
на RHEL такими ошибками не сыпет , а только centos.
 Никита
Можно ли как то получить templates для роли из другого репозитория?
Идея такая:
Репозитоорий для AWX, где лежат роли\плейбуки\инвентори и прочее для деплоя, но templates с кинфигами приложения лежат где то в репозитории приложения.
Кто нибудь сталкивался с таким?
Vladimir
@urhero а почему нельзя написать нормально роль с шаблоном и конфиги задавать через переменные в инвенторе ? Роли в одном месте , инвентарь в другом
Vladimir
ну и awx точно такое не умеет из коробки
Никита
@urhero а почему нельзя написать нормально роль с шаблоном и конфиги задавать через переменные в инвенторе ? Роли в одном месте , инвентарь в другом
Роль деплоит много приложений, разных версий у которых меняются конфиги часто. Сама структура конфига.
Никита
Могут добавиться новые строки, например, которых раньше не было совсем
Vladimir
Могут добавиться новые строки, например, которых раньше не было совсем
ну это решается версионностью роли У вас же не все в прод сразу идет ?
Vladimir
Если совсем часто, что то меняется , может имеет смысл смотреть на шаблонизацию конусл, но тут то же палка о двух концах
Никита
 Глеб
Коллеги, подскажите как будет правильнее, я указал в j2 файле
{{ hostname }}
в vars поставил hostname:
и мне надо чтобы в hostname передавался (cat /etc/hostname)
(Зелёный)
 Elinka22
inventory_hostname ?
 Timur
Коллеги, подскажите как будет правильнее, я указал в j2 файле
{{ hostname }}
в vars поставил hostname:
и мне надо чтобы в hostname передавался (cat /etc/hostname)
(Зелёный)
Посмотрите в готовых фактах. ansible_hostname, например
Maksimus Ulibikus
Всем привет.
Делаю конфиг prometheus.yml.j2
В конфиге есть таргеты:
- job_name: 'srv-nt-nodes'
static_configs:
- targets:
- srv-nt-ads-01:9100
- srv-nt-ads-02:9100
- srv-nt-ads-03:9100
- srv-nt-elastic-01:9100
- srv-nt-elastic-02:9100
- srv-nt-elastic-03:9100
- srv-nt-kibana:9100
- srv-nt-fluentbit-01:9100
- srv-nt-fluentbit-02:9100
- srv-nt-grafana-01:9100
- srv-nt-prometheus-01:9100
- srv-nt-prometheus-02:9100
Подскажите пожалуйста, как в /vars/main.yml правильно определить переменную-массив со списком хостов и как правильно ссылаться на эту переменную?
 Ilya
Всем привет.
Делаю конфиг prometheus.yml.j2
В конфиге есть таргеты:
- job_name: 'srv-nt-nodes'
static_configs:
- targets:
- srv-nt-ads-01:9100
- srv-nt-ads-02:9100
- srv-nt-ads-03:9100
- srv-nt-elastic-01:9100
- srv-nt-elastic-02:9100
- srv-nt-elastic-03:9100
- srv-nt-kibana:9100
- srv-nt-fluentbit-01:9100
- srv-nt-fluentbit-02:9100
- srv-nt-grafana-01:9100
- srv-nt-prometheus-01:9100
- srv-nt-prometheus-02:9100
Подскажите пожалуйста, как в /vars/main.yml правильно определить переменную-массив со списком хостов и как правильно ссылаться на эту переменную?
лучше написать задачу, а не свой вариант решения. Надо вынести список таргетов в vars или что?
Vladimir
так выглядит банально использовать ключ значение
Vladimir
Всем привет.
Делаю конфиг prometheus.yml.j2
В конфиге есть таргеты:
- job_name: 'srv-nt-nodes'
static_configs:
- targets:
- srv-nt-ads-01:9100
- srv-nt-ads-02:9100
- srv-nt-ads-03:9100
- srv-nt-elastic-01:9100
- srv-nt-elastic-02:9100
- srv-nt-elastic-03:9100
- srv-nt-kibana:9100
- srv-nt-fluentbit-01:9100
- srv-nt-fluentbit-02:9100
- srv-nt-grafana-01:9100
- srv-nt-prometheus-01:9100
- srv-nt-prometheus-02:9100
Подскажите пожалуйста, как в /vars/main.yml правильно определить переменную-массив со списком хостов и как правильно ссылаться на эту переменную?
надеюсь вы понимаете зачем все кладете в /vars и зачем он нужен в роли
Maksimus Ulibikus
Vladimir
я бы в шаблоне оставил
{% for config in targets %}
{% for key, value in config.items() %}
{{ key }} {{ value }}
Vladimir
- targets:
srv-nt-ads-01: 9100
srv-nt-ads-02: 9100
Vladimir
и все
Sergey
я бы в шаблоне оставил
{% for config in targets %}
{% for key, value in config.items() %}
{{ key }} {{ value }}
Да, "отличный" план - шаблонизировать структурированный формат
Sergey
Vladimir
Да, "отличный" план - шаблонизировать структурированный формат
был бы пример как лучше , было бы вообще прекрасно
Vladimir
может у него потом порт сменится или hostname ну или я не понимать
 Elenhil
Да, "отличный" план - шаблонизировать структурированный формат
вот кстати как лист в жижу вставить с переносом строк а не через [] - я так сходу не скажу
Lamobot
 inqfen
был бы пример как лучше , было бы вообще прекрасно
составить словарь переменную, его в ямл перегнать
Elenhil
типа.
target: {{foo |to_nice_yaml}}
Lamobot
типа.
target: {{foo |to_nice_yaml}}
При этом у этого фильтра есть параметры:
to_nice_yaml(indent=2)
И ещё есть фильтр indent(4, True) с ним можно ямл файлы по кусочкам составлять.
Elenhil
При этом у этого фильтра есть параметры:
to_nice_yaml(indent=2)
И ещё есть фильтр indent(4, True) с ним можно ямл файлы по кусочкам составлять.
меня скорее смущает лист.
под рукой ансибла нет, проверить не могу
Maksimus Ulibikus
Может так?
В конфиге прометеуса:
- job_name: 'srv-nt-nodes'
static_configs:
- targets:
- {{ targets[] }}
А в /vars.main.yml:
---
sudo_user: ansible-user # Под каким юзером выполнять
version: 2.33.0 # Версии Prometheus https://github.com/prometheus/prometheus/releases
userId: prometheus
groupId: prometheus
targets:
- srv-nt-ads-01:9100
- srv-nt-ads-02:9100
- srv-nt-ads-03:9100
- srv-nt-elastic-01:9100
- srv-nt-elastic-02:9100
- srv-nt-elastic-03:9100
- srv-nt-kibana:9100
- srv-nt-fluentbit-01:9100
- srv-nt-fluentbit-02:9100
- srv-nt-grafana-01:9100
- srv-nt-prometheus-01:9100
- srv-nt-prometheus-02:9100
 Алексей
подскажите, а как можно в dynamic inventory vmware https://docs.ansible.com/ansible/latest/collections/community/vmware/vmware_vm_inventory_inventory.html#ansible-collections-community-vmware-vmware-vm-inventory-inventory запихнуть еще плагин по hashi corp https://docs.ansible.com/ansible/latest/collections/community/hashi_vault/hashi_vault_lookup.html#ansible-collections-community-hashi-vault-hashi-vault-lookup ?
Алексей
как-то можно их объединить ?
Elenhil
как-то можно их объединить ?
просто поставить оба.
лукапы и динами кнвентори - независимые вещи
Алексей
просто поставить оба.
лукапы и динами кнвентори - независимые вещи
Немного не понимаю тогда, как тогда мне полученный пароль передать в инвентори файл?
Алексей
инвентори ведь выполняется перед плейбуком
Alex
можешь добавить и то и то в динамическую группу, следующий play делаешь по ней
Tural
подскажите, есть команда, cmd: cat /etc/centos-release хочу ее вывод получать в stdout, что еще надо дополнительно указать, чето туплю в документации
- name: name distr
shell: cat /etc/centos-release > file.txt
register: output
Tural
Потом это output заюзать как переменную
inqfen
Факты-то чем не устроили
Кирилл
добрый день
подскажите плз, можно ли как то использовать yaml anchors для передачи модулю ожидаемых параметров?
есть ряд задач вида
- name: Get Graylog roles
graylog_roles:
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
register: graylog_roles
- name: Get Graylog users
graylog_users:
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
register: graylog_users
заменить на что то вроде
x_graylog_api_vars: &graylog_api_vars
endpoint: "{{ graylog_endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
- name: Get Graylog roles
graylog_roles:
<<: *graylog_api_vars
action: "list"
- name: Get Graylog users
graylog_users:
<<: *graylog_api_vars
register: graylog_users
Elenhil
Немного не понимаю тогда, как тогда мне полученный пароль передать в инвентори файл?
ansible_ssh_pass: "{{ ssh_pass }}"
Elenhil
Ssh_pass в групварс лукапом
Maksimus Ulibikus
Может так?
В конфиге прометеуса:
- job_name: 'srv-nt-nodes'
static_configs:
- targets:
- {{ targets[] }}
А в /vars.main.yml:
---
sudo_user: ansible-user # Под каким юзером выполнять
version: 2.33.0 # Версии Prometheus https://github.com/prometheus/prometheus/releases
userId: prometheus
groupId: prometheus
targets:
- srv-nt-ads-01:9100
- srv-nt-ads-02:9100
- srv-nt-ads-03:9100
- srv-nt-elastic-01:9100
- srv-nt-elastic-02:9100
- srv-nt-elastic-03:9100
- srv-nt-kibana:9100
- srv-nt-fluentbit-01:9100
- srv-nt-fluentbit-02:9100
- srv-nt-grafana-01:9100
- srv-nt-prometheus-01:9100
- srv-nt-prometheus-02:9100
При таком способе получаю ошибку
The full traceback is:
Traceback (most recent call last):
File "/usr/local/lib/python3.8/site-packages/ansible/template/__init__.py", line 1139, in do_template
res = j2_concat(rf)
File "<template>", line 16, in root
File "/usr/local/lib/python3.8/site-packages/jinja2/runtime.py", line 903, in _fail_with_undefined_error
raise self._undefined_exception(self._undefined_message)
jinja2.exceptions.UndefinedError: list object has no element ()
During handling of the above exception, another exception occurred:
Traceback (most recent call last):
File "/usr/local/lib/python3.8/site-packages/ansible/plugins/action/template.py", line 150, in run
resultant = templar.do_template(template_data, preserve_trailing_newlines=True, escape_backslashes=False)
File "/usr/local/lib/python3.8/site-packages/ansible/template/__init__.py", line 1176, in do_template
raise AnsibleUndefinedVariable(e)
ansible.errors.AnsibleUndefinedVariable: list object has no element ()
fatal: [65.108.152.241]: FAILED! => {
"changed": false,
"msg": "AnsibleUndefinedVariable: list object has no element ()"
Если в списке нет элементов, то как сделать, чтобы были?
 Michael (Joom)
добрый день
подскажите плз, можно ли как то использовать yaml anchors для передачи модулю ожидаемых параметров?
есть ряд задач вида
- name: Get Graylog roles
graylog_roles:
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
register: graylog_roles
- name: Get Graylog users
graylog_users:
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
register: graylog_users
заменить на что то вроде
x_graylog_api_vars: &graylog_api_vars
endpoint: "{{ graylog_endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
- name: Get Graylog roles
graylog_roles:
<<: *graylog_api_vars
action: "list"
- name: Get Graylog users
graylog_users:
<<: *graylog_api_vars
register: graylog_users
Анкоры вполне работают в ансибловом ямле
Какого-то специального места где можно положить ямл структуры не предусмотрено, но вы можете наверное положить их в vars например так:
- name: Get Graylog roles
vars:
anchors:
x_graylog_api_vars: &graylog_api_vars
endpoint: "{{ graylog_endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
allow_http: "true"
validate_certs: "false"
graylog_roles:
<<: *graylog_api_vars
action: "list"
- name: Get Graylog users
graylog_users:
<<: *graylog_api_vars
register: graylog_users
Кирилл
Похоже на сломанный процесс. Как задача исходная выглядит?
Есть сторонний модуль graylog-api, который я планирую использовать для управления индексами, подключением к ldap и тд
Пример создания индекса
- name: Create index set
graylog_index_sets:
action: create
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
title: "test_index_set"
index_prefix: "test_index_"
description: "test index set"
Stream конфигурируется схожим образом
- name: Create stream rule
graylog_streams:
action: create_rule
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
stream_id: "{{ stream.json.id }}"
description: "Windows Security Logs"
field: "winlogbeat_log_name"
type: "1"
value: "Security"
inverted: False
Строки , определяющие где аутенфицироваться, и с каким логином паролем, одинаковые
endpoint: "{{ endpoint }}"
graylog_user: "{{ graylog_user }}"
graylog_password: "{{ graylog_password }}"
Соответственно, я планирую вынести данные для аутенфикация куда то там, чтобы потом их переиспользовать
Кирилл
а из енв варов не принимает?
из env vars мы поставляем переменные же?
а тут параметры модуля по умолчанию
Elenhil
из env vars мы поставляем переменные же?
а тут параметры модуля по умолчанию
например в hashivault модуле можно просто плей запустить с енв варом VAULT_TOKEN и он неявно уйдет во все таски хашиволта
Кирилл
например в hashivault модуле можно просто плей запустить с енв варом VAULT_TOKEN и он неявно уйдет во все таски хашиволта
ааа, понял вас, спасибо за идею, посмотрю в модуль
 ⬤Максим
добрый вечер. Использую ansible 2.11.8.
запускаю плейбук:
tasks:
- name: allow http
ansible.posix.firewalld:
service: http
permanent: yes
state: enabled
- name: allow HTTPS
ansible.posix.firewalld:
service: https
permanent: yes
state: enabled
- name: reboot
ansible.builtin.service:
name: firewalld
state: restarted
но он пишет, что нет модуля для Python - fatal: [node3]: FAILED! => {"changed": false, "msg": "Python Module not found: firewalld and its python module are required for this module, version 0.2.11 or newer required (0.3.9 or newer for offline operations)"}
какой ему модуль нужен?