а кто завещал, что это должен быть именно плей?
Roles let you automatically load related vars, files, tasks, handlers, and other Ansible artifacts based on a known file structure.
плей это очень удобно, одним плеем вы можете объединить требуемые роли и их переиспользовать. Условно у вас есть роль установки MC, установки nginx, установки DB.
ВОт на хосты БД вы применяете роль DB + MC
На хосты lb вы применяете Nginx + MC.
Поэтому вам и рекомендуют приучить себя использовать плейбуки, в которые вы уже будете добавлять свои роли. (по крайней мере так я использую)
 Dmitriy


 Oleksii
 Timur
а кто завещал, что это должен быть именно плей?
Roles let you automatically load related vars, files, tasks, handlers, and other Ansible artifacts based on a known file structure.
Поищите, где в разделе ролей сказано хоть что-то об оперировании хостами или группами? Нет? Правильно. А почему? Да потому что роли не работают с хостами и плеями! Это уровень плейбук!
Oleksii
Поищите, где в разделе ролей сказано хоть что-то об оперировании хостами или группами? Нет? Правильно. А почему? Да потому что роли не работают с хостами и плеями! Это уровень плейбук!
ок, продолжаем. где там написано, что этого НЕЛЬЗЯ делать?
это ВАШ опыт написания идеальных конфигураций.
Я уже на это отвечал. Не хочется продолжать.
Timur
Вы намеренно усложняете свой код, выбирая использование инструмента, который для вас избыточен, но накладывает кучу ограничений, которые вы пытаетесь преодолеть, изобретая костыли из серии:
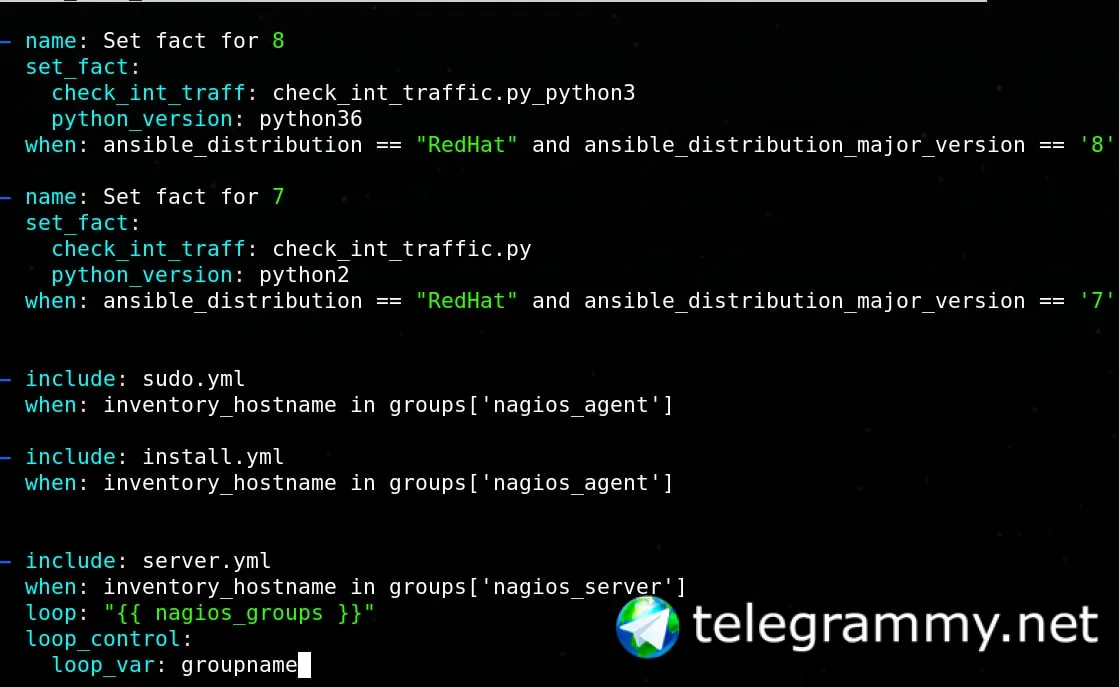
when: inventory_hostname in groups['nagios_server']
loop: "{{ nagios_groups }}"
Timur
ок, продолжаем. где там написано, что этого НЕЛЬЗЯ делать?
это ВАШ опыт написания идеальных конфигураций.
Я уже на это отвечал. Не хочется продолжать.
В документации есть отличная формулировка для такого случая:
If something feels complicated, it probably is. Take the time to look for a simpler solution.
Oleksii
Вы намеренно усложняете свой код, выбирая использование инструмента, который для вас избыточен, но накладывает кучу ограничений, которые вы пытаетесь преодолеть, изобретая костыли из серии:
when: inventory_hostname in groups['nagios_server']
loop: "{{ nagios_groups }}"
альтернатива какая?
вот просто интересно
[group1]
host1
host2
host3
[group2]
host4
host5
есть другой способ сформировать конфиг group1 списком хостов, и group2 со списком хостов?
Oleksii
В документации есть отличная формулировка для такого случая:
If something feels complicated, it probably is. Take the time to look for a simpler solution.
по-моему, сложности только тут. коллегам которым показывал все просто и понятно с первого взгляда.
 Vladimir
альтернатива какая?
вот просто интересно
[group1]
host1
host2
host3
[group2]
host4
host5
есть другой способ сформировать конфиг group1 списком хостов, и group2 со списком хостов?
конечно использовать переменную , а если вы хотите так группы то использовать group_by
Vladimir
как минимум вы не прибиваете группы к роли
Timur
альтернатива какая?
вот просто интересно
[group1]
host1
host2
host3
[group2]
host4
host5
есть другой способ сформировать конфиг group1 списком хостов, и group2 со списком хостов?
Альтернатива чему? Лупу по группе хостов с доп. условием? Я приводил выше - это делается обычным плеем по группе или хост-паттерну.
Vladimir
ну можно еще в шаблоне по переемнной
Vladimir
```{% for host in vars['install_kafka_broker'] %}
{{ hostvars[host]['ansible_hostname'] }}:2181{% if not loop.last %},{% endif %}
{% endfor %}```
Vladimir
к примеру
Oleksii
я не понимаю ваших "упрощений", извините.
Oleksii
роль не привязывается к группе =) Все
список хостов мне где взять-то, если вообще не привязывать?
Vladimir
список хостов мне где взять-то, если вообще не привязывать?
вам примеров кучу дали и я в том числе выше
Timur
альтернатива какая?
вот просто интересно
[group1]
host1
host2
host3
[group2]
host4
host5
есть другой способ сформировать конфиг group1 списком хостов, и group2 со списком хостов?
>есть другой способ сформировать конфиг group1 списком хостов, и group2 со списком хостов?
Поясните - что вы имеете в виду?
Timur
список хостов мне где взять-то, если вообще не привязывать?
До этого вам нужен был список групп, теперь нужен список хостов. Вы бы определились
Oleksii
Timur
Для чего вам список хостов в роли?
Timur
Чтобы что?
Oleksii
define hostgroup{
hostgroup_name {{ groupname }}-hosts
alias {{ groupname }}-hosts
register 1
{% for host in groups[groupname] %}
members {{ host }}
{% endfor %}
}
Oleksii
- name: Install host group template
template:
src: server-hostgroup.cfg.j2
dest: "/etc/nagios/objects//hostgroups.d/{{ groupname }}.cfg"
Timur
Ну и? В чем вопрос-то?
Oleksii
у меня - никаких
Timur
А к чему этот код выше?
Oleksii
вы утверждаете, что роль не стоит привязывать к группе
Oleksii
как тогда в шаблоне обойти хосты группы?
Timur
как тогда в шаблоне обойти хосты группы?
Вам нужно обойти хосты конкретной группы или все хосты плея?
Oleksii
[nagios]
[group1]
[group2]
[group1]
host1
[group2]
host2
все хосты, сделав конфиги по подгруппам group1, group2
Timur
В цикле выше нужно обойти все хосты плея, так?
Oleksii
хосты группы1
потом хосты группы2
Oleksii
чтобы получилось 2 разных конфига
Timur
хосты группы1
потом хосты группы2
Что значит "потом"? Еще раз: ваш цикл должен обойти все хосты плея или нет?
Oleksii
что значит должен?
Oleksii
он делает то что делает - обходит хосты из определенной группы
Timur
Это важно
Timur
На каких хостах вы запускаете ваш плей?
Oleksii
[nagios]
[group1]
[group2]
[group1]
host1
[group2]
host2
все хосты, сделав конфиги по подгруппам group1, group2
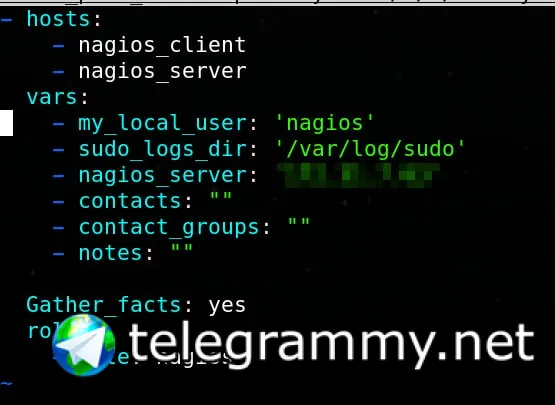
- hosts:
- nagios
- nagios_server
Timur
Вам нужно, чтобы цикл прошел по всех хостам из групп nagios и nagios_server?
Oleksii
 Oleksii
 Oleksii
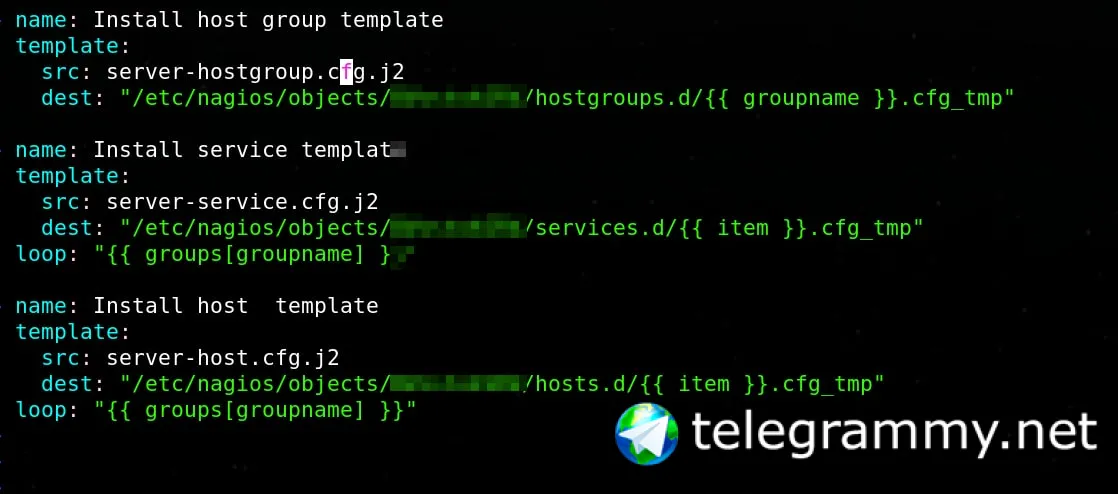 Oleksii
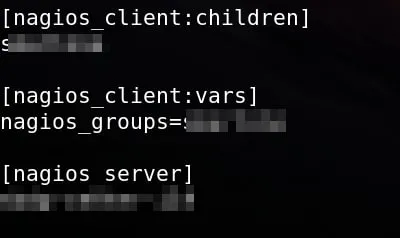 Oleksii
вот это делает то что мне нужно на 100%
Oleksii
извиняюсь, у меня не получается объяснить словами
Oleksii
2 - main.yml
3 - server.yml
4 - inventory
шаблон hostgroups
define hostgroup{
hostgroup_name {{ groupname }}-hosts
alias {{ groupname }}-hosts
register 1
{% for host in groups[groupname] %}
members {{ host }}
{% endfor %}
}
 Sebor▂▅▇█▓▒░
хех, у кого-то нагиос до сих пор 😏
Oleksii
угу...
 Petr
Доброго всем дня. такой вопрос
Есть список
users:
- name: user1
home: "/tmp/"
- name: user2
home: "/srv/"
В процессе пользователям ставится пароль, причем если пароль найден локально в определенном файле на хосте - использовать его. Если пароля нет - идти в службу удаленную и спросить пароль а потом записать в файл локально.
я уже мозг себе сломал, как это сделать. хочется как-то подпихивать значения пароля в конкретный элемент пользователя. Или есть что-то легче
Grek 🇺🇦
Доброго всем дня. такой вопрос
Есть список
users:
- name: user1
home: "/tmp/"
- name: user2
home: "/srv/"
В процессе пользователям ставится пароль, причем если пароль найден локально в определенном файле на хосте - использовать его. Если пароля нет - идти в службу удаленную и спросить пароль а потом записать в файл локально.
я уже мозг себе сломал, как это сделать. хочется как-то подпихивать значения пароля в конкретный элемент пользователя. Или есть что-то легче
взял и все испортил, уже был #ldap январь
мог бы быть первым в феврале
Petr
сорян
Grek 🇺🇦
и тебе ж надо пароль проверять на каждую итерацию? вот совсем не для ансибла задача
Petr
ну вот жопа
пока кажется, что сделать разом словарь из текущих паролейс хоста и потом если пользователя в нем нет - сходить за паролем. Но епрст
Grek 🇺🇦
такое, как ты будешь сопоставлять строку в файле с паролем с нужным пользователем
Petr
по name
Oleksii
из удаленной службы пароль можно вытащить через сli для юзера?
Petr
можно почитать про api, скорее всего.
Vladimir
@Ingtar скинул в ЛС на посмотреть
Timur
Petr
Давайте так
Можно ли смержить в один массив такое
users:
- name: user1
home: "/tmp/"
- name: user2
home: "/srv/"
и такое
```
passwords: {"user1": "trololo", "user2": "foo"}
```
чтобы в итоге получить поле password у каждого user?
Vladimir
Давайте так
Можно ли смержить в один массив такое
users:
- name: user1
home: "/tmp/"
- name: user2
home: "/srv/"
и такое
```
passwords: {"user1": "trololo", "user2": "foo"}
```
чтобы в итоге получить поле password у каждого user?
manage_users:
- username: test1
password: '$Of.'
- username: test2
password: '$o1z'
Oleksii
Прямо антипаттерн на антипаттерне
исходя из каких соображений это антипаттерны, позвольте уточнить?
Где можно об этом прочитать?
С ролями, и привязкой к группам разобрались, это плохо.
Условие when в роли вместо православного include_task в плее тоже.
Что еще?
Timur
исходя из каких соображений это антипаттерны, позвольте уточнить?
Где можно об этом прочитать?
С ролями, и привязкой к группам разобрались, это плохо.
Условие when в роли вместо православного include_task в плее тоже.
Что еще?
Использование include вместо import_tasks или include_tasks
Установка параметров интерпретатора python через set_fact и when вместо инвентаря или через варсы
Vladimir
а это мы еще до тегов не дошли =) Во где было бы закидывание
Vladimir
Кстати возник тут вопрос. Как правильно сделать. Представим директорию в который должны быть файлы. В целом понятно, должны быть их создаем. Как быть, если там ВДРУГ что то помимо того, что должно быть ?
Petr
удалить всю диру -> пересоздать?