 Tony


Приветы
Вот хочу сделать update ca  на Centos ансиблом, делаю это ручками так:
1) Кладу сертик в /etc/pki/ca-trust/source/anchors
2) /usr/sbin/update-ca-certificates
3) Профит
Проблема пока в том, что гугление выводит меня на статьи где это делают башсиблом (пункт 2)
Может есть какое то кошерное решение, кроме башсибла ?
 Vladislav
Приветы
Вот хочу сделать update ca  на Centos ансиблом, делаю это ручками так:
1) Кладу сертик в /etc/pki/ca-trust/source/anchors
2) /usr/sbin/update-ca-certificates
3) Профит
Проблема пока в том, что гугление выводит меня на статьи где это делают башсиблом (пункт 2)
Может есть какое то кошерное решение, кроме башсибла ?
Директория files и модуль ansible.builtin.copy
Tony
Директория files и модуль ansible.builtin.copy
эт да. Просто второй пункт выходит башсиблом насколько я понимаю
 Oleg
Приветы
Вот хочу сделать update ca  на Centos ансиблом, делаю это ручками так:
1) Кладу сертик в /etc/pki/ca-trust/source/anchors
2) /usr/sbin/update-ca-certificates
3) Профит
Проблема пока в том, что гугление выводит меня на статьи где это делают башсиблом (пункт 2)
Может есть какое то кошерное решение, кроме башсибла ?
ну меби вот - https://github.com/bdellegrazie/ansible-role-ca-certificates
Oleg
Но я не юзал)
 Grek 🇺🇦
там через command все равно
Grek 🇺🇦
можно свой модуль наваять для этого, если не хочешь использовать command\shell модули
Oleg
Ну тогда только самому если писать)
Vladislav
ну, shell неявно используется :)
 Michael (Joom)
модуль shell и запускаем все, что нужно
Все верно, но shell это модуль не лукап, не фильтр и не тест, соответственно мое утверждение не нарушается.
Tony
Ну лан, спасибо на этом
Сделаю command, раз так сходу нету решения по феншую
Grek 🇺🇦
может быть, но спрашивали без башсибла
Vladislav
Michael (Joom)
Я вообще имел в виду тот факт, что для смартжелезок модули вполне себе локальные.
Ну конечно. Я говорил о том что модули можно выполнить локально или удаленно, а все остальное (лукапы, фильтры и прочие плагины) строго локально
 MitV
Всем привет.
Подскажите, как выбрать среди нескольких версии dnf stream модулей (например nginx) с помощью ansible модуля dnf?
MitV
Пытаюсь установить свежий nginx (1.20 хотя бы)
Michael (Joom)
Пилити свои модули тестов
Можно напилить любой лукап или тест, в том числе и такой который будет куда-то ходить и что-то делать. Но ансибл его все равно исполнит на той машине где запустили плейбук т.е. локально
 Timur
Немного проклято:
#!/usr/bin/env ansible-playbook
- name: Доказать, что ансибл идеальный язык программирования для скриптов
hosts: localhost
tasks:
- name: Показать, что ансибл отлично запускает баш
ansible.builtin.shell: echo 'Hello world'
 Iskander Mukhitdinov
всем привет, подскажите, есть ли способ инклюдить переменные из вывода json, полученного с помошью lookup функции из hashicorp vault. Имею примерно такой вывод
secret": {
"data": {
"foo": "sample-password1",
"fie": "sample-password2",
},
"metadata": {
"created_time": "2021-12-15T10:33:37.875530635Z",
"deletion_time": "",
"destroyed": false,
"version": 1
}
}
Нужно прочитать поля из блока 'data' и использовать их как переменные в ролях. Что-то типа функции include_vars, но для вывода полученного из
vars:
secret: "{{ lookup('hashivault', '{{ vault_secret_path }}/{{ vault_passwords_secret_name }}', mount_point='/secret') }}"
Надеюсь понятно объяснил
Iskander Mukhitdinov
(your_json|from_json)['data']['foo']?
полей в блоке data можеть быть много, в ролях они используются так, как записаны в данном json (foo в json == {{ foo }} в роли). То есть нужно прочитать все переменные из данного вывода и использовать их значения в тех переменных, которые прописаны в ролях. Грубо говоря, нужен аналог функции include_vars, но не для файла с переменными, а для json вывода в таске
Timur
полей в блоке data можеть быть много, в ролях они используются так, как записаны в данном json (foo в json == {{ foo }} в роли). То есть нужно прочитать все переменные из данного вывода и использовать их значения в тех переменных, которые прописаны в ролях. Грубо говоря, нужен аналог функции include_vars, но не для файла с переменными, а для json вывода в таске
set_fact: data="{{ (your_json|from_json)['data'] }}"
Timur
но это data.foo придется делать
Timur
полей в блоке data можеть быть много, в ролях они используются так, как записаны в данном json (foo в json == {{ foo }} в роли). То есть нужно прочитать все переменные из данного вывода и использовать их значения в тех переменных, которые прописаны в ролях. Грубо говоря, нужен аналог функции include_vars, но не для файла с переменными, а для json вывода в таске
Но вообще это не Ansible-вей ни разу, подсасывать имплиситные переменные из ниоткуда.
Iskander Mukhitdinov
Да, понимаю, но приходится вот так извращаться, чтобы не переписывать кучу ролей
Timur
Да, понимаю, но приходится вот так извращаться, чтобы не переписывать кучу ролей
еще можешь соорудить страшное в духе:
set_fact: "{{ item }}"
with_items: |
{% for key, value in (your_json|from_json)['data'] %}
{{key}}={{value}}
{% endfor %}
Iskander Mukhitdinov
Спасибо за варианты, со временем на более приемлемое решение переделаю
MitV
Почему при том что gather_facts false отрабтаывает модуль setup?
Grek 🇺🇦
Почему при том что gather_facts false отрабтаывает модуль setup?
а чего ему не отрабатывать?
Grek 🇺🇦
gather_facts: false
это параметр плея - собирать ли факты при конекте к хосту
а то что ты потом в таске вызвал модуль сетап - это отдельный вызов и он отработает
Michael (Joom)
еще можешь соорудить страшное в духе:
set_fact: "{{ item }}"
with_items: |
{% for key, value in (your_json|from_json)['data'] %}
{{key}}={{value}}
{% endfor %}
Я честно говоря не пробовал, но скорее всего вот так будет работать
- set_fact: "{{ your_json | from_json }}"
Michael (Joom)
И это разом сделает все ключи первого уровня фактами для тех хостов на которых выполнится эта таска
Michael (Joom)
@imukhitdinov ^^^
Timur
Я честно говоря не пробовал, но скорее всего вот так будет работать
- set_fact: "{{ your_json | from_json }}"
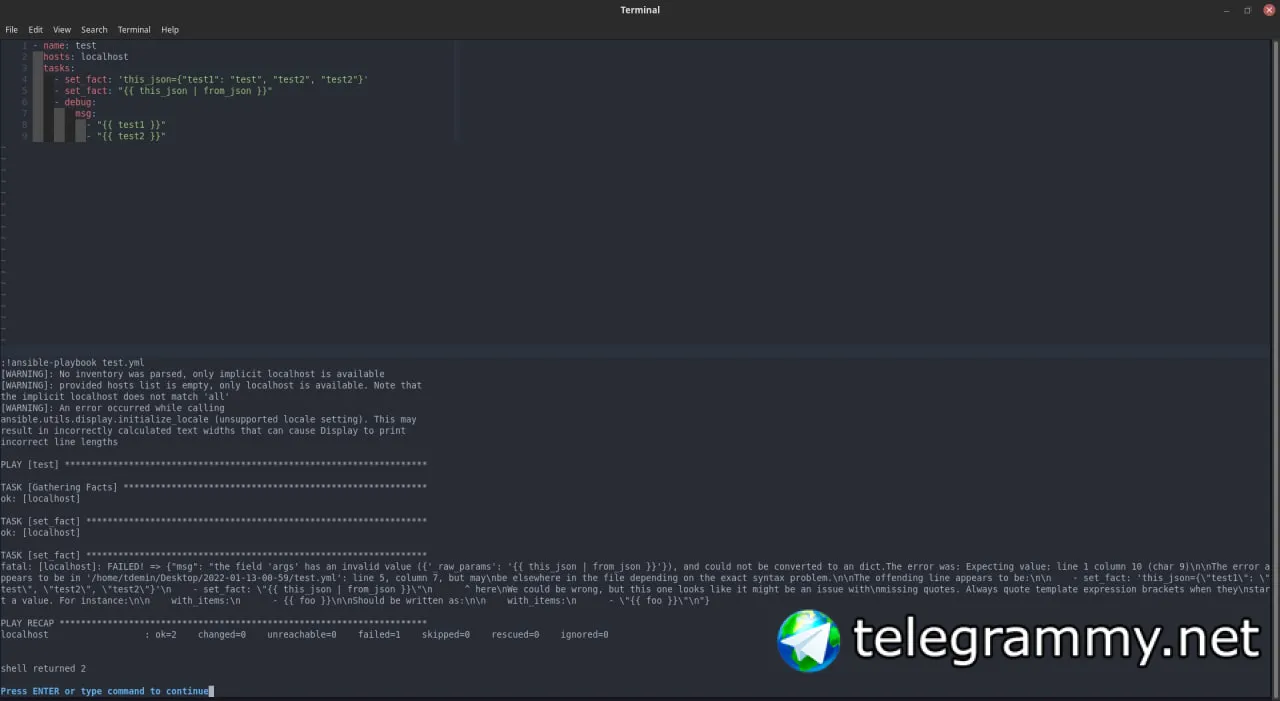 Timur
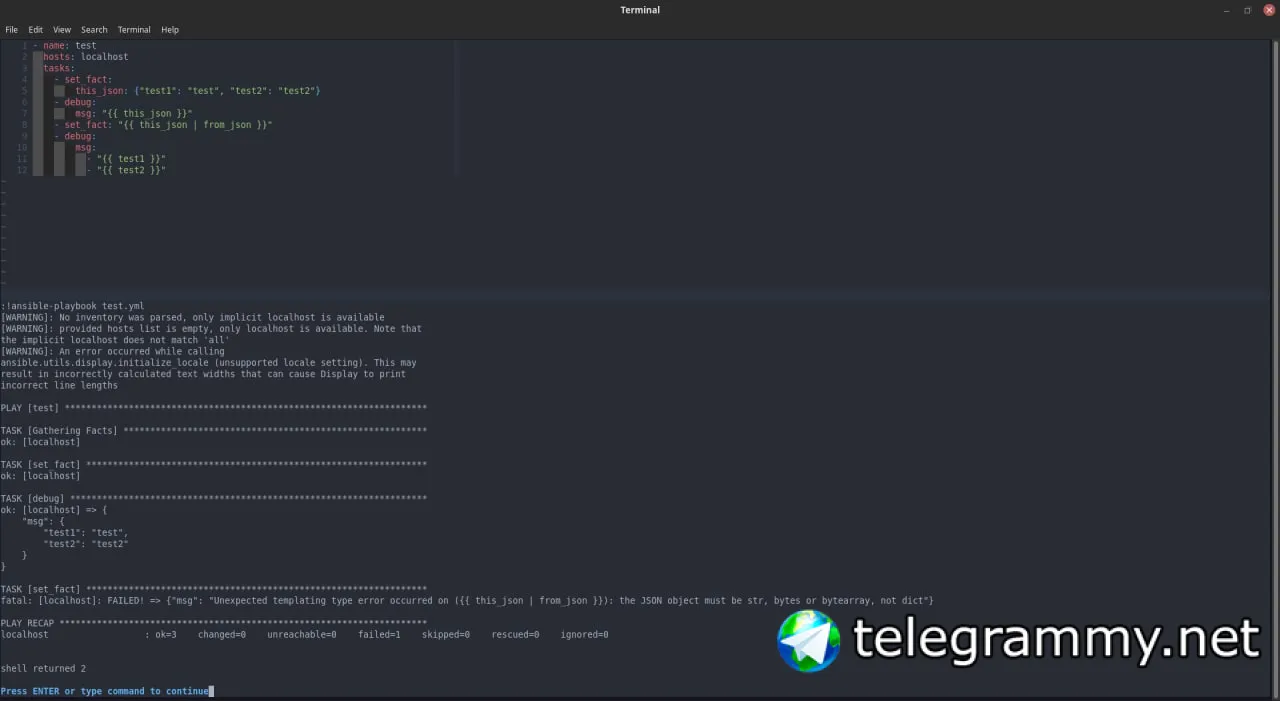 Michael (Joom)
В строке 5 весь json надо взять в кавычки, потому что фильтр from_json преобразует именно строку в объект он не может json в json преобразовать
Michael (Joom)
Т.е. сейчас вы видите ошибку именно фильтра, а не таски
Michael (Joom)
Брать надо в одиночные кавычки, чтобы не было конфликта с внутренними кавычками
Michael (Joom)
Michael (Joom)
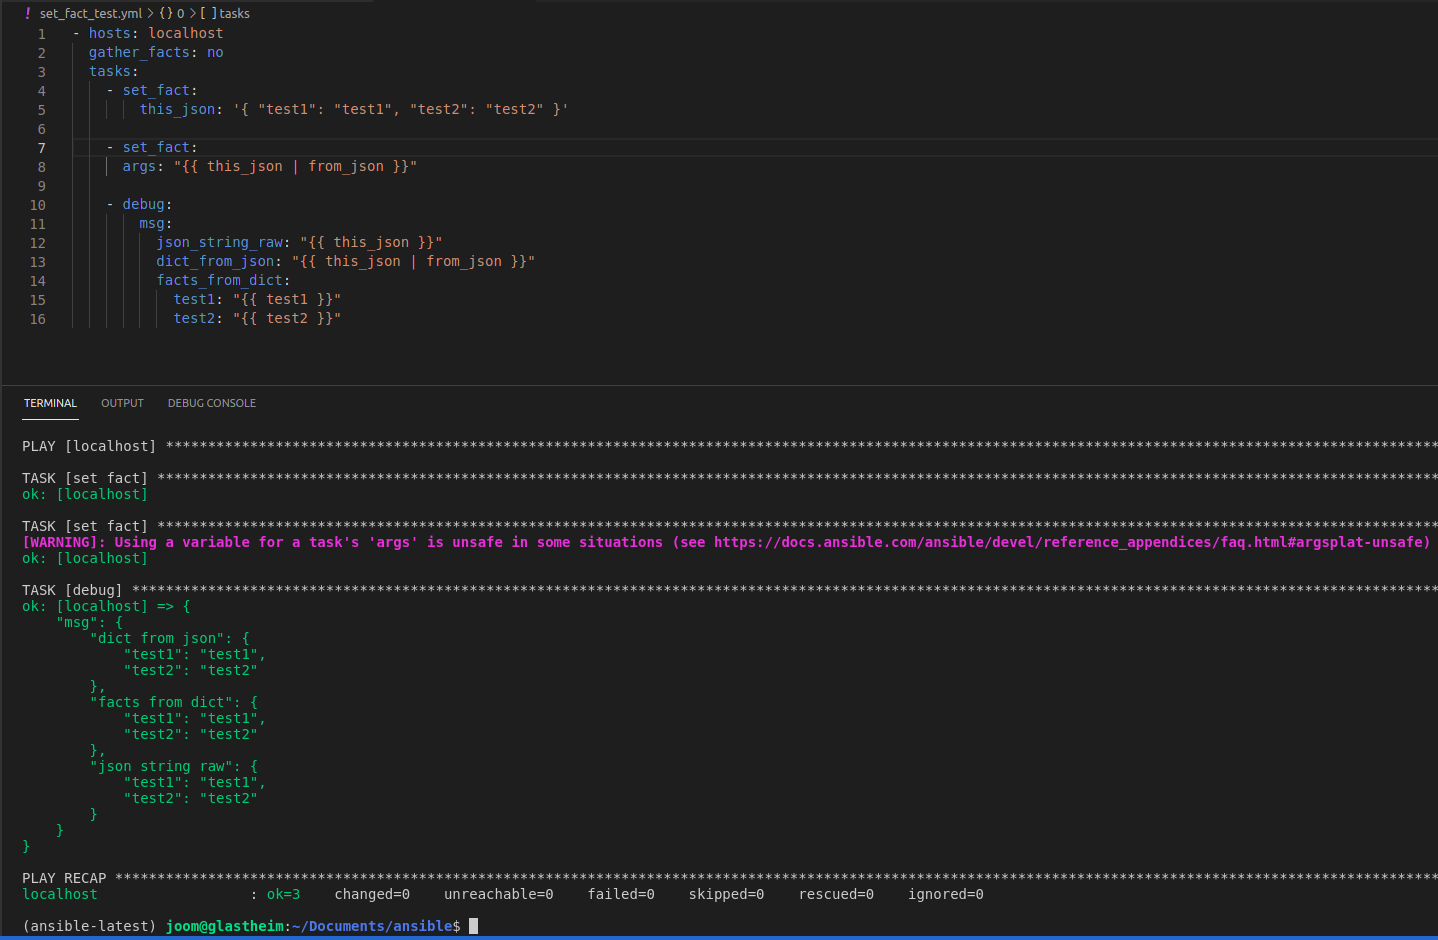 Michael (Joom)
Безусловно это не безопасно без проверки складывать в контекст переменные которые берутся черт знает откуда. Поэтому вживую так лучше не делать.
MitV
gather_facts: false
это параметр плея - собирать ли факты при конекте к хосту
а то что ты потом в таске вызвал модуль сетап - это отдельный вызов и он отработает
Да, позже узнал об этом. Спасибо.
- block:
- setup:
gather_subset:
- min
filter:
- 'ansible_distribution*'
- name: install nginx
yum:
name: "nginx-{{ nginx_version }}"
state: present
allow_downgrade: yes
when:
- ansible_facts['distribution_version'] == "7"
MitV
Это правильный способ ограничения количества подтягиваемях фактов?
Мне нужны только про дистрибутив данные.
 Vladimir
Это правильный способ ограничения количества подтягиваемях фактов?
Мне нужны только про дистрибутив данные.
просто when: ansible_distribution == 'CentOS' or ansible_distribution == 'Red Hat Enterprise Linux'
Vladimir
а версия в ansible_distribution_version
Vladimir
when: ansible_distribution == 'CentOS' and ansible_distribution_version == '7'
MitV
when: ansible_distribution == 'CentOS' and ansible_distribution_version == '7'
Спасибо, подправил.
Но вопрос остаётся.
Про этот блок.
- block:
- setup:
gather_subset:
- min
filter:
- 'ansible_distribution*'
Vladimir
Спасибо, подправил.
Но вопрос остаётся.
Про этот блок.
- block:
- setup:
gather_subset:
- min
filter:
- 'ansible_distribution*'
в чем вопрос то ? :) что оно делает ?
Vladimir
по сути он собирает факт min в ansible_distribution
Vladimir
но тут уже кто как пишет, но не вижу смысла тут в этой конструкции
MitV
Сколько по времени вообще gather_facts отрабатывает?
 Vladislav 👻
От миллисекунд до бесконечности
Vladimir
и делать это уже в плее
Vladimir
- hosts: all
sudo: yes
gather_facts: False
pre_tasks:
- setup:
filter: ansible_*
roles:
- fucking_role_here
Vladimir
что то в таком духе
Vladislav 👻
Ну вот, это долго.
Спорный момент, в среднем это занимает пару секунд и не надо контролить и помнить, что ты вытащил, а что нет
MitV
Спасибо!
Vladislav 👻
И простой строчкой контролить, нужны факты или нет
MitV
Ага, кеш стоит на 7200.
Vladislav 👻
Да даже если 200 машин. Если сеть нормальная, то в параллель отработает за секунд 5-10 максимум
Vladislav 👻
На фоне работы терраформа - это вообще шустро 😂
Vladislav 👻
Ну и да, митоген мастхев
Vladislav 👻
я хз, что у вас за боли, у меня проблем нет с митогеном
Vladislav 👻
за 4 года пользования только один раз из-за митогена была проблема, что какой-то модуль криво работал, реализовал чуть по другому, а потом в митоген пофиксили
 Ilya Krasnoperov
Парни, подскажите нормальный мануал, или ткните в него, по разворачиванию через ansible windows машин, вроде описание есть, что можно так сделать
Grek 🇺🇦
Парни, подскажите нормальный мануал, или ткните в него, по разворачиванию через ansible windows машин, вроде описание есть, что можно так сделать
По разворачиванию, или конфигурированию?
Ilya Krasnoperov
По разворачиванию, или конфигурированию?
Забыл написать, кажись, по разворачиванию)