Не, там прикол другой. Городить какой-то лютый огород вместо использования штатного модуля вот этого - https://docs.ansible.com/ansible/2.9/modules/acme_certificate_module.html#acme-certificate-module.
Ага. Есть такая фигня. Она умеет серты ротировать без периодического запуска ансибла?
 Николай


 George
насчет коллективного творчества беру свои слова назад, прошу прощения
 Отделение Bereke Bank
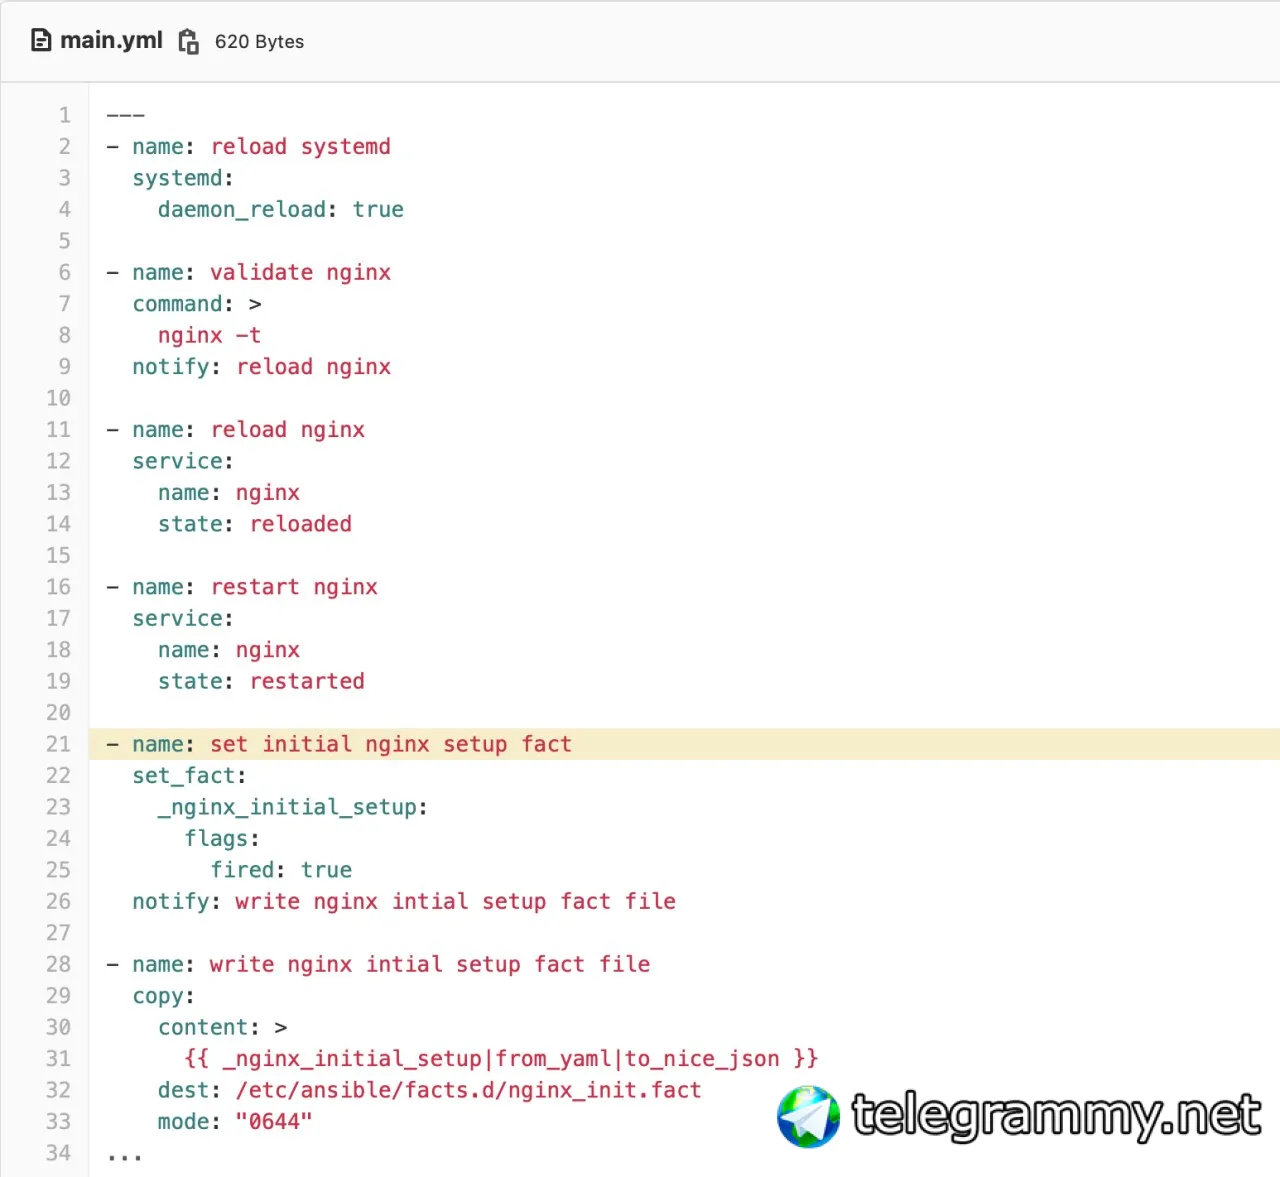
> - name: reload nginx
service:
name: nginx
state: reloaded
- name: restart nginx
service:
name: nginx
state: restarted
В одном месте где можно релоадишь
Где надо рестартишь
George
 Николай
расскажи зачем это
Где-то конфиг можно применить без рестарта, релаудом. В другом месте надо рестартить (например, при изменении юнит-файла).
George
тут нет нотифай на рестарт 🤷♂️
George
а, точно, не увидел название файла 😂😂😂😂
 Sergey
Ага. Есть такая фигня. Она умеет серты ротировать без периодического запуска ансибла?
А разве должна? Мы вообще-то тут про IaaC говорим, или так, потрещать собрались?
Николай
тут нет нотифай на рестарт 🤷♂️
Ты в хэндлеры смотришь же. Это два разных хэндлера. Дёргаются из разных тасков.
Николай
А разве должна? Мы вообще-то тут про IaaC говорим, или так, потрещать собрались?
Вообще да. Инога надо прийти со своим ансиблом, настроить сервер и уйти, не закладываясь на то, что местный админ этот ансиболь будет по расписанию гонять.
George
но все равно логика выполнения роли/плейбука там прям лапша
Отделение Bereke Bank
Вообще да. Инога надо прийти со своим ансиблом, настроить сервер и уйти, не закладываясь на то, что местный админ этот ансиболь будет по расписанию гонять.
Пару раз проебет сертификат - начнёт
Реформы через боль, малый октябрь, коллективизация
Sergey
Вообще да. Инога надо прийти со своим ансиблом, настроить сервер и уйти, не закладываясь на то, что местный админ этот ансиболь будет по расписанию гонять.
Так и настрой:
1. https://docs.ansible.com/ansible/latest/collections/community/crypto/acme_account_module.html#ansible-collections-community-crypto-acme-account-module
2. https://docs.ansible.com/ansible/latest/collections/community/crypto/acme_certificate_module.html#ansible-collections-community-crypto-acme-certificate-module
3. systemd-timer.
Но точно уж городить странное, где хэндлеры друг друга вызывают, я бы не стал.
 Pit
Вообще да. Инога надо прийти со своим ансиблом, настроить сервер и уйти, не закладываясь на то, что местный админ этот ансиболь будет по расписанию гонять.
бро. выложить свою роль в этот чат - крайне смелая идея
Pit
держись там
Николай
но все равно логика выполнения роли/плейбука там прям лапша
Да, там жесть с логикой. Во-первых, это универсальная роль для сетапа nginx с виртхостами (даже если она -- говно, других в паблике тупо нет. Не видел.) Во-вторых, она умеет выпускать серт церт-бота для виртхостов, не заходя на хост руками вообще. В-третьих она работает в кластерных сетапах (например, как фронт для кластера hashi vault), где облачный балансер смотрит на один хост. Для выпуска серта на одном (головном в данный момент) хосте и копирования его на n других.
Sergey
Да, там жесть с логикой. Во-первых, это универсальная роль для сетапа nginx с виртхостами (даже если она -- говно, других в паблике тупо нет. Не видел.) Во-вторых, она умеет выпускать серт церт-бота для виртхостов, не заходя на хост руками вообще. В-третьих она работает в кластерных сетапах (например, как фронт для кластера hashi vault), где облачный балансер смотрит на один хост. Для выпуска серта на одном (головном в данный момент) хосте и копирования его на n других.
Ролей с тегом "Nginx" в помойке ещё в 2020 было, кхе-кхе, 1013. Ты все проверил, или наугад высказался?
Николай
Ролей с тегом "Nginx" в помойке ещё в 2020 было, кхе-кхе, 1013. Ты все проверил, или наугад высказался?
Всю тыщу не смотрел. Но вообще да, публичные роли -- все говно, а для nginx -- особенно (особенно от самого проекта nginx, гыгы).
George
Да, там жесть с логикой. Во-первых, это универсальная роль для сетапа nginx с виртхостами (даже если она -- говно, других в паблике тупо нет. Не видел.) Во-вторых, она умеет выпускать серт церт-бота для виртхостов, не заходя на хост руками вообще. В-третьих она работает в кластерных сетапах (например, как фронт для кластера hashi vault), где облачный балансер смотрит на один хост. Для выпуска серта на одном (головном в данный момент) хосте и копирования его на n других.
я даже с трудом представляю зачем так делать )))) и как потом такую роль поддерживать
George
тесты писать особо больно
Sergey
Ок, с утверждением "...других в паблике тупо нет..." разобрались.
Дальше.
Ты хочешь одной ролью настраивать три сущности (веб-сервер, сертфикат на внешнем сервисе, балансировщик).
Это ломает объектную модель Ansible, поэтому ты и не нашёл ничего подходящего.
Sergey
Один компонент - одна роль.
George
Николай
я даже с трудом представляю зачем так делать )))) и как потом такую роль поддерживать
В смысле -- зачем?) Вот у тебя 3 узла. Белый IP, в который резольвится нужный домен, приводит только на один из них (облачный балансер). надо получить серт, размножить его на остальные. Если балансер переключится на другой хост (первый умрёт, например) -- там будет серт.
George
альтернатива какая - прописывать факты-херакты и передавать между ними (ролями) данные?
Sergey
ты сейчас говоришь догмой
Так из-за нарушения объектной модели висят гирлянды "when"
George
В смысле -- зачем?) Вот у тебя 3 узла. Белый IP, в который резольвится нужный домен, приводит только на один из них (облачный балансер). надо получить серт, размножить его на остальные. Если балансер переключится на другой хост (первый умрёт, например) -- там будет серт.
а чего л7 балансировщик с терминацией не задействовать, ну, ок
Sergey
альтернатива какая - прописывать факты-херакты и передавать между ними (ролями) данные?
Роль - не функция в ЯП, если что.
George
там просто кейсов вагон и маленькая тележка
Николай
Ок, с утверждением "...других в паблике тупо нет..." разобрались.
Дальше.
Ты хочешь одной ролью настраивать три сущности (веб-сервер, сертфикат на внешнем сервисе, балансировщик).
Это ломает объектную модель Ansible, поэтому ты и не нашёл ничего подходящего.
Нет, мне правда интересно. Можешь посоветовать публичную роль nginx, которая позволяет настраивать произвольные вирт. хосты (не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации) и выпускать серты LE с автообновлением?
George
к тому же реальные пацаны LE не юзают
George
я просто сталкивался с проектами на ЛЕ - ребята влетают в лимиты и приплыли, доступность нарушена
George
я уж не говорю о том, что всякие мошенники активно используют летс энкрипт сертификаты, чтобы мимикрировать под настоящие ресурсы
Sergey
Нет, мне правда интересно. Можешь посоветовать публичную роль nginx, которая позволяет настраивать произвольные вирт. хосты (не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации) и выпускать серты LE с автообновлением?
Деньги получаешь вообще-то ты, а роль посоветовать - я? :-) Ну норм, чо, переживём.
Давай разбираться.
"...не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации..." - это как вообще?
Николай
я просто сталкивался с проектами на ЛЕ - ребята влетают в лимиты и приплыли, доступность нарушена
Надо а) юзать LE-стейджинг для прверки б) использовать разные акки, чтобы не упираться в лимиты
 niko
и обновлять сертификаты заранее)
Vladimir
Деньги получаешь вообще-то ты, а роль посоветовать - я? :-) Ну норм, чо, переживём.
Давай разбираться.
"...не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации..." - это как вообще?
это берешь роль и добавляешь тупо пару тасок туда - проверка в инвентори папки с конфигами - есть - копируешь - нет заливаешь с шаблона. Не вижу тут абсолютно никаких проблем.
George
Надо а) юзать LE-стейджинг для прверки б) использовать разные акки, чтобы не упираться в лимиты
а) решает проблему тестирования
б) не решает проблему лимитов, т.к. они на айпи адрес тоже
Николай
Деньги получаешь вообще-то ты, а роль посоветовать - я? :-) Ну норм, чо, переживём.
Давай разбираться.
"...не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации..." - это как вообще?
Нене, я не прошу за/для меня что-то искать. Всё, что я юзаю, я пишу сам. Просто увидел в твоих словах утверждение "есть хорошие роли, а ты велосипедишь". Прошу продемонстрировать.
Vladimir
по поводу сертов - да, возможно надо что то придумывать, но опять же не вижу проблем.
Николай
а) решает проблему тестирования
б) не решает проблему лимитов, т.к. они на айпи адрес тоже
б) единственный выход -- не выпускать тыщу сертов для одного IP одномоментно, а делать это постепенно)
George
Николай
Угу. Когда допустимо.
George
летсэнкрипт умеет в вайлдкарды, но тогда требуется интеграция с днс
Николай
А это, обычно, больно \
George
в принципе, летсэнкрипт умеет и пачкой серты выписывать, но я не проверял
 Svyatoslav
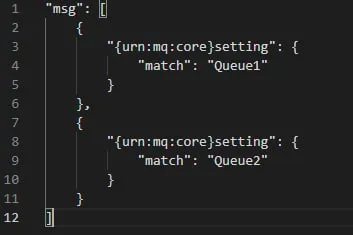 George
у тебя список
George
в списке элемент надо фильтром вытаскивать
George
давай еще проще вопрос задам - какую структуру на выходе ты хочешь получить?
George
["Queue1", "Queue2"]?
George
https://www.middlewareinventory.com/blog/ansible-selectattr-example/
George
selectattr
George
примеры по ссылке
Николай
Что-то типа |map(attribute='{urn:mq:core}setting')|map(attribute='match')|list
Pit
а) решает проблему тестирования
б) не решает проблему лимитов, т.к. они на айпи адрес тоже
А что за лимиты? Можно хоть какие-то ключевые слова для поиска?
George
https://letsencrypt.org/docs/rate-limits/
Николай
Деньги получаешь вообще-то ты, а роль посоветовать - я? :-) Ну норм, чо, переживём.
Давай разбираться.
"...не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации..." - это как вообще?
"...не описывая их полностью ямлом, а просто загружая из инвентори с возможностью шаблонизации..." - это как вообще?
Речь о возможности описать виртхост Nginx (server{}) как файлик, в котором jinja2 template, и положить в инвентарь. Из такого шаблона можно развернуть кучу однообразных вирт. хостов.
George
не люблю файлики в инвентаре
George
это ломает логику работы инвентаря, кмк
George
но это мое _личное_ мнение
Николай
Тоже не люблю. Опять же, какая альтернатива в случае nginx и ему подобных приложений?
George
Тоже не люблю. Опять же, какая альтернатива в случае nginx и ему подобных приложений?
тебе насколько кастомные ключи нужны?
Svyatoslav
@gecube @nbw74 благодарю! действительно, не тот синтаксис, все получилось
Николай
тебе насколько кастомные ключи нужны?
Произвольный вирт. хост. Да, можно описать его в YAML и потом оттранслировать в формат конфига nginx. Но это выглядит как пиздец и поддерживается так же.
George
в конце-концов - то что мы обсуждаем - это типичная проблема конфигурации любого приложения
George
как древовидную структуру конфигов уложить в линейную
George
да еще и в ямл
George
> Произвольный вирт. хост.
НЕ ВЕРЮ!