Спорить не буду с этим =)
лучше переделать скрипт модулями ансибла, во первых вам опыт, во вторых, это будет проще дебажить в дальнейшем.
 Dmitriy


 g3falsht
Странно
Dmitriy
" Runs a local script on a remote node after transferring it" )
g3falsht
Этот тоже автоматом долежн тянуть насколько я понимаю
Dmitriy
так что дока вполне себе подробно все рассказывает )
g3falsht
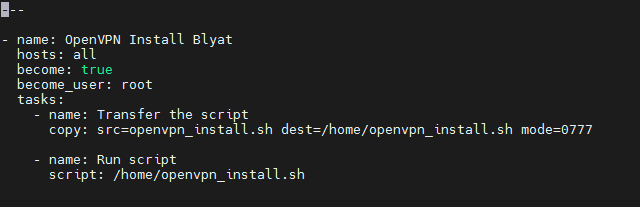
Переписал маленько
g3falsht
 g3falsht
 Dmitriy
g3falsht
В корне папки где запускаю
Dmitriy
В корне папки где запускаю
не правильно, важна структура.
https://docs.ansible.com/ansible/latest/user_guide/playbooks_reuse_roles.html
g3falsht
Спасибо огромнео всем, разобрался и починил)
Dmitriy
Спасибо огромнео всем, разобрался и починил)
молодцом ) в принципе ансибл довольно хорошо задокументирован, так что большую часть вопросов можно решит по их мануалам. И, что самое приятное, у них не сухая дока, а еще есть и примеры использования
 Илья Тулинов
Добрый вечер, м.б кто использовал скрипт ансибла по проливке юзверов на вм
https://github.com/Ilya-Tulinov/Ansible_create_user-master
где нужно прописать - явно shell /bin/bash в ansible чтобы не было "aleksandr:/sbin/nologin "
 Максим
О, очередной виток эволюции LDAP-on-Ansible
Илья Тулинов
О, очередной виток эволюции LDAP-on-Ansible
ldap есть, это доп скрипт, по проливке ключей на вм
Илья Тулинов
да на огроаниченный круг ВМ проливаем, если чел прошел ИС, то в глобал chef заводим
Илья Тулинов
понял, а в моем скрипте где прописать явно shell /bin/bash?
Илья Тулинов
ок, спс
Илья Тулинов
спасибо поразбираю
 Tim
Ух ты, а чё так можно?
 azadevlab
пачку ключей через authorized_key модуль добавляют
типа
- name: copy authorized_keys
authorized_key:
user: "{{ item.username }}"
key: "{{ lookup('file', '{{ item.username }}.pub') }}"
state: "{{ item.state }}"
with_items: "{{ users }}"
azadevlab
точнее тупо файл с пачкой ключей
azadevlab
только зачем? неужели кроме моего наркоманского случая есть ещё - когда несколько пользователей ходят с одной учёткой? если да - то зачем вы так делаете?
 Сергей
Все упрощается, если поднять в сети SSO для ssh
azadevlab
Все упрощается, если поднять в сети SSO для ssh
есть случае когда нужно, тот же рандек стараются не домен учёткой заводить
azadevlab
+ когда у тебя hive, spark и другие сервисы и тебе нужно что б на всех серверах юзеры были с одними и тем же uid
azadevlab
вроде мелочь, но приятно
azadevlab
я таких одних знаю, там кто-то удалил wal на базе и бумс у них pid со статусом D :)
вот только неясно кто сделал, ведь они все под юзером ansible заходят 😂
azadevlab
хотя осилили freeipa
Sergey
Sebor▂▅▇█▓▒░
Sergey
Объясните мне, авторы этих поделий реально не понимают, что творят дичь?
Ну вот, например, как одной таской показать полное незнание Ansible? Да легко, держите:
- include_vars:
file: group_vars/users
Выносите, следующий.
Sergey
@hornylustnigger благодарю
Donald Jack has been banned! Reason: CAS ban.
 John Roe
Donald Jack: user has been CAS banned
John Roe
* Vladimir Zhurkin использует как пример, как не надо делать
 Elinka22

 f
Приветствую, нужна подскказка.
тыкаюсь ансиблом в сетевые железки, одна из железок старенькая, уже не обновляется и все такое, и при подключении по ssh этой железке напрямую из системы оно жалуется на устаревшие методы
no matching key exchange method found. Their offer: diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1
как это победить при подключении просто из системы я нашел, а вот как разъяснить ансиблу так и не смог найти четких рекомендаций, хожу вокруг ansible_ssh_extra_args и ansible_ssh_common_args, но без успеха. нужна подсказка как правильно сказать ансиблу чтобы он использовал индивидуальные параметры подключения по ssh к одному из хостов
Vladimir
Приветствую, нужна подскказка.
тыкаюсь ансиблом в сетевые железки, одна из железок старенькая, уже не обновляется и все такое, и при подключении по ssh этой железке напрямую из системы оно жалуется на устаревшие методы
no matching key exchange method found. Their offer: diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1
как это победить при подключении просто из системы я нашел, а вот как разъяснить ансиблу так и не смог найти четких рекомендаций, хожу вокруг ansible_ssh_extra_args и ansible_ssh_common_args, но без успеха. нужна подсказка как правильно сказать ансиблу чтобы он использовал индивидуальные параметры подключения по ssh к одному из хостов
ну как бы если взять гугл и взять man ssh то примерно на 163 строке увидишь опцию -o а на 220 - KexAlgorithms. Далее варианты - либо пишем в ./.ssh/config
Host x.x.x.x
KexAlgorithms +diffie-hellman-group1-sha1
либо ansible_ssh_common_args или ansible_ssh_extra_args для хоста в хостварс
 Alexey
Приветствую, нужна подскказка.
тыкаюсь ансиблом в сетевые железки, одна из железок старенькая, уже не обновляется и все такое, и при подключении по ssh этой железке напрямую из системы оно жалуется на устаревшие методы
no matching key exchange method found. Their offer: diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1
как это победить при подключении просто из системы я нашел, а вот как разъяснить ансиблу так и не смог найти четких рекомендаций, хожу вокруг ansible_ssh_extra_args и ansible_ssh_common_args, но без успеха. нужна подсказка как правильно сказать ансиблу чтобы он использовал индивидуальные параметры подключения по ssh к одному из хостов
Можете прописать необходимые аргументы у пользователя под которым стартуете ansible в ~/.ssh/config для хоста.
Либо в инвентори:
[servers]
x.x.x.x ansible_ssh_common_arg="-o Ciphers=aes128-cbc,3des-cbc"
f
оба способа я и сам нашел но или пишу аргументы не там или еще как то ракую, нужен более живой пример
 Timur
оба способа я и сам нашел но или пишу аргументы не там или еще как то ракую, нужен более живой пример
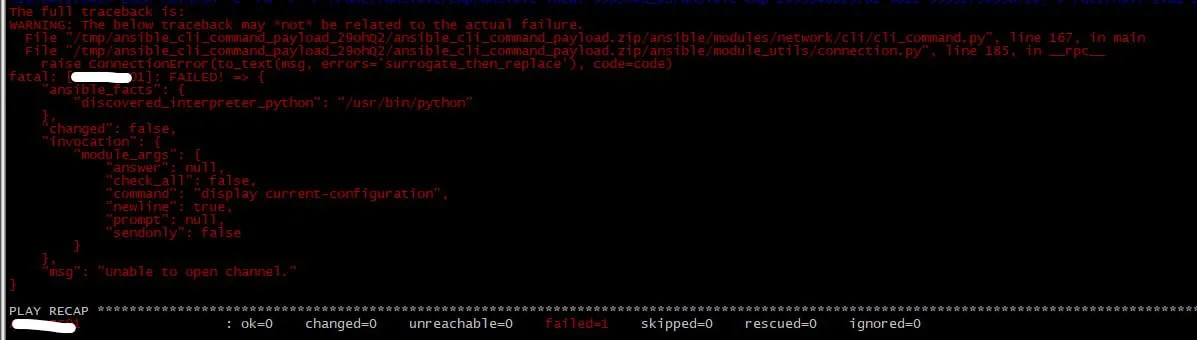
Непонятно - что именно не работает при попытке применить указанные выше способы. Можно больше деталей?
Timur
Покажите - как конкретно и что конкретно вы пробуете, и что при этом получается.
f
пару секунд
f
 f

 Yuri
gather_facts: no ?
Yuri
а чем это поможет?
хотя попробовал всеравно, ничего не поменялось
было похожее с fortigate. подумал может и вам поможет
f
было похожее с fortigate. подумал может и вам поможет
соединение то не устанавливается) до фактов дело не доходит))
Vladimir
ок. вопрос а пробовал напрямую через ssh с конфигурацией с .ssh/config?
Vladimir
начнем от простого
f
работает
f
и с указанием ключа руками тоже пробовал и тоже работает
Vladimir
ну можно попробовать собрать факты и вывести переменные - глянуть что в env хоста. Ванговать трудновато)
f
ну можно попробовать собрать факты и вывести переменные - глянуть что в env хоста. Ванговать трудновато)
версию для не особо смышленых можно?
Vladimir
а блин. туплю. у тебя он не отработает.
Vladimir
а блин. туплю. у тебя он не отработает.
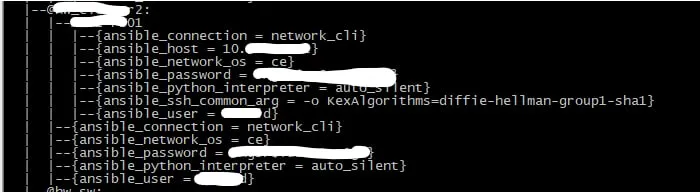
ansible-inventory -i hosts --graph --vars или ansible-inventory -i hosts --list
Vladimir
глянуть какие переменные подтянуты к хосту
f
эм, а 2й командочкой все же показал переменные, секунду
f
 Sergey
Для всех, кто любит видосы на Ютубе смотреть - вот про Ansible: https://www.youtube.com/watch?v=12cDiTOMV5Q
Lamobot