Коллеги, добрый день.
Подскажите пожалуйста как лучше организовать файлы hosts.
Есть две среды, dev и prod, я их разнес в разные директории в /etc/ansible/environments. В каждом файле hosts довольно много групп. В prod есть два сервиса - elastic и nextcloud, в которые входят несколько групп. Выглядит это примерно так:
[test_cloud_data]
test_cloud_single_01 ansible_host=10.77.250.5
test_cloud_single_02 ansible_host=10.77.250.22
test_cloud_single_03 ansible_host=10.77.250.31
[test_cloud_nginx]
test_cloud_nginx_01 ansible_host=10.77.250.20
test_cloud_nginx_02 ansible_host=10.77.250.21
[test_cloud_proxysql]
test_cloud_proxysql_01 ansible_host=10.77.250.29
test_cloud_proxysql_02 ansible_host=10.77.250.30
[test_cloud_mariadb]
test_cloud_mariadb_01 ansible_host=10.77.250.25
test_cloud_mariadb_02 ansible_host=10.77.250.26
test_cloud_mariadb_03 ansible_host=10.77.250.27
Собственно вопросы:
1) Можно ли задать для таких групп внутри одного hosts общую группу, чтобы можно было обратиться сразу ко всем хостам сервиса? Например если мне нужно будет поставить на все машины *cloud* накатить fail2ban или.
2) Не выносят ли в таких случая сервисы в отдельные папки внутри environments? Чтобы для elk и nextcloud были свои директории /etc/ansible/environments/elk и /etc/ansible/environments/nextcloud, где в hosts уже отдельно будут только соответствующие сервисы?
1) для каких "таких"? не очень понятна суть вопроса
2) если у вас разделение на prod и dev, то вся структура внутри них должна быть аналогичной. Лучше придерживаться выбранной структуры и не смешивать сущности
 Timur


 che
У нас они в сетях openvpn-a были
Деплой сервак в dmz
 Дмитрий
1) для каких "таких"? не очень понятна суть вопроса
2) если у вас разделение на prod и dev, то вся структура внутри них должна быть аналогичной. Лучше придерживаться выбранной структуры и не смешивать сущности
Вот prod файл:
[exch_haproxy_prod]
prod_hap1 ansible_host=10.199.0.10
[elk_logstash]
ls1 ansible_host=10.199.5.108
ls2 ansible_host=10.199.5.109
[elk_elastic]
es02 ansible_host=10.199.5.104
es03 ansible_host=10.199.5.105
es04 ansible_host=10.199.5.106
[elk_haproxy]
ha1 ansible_host=10.199.5.122
ha2 ansible_host=10.199.5.113
[elk_kibana]
10.199.5.107
[elk_nginx]
10.199.5.111
[teampass]
10.199.5.173
[prod_nextcloud]
10.199.5.14
[prometheus]
10.77.110.219
И ещё много записей ниже. Например мне нужно поставить на все серверы elk что-нибудь вроде node_exporter или fail2ban. Для этого нужно каждый раз запускать плейбук с указанием отдельной группы, например [elk_logstash] или [elk_elastic], либо сразу на весь инвентарный файл через all. Я бы хотел как-то объединить все серверы elk*, чтобы можно было запускать плейбук на них.
Или это ерунда и все пользуются запуском на несколько групп через : ?
 Elinka22
[group_run:children]
elk_logstash
elk_elastic
elk_haproxy
...
 Vladislav
я бы их объединил в одну группу
Vladislav
ничто не мешает создать еще одну группу нужной вложенности
Дмитрий
Спасибо, похоже это то что нужно.
Дмитрий
А еще такой вопрос, если в hosts очень много хостов и групп, например больше 500, то не появляется каких-нибудь неудобств в управлении?
Lamobot
Надеюсь надпись "Не влезай, убьёт!" не вызывает таких же раздумий? :))
 Отделение Bereke Bank
чо за модуль?
Отделение Bereke Bank
да нах он нужен если есть systemd mount
 Taras
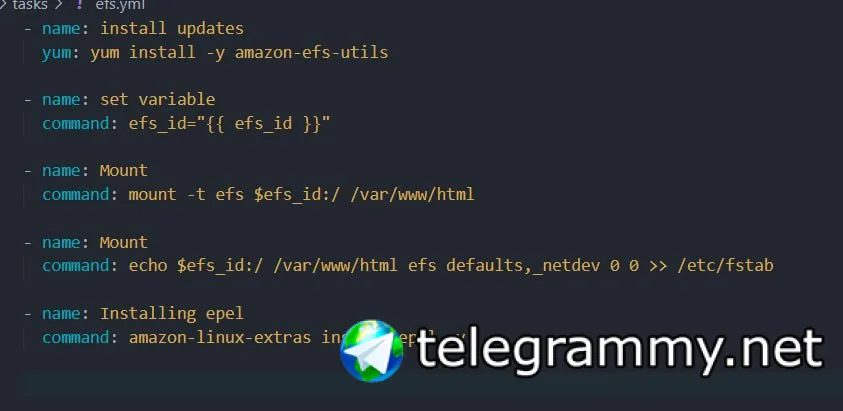
Я могу использовать переменную в тасках?
Taras
- name: Installing httpd
command: efs_id="{{ efs_id }}"
Taras
Как-то так например?
Taras
А можно как-то по другому?
Taras
 Taras
Врядли как-то по другому можно
Taras
О, спасибо
Lamobot
"Mount units may either be configured via unit files, or via /etc/fstab (see fstab(5) for details). Mounts listed in /etc/fstab will be converted into native units dynamically at boot and when the configuration of the system manager is reloaded. In general, configuring mount points through /etc/fstab is the preferred approach. See systemd-fstab-generator(8) for details about the conversion."
Sergey
Была занятная история пару лет назад , когда товарищ на неделю попал в R/O за хамство - в аккурат под Новый год. Запилил свой отдельный супер-пупер чат, в котором прям вот все-все-все крутые ансибловеды должны были собраться, и кинуться что-то разрабатывать. Увы, не взлетело :-)
 John Roe
* Vladimir Zhurkin присвоил гиблому делу дохлый номер
Sergey
@guru_support получает сутки R/O - это отличная возможность подумать над своим стилем общения в чате.
Sergey
Связанные сообщения удалены.
 🥷
 Lamobot
 Ilya
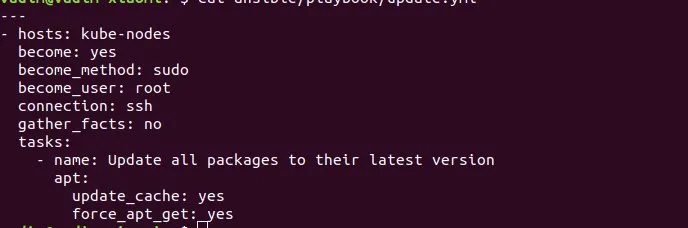
Или нет become. (sudo)
🥷
 Ilya
Значит, коллега выше высказал правильное предположение. Запущен другой процесс, использующий apt или dpkg.
Росен
apt уже работает
Росен
поетому.
 Leo
🥷
apt уже работает
По идее при выводе списка процессов было бы видно apt? Но нет ни одного процесса запущеного
🥷
есть еще предположение что become_user с методом sudo не нужен, но первый вариант тоже стоит проверить
Пробовал и так и без юзера запускать.
Росен
или просто там есть файл apt.lock
Росен
удали его и все будет в порядок.
🥷
или просто там есть файл apt.lock
Там это где, на серверах на которых адпейт нужно сделать или с хостом, на котором ansible?
Росен
на удаленый сервер
Leo
а если зайти на удаленный хост и выполнить sudo apt update
он будет на что ругаться?
🥷
а если зайти на удаленный хост и выполнить sudo apt update
он будет на что ругаться?
Нет, команда выполняется без проблем.
Leo
значит что-то с playbook'ом или тем как он запускается..
become (sudo) пароль указан в hosts или group_vars?
+ опробуй закомментить become_user/метод (по умолчанию он и так sudo)
Leo
а, ну и можно попробовать добавить в строку запуска --ask-become-pass
🥷
Taras
Всем привет)
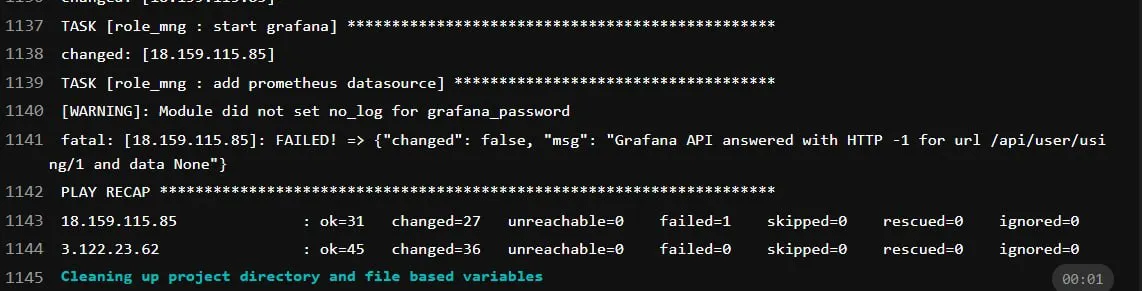
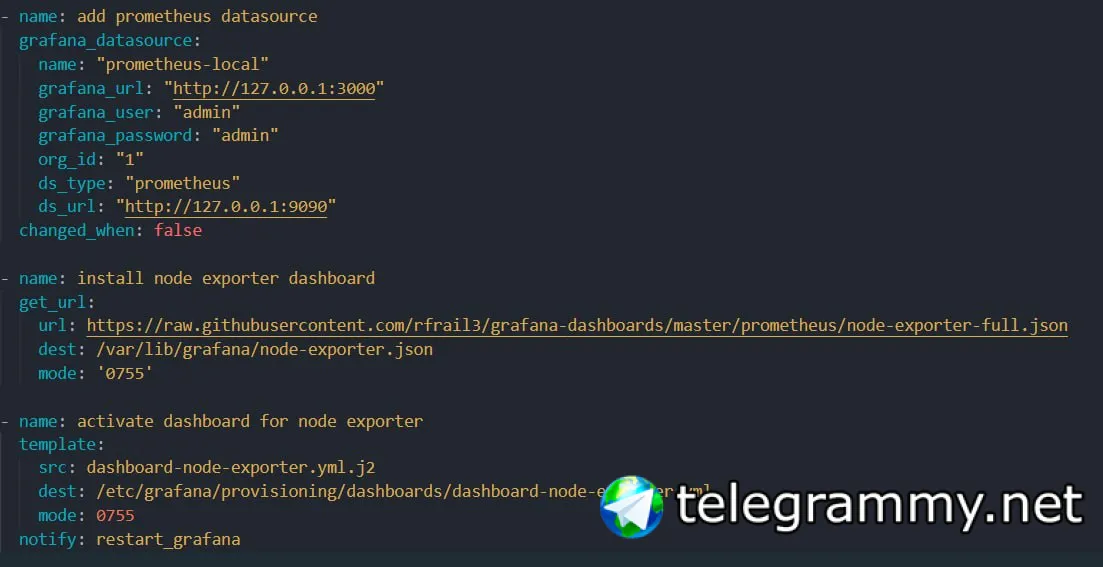
Пытаюсь автоматизировать data source в графане через ansible, но ловлю ошибку
Taras
 Taras
 🥷
значит что-то с playbook'ом или тем как он запускается..
become (sudo) пароль указан в hosts или group_vars?
+ опробуй закомментить become_user/метод (по умолчанию он и так sudo)
запускаю плейбук с -kK флагами, это ж вроде одно и то же
Timur
Taras
Taras
Делал с документации
Leo
в hosts прописан become_user и пароль
ну выглядит так, будто sudo не работает
я объявлял такие переменные
# for linux machine
ansible_ssh_user: user
ansible_ssh_pass: pass
ansible_become_pass: pass
ansible_ssh_common_args: '-o IdentitiesOnly=yes' # это не обязательно
и было более чем достаточно
Leo
да не за что ;)
 Volodymyr
Подскажите по переменных ансиблу, пожалуйста.
сделал список переменных
---
nginx_confi_user:
- Debian: www-data
RedHat: nginx
в файле j2 указал такое
user {{nginx_confi_user[0].Debian}}
и в принципе все ок. Но как вместо Debian поставить переменную {{ ansible_os_family }}
Alex
Подскажите по переменных ансиблу, пожалуйста.
сделал список переменных
---
nginx_confi_user:
- Debian: www-data
RedHat: nginx
в файле j2 указал такое
user {{nginx_confi_user[0].Debian}}
и в принципе все ок. Но как вместо Debian поставить переменную {{ ansible_os_family }}
{{ nginx_confi_user[0][ansible_os_family] }}
Alex
nginx_confi_user:
- Debian: www-data
RedHat: nginx
а в чем хумор такой структуры ?
Volodymyr
nginx_confi_user:
- Debian: www-data
RedHat: nginx
а в чем хумор такой структуры ?
ну можно просто указать
Debian: www-data
RedHat: nginx
но как тогда в j2 сослаться на эти переменные через {{ ansible_os_family }}
Alex
Alex
{{ nginx_confi_user[ansible_os_family] }}
Volodymyr
{{ nginx_confi_user[ansible_os_family] }}
спасибо вам огромное, просто изначально написал {{ nginx_confi_user.[ansible_os_family] }} и словил ошибку
 Ruslan
камрады, как в ansible-playbook снаружи указать хост, к которому его надо применять?
у меня просто dev, stage, prod - действия одни и те же, но в каждом случае надо отдельно деплоить, надо как-то в вызов команды передать на каком окружении производится деплой
JohnBizokk
Всем привет! Подскажите, пожалуйста, я же правильно понимаю, что протестировать роль, которая ставит кастомное ядро, и активирует какие-то его модули можно только через vagrant (локально), terraform (удалённо)?
Elinka22
камрады, как в ansible-playbook снаружи указать хост, к которому его надо применять?
у меня просто dev, stage, prod - действия одни и те же, но в каждом случае надо отдельно деплоить, надо как-то в вызов команды передать на каком окружении производится деплой
https://docs.ansible.com/ansible/latest/user_guide/intro_patterns.html
Alex
Elinka22
--limit "host1"
Ruslan
--limit "host1"
прописать в инвентори все хосты, а потом через limit указать нужный? так сработает?
Elinka22
прописать в инвентори все хосты, а потом через limit указать нужный? так сработает?
А что, у вас в инвентри не все хосты?
Ruslan
пока один нарисовал )
Vladimir
ага, понял, а чтобы файлы не плодить?
ну я делаю так host: "{{ deploy_host }}" и туда можно прокинуть группу или хост. Удобно для развертки сервисов
Vladimir
ну и да - пользуйте разные инвентори. Особенно если это для раскатки кода
Ruslan
ну я делаю так host: "{{ deploy_host }}" и туда можно прокинуть группу или хост. Удобно для развертки сервисов
я не настоящий девопс (занимаюсь раз в полгода этим), поэтому не понимаю куда это воткнуть host: "{{ deploy_host }}"
Ruslan
ну и да - пользуйте разные инвентори. Особенно если это для раскатки кода
да у меня там только имя хоста отличается
 A
Всем привет. Подскажите плз: заполняю переменную из другой с помощью json_query; типа varX = "{{ varY|json_query('[*].{varx1: vary1, varx2: vary2}') }}"
А можно сделать varx3: "some_static_value", то есть определить заранее и не брать из другой?
Lamobot
ага, понял, а чтобы файлы не плодить?
Странная оптимизация. Подумайте, что будет с продом если кто-то накатит дев без -l ключика
Ruslan