Здравствуйте, коллеги, что скажете о задумке реализации с помощью ансибла замены ядра между мажорными версиями, предпочтительно без перезагрузки хоста(есть несколько механизмов от разных вендоров)? Перезагрузку желательно исключить по причине невозможности обегать кучу территориально распределённых железяк, с целью выбора рабочего ядра для загрузки, ну или отсрочить, после успешного переключения на новое ядро и замену зависимостей, чтобы в случае кернел-паники достаточно было бы просто ребутнуть хост по питанию и загрузиться с рабочего ядра.
Grub2 и настройки в /boot/grub/grub.cfg
У меня там плейбук скачивает нужный ISO и бутит с него хост
 Vladislav

 Vladislav
в крайнем случае, еще может понадобиться PXE boot для сетевой загрузки
Vladislav
Здравствуйте, коллеги, что скажете о задумке реализации с помощью ансибла замены ядра между мажорными версиями, предпочтительно без перезагрузки хоста(есть несколько механизмов от разных вендоров)? Перезагрузку желательно исключить по причине невозможности обегать кучу территориально распределённых железяк, с целью выбора рабочего ядра для загрузки, ну или отсрочить, после успешного переключения на новое ядро и замену зависимостей, чтобы в случае кернел-паники достаточно было бы просто ребутнуть хост по питанию и загрузиться с рабочего ядра.
Еще вариант, но он очень опасный.
https://github.com/marcan/takeover.sh
 Mikhail
Почитаю, спасибо!
 Alex
спасибо. странно, что /report сам не дропнул.
 inqfen
David
Есть плейбук1 в котором подключается другая роль
roles:
- role: security/vpn
Внутри самой роли vpn есть таски с тегами, можно как-то подключить в плейбук1 только таски с определенными тегами из роли vpn?
David
Желаемый результат происходит только при вызове плейбука с передачей в командной строке —tags. Интересует возможность именно выполнение тасков с тегами внутри роли
 Max Razumov
Привет! Кто как думает, какие вопросы задают на позицию сеньера, который пишет на ansible?)
Max Razumov
Опустим что конкретно он деплоит, вопрос только в инструментарии)
Sebor▂▅▇█▓▒░
Суньор по ансиблу? Что-то новое
 John
Привет! Кто как думает, какие вопросы задают на позицию сеньера, который пишет на ansible?)
Про уровни и приоритет переменных и где их определять.
John
Ну тип что сильнее одна и та же переменная в group vars или host vars или при запуске плейбука.
 Ilya
Как запустить плейбук с ограничением по хостам или тегам.
Да, про приоритеты переменных.
Про какие модули неидемпотентные и почему.
Max Razumov
Ilya
command и shell
Vladimir
command и shell
Ну если делать башсибл то почему бы и нет. Только загребешься это делать, в этом вся суть
Ilya
Не понял
Max Razumov
Ну если делать башсибл то почему бы и нет. Только загребешься это делать, в этом вся суть
Сеньёр башбл дев
Это другое😂
 Vlad
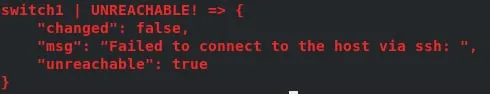
Добрый вечер, подскажите пожалуйста, кто-нибудь настраивал коммутаторы dlink(DGS-3120 и тому подобные) через ansible? Так как использовать ключи не вариант, остаётся вход по логину и паролю. Через ssh или скрипт на питоне с использованием paramiko - работает. В ansible же:
Vlad
 Vladislav
David
пробуйте
include_role
пробовал, всеравно нельзя запустить плейбук указав внутри запуск определенных тасков, а не все таски из роли
Vladislav
Очень странно.
https://docs.ansible.com/ansible/latest/user_guide/playbooks_tags.html#selectively-running-tagged-tasks-in-re-usable-files
---
- hosts: some_host
tasks:
- include_role:
name: some_role
tags: tag1
Sergey
Привет! Кто как думает, какие вопросы задают на позицию сеньера, который пишет на ansible?)
Я бы спросил вот про что:
"Написание модулей и плагинов. Основные концепты. Разница между модулем и плагином. Что требуется для работы м. и п.? Как передать что-либо из модуля и плагина? Что требуется для поддержки check_mode?"
 Отделение Bereke Bank
Привет! Кто как думает, какие вопросы задают на позицию сеньера, который пишет на ansible?)
«Сергея Печенко знаешь?»
Grek 🇺🇦
Привет! Кто как думает, какие вопросы задают на позицию сеньера, который пишет на ansible?)
как часто у вас возникает желание делать "странное" на ансибле
когда последний раз задумывались реализовать ldap
David
Очень странно.
https://docs.ansible.com/ansible/latest/user_guide/playbooks_tags.html#selectively-running-tagged-tasks-in-re-usable-files
---
- hosts: some_host
tasks:
- include_role:
name: some_role
tags: tag1
Это работает если запускать плейбук с определенными тегами ansible-playbook —tags 'tag1' myplaybook.yml
а я имел ввиду запускать плейбук без явного указания тегов ansible-playbook myplaybook.yml(внутри которого импортируются роль в которой выполняется таски с определенным тегом)
 Elenhil
Это работает если запускать плейбук с определенными тегами ansible-playbook —tags 'tag1' myplaybook.yml
а я имел ввиду запускать плейбук без явного указания тегов ansible-playbook myplaybook.yml(внутри которого импортируются роль в которой выполняется таски с определенным тегом)
Если я не ошибаюсь, динамически выставлять теги нельзя.
Лишний повод выкинуть их к чертям
 Lultala
всем привет. народ столкнулся с такой проблемой, нужно было клонить с гитлаба ветку определенную, до этого использовал такой код
- name: Clone repo Odoo
git:
repo: https://github.com/address
dest: "/opt/test/"
version: 14.0
become: true
До вчерашнего дня все на ура работало, а сегодня запустил просто висит выполнение таски и все, папка .git появилась в дестовой папке но файлов никакиъ нету, есть идеи изза чего такое может быть?
 Михаил
всем привет. народ столкнулся с такой проблемой, нужно было клонить с гитлаба ветку определенную, до этого использовал такой код
- name: Clone repo Odoo
git:
repo: https://github.com/address
dest: "/opt/test/"
version: 14.0
become: true
До вчерашнего дня все на ура работало, а сегодня запустил просто висит выполнение таски и все, папка .git появилась в дестовой папке но файлов никакиъ нету, есть идеи изза чего такое может быть?
сделать на сервере вручную гит клон и посмотреть что будет?
Lultala
сделать на сервере вручную гит клон и посмотреть что будет?
все супер копируется, да долго но копируется, там репка весит в 3,5 гига. я уже думал может быть оттуда скачивать репу в виде архива и разорхивировать ее в нудную директорию?
Михаил
 Lultala
а вообще можно скачать архив из гит репозитория? именно архив, я нашел вариант скачивать репозиторий и архивировать его, но можно ли как то пропустить скачивание архива и сразу приступить к скачиванию самого архива
Lultala
ох печалька(
Grek 🇺🇦
архив из репо, или репо архивом?
Lultala
репу архивом
Grek 🇺🇦
можно
Lultala
а как тогда? я чет пробую не получается у меня
Lultala
я вот так пробую
Lultala
- name: Locally download the archive of the chosen git repository version
git:
repo: 'https://github.com/'
clone: no
archive: /home/lultala/ansible-examples.tar.gz
version: 14
Lultala
но чет не появляется архив у меня
Grek 🇺🇦
https://github.com/{your_login}/{repo_name}/archive/refs/heads/{branch_name}.zip
Lultala
хотя плейбук выполняется
Grek 🇺🇦
скачай чере uri модуль
Lultala
о как понял! щас попробую, спасибо
 Evgeniy
В релиз например
Lultala
короче все номрально с моим кодом было) гитхаб тупил троил) и уже час лежит)))
Ivan
короче все номрально с моим кодом было) гитхаб тупил троил) и уже час лежит)))
Ты сломал гитхаб?))
Lultala
я честно говоря сначала думал что меня изза частоты запросов забанили))) а оказывается они сами там чето поломали, и люди 4-5 часов начали жаловаться на скорость) а сейчас 500 ошибка)
Lultala
и все сервисы гита лежат
Evgeniy
https://www.githubstatus.com/
 Александр
 Alex
Всем салют.
Собрался на сертификацию Ansible от Red Hat - EX447. Готовлюсь по лекциям и лабам от Sander Van Vugt. Может кто сдавал этот экзамен именно в новой редакции с Ansible Tower? Напишите пожалуйста в личку об особенностях.
P.S. Знаю что нельзя об экзаменах говорить, поэтому официально спрашиваю о подготовке😉
 Я и твой кот
Всем салют.
Собрался на сертификацию Ansible от Red Hat - EX447. Готовлюсь по лекциям и лабам от Sander Van Vugt. Может кто сдавал этот экзамен именно в новой редакции с Ansible Tower? Напишите пожалуйста в личку об особенностях.
P.S. Знаю что нельзя об экзаменах говорить, поэтому официально спрашиваю о подготовке😉
Нет там особенностей. Зубрите и сдавайте.
Alex
Ну если бы не было особенностей - не было бы и разницы в списке требований по экзаменам
Я и твой кот
Ну если бы не было особенностей - не было бы и разницы в списке требований по экзаменам
Есть exam objectives – готовьтесь по ним.
Я и твой кот
Ну вот по ним и готовьтесь.
Я и твой кот
Sander в помощь, но готовиться самому по objectives вернее.
 Roman
Всем салют.
Собрался на сертификацию Ansible от Red Hat - EX447. Готовлюсь по лекциям и лабам от Sander Van Vugt. Может кто сдавал этот экзамен именно в новой редакции с Ansible Tower? Напишите пожалуйста в личку об особенностях.
P.S. Знаю что нельзя об экзаменах говорить, поэтому официально спрашиваю о подготовке😉
Проходил 3 курса: от Сандера, на linuxacademy и официальные. Лабы в официальных наиболее приближены к экзамену.
Alex
Проходил 3 курса: от Сандера, на linuxacademy и официальные. Лабы в официальных наиболее приближены к экзамену.
Согласен, что лабы из курса DO447 приближены. К сожалению, дорогой курс не потянул по деньгам, зато у Сандера ценник адекватный.
 Taras
Я могу как-то создать мониторинг для ec2 используя ansible?
Taras
Например prometeus?
 Stefan
Я могу как-то создать мониторинг для ec2 используя ansible?
ну, раскинуть по ес2 нод експортеры, если ты об этом
а в проме включить автодискавери на его порт и тег ес2(если необходимо)
 Vyacheslav
 Сергей
https://itsecforu.ru/2019/08/26/%F0%9F%92%BD-%D1%88%D0%BF%D0%B0%D1%80%D0%B3%D0%B0%D0%BB%D0%BA%D0%B0-ansible-vault-%D1%81%D0%BF%D1%80%D0%B0%D0%B2%D0%BE%D1%87%D0%BD%D0%BE%D0%B5-%D1%80%D1%83%D0%BA%D0%BE%D0%B2%D0%BE%D0%B4%D1%81%D1%82/
оно?
Сергей
Vyacheslav
На самом деле все упирается в политику информационной безопасности и вектора угроз. Ты можешь создать доверенный сервак с навороченной защитой, ограничить к нему доступ по ssh, только консоль и с него заходить куда угодно без пароля. Если параноидально защитить вход на этот сервер отдельными адресами и еще несколькими степенями защиты, то можно даже с доступом по сети такой сервер сделать. На нем в папке рута хранишь папку скриптов, в которых все пароли. Если хрен взломаешь сервер и хрен войдешь в папку рута без нужных прав, то защита считается достаточной. А если уж и его ломанули - значит все остальные твои сервера поимеют точно так же. Инфобез предполагает творчество и можно нагородить такую систему, в которой и хранение пароля в открытом виде в файлах конфигов - не зашквар.
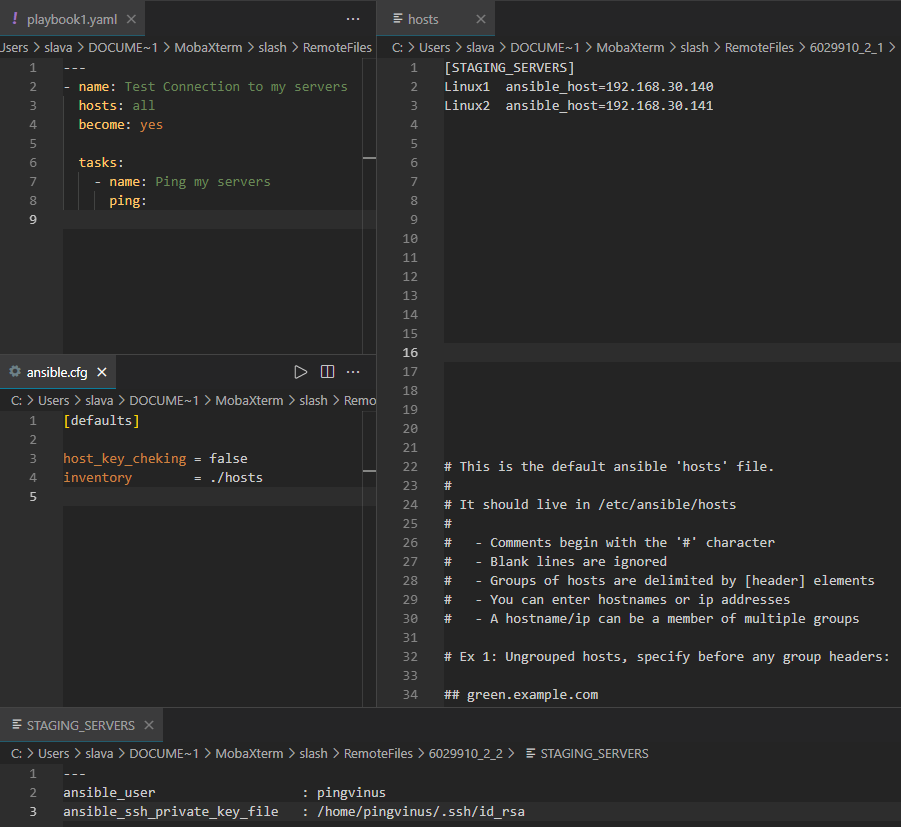
а как обычно девопсеры поступают с become? или может я что-то не так настроил и это ненормальное поведение.
Девопсер обычно имеет у себя на машине папку с конфигами в рут директории и туда пишет в переменные пароли к рутам, так получается?
Сергей
я только начал стэк качать, я еще не девопсер. Но опыт инфобезовца и админа предполагает 2 нормальных варианта - vault и выделенный доверенный сервер
Sergey
я только начал стэк качать, я еще не девопсер. Но опыт инфобезовца и админа предполагает 2 нормальных варианта - vault и выделенный доверенный сервер
Есть ansible-vault "искаропки". AES256-CBC - и попутного ветра в спину всем желающим.
 Николай
а как обычно девопсеры поступают с become? или может я что-то не так настроил и это ненормальное поведение.
Девопсер обычно имеет у себя на машине папку с конфигами в рут директории и туда пишет в переменные пароли к рутам, так получается?
Девопсеры обычно используют hashicorp vault и тянут оттуда пароли прямо в процессе работы пайплайна.
Vyacheslav
Девопсеры обычно используют hashicorp vault и тянут оттуда пароли прямо в процессе работы пайплайна.
всем спасибо за ответы, буду изучать