Ясно, спасибо
да не за что. надеюсь помог найти правильное направление для поиска решения!
 Andrey


 Taras
Здраствуйте, пытаюсь запустить playbook
ansible-playbook --vault-password-file secret/vault-pass -i hosts/hosts.ini --private-key ansible.key -u ubuntu main.yml
Taras
И получаю вот такой вывод:
Taras
$ ansible-playbook --vault-password-file secret/vault-pass -i hosts/hosts.ini --private-key ansible.key -u ubuntu main.yml
[WARNING]: Error in vault password file loading (default): Invalid vault
password was provided from file (/builds/Skyere/demo-test/secret/vault-pass)
ERROR! Invalid vault password was provided from file (/builds/Skyere/demo-test/secret/vault-pass)
Cleaning up project directory and file based variables
Taras
Как этот ключ настроить?
 Elenhil
Там прямым текстом подробно
Elenhil
Можно еще ошибку прочитать
 Василий
Всем доброго дня, подскажите по плагину aws_ec2. Я в плагине ставлю aws_profile: default и в конфиге у меня прописано как [default]. Но креды по какой-то причине не считываются. Если указывать прямо в плагине secret и access ключи то все работает ок. Я настаиваю как dynamic inventory
Василий
Нагуглил что проблема не у одного меня, но предложенные решения не помогают
 Yaroslav
Добрый день!
Подскажите, какие есть способы конфигурации сетевых интерфейсов в Debian? Через guestos не могу настраивать, старая версия vmware. Нужно писать таски использующие темплейт /etc/network/interfaces или может есть роли, модули какие?
 Leskovich
netplan
Taras
$ ansible-playbook --vault-password-file secret/vault-pass -i hosts/hosts.ini --private-key ansible.key -u ubuntu main.yml
ERROR! variable files must contain either a dictionary of variables, or a list of dictionaries. Got: ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDPpZx+Wb+XRaZsuoNWKzTtE7RpXMDZ8RN0oUK4paJ4grekchtcmDv6W9nrqP5BXOMSrZr0ULlBduvdTVxHL9y99B2/NxIGFqemzPY0G6HKl7lW5kfWzv8o+nzIZ+FVnxKxGQvKTGPWKgNIFZnqGE3ytWIVUo7Z6UQyuuLLMw6IcQKaOKmtDGTTEPUaJfloYIAnmJZtRRESuBOM8+nl+bJI/HCMGEQUAl5MdVRFoKDChAedq+4cHsVWDT7ITZe8N1+FWRGEidXGVqnMifTKQ2NJsZlJsFJsUxi/ajHIP3SzR2dMwzIXdTfBUILe9I1KEJYU1K5n8d6NkKJGj3/41USl (<class 'ansible.parsing.yaml.objects.AnsibleUnicode'>)
Taras
Помогите пожалуйста это поправить
Taras
Пробовал гуглить, но ничего не понял
Sergey
Что именно из сообщения непонятно?
ERROR! variable files must contain either a dictionary of variables, or a list of dictionaries.
Sergey
Ты где-то подсунул открытый ключ там, где Ansible ожидает файл с переменными.
 Mikhail
Народ, направьте на путь истинный. Есть словарик 200: "Bla bla bla."
204: "Bla bla bla."
400: "Bla bla bla."
403: "Bla bla bla."
404: "Bla bla bla."
Mikhail
Хочу получить список ключей. Делаю так, но что то подсказывает, что можно проще
Grek 🇺🇦
Mikhail
"{{ respond_status | dict2items | map(attribute='key') | list }}"
Mikhail
jinja не предлагать.
Lamobot
Хочу получить список ключей. Делаю так, но что то подсказывает, что можно проще
respond_status.keys() ?
Taras
$ echo "$ANSIBLE_SSHKEY" > ansible.key
$ chmod 400 ansible.key
$ export ANSIBLE_HOST_KEY_CHECKING=False
$ mkdir secret
$ echo "$ANSIBLE_VAULT_PASS" >> secret/vault-pass
$ ansible-playbook -i hosts/hosts.ini --private-key ansible.key -u ec2-user main.yml
PLAY [Configure Wordpress] *****************************************************
TASK [Gathering Facts] *********************************************************
fatal: [18.157.167.70]: UNREACHABLE! => {"changed": false, "msg": "Failed to connect to the host via ssh: ssh: connect to host 18.157.167.70 port 22: Connection timed out", "unreachable": true}
PLAY RECAP *********************************************************************
18.157.167.70 : ok=0 changed=0 unreachable=1 failed=0 skipped=0 rescued=0 ignored=0
Taras
Почему не получается подключиться?
Taras
Пробовал у себя локально, подключение работает
Alexander
Пробовал у себя локально, подключение работает
Видимо разница где то между локально и нелокально. випиэн, файрвол, вайтлисты?
Taras
Видимо разница где то между локально и нелокально. випиэн, файрвол, вайтлисты?
Я уже решил, как оказалось я в терраформе доступ по ssh разрешил только с своей айпишки, которая на компе
Taras
А оно ведь на гитлабе ранниться...
Maksimus Ulibikus
Всем привет.
Не могу заставить пользователя ansible-user выполнять таски под sudo.
Плейбук
---
- hosts: srv-qa-etl-zookeeper-03
become: True
remote_user: ansible-user
become_method: sudo
become_user: ansible-user
vars:
node_exporter_version: 1.1.2
node_exporter_system_user: node_exporter
node_exporter_system_group: node_exporter
tasks:
- name: Create the node_exporter group
group:
name: "{{ node_exporter_system_group }}"
state: present
system: true
when: node_exporter_system_group != "root"
Выполняю и получаю ругань на права:
$ sudo /usr/local/bin/ansible-playbook node_exporter.yml -kK
[DEPRECATION WARNING]: Ansible will require Python 3.8 or newer on the controller starting with Ansible 2.12. Current version: 3.6.8 (default, Nov 16 2020, 16:55:22) [GCC 4.8.5 20150623 (Red Hat 4.8.5-44)]. This feature will be removed
from ansible-core in version 2.12. Deprecation warnings can be disabled by setting deprecation_warnings=False in ansible.cfg.
SSH password:
BECOME password[defaults to SSH password]:
[WARNING]: Invalid characters were found in group names but not replaced, use -vvvv to see details
PLAY [srv-qa-etl-zookeeper-03] **************************************************************************************************************************************************************************************************************
TASK [Gathering Facts] **********************************************************************************************************************************************************************************************************************
ok: [srv-qa-etl-zookeeper-03]
TASK [Create the node_exporter group] *******************************************************************************************************************************************************************************************************
fatal: [srv-qa-etl-zookeeper-03]: FAILED! => {"changed": false, "msg": "groupadd: Permission denied.\ngroupadd: cannot lock /etc/group; try again later.\n", "name": "node_exporter"}
PLAY RECAP **********************************************************************************************************************************************************************************************************************************
srv-qa-etl-zookeeper-03 : ok=1 changed=0 unreachable=0 failed=1 skipped=0 rescued=0 ignored=0
Lamobot
Спасибо, сработало ) А почему become_user здесь был лишним?
become_user нужен если вы заходите на машину одним юзером, но хотите запустить команду/модуль от другого юзера, которого указываете в become_user. Если же хотите от рута, то ничего указывать не нужно.
 Hello
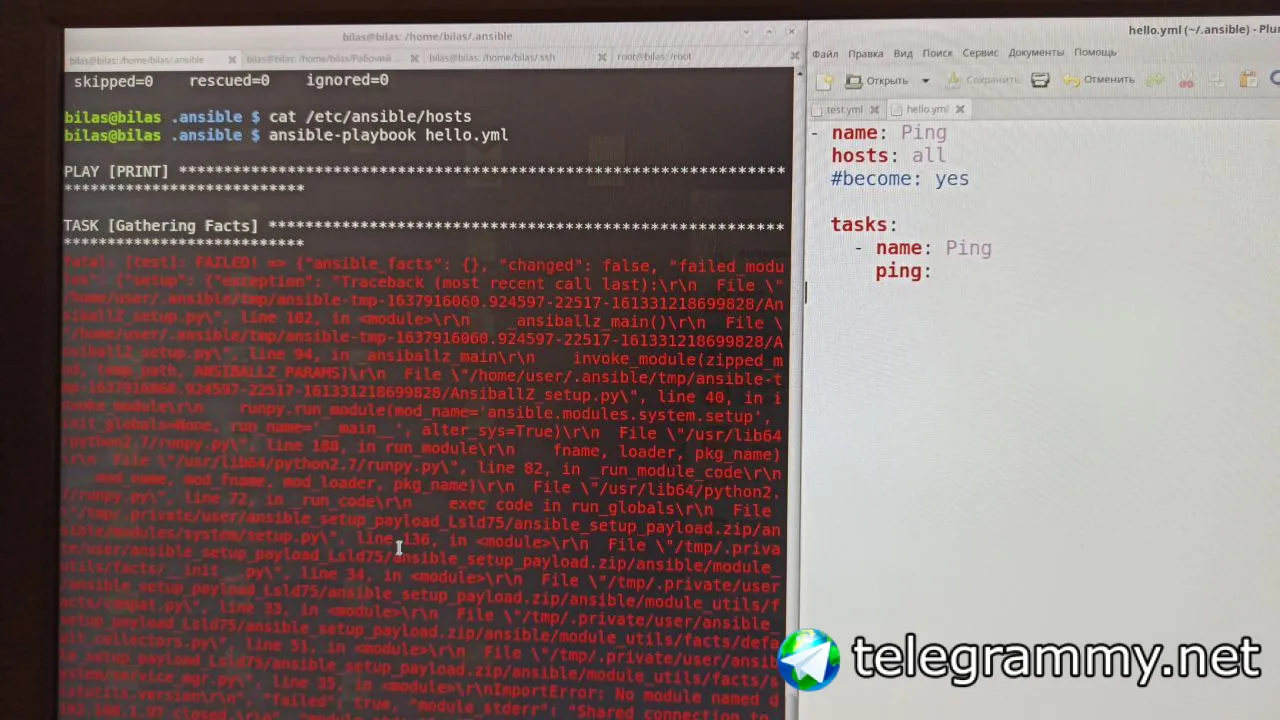
Люди добрые, помогите кто чем сможет.
- hosts: localhost
tasks:
- command: ssh-keyscan -H "{{ ip }}"
register: keyscan
- name: add in known hosts
become: yes
lineinfile:
path: /home/brinicle/.ssh/known_hosts
line: "{{ item }}"
with_items:
- "{{ keyscan.stdout_lines }}"
В последней таске он пишет:
TASK [add in known hosts] *******************************************************************************************************
task path: /home/brinicle/SE/sh/dltfrmknwn.yml:13
META: ran handlers
META: ran handlers
Ничего не добавляет разумеется
Hello
Ну тоесть это я так думаю
Hello
Ключики то не пишутся
 Timur
А во-вторых, какая исходная задача решается?
Hello
Для этого есть специальный модуль, во-первых
Я разобрался как им удалять хосты, но не понял как добавлять, если честно. Поэтому в той же роли я удаляю этим модулем старый ключ.
Задача простая - в одной подсети живет несколько autoscaling групп(амазоновское облако). Когда создается новый сервер его айпи часто оказывается прописано уже в знакомых хостах с другим ключём. Соответственно перед деплоем в этот сервер надо его оттуда удалить и добавить новый
 blsinthebox
 Timur
Что там понимать?
Timur
При state: present он добавляет ключи
Timur
При state: absent - удаляет
Hello
При state: present он добавляет ключи
Он сам идёт его и получает или его надо в переменную подставлять?
Hello
- name: Another way to call known_hosts
known_hosts:
name: host1.example.com # or 10.9.8.77
key: host1.example.com,10.9.8.77 ssh-rsa ASDeararAIUHI324324 # вот это место непонятно
path: /etc/ssh/ssh_known_hosts
state: present
 Fire
Timur
- name: Another way to call known_hosts
known_hosts:
name: host1.example.com # or 10.9.8.77
key: host1.example.com,10.9.8.77 ssh-rsa ASDeararAIUHI324324 # вот это место непонятно
path: /etc/ssh/ssh_known_hosts
state: present
Что там непонятного? В path - путь к файлу known_hosts вашего профиля. По умолчанию он берет ~/.ssh/known_hosts
Hello
Что там непонятного? В path - путь к файлу known_hosts вашего профиля. По умолчанию он берет ~/.ssh/known_hosts
Как то так?
- command: ssh-keyscan -H "{{ ip }}"
register: keyscan
- name: Another way to call known_hosts
known_hosts:
name: "[{{ ip }}]:230"
key: "{{ item }}"
path: /home/brinicle/.ssh/known_hosts
state: present
with_items:
- "{{ keyscan.stdout_lines }}"
Timur
Как то так?
- command: ssh-keyscan -H "{{ ip }}"
register: keyscan
- name: Another way to call known_hosts
known_hosts:
name: "[{{ ip }}]:230"
key: "{{ item }}"
path: /home/brinicle/.ssh/known_hosts
state: present
with_items:
- "{{ keyscan.stdout_lines }}"
Если вам нужно просто деплоить на динамически обновляемый хост, проще заигнорить проверку fingerprint и не лохматить бабушку
Timur
Вы все равно по факту никакого контроля ключей не делаете
Hello
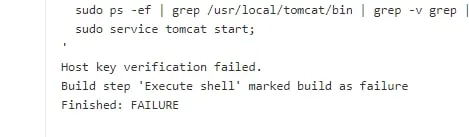
Я с этого и начинал, но у меня не получилось их нормально заигнорить, дженкинс не закрывал шелл задачу как выполненную. Поэтому я пошел лохматить бабушку. Наверное вы правы, надо вернуться к игнору ключей и разобраться где у меня там был косяк
Hello
Вы все равно по факту никакого контроля ключей не делаете
Я подумал что это неспортивно, потому и пошел таким путём
Hello
 Hello
Это не суть важно, конкретная непонятка в данном случае по ансайблу была.
Hello
И на самом деле, судя по всему проблема банально в том, что амазон переписывает ssh config запрещая аутентификацию по паролю.
Hello
Это вопрос философский. Работоаю с тем что есть. Я бы и рад переписать все процессы под что-то одно, но пока что у меня куча франкенштейнов
Hello
Запускалка баш скриптов у меня дженкинс
Anonymous
Хватит лохматить бабушку
Hello
Ну и почему нет на самом то деле? С амазоном очень удобно использовать динамическую инвентеризацию ансайбла
Hello
Я просто запрашиваю 50 из своих 300 серверов по нейм тагу и отправляю им нужный скрипт. Бабшка лохматая, но живая
Hello
13 программистов бэкендеров строили его 10 лет, как думаете легко ли в одну, не особо опытную физиономию все причесать?
Hello
Энивей, спасибо большое за обсуждения, появилось несколько новых идей как пролохматить бабушку, пойду пробовать
Hello
На самом деле нет, этот велосипед кривой, но работает, пожаров мало. Просто много разных задач, поэтому на переработку архитектуры остается мало времени. Да и просто опыта не хватает, я часто не знаю как сделать правильно, хоть и чувствую что можно оптимизировать. Ну и в таком случае чем потратить три дня на изучение того что не просили менять лучше сделать три другие задачи, которые просили сделать. Я работаю в компании по договору за деньги, а не в братском стартапе, с плойкой и вдохновленными коллегами
 Auberon
 Auberon
Timur
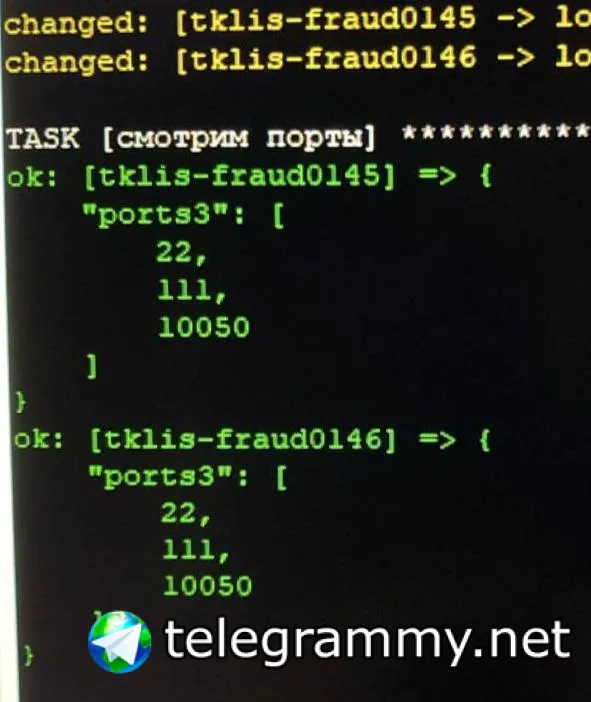
Есть ли возможность вывести все уникальные порты в виде [22, 111, 10500] для всех машин?
Как исходная задача звучит?
Timur
Потому что просто задача вывести все порты какая-то бессмысленная
Auberon
Детали долго объяснять
Auberon
Это не важно
Нужно просто вывести все порты в виде [22, 111, 10500, …]