 A


ок, а если у меня false
A
то есть awx не видит структуру типо inventory/host_var/hostname/vars
A
а в данном случаи она вообще в роле
 Div
то есть awx не видит структуру типо inventory/host_var/hostname/vars
у него свой инвентарь встроен
A
то есть role/test/default/vars.yml
A
Сделал тестовую роль для понимания что именно тут не работает. В ней 1 таск и одна переменная в default
A
да, сорри геренировал через ansible-galaxy role init. так что там
A
Тут все верно
A
и если в контейнере с awx_task отыграть все ок. Проблем нет
A
такой переменной точно нет
A
но я понял ход мысли. Сейчас проверю
A
При тесте руками тесты проходят нормально
A
то есть проблема только при пригрыше в awx
A
есть, но этой нету
A
Странно
A
беру удаляю переменную в defaults
A
при when: testvar он пишет что нет переменной
A
при when: testvar is true пришет как выше
A
То есть ему не нравится именно is true/false а не переменная
A
Если сделать вместо is == true отрабатывает нормально
A
проблема больше в is false
A
=))
A
Верю, но менять очень много где
A
Но так как другого решения нет, надо делать
A
ролей много и не все я пишу
 Alexey
Всем, добра! Нубский вопрос. Как в плейбуке, в коллекции cisco.ios_command в режиме диалога передать в команду дефисы. Конкретнее, командой переписать, startup-config. Tower откидывает команду именно из за них.
Div
Экранирование пробовали кавычками?
Alexey
Да, апострофы, и кавычки обработчиком воспринимаются однозначно. Правда не пробовал детализировать. То есть выделять именно дефис
Alexey
Жалко циску, сегодня уже ) к заводским скинул разок.
 Andrew
всем привет, учусь настраивать ansible. На centOS модули запускаются, а вот хосты с windows вываливаются с ошибкой
ansible-win | FAILED! => {
"changed": false,
"module_stderr": "Parameter format not correct - ;\r\n",
"module_stdout": "",
"msg": "MODULE FAILURE\nSee stdout/stderr for the exact error",
"rc": 1
}
какие нужно внести настройки для хоста с виндой?
 akamit
привет. есть файл group_vars/all.yml c переменными:
myapp:
myparam1: 1
myparam2: 2
myparam3: 3
можно ли в inventory переопределить для какого то определенного хоста только одну переменную myapp.myparam1: 10 ?
я пробовал так, но так переопределяется весь dictionary, т.е. myparam2 в нем уже нет :(
myhost:
myapp:
myparam1: 10
пробовал так, не помогает вообще
myhost:
myapp.myparam1: 10
myapp['myparam1']: 10
Lamobot
akamit
Можно переопределить весь словарь для хоста.
т.е. только один элемент словаря не переопределить?
Lamobot
всем привет, учусь настраивать ansible. На centOS модули запускаются, а вот хосты с windows вываливаются с ошибкой
ansible-win | FAILED! => {
"changed": false,
"module_stderr": "Parameter format not correct - ;\r\n",
"module_stdout": "",
"msg": "MODULE FAILURE\nSee stdout/stderr for the exact error",
"rc": 1
}
какие нужно внести настройки для хоста с виндой?
Модули для windows другие. Обычно начинаются на win_
Lamobot
т.е. только один элемент словаря не переопределить?
Можно сделать, но уже в плейбуке через фильтр combine
Lamobot
Хотя можете попробовать его и в инвентаре применить
akamit
вроде как hash_behaviour=merge решит эту проблему, попробую
akamit
да, помогло, только оно деприкатед :(
DEPRECATION WARNING]: DEFAULT_HASH_BEHAVIOUR option, this feature is fragile and not portable, leading to continual confusion and misuse, use the ``combine`` filter explicitly instead. This feature will be
removed from ansible-base in version 2.13. Deprecation warnings can be disabled by setting deprecation_warnings=False in ansible.cfg.
akamit
в итоге сделал так в нужной роли. насколько это правильный подход?
- name: Merge kamailio default vars and host params
set_fact:
kamailio: "{{ kamailio | combine(params.kamailio) }}"
Lamobot
в итоге сделал так в нужной роли. насколько это правильный подход?
- name: Merge kamailio default vars and host params
set_fact:
kamailio: "{{ kamailio | combine(params.kamailio) }}"
Не очень подход. Лучше продумать свои переменные. Заменить словарь на набор переменных, к примеру, если его нужно править частями.
Yuriy
Подскажите шаблоны в шаблоны можно вставлять?
- debug:
msg: "{{ out.stdout | regex_search({{ client }}) }}"
 Mikhail
Доброе утро. Хочу посоветоваться. Пишу автоматизацию по развертыванию и настройке Hashicorp Vault. Я хочу произвести конфигурирование дергая API, используя модуль uri. План примерно такой - все настройки в виде jinja templates (JSON), копируются на хост, с которого идет запуск плейбука. Файлики копируются с нужными для данной среды параметрами. В целом уже попробовал - работает норм. Как считаете, такой подход нормальный?
 Sergey
Доброе утро. Хочу посоветоваться. Пишу автоматизацию по развертыванию и настройке Hashicorp Vault. Я хочу произвести конфигурирование дергая API, используя модуль uri. План примерно такой - все настройки в виде jinja templates (JSON), копируются на хост, с которого идет запуск плейбука. Файлики копируются с нужными для данной среды параметрами. В целом уже попробовал - работает норм. Как считаете, такой подход нормальный?
Привет!
Недавно решал похожую задачу, и пришел к тому, что проще хранить конфиг не в виде шаблона, а в виде полноценной переменной ansible, так как yaml и json очень похожи, а сохранять его через config_var | to_json
Работает это примерно так:
- hosts: 127.0.0.1
connection: local
vars:
example:
foo: bar
dict:
- 1
- 2
- buzz
tasks:
- name: Create json config
copy:
dest: '~/test.json'
content: '{{ example | to_json }}'
Содержимое ~/test.json:
{"foo": "bar", "dict": [1, 2, "buzz"]}
Lamobot
Подскажите шаблоны в шаблоны можно вставлять?
- debug:
msg: "{{ out.stdout | regex_search({{ client }}) }}"
Можно, но это делается просто через msg: "{{ out.stdout | regex_search(client) }}"
Mikhail
Gunnery
Ребята, подскажите пожалуйста, может есть настройка в ansible.cfg (не нашел пока что), чтобы play recap суммировался, а то выдает
hostname1: ok=1 changed=0 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
hostname2: ok=0 changed=1 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
hostname3: ok=0 changed=0 unreachable=0 failed=1 skipped=0 rescued=0 ignored=0
может это из-за использования опции -C?
хотелось бы видеть как
PLAY RECAP *****************************************************************
whatever : ok=4 changed=1 unreachable=0 failed=1
Евгений
 Евгений
 Grek 🇺🇦
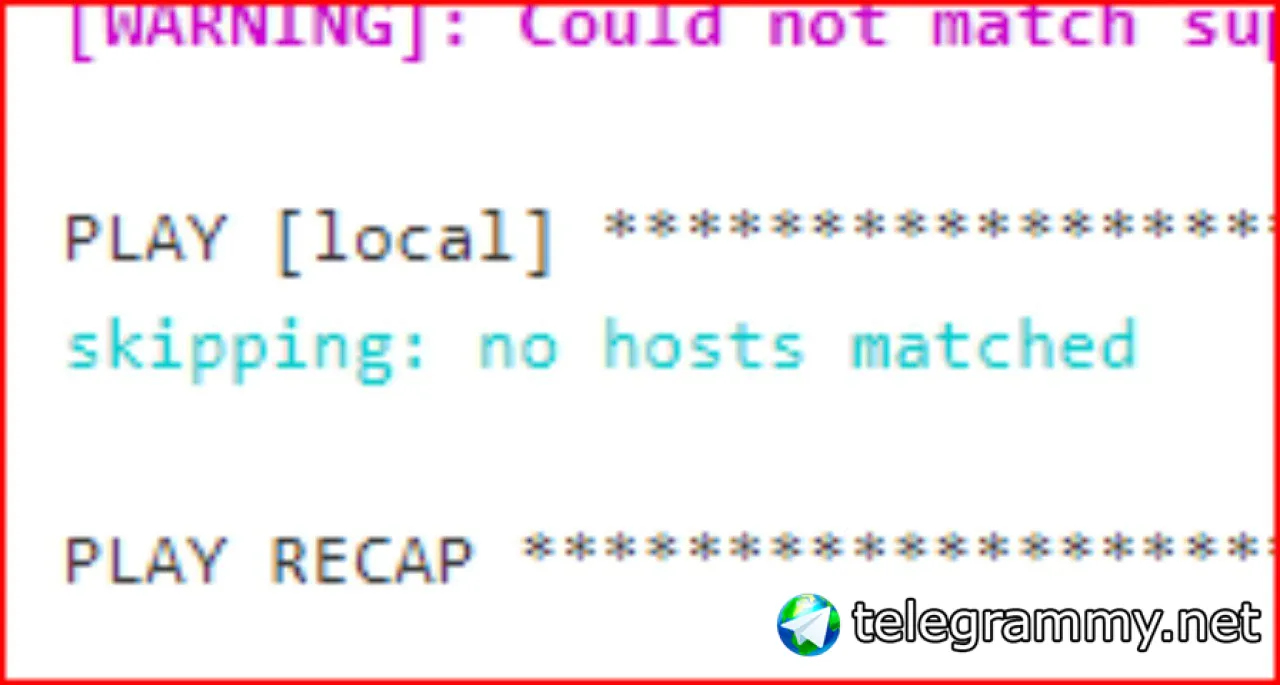
Ты же видишь что таски не запущены, так как не на чем их запускать
Евгений
нету
Евгений
Ты же видишь что таски не запущены, так как не на чем их запускать
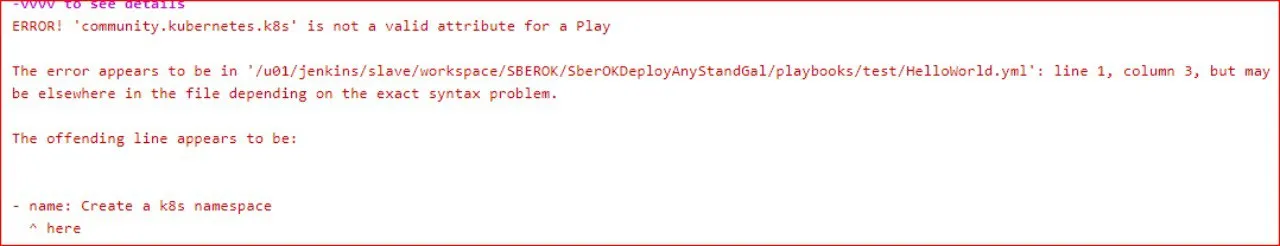
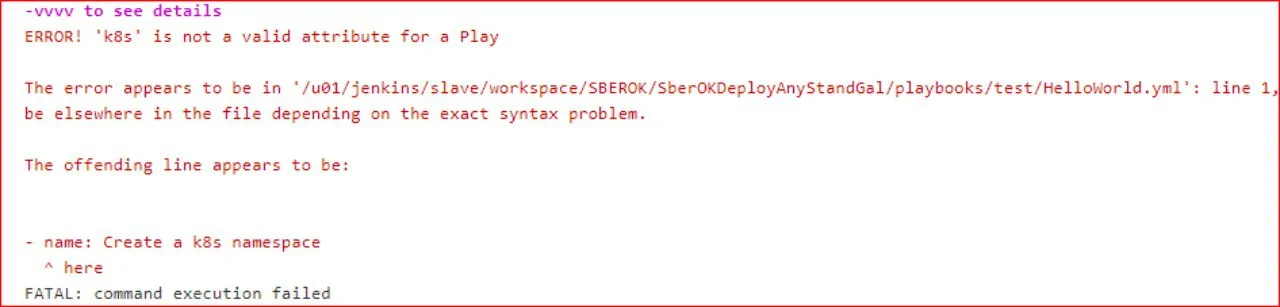
да, спасибо. У меня задача то была про то, что модуль k8s не запускается, вот мне посоветовали таким образом проверить. но толи я не так понял, то ли ошибся.
Sergey
Евгений
 Евгений
 Евгений
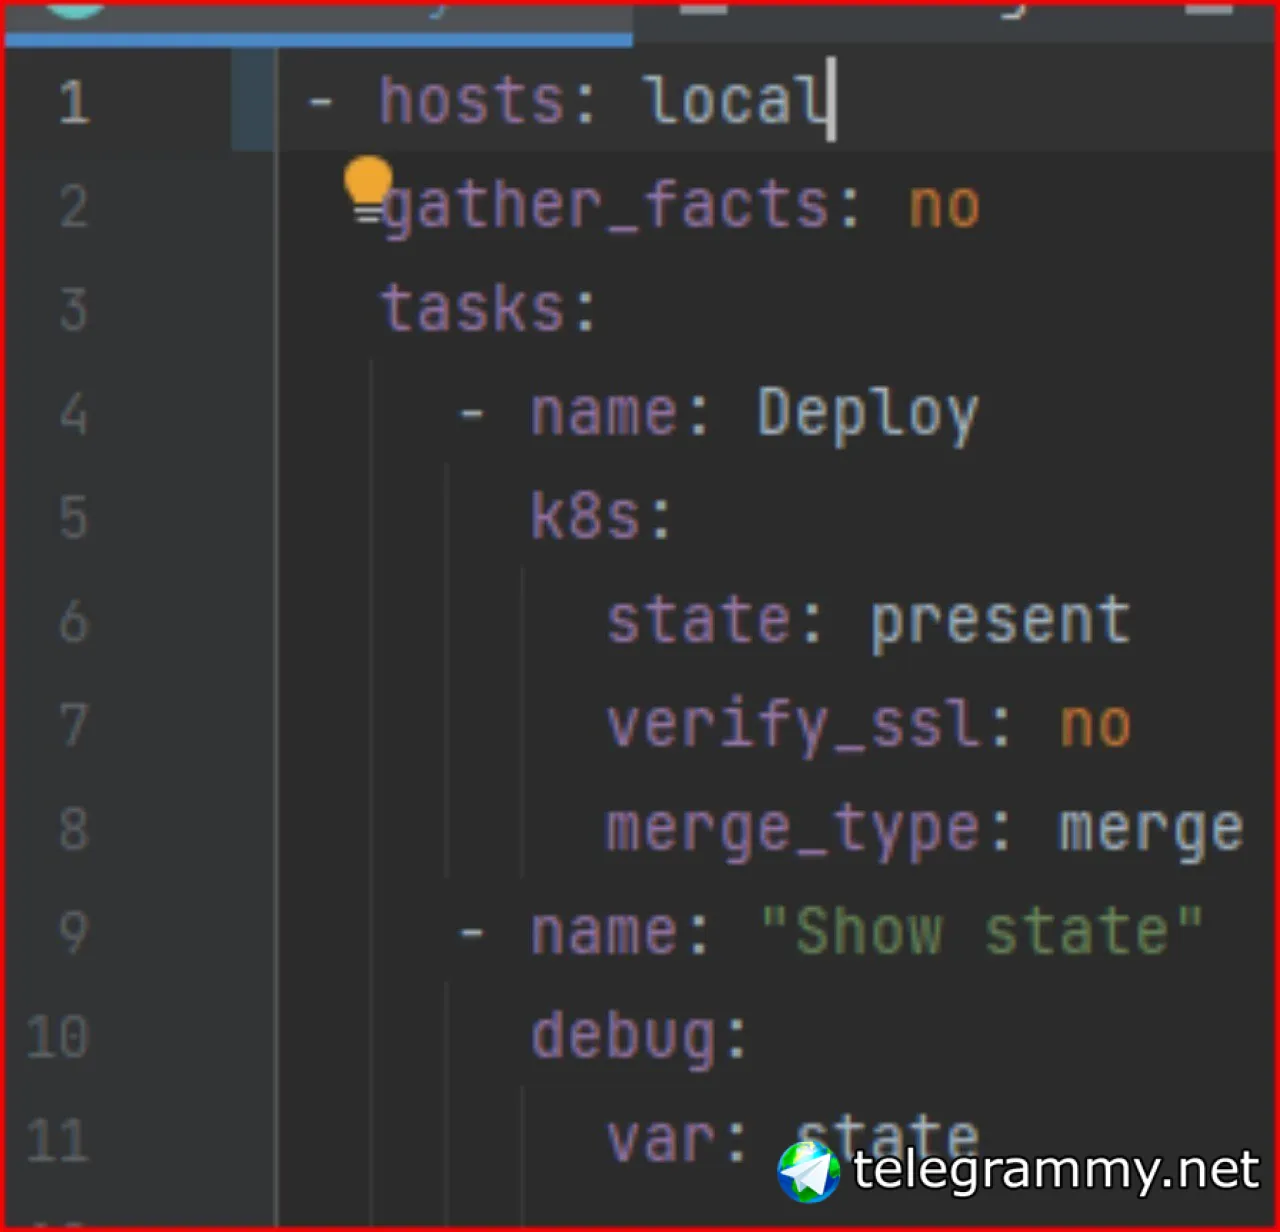
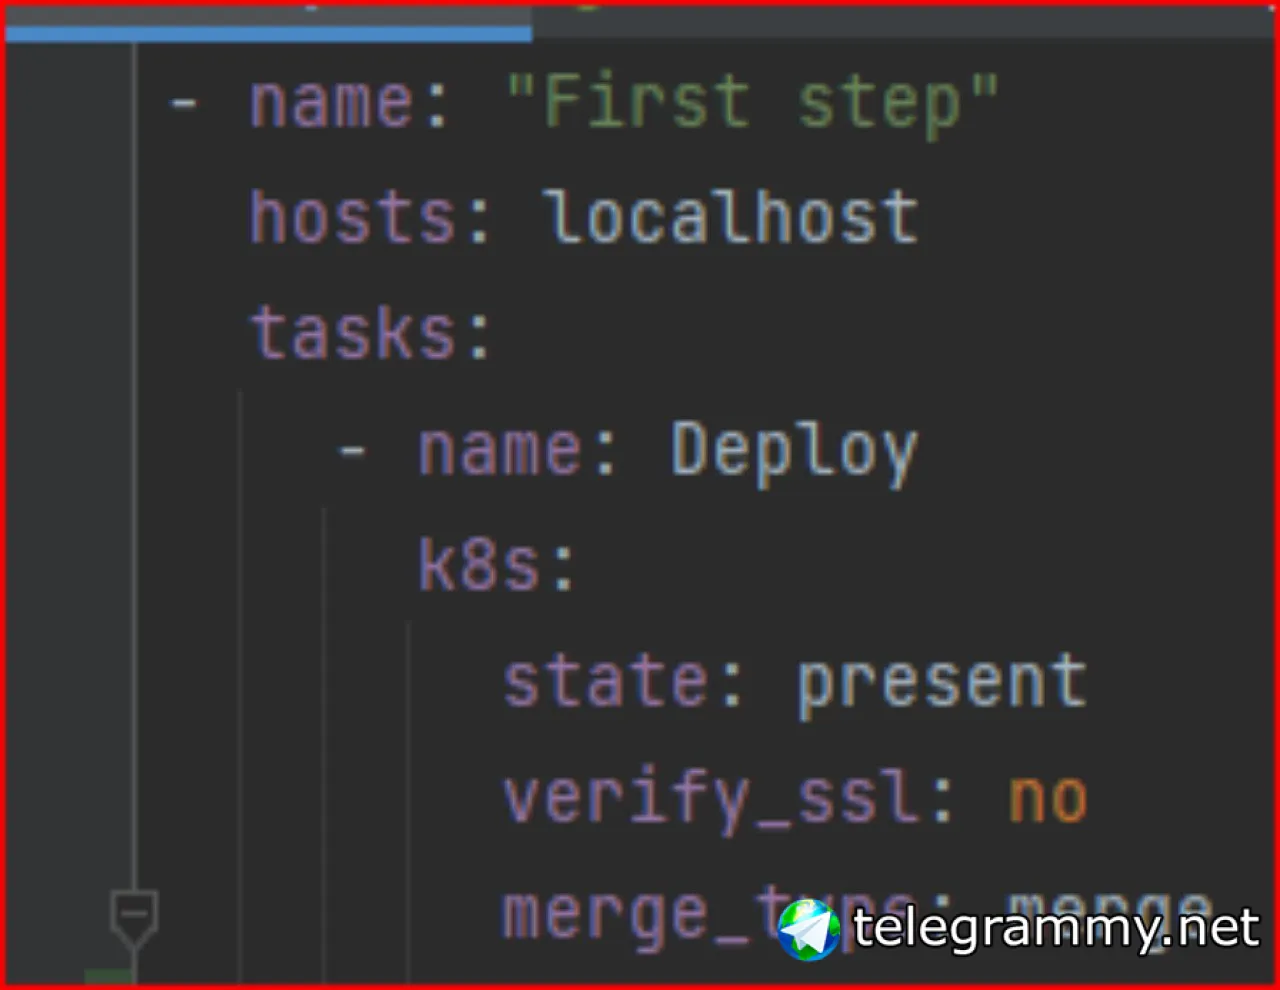
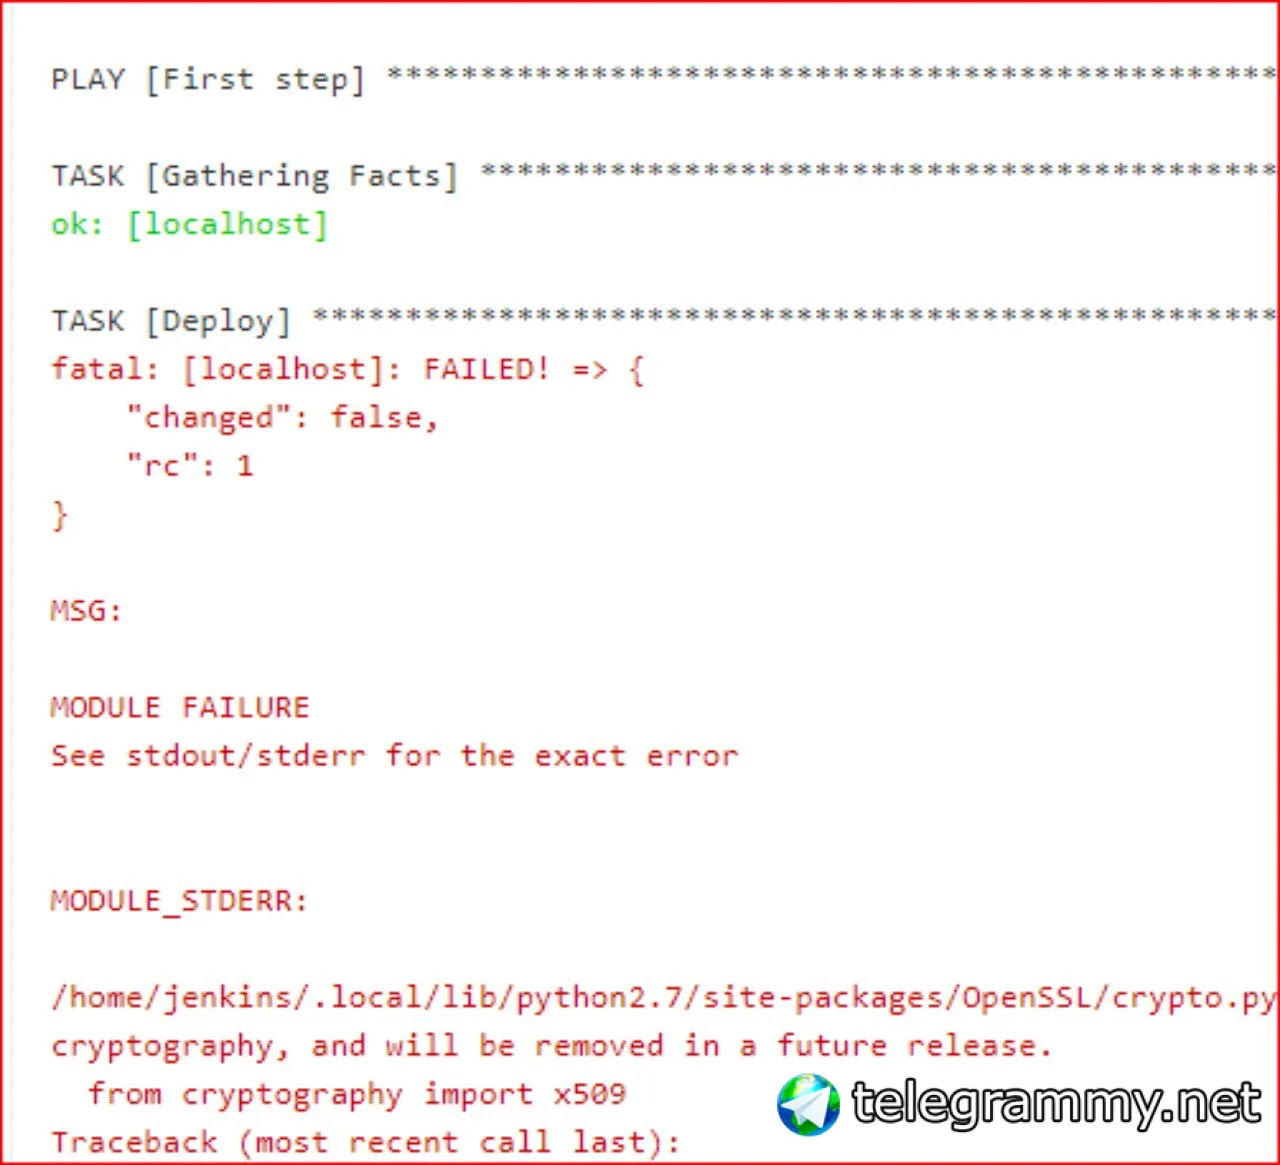
потом подсказали, что надо "обычно роли вызываю, а уже в ролях - таски, шаги", до ролей пока не дочитал, но посоветовали вот такую конструкцию:
- hosts: local
gather_facts: no
tasks:
- name: Deploy
k8s:
state: present
но как выяснили уже выше, в этой конструкции до k8s дело не доходит, все проскипывается, так как local нету в инвентори.
Теперь вот не очень понимаю, что дальше делать. наверное, надо с ролями разобраться.
Mikhail
Народ, такой простой вопрос, а поставил меня в тупик. А как применить ansible-vault encrypt внутри плейбука? Не shell/command же вызывать. Пока переложил функционал на gitlab pipeline, но чет неудобно.
 Boris 🦍
Привет, никто не сталкивался с тем, что user и group модули не могут удалить (привести в состояние absent) группу и пользвоателя, которого нет не целевой машине? напрмиер nobody
failed: [molecule-users-centos8] (item={'username': 'nobody', 'force': False}) => {"ansible_loop_var": "item", "changed": false, "item": {"force": false, "username": "nobody"}, "msg": "groupdel: cannot remove entry 'nobody' from /etc/group\n", "name": "nobody"}
получаю такую ошибку. ПРоблема характерна только для centos8 , на остальных ОС отрабатывает нормально
ansible 2.10.10
Boris 🦍
Привет, никто не сталкивался с тем, что user и group модули не могут удалить (привести в состояние absent) группу и пользвоателя, которого нет не целевой машине? напрмиер nobody
failed: [molecule-users-centos8] (item={'username': 'nobody', 'force': False}) => {"ansible_loop_var": "item", "changed": false, "item": {"force": false, "username": "nobody"}, "msg": "groupdel: cannot remove entry 'nobody' from /etc/group\n", "name": "nobody"}
получаю такую ошибку. ПРоблема характерна только для centos8 , на остальных ОС отрабатывает нормально
ansible 2.10.10
- name: "deleting groups: Deleted per-user group removal"
group:
name: "nobody"
state: absent
 Георгий
Boris 🦍
- name: "deleting groups: Deleted per-user group removal"
group:
name: "nobody"
state: absent
блин, похоже что в 8 сентоси этого польщзвоателя просто так не снести)
Mikhail
А что шифрует? Что-то на клиентской машине?
Не, на раннере гитлаба прямо. (local_action). Плейбук формирует несколько файлов (ключи и токен после инициализации hashi vault). Хочу их зашифровать ansible vault, запаковать в архив и залить в хранилище артифактов. Пока сделал так - плейбук останавливается на этапе формирования файлов, далее в gitlab-CI pipeline на баше шифровка, запаковка и курлом заливка в артифактори. Коряво немного выглядит.
Boris 🦍
да тестово поднял машину, снесс, удалил) прост овезде прокатило. а на сентоси 8й нет)) буду знать, создал группу. потом удалил, так лучше)
Георгий
Не, на раннере гитлаба прямо. (local_action). Плейбук формирует несколько файлов (ключи и токен после инициализации hashi vault). Хочу их зашифровать ansible vault, запаковать в архив и залить в хранилище артифактов. Пока сделал так - плейбук останавливается на этапе формирования файлов, далее в gitlab-CI pipeline на баше шифровка, запаковка и курлом заливка в артифактори. Коряво немного выглядит.
Можно сначала формировать файл(ы) с зашифрованными ключами, потом брать из него данные в плейбук
Можно хранить изначально в зашифрованном виде
Mikhail
Можно сначала формировать файл(ы) с зашифрованными ключами, потом брать из него данные в плейбук
Можно хранить изначально в зашифрованном виде
😁Видимо не так объяснил. А то получается как в анекдоте - "Чтобы продать что-то ненужное, нужно сначала купить что-то ненужное"))
Ivan
Ivan
Да вот сам в @хуе )
https://serverfault.com/questions/1060617/how-to-create-an-ansible-vault-file-from-a-task
Mikhail
Ну чтож делать, придется расчехлить command )
Евгений
 Евгений
 Евгений
это общественный Дженкинс https://sbt-qa-jenkins.sigma.sbrf.ru/jenkins/, вряд ли там какие то либы неправильные?
Евгений
ну я имею ввиду, что это хозяйство sberworks, а не локальный ansibl
Евгений
мне бы научиться k8s из playbook запускать, понижать либу наверное не правильно
Sergey
Извинения не приняты. Убирай на пастбин.
Поломка вот здесь: kubernetes.config.config_exception.ConfigException: Invalid kube-config file. Expected key user in kube-config/users[name=system:serviceaccount:ci02440297-etestenab-sberid-lk-ift:jenkins]
Sergey
Евгений cпасибо за быструю реакцию!
Евгений
Евгений cпасибо за быструю реакцию!
и вам спасибо за указание, где поломка :-)
к сожалению, маловато знаний. чтобы с этим разобраться.
Евгений
на https://pastebin.com/ мен я кстати не пустили "РЕСУРС ЗАБЛОКИРОВАН В СООТВЕТСТВИИ
С ПОЛИТИКАМИ КИБЕРБЕЗОПАСНОСТИ БАНКА"
Sergey
Дык английским же по серому: неверный файл kube-config. Ожидаю ключ "user" в kube-config/users.
Проверяй параметры модуля.