 Grek 🇺🇦


Магия не сработала
Grek 🇺🇦
Описываю изначальную проблему
Александр
после кривого репозитория часть пакетов окривела на примерно 100 компах. Репозиторий выровнять не проблема, а команду выполнить как?
Grek 🇺🇦
Так, безотносительно ансибла - а просто запуск команды на хосте фиксит проблему?
Александр
да
 Roman
Может тогда через command?
Александр
тоже подумываю об
Александр
этом
Александр
да
 Отделение Bereke Bank
Там же есть параметр force у модуля
 🇺🇸🇪🇷🇧🇦🇳🇮🇹
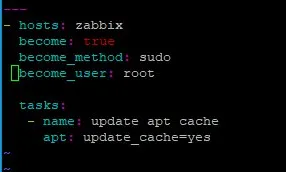
Всем привет еще раз, у меня стоит на ubuntu 20.04 ansible, я с ним знакомлюсь впервые, решил попробовать сделать свой 1й playbook,
почитал немного docs.ansible
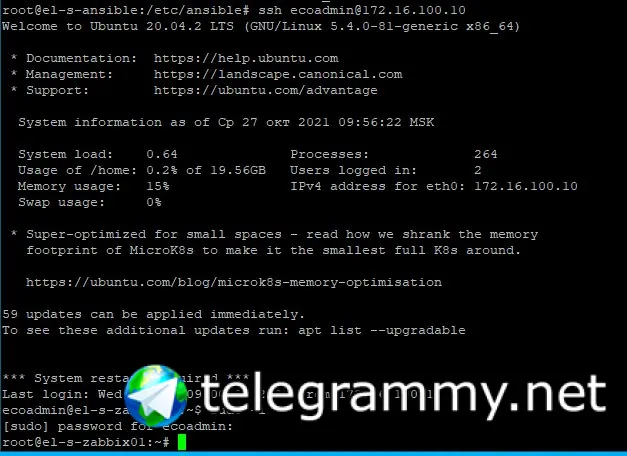
В рамках теста решил сделать apt update на другом хосте с ubuntu 20.04, подключение по ssh в терминале идет через cert, в консоли все проходит ок.
В playbook я видимо из за своего не понимания не корректно как то сообщаю как подключиться к хосту.
Кого то может можно помучить глупыми вопросами в личку :) буду очень признателен если найдется коуч :))))
🇺🇸🇪🇷🇧🇦🇳🇮🇹
 🇺🇸🇪🇷🇧🇦🇳🇮🇹
Не кидайте много кирпичей 🤣
Grek 🇺🇦
apt:
upgrade: dist
state: fixed
Я вот глянул исходник модуля и вроде это работает только со списком пакетов
Александр
указал ему три битых пакета в разделе pkg
Александр
толку нет
Александр
придётся через shell
Lamobot
Я вот глянул исходник модуля и вроде это работает только со списком пакетов
name: "*" ?
Grek 🇺🇦
https://github.com/ansible/ansible/blob/caec2b9d29932a425cdda6d034bfb36dd4371343/lib/ansible/modules/apt.py#L722
 Mistake
если это дебиан, то по умолчанию там логин рутом по ssh запрещён
Grek 🇺🇦
Ну да, это и имел ввиду, что просто так там под рутом не зайти
Mistake
и юзера пропиши обычного, которым логинишься
 Александр
А что за книги по Ansible вам посоветовали? Если не секрет конечно
Хоршейн, Мозер "Запускаем Ансибл" (Ansible Up and Running)
И по кубам "Kubernetes in action" Марко Лукша
Valera
🇺🇸🇪🇷🇧🇦🇳🇮🇹
 Mistake
 Mistake
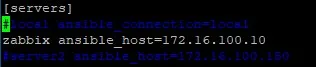
у тебя есть inventory файл?
 Mistake
добавь ещё ansible_user=ecoadmin
🇺🇸🇪🇷🇧🇦🇳🇮🇹
добавь ещё ansible_user=ecoadmin
прям снизу где хост ? или где то там отдельно надо в файле?
Mistake
в продолжении строки после ansible_host
Grek 🇺🇦
надеюсь там опечатка
Александр
Интересная приколюха получается
Александр
- name: shell fix
ansible.builtin.shell: sudo apt --fix-broken install
Александр
команда очевидна
Александр
Если всё нормально то команда выполняется
Александр
TASK [shell fix] ************************************************************************************************************
task path: /etc/ansible/playbooks/vosst.yml:19
[WARNING]: Consider using 'become', 'become_method', and 'become_user' rather than running sudo
changed: [11.197.32.169] => {"changed": true, "cmd": "sudo apt --fix-broken install", "delta": "0:00:00.163994", "end": "2021-10-27 10:22:39.547607", "rc": 0, "start": "2021-10-27 10:22:39.383613", "stderr": "\nWARNING: apt does not have a stable CLI interface. Use with caution in scripts.", "stderr_lines": ["", "WARNING: apt does not have a stable CLI interface. Use with caution in scripts."], "stdout": "Чтение списков пакетов…\nПостроение дерева зависимостей…\nЧтение информации о состоянии…\nобновлено 0, установлено 0 новых пакетов, для удаления отмечено 0 пакетов, и 268 пакетов не обновлено.", "stdout_lines": ["Чтение списков пакетов…", "Построение дерева зависимостей…", "Чтение информации о состоянии…", "обновлено 0, установлено 0 новых пакетов, для удаления отмечено 0 пакетов, и 268 пакетов не обновлено."]}
Александр
Если есть ошибка то команда зависает
Александр
TASK [shell fix] ************************************************************************************************************
task path: /etc/ansible/playbooks/vosst.yml:19
Grek 🇺🇦
А процесс завершается при ошибке?
Grek 🇺🇦
На хосте что в это время происходит по процессам?
T
дык там интерактивщина небось
Mistake
пароли лучше хранить в vault, а user-ов лучше в group_vars, но человек *только начал изучать*
Mistake
есть разница с ознакомлением и best practise
Mistake
нельзя просто дать человеку "вот те бест практиз", а базовые вещи знать не обязательно
Mistake
ясн
Mistake
о чём я и говорю
Mistake
надо знать
Mistake
хотя бы разок попробовать, пока изучаешь
Mistake
ну до этого он непременно дойдёт, если будет учить ансибл, но на данном этапе он даже не знал про ansible_user, т.е. он даже до group_vars не добрался
Отделение Bereke Bank
+
Mistake
где вы прописываете ansible_user? в host_vars?
Mistake
а как, вы всё от рута запускаете?
Mistake
или создаёте юзера ansible на всех хостах?
Mistake
причём здесь ключ, если вопрос про юзера
Mistake
значит прежде чем управлять хостами через ансибл, вы предварительно на них создаёте юзера вручную?
Андрей
Я юзера для управления хостами создаю тем же ansible, bashsible :)
Mistake
да, но на существующих хостах может не быть пользователя ansible, значит надо другим юзером логиниться
Андрей
У меня тоже роль
Андрей
да, но на существующих хостах может не быть пользователя ansible, значит надо другим юзером логиниться
Не пишите ерунды, подумайте головой, почитайте доку
Mistake
так как ты от другого юзера делаешь, если ты не знаешь про ansible_user ?
Mistake
тоже вариант.
Но странно, если вы доку читаете, почему не прочли про ansible_user? Или тогда не читали, а потом стали?
^
Подскажите, где я ошибаюсь. Хочу на основе динамического массива сделать маунты волюмов
- name: volume
set_fact:
volumes_to_mount: []
- name: service
set_fact:
service_names: []
- name: form service_names
set_fact:
service_names: "{{ service_names }} + ['phbooks']"
- name: form volumes_to_mount
set_fact:
volumes_to_mount: "{{ volumes_to_mount }} + [ '/var/docker_data/{{item}}/{{item}}.conf:/etc/nginx/conf.d/{{item}}.conf:ro', '/var/docker_data/{{item}}/{{item}}.pem:/etc/ssl/certs/{{item}}.pem:ro', '/var/docker_data/{{item}}/{{item}}.key:/etc/ssl/private/{{item}}.key:ro' ]"
with_items: "{{ service_names }}"
- name: service_names
debug: var=service_names
- name: debug
debug: var=volumes_to_mount
- name: Deploy nginx docker container
docker_container:
image: nginx
name: nginx
state: started
restart_policy: always
network_mode: host
volumes:
- "{{ volumes_to_mount }}"
- '/var/run/docker.sock:/tmp/docker.sock:ro'
Но на выходе имею совсем не тот результат
"Mounts": [
{
"Type": "bind",
"Source": "/var/run/docker.sock",
"Destination": "/tmp/docker.sock",
"Mode": "ro",
"RW": false,
"Propagation": "rprivate"
},
{
"Type": "volume",
"Name": "9e313157cfd5f534dad2c858f75c8624c925e5a497b88a06f92450fb480029b7",
"Source": "/var/lib/docker/volumes/9e313157cfd5f534dad2c858f75c8624c925e5a497b88a06f92450fb480029b7/_data",
"Destination": "['/var/docker_data/phbooks/phbooks.conf:/etc/nginx/conf.d/phbooks.conf:ro', '/var/docker_data/phbooks/phbooks.pem:/etc/ssl/certs/phbooks.pem:ro', '/var/docker_data/phbooks/phbooks.key:/etc/ssl/private/phbooks.key:ro']",
"Driver": "local",
"Mode": "",
"RW": true,
"Propagation": ""
Mistake
Ну, потому что так сказано в доке - https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html
Andrey
Ну, потому что так сказано в доке - https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html
дока докой ) ребята выше пытаются, видимо, донести, что пользовательские данные (логин/пароль) лучше не хранить вместе с “кодом”.
почему - это хороший вопрос, и дока на него (вероятно) не отвечает.
если же подумать - как минимум потому что светить пользователя (не говоря уже о пароле) в репозитории не очень хорошая идея. вероятно, есть и другие причины.
но это мое предположение, что ребята выше имеют в виду на самом деле я точно, конечно, не знаю.
Mistake
ну с паролем само собой согласен, а вот насчёт user-а не вижу проблем. Что плохого указывать пользователя в inventory? Особенно когда у тебя в плейбуке могут быть привязаны не только одни системы с одним юзером
Mistake
да и где светится юзер? ваш ансибл инвентарь же не в публичном репозитории
Andrey
да черт его знает. давай послушаем доводы. дженерик юзернеймы я сам хардкодю, может быть зря.
Andrey
я читал )
Andrey
Следующая интереснейшая проблема: надо ли в инвентори хранить имя
пользователя? Это важный вопрос, но у него нет однозначного ответа.
Andrey
бгг