 Илья


Весь вечер блин просилел оптимизируя под себя чужой модуль, проще блин самому свой написать наверное, чем этой дичью заниматься. Так и не сделал в итоге, ошибку выдаёт какую то
 John Roe
@Skjxnejejne: @inqfen @Lamobot @tgadiev @tnt4brain @count0ru @gorazio @Dragonflybsd
 Vladimir
Добрый день. Подскажите, пожалуйста, как можно в винде включить учетку администратора (всторенного) вне зависимости от языка системы?
Просто если обращаться к нему через ansible.windows.win_user: name: При несовпадении языка просто создается пользователь.
Vladimir
Не уверен правльно или нет, но сделал вот так:
tasks:
- name: Get builtin admin user
win_shell: (get-localuser |? {$_.sid -match '-500$'}).name
register: admin
- name: First
ansible.windows.win_user:
name: "{{ admin.stdout | regex_replace('[\\r\\n\\t]+','') }}"
state: query
register: user
Александр
Приветствую
Александр
Подскажите как команде apt разрешить понижение версии пакета
Александр
У меня выдаёт ошибку, мол не разрешен downgrade
Александр
Есть аналог dpkg —configure -a для ансибла?
Rad
Подскажите как команде apt разрешить понижение версии пакета
через apt preferences , там можно указывать нужные версии пакетов
/etc/apt/preferences.d
Александр
версию пакета я указал в лоб, но ансибл ругнулся что не может его понизить
FryFry
Подскажите, как можно указать пароли для become: yes ,мне нужно для конкретного хоста в группе указать пароли, я могу это сделать через group_vars/группа указать там имя хоста и написать ansible_user?
FryFry
Не могу найти способ как для конкретного узла пароли указать, что бы аккуратно было
Илья
Не могу найти способ как для конкретного узла пароли указать, что бы аккуратно было
А в inventory сразу нельзя разве?
Илья
аля такого
FryFry
А прям так! ну так получается тоже самое что и с group_vars?
Илья
А прям так! ну так получается тоже самое что и с group_vars?
да, только тогда уже в самом inventory можно не указывать эти параметры
Grek 🇺🇦
версию пакета я указал в лоб, но ансибл ругнулся что не может его понизить
Попробуй указать dpkg опции алоу доунгрейд
FryFry
Спасибо попробую
привет. Стоит задача, раскатываю сервис на 3 ноды, но экспортер должен быть установлен как systemd unit и скрейпить только с одной ноды. Как правильно это осуществить?
Wow
Не уверен правльно или нет, но сделал вот так:
tasks:
- name: Get builtin admin user
win_shell: (get-localuser |? {$_.sid -match '-500$'}).name
register: admin
- name: First
ansible.windows.win_user:
name: "{{ admin.stdout | regex_replace('[\\r\\n\\t]+','') }}"
state: query
register: user
---
- hosts: all
gather_facts: no
tasks:
- name: stat module help to find the file info
stat:
path: /var/run
register: your_variable
# for your reference, check the outputs of these
- debug:
var=your_variable.stat
# your code goes here...
- shell: echo "{{your_variable.stat}}" > /tmp/by_ansible
Wow
Wow
Подскажите, как можно указать пароли для become: yes ,мне нужно для конкретного хоста в группе указать пароли, я могу это сделать через group_vars/группа указать там имя хоста и написать ansible_user?
example: Group variables in inventory file
[vladihosts:vars]
Db_primary_host=vladi
Db_primary_port=4444
Db_user=merkel
Db_password=password
Lamobot
Сделать для экспортера отдельную группу.
Так и есть. Хотел заморочиться, чтоб сервис с экспортером ставился. Ок. Оставлю пока как есть. Спасибо👍
Lamobot
Так и есть. Хотел заморочиться, чтоб сервис с экспортером ставился. Ок. Оставлю пока как есть. Спасибо👍
Ну можно ещё какую-нибудь переменную повесить на нужный хост а потом через group_by по ней выделять временную группу.
Lamobot
Но..., как только понадобится экспортер вне этой группы, вся логика накроется
Ну можно ещё какую-нибудь переменную повесить на нужный хост а потом через group_by по ней выделять временную группу.
сохранил ваш коммент. Попробую реализовать. Спасибо👍
Lamobot
Подскажите как команде apt разрешить понижение версии пакета
Можно попробовать force: yes добавить
Lamobot
https://github.com/ansible/ansible/issues/29451
 azadevlab
ребят, не работает template postgresql.conf.j2 , энсибл не умеет в || ?
shared_buffers = {{ pg_shared_buffers || ansible_memory_mb.real.total/2 }}
azadevlab
нужно что б если забыли указать в group_vars или в host_vars размер shared_buf , то что б он применял половину от реального ОЗУ
azadevlab
пробовали и так тоже
shared_buffers = {{ pg_shared_buffers }} || ansible_memory_mb.real.total/2
 Zangar
azadevlab
не надо)
Zangar
{{ pg_shared_buffers | d('my_fucking_var_or_fact_or_exp_or_whatever') }}
Plus
привет. как запустить плейбук для вложенной группы ? %)
Plus
чет не получается
Plus
в самом плейбуке hosts стоит all
Balagur
Поменять на нужную группу
Plus
а если она вложенная..? так не получается
 MitV
Есть ли возможность в древе файлов VSCode показывать только ближайшие файлы сверху/снизу от modified файла а не все 100500?
 Vladislav 👻
Вроде плагин какой-то был, с другой стороны, ctrl/cmd+p никто не отменял
Plus
Поменять на нужную группу
причем просто запустить ansible -m ping например нормально а playbook не очень
Vladislav 👻
Там есть pause: promt, var_promt, но они иногда тупят и все такое
Спасибо, проверил, как раз то что нужно и логика его работы полностью устраивает! 👍🏻
Andrey
причем просто запустить ansible -m ping например нормально а playbook не очень
покажите hosts и как запускаете
^
Всем привет, подскажите, если встречались или скиньте ссылку на похожую задачу.
Суть задачи такая: когда разворачивается nginx контейнер, нужно ему передать динамический массив из разных тасков. Что-то вроде, в определенных тасках создаются вольюмы для сервиса, передаются в переменную, затем эти переменные образуют массив и этот массив передается в {{volume_to_mount}} ?
На выходе иметь
- name: Deploy nginx docker container
docker_container:
image: nginx
name: nginx
state: started
restart_policy: always
network_mode: host
volumes:
- "{{volume_to_mount}}:/mountpoint"
Может как-то фигово объяснил, задавайте в случае чего наводящие вопросы
 Sova
Lamobot
 Denis 災 nobody
для начала убрать табы
Denis 災 nobody
судя по \t
Denis 災 nobody
There appears to be a tab character at the start of the line
Denis 災 nobody
вот прям в тексте
Александр
задолбали ошибки на нескольких машинах Failed to set execute bit on remote files
Александр
Как лечить?
Александр
<1.1.1.18> SSH: EXEC ssh -C -o ControlMaster=auto -o ControlPersist=60s -o StrictHostKeyChecking=no -o KbdInteractiveAuthentication=no -o PreferredAuthentications=gssapi-with-mic,gssapi-keyex,hostbased,publickey -o PasswordAuthentication=no -o 'User="auvo"' -o ConnectTimeout=40 -o ControlPath=/root/.ansible/cp/84ff85b005 1.1.1.18 '/bin/sh -c '"'"'chmod u+x /home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/ /home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/AnsiballZ_stat.py && sleep 0'"'"''
<1.1.1.18> (1, b'', b"chmod: \xd0\xb8\xd0\xb7\xd0\xbc\xd0\xb5\xd0\xbd\xd0\xb5\xd0\xbd\xd0\xb8\xd0\xb5 \xd0\xbf\xd1\x80\xd0\xb0\xd0\xb2 \xd0\xb4\xd0\xbe\xd1\x81\xd1\x82\xd1\x83\xd0\xbf\xd0\xb0 \xd0\xb4\xd0\xbb\xd1\x8f '/home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/AnsiballZ_stat.py': \xd0\x9e\xd0\xbf\xd0\xb5\xd1\x80\xd0\xb0\xd1\x86\xd0\xb8\xd1\x8f \xd0\xbd\xd0\xb5 \xd0\xbf\xd0\xbe\xd0\xb7\xd0\xb2\xd0\xbe\xd0\xbb\xd0\xb5\xd0\xbd\xd0\xb0\n")
<1.1.1.18> Failed to connect to the host via ssh: chmod: изменение прав доступа для '/home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/AnsiballZ_stat.py': Операция не позволена
<1.1.1.18> ESTABLISH SSH CONNECTION FOR USER: auvo
<1.1.1.18> SSH: EXEC ssh -C -o ControlMaster=auto -o ControlPersist=60s -o StrictHostKeyChecking=no -o KbdInteractiveAuthentication=no -o PreferredAuthentications=gssapi-with-mic,gssapi-keyex,hostbased,publickey -o PasswordAuthentication=no -o 'User="auvo"' -o ConnectTimeout=40 -o ControlPath=/root/.ansible/cp/84ff85b005 1.1.1.18 '/bin/sh -c '"'"'rm -f -r /home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/ > /dev/null 2>&1 && sleep 0'"'"''
<1.1.1.18> (0, b'', b'')
fatal: [1.1.1.18]: FAILED! => {
"msg": "Failed to set execute bit on remote files (rc: 1, err: chmod: изменение прав доступа для '/home/auvo/.ansible/tmp/ansible-tmp-1635254138.446213-19980-73261133233563/AnsiballZ_stat.py': Операция не позволена\n)"
Александр
для пользователя auvo права rwx
Lamobot
Может noexec стоит, может apparmor/selinux шалят.
Sergey
обычно noexec, на хомяк selinux в дефолтном конфиге норм реагирует
Александр
Просто все компы программно одинаковы, но на 3 из 20 такая ошибка вылазит
Александр
Астра
 Отделение Bereke Bank
Беги)
 🇺🇸🇪🇷🇧🇦🇳🇮🇹
Всем привет , а нубские вопросы можно тут поспрашивать ? Или есть отдельный паблик 😁
Sergey
Всем привет , а нубские вопросы можно тут поспрашивать ? Или есть отдельный паблик 😁
Если ты готов к нубским ответам - то велкам, канеш.
🇺🇸🇪🇷🇧🇦🇳🇮🇹
Если ты готов к нубским ответам - то велкам, канеш.
Я просто впервые поставил ansible, сижу читаю доку и что то я совсем запутался 😂
 Vladislav
Sergey
Я просто впервые поставил ansible, сижу читаю доку и что то я совсем запутался 😂
а, спрашивай, распутаем :-)
🇺🇸🇪🇷🇧🇦🇳🇮🇹
а, спрашивай, распутаем :-)
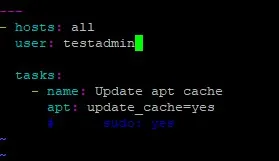
у меня есть 2 убунты авторизация в них по сертификату без пароля, если проверять ручками в терминале все ок, я сделал playbook в ansible, запускаю его но видимо не проходит авторизация или я какой то параметр не передал, в тестовом варианте playbook я просто решил сделать apt-get update, но чет ругается у меня все :) ругается вообще на perm denied
🇺🇸🇪🇷🇧🇦🇳🇮🇹
 🇺🇸🇪🇷🇧🇦🇳🇮🇹
😂
Lamobot
у меня есть 2 убунты авторизация в них по сертификату без пароля, если проверять ручками в терминале все ок, я сделал playbook в ansible, запускаю его но видимо не проходит авторизация или я какой то параметр не передал, в тестовом варианте playbook я просто решил сделать apt-get update, но чет ругается у меня все :) ругается вообще на perm denied
В терминале через sudo работает же?
Нужно указать become: yes в таске
https://docs.ansible.com/ansible/latest/user_guide/become.html
Отделение Bereke Bank
Плейбук норм. Но пора переходить на yaml style
apt:
update_cache: yes
Это надо удалить Астахова с ютуба
Отделение Bereke Bank
Можем накидать репортов