 Vladislav 👻


как я сказал, не люблю людей, которые не умеют читать, второй раз форварды я не собираюсь тащить
 Gunnery
Ребята подскажите пожалуйста, как сделать проверку что пользователь существует?
делаю
- name: user "{{ outer_item.name }}" exists check
getent:
database: passwd
fail_key: false
register: exist_check_result
- name: getent_result
debug:
msg: "{{ exist_check_result }}"
и получаю
ok: [192.168.40.145] => {
"msg": {
"ansible_facts": {
"getent_passwd": {
"Debian-exim": [
"x",
"110",
"114",
"",
"/var/spool/exim4",
"/bin/false"
],
"_apt": [
"x",
"104",
"65534",
"",
"/nonexistent",
"/bin/false"
],
как написать условие для последующего таска, чтоб выполнялся если пользователь существует из полученного выше?
Gunnery
не надо создавать, если есть пользователь, то выполнить таск, нет пользователя - пропустить
Gunnery
надо выполнить таск если есть пользователь, а если пользователя нет, то не выполнять таск
Gunnery
да я не знаю где он должен быть, в том и задача - ориентироваться по наличию пользователя
Gunnery
через полгода все может быть иначе
Gunnery
спасибо за ваше время
Gunnery
Ребята подскажите пожалуйста, как сделать проверку что пользователь существует?
делаю
- name: user "{{ outer_item.name }}" exists check
getent:
database: passwd
fail_key: false
register: exist_check_result
- name: getent_result
debug:
msg: "{{ exist_check_result }}"
и получаю
ok: [192.168.40.145] => {
"msg": {
"ansible_facts": {
"getent_passwd": {
"Debian-exim": [
"x",
"110",
"114",
"",
"/var/spool/exim4",
"/bin/false"
],
"_apt": [
"x",
"104",
"65534",
"",
"/nonexistent",
"/bin/false"
],
как написать условие для последующего таска, чтоб выполнялся если пользователь существует из полученного выше?
сам спросил и сам ответил:
when: "{{outer_item.name in getent_passwd.keys()|list}}"
Alexander
Я бы создавал и хэндлером таск запускал
Lamobot
Я бы создавал и хэндлером таск запускал
Не будет работать если пользователь уже создан с нужными параметрами.
Alexander
Не будет работать если пользователь уже создан с нужными параметрами.
Ну так запускать таск если юзер не существует - абсолютно тоже самое.
Sergey
сам спросил и сам ответил:
when: "{{outer_item.name in getent_passwd.keys()|list}}"
сломается, в when {{ }} не пишутся
Sergey
Кстати, раз уж сегодня пятница и всем на мой тренинг всё равно пофиг- теперь 10 часов лютого ансибловедства стоят заметно дешевле.
И никаких "консервированных видео" - только live, только хардкор )))
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
А напомните, можно в ansible сделать что-то наподобие "Для продолжения нажмите любую кнопку"? Смысл в том, что есть плейбук, надо сделать часть вещей, потом выдать сообщение, что нужно руками там-то что-то сделать и потом продолжить выполнение плейбука
https://docs.ansible.com/ansible/latest/user_guide/playbooks_prompts.html
?
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Ребята подскажите пожалуйста, как сделать проверку что пользователь существует?
делаю
- name: user "{{ outer_item.name }}" exists check
getent:
database: passwd
fail_key: false
register: exist_check_result
- name: getent_result
debug:
msg: "{{ exist_check_result }}"
и получаю
ok: [192.168.40.145] => {
"msg": {
"ansible_facts": {
"getent_passwd": {
"Debian-exim": [
"x",
"110",
"114",
"",
"/var/spool/exim4",
"/bin/false"
],
"_apt": [
"x",
"104",
"65534",
"",
"/nonexistent",
"/bin/false"
],
как написать условие для последующего таска, чтоб выполнялся если пользователь существует из полученного выше?
если по сабжу то проще всего прогнать цикл в цикл через инклюд, но конкретно по проверке юзера в 95% оно вам не надо, т.к если пользователь есть с ним ничего делаться не будет, если в ынамеренно не указали иное, если есть необходимость , к примеру менять пароль/делать append, только при наличии переменной, то проще всего это сделать через |default и omit
Vladislav 👻
https://docs.ansible.com/ansible/latest/user_guide/playbooks_prompts.html
?
Интересно, спасибо, посмотрю
 Илья
А кто нибудь пользуется тут vs code? Что бы через него редактировать все и синхронизировать с git
 Zabrodin
А кто нибудь пользуется тут vs code? Что бы через него редактировать все и синхронизировать с git
Предположу, что как минимум большинство именно так и делает
Илья
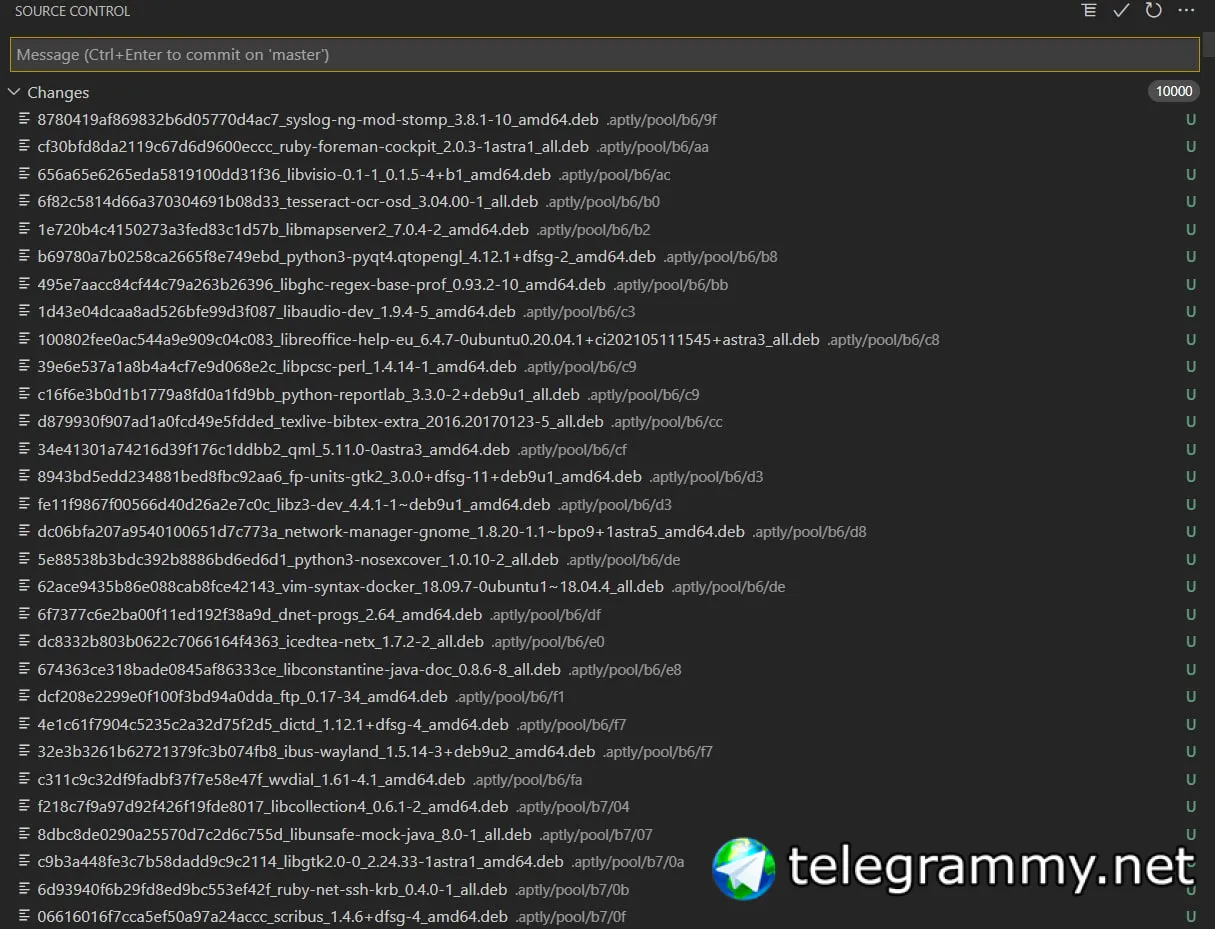
Только вчера скачал, vs code, что бы править и исполнять playbook через Ansible. И параллельно скидывать все на gitlab. В общем нажал на подсказку с правой стороны
И во вкладке source control теперь дофига изменений и никак не могу их отключить
Илья
я уже и пытался найти и ничего не нашел, снес прогу с очищением всех настроек
Илья
нифига не изменилось
Илья
вот так выглядит
Илья
 Илья
а ранее там были тока файлы, которые минял в папке с git, всю голову уже сломал, Ибо мешает сильно
Sebor▂▅▇█▓▒░
-_\
Илья
я нашел, что жто связано с встроенным расширением git, но не нашел какой выключить пункт, что бы пофиксить это
 Vladislav
А кто нибудь пользуется тут vs code? Что бы через него редактировать все и синхронизировать с git
у меня модуль ансибле не заработал
Vladislav
и настройки гита не подхватились
 Сергей
Помогите с конструкцией получения хэша md5 из имени аккаунта и его пароля, где пароль защищен vault.
Пример в баше:
echo -n "md5"; echo -n "PasswordAccountName" | md5sum | awk '{print $1}'
где логин - 'AccountName', а пароль - 'Password' вытащенный из переменки защищенной vault
логин и пароль в var-файле лежат примерно так:
pgbouncer_accounts:
AccountName: !vault |
$ANSIBLE_VAULT;1.1;AES256
636330633337616566.....
AnotherAccountName: !vault |
$ANSIBLE_VAULT;1.1;AES256
3465303037613730......
Илья
ладно бы в очевидном месте было это, а так ужас просто
Vladimir
Vladimir
Ps не пользовался, поэтому только предположение
 Алексей
у меня вроде бы все ок, ноя щас дико страдаю из за этой дичи
я даже разбираться не стал, я просто трогаю гит из консоли и всё норм.
Алексей
если ничего серьезного нет в файлах и только начал, пройдись по каталогам и поудаляй папки .git и начни юзать гит только из консоли в вскоде тоже есть коноль
Илья
Sergey
а ранее там были тока файлы, которые минял в папке с git, всю голову уже сломал, Ибо мешает сильно
Имена и расширения файлов тебе ни о чём не говорят?
Илья
я уже все сделал
Aleksandr
переменная со списком из словаря
connections:
- { name: test1, data: 1 }
- { name: test2, data: 2 }
генерируем шаблон
template:
src: connections.conf.j2
dest: "/etc/lala/{{ item.name }}.conf"
with_items:
- {{ connections }}
На выходе получить файл test1.conf содержит 1 и test2.conf содержит 2. Такое возможно сделать?
Сейчас у меня получается два файла с одинаковым содержимом.
Andrey
а что у тебя в шаблоне?
Andrey
{{ item.data }} положи в него
Andrey
и with_items поправь отступ
Andrey
и {{ connectoins }} в кавычки забери
Aleksandr
На отступы и прочее можно не обращать внимание, написано для примера. шаблон в таком виде примерно
{% for conn in connections %}
Name {{ conn.name }} = {{ conn.data }}
{% endfor %}
Andrey
---
- name: Render
hosts: all
gather_facts: no
connection: local
vars:
connections:
- { name: test1, data: 1 }
- { name: test2, data: 2 }
tasks:
- name: Render
template:
src: connections.conf.j2
dest: "{{ item.name }}.conf"
with_items: "{{ connections }}"
Andrey
{{ item.data }}
Andrey
второе это темплейт.
Andrey
cat test*.conf 1
2
Aleksandr
diff -u test1.conf test2.conf
в первом должна быть 1 во втором 2
Andrey
cat test1.conf 1
Andrey
cat test2.conf
2
Aleksandr
шаблон тот что выше написал?
Andrey
сформулируй вопрос более понятно пожалуйста
Andrey
а впрочем хватит на сегодня
Aleksandr
а впрочем хватит на сегодня
У меня ошибка была в том что использовал не item в шаблоне. Не знал про это, думал шаблон только через полную переменную из инвентори оперирует, в моём случае connections.name было . Спасибо.
 Andrey Pavlov
 Grek 🇺🇦
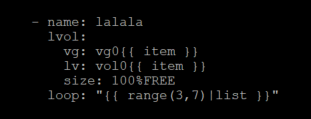
попробуйте
with_sequence: start=3 end=7
Илья
Сори, что засираю тупыми вопросами, но вот вопрос. Хочу через ansible вводить компы в домен, модуля с такой задачей не нашел. Ввожу модулем ansible.builtin.command.
команда выглядит так
- name: Ввод в домен mai.ru
ansible.builtin.command: astra-ad-sssd-client -d mai.ru -u логин_админа_домена -p пароль_админа_домена -y
но если комп уже введен в домен, то получаю ошибку
"Компьютер уже подключен к этому домену, для повторного ввода нужно сначала вывести:", " astra-ad-sssd-client -U -u vdomen"
можно как то устроить проверку, что если такой ответ, то пропустить
Grek 🇺🇦
Проверяйте в домене ли хост в первом таске, и регистрируйте результат, во второй таске делайте условие и выполняйте ее только если хост не в домене
НО лучше напишите модуль, и быстрее и красивее
Lamobot
Сори, что засираю тупыми вопросами, но вот вопрос. Хочу через ansible вводить компы в домен, модуля с такой задачей не нашел. Ввожу модулем ansible.builtin.command.
команда выглядит так
- name: Ввод в домен mai.ru
ansible.builtin.command: astra-ad-sssd-client -d mai.ru -u логин_админа_домена -p пароль_админа_домена -y
но если комп уже введен в домен, то получаю ошибку
"Компьютер уже подключен к этому домену, для повторного ввода нужно сначала вывести:", " astra-ad-sssd-client -U -u vdomen"
можно как то устроить проверку, что если такой ответ, то пропустить
Как мне кажется, такие модули были. Но если что, то можно посмотреть:
https://docs.ansible.com/ansible/latest/user_guide/playbooks_error_handling.html#defining-failure
Илья
Проверяйте в домене ли хост в первом таске, и регистрируйте результат, во второй таске делайте условие и выполняйте ее только если хост не в домене
НО лучше напишите модуль, и быстрее и красивее
я пока не уметь, я читаю офф сусры конечно же, но не подскажешь, где можно глянуть на видео например или статья с примером (годных обзорщиков). ( я англ знаю конечно, но не прям что бы с комфортом)
 diqipib
Доброго вечера, дамы и господа. Подскажите, плз, кто-нить делал таск/рольку для разблокировки каталога с занятыми файлами на чистом PS без использования утилитки handle.exe ?
Grek 🇺🇦
я пока не уметь, я читаю офф сусры конечно же, но не подскажешь, где можно глянуть на видео например или статья с примером (годных обзорщиков). ( я англ знаю конечно, но не прям что бы с комфортом)
https://docs.ansible.com/ansible/latest/dev_guide/developing_modules_general.html
Grek 🇺🇦
diqipib
Пока всё сделал на PS + handle.exe. Но не хочется гонять сторонние утилиты на хост
Grek 🇺🇦
Ещё раз, при чем тут ансибл, к тому что ты хочешь что то на PS сделать?
diqipib
Ещё раз, при чем тут ансибл, к тому что ты хочешь что то на PS сделать?
Ещё раз, потому что ищу роль или таск с реализацией на PS по остановке блокирующих процессов. Не понимаю смысла вашего вопроса
diqipib
Если есть альтернативное решение средствами самого Ансибла - тоже супер !
Grek 🇺🇦
Так же как и я твой.
Ты на чистом PS имеешь решение? Если да - делай из него модуль и будь счастлив. А так выглядит что ты хочешь через ансибл запустить скрипт на поше и почему то ищешь такой скрипт в чате по ансиблу...
diqipib
Так у нас вся раскатка на Ansible. TFS -> Agent -> Ansible -> Host (Win). Предположил, что кто-то мог тут сталкиваться с подобной задачей и уже собирал подобный функционал
diqipib
Ещё раз повторюсь - можно не на PS, если есть альтернативка
Grek 🇺🇦
Ты собираешься на винде это выполнять, какие ещё есть варианты?)
diqipib
И отвечу на ваш вопрос - к сожалению, на чистом PS не имею решения. Если бы было - в два счёта прикрутил бы в таск )