 Vladislav


роль для управления учетками в никс системах
https://github.com/debops/debops/blob/master/ansible/roles/users/tasks/main.yml
 inqfen
А вот и лдап на ансибле
 Ivan
посмотри на дефолт и угадай)
хз. чет совсем неочевидно почему игнорируются вообще все значения.
Ivan
т.е. у меня в hosts all:vars описаны, а из gcp никаких vars не приходит через dynamic inventory.
inqfen
Ты явно указал - включённые плагины только гугловый, ну так оно и работает
Ivan
т.е. включая один из плагинов сразу выключается вообще всё что могло по дефолту работать ?
inqfen
Было бы странно если при
a = [ "b" ]
a = [ "c" ]
Ты бы ожидал что в итоге a будет
[ "b", "c" ]
inqfen
т.е. включая один из плагинов сразу выключается вообще всё что могло по дефолту работать ?
Ну а ты как думал переопределение работает
Ivan
Ну а ты как думал переопределение работает
да просто для меня enable_plugins не выглядит как переопределение
Ivan
Было бы странно если при
a = [ "b" ]
a = [ "c" ]
Ты бы ожидал что в итоге a будет
[ "b", "c" ]
одинаковых хостов и настроек там не приходит. т.е. вместо
b = [ "b" ]
c = [ "c" ]
я вижу только a = ["a"] а b и c нетути
inqfen
Например
Ivan
ну ладно, буду знать что вот такое оно
inqfen
Было
HostIp=0.0.0.0
Ты указал
HostIp=1.1.1.1
Не будешь же ты ожидать, что теперь HostIp=["0.0.0.0", "1.1.1.1"]
Ivan
Было
HostIp=0.0.0.0
Ты указал
HostIp=1.1.1.1
Не будешь же ты ожидать, что теперь HostIp=["0.0.0.0", "1.1.1.1"]
я ожидал что хотяб значения уникальных переменных vars не пропадут. однако и они пропали. т.е. выглядит как полное игнорирование файла hosts.
inqfen
я ожидал что хотяб значения уникальных переменных vars не пропадут. однако и они пропали. т.е. выглядит как полное игнорирование файла hosts.
Они не уникальные, а просто дефолтные
inqfen
И в доке явно указано какие
Ivan
Они не уникальные, а просто дефолтные
image13: projects/debian-cloud/global/images/debian-10-buster-v20210916
в динамическом инвентори например нет такой
inqfen
И как по-твоему мне тогда сделать например чтобы только Гугл инвентори работало? Без остальных
Ivan
но затирается же
Ivan
inqfen
Всё, я еду в аэропорт и меня подзаебало пояснять почему оно так и так и должно быть
Ivan
я переложил переменные в group_vars и это работает. но как-то непонятно. твои объяснения меня только запутали )
Ivan
не принимай на свой счет, просто я не смог понять.
Sergey
я переложил переменные в group_vars и это работает. но как-то непонятно. твои объяснения меня только запутали )
Потому что новички не должны складывать переменные в inventory. Для этого есть group_vars/all, например.
Ivan
Sergey
А что именно ты не смог понять? Ты отключил не включил плагин соответствующий, вот и не работает твой hosts
Ivan
А что именно ты не смог понять? Ты отключил не включил плагин соответствующий, вот и не работает твой hosts
ну вот я включил единственный плагин. и перестали переменные из hosts работать.
и объяснение такое, как я понял, что у меня приходят такие же переменные из плагина, поэтому затираются. но на самом деле таких переменных не приходит.
Sergey
Запись
[defaults]
inventory = ./hosts
никак не сообщает ансиблу включить плагин hosts, он по умолчанию работает. А запись
[inventory]
enable_plugins = gcp_compute
сообщает ансиблу, какие плагины ты хочешь включить вместо дефолтных
Ivan
Sergey
Так это же в доке есть :-)))) как раз в том разделе, куда тебя отправили - там по умолчанию список. Ты фактически вместо списка прописал один-единственный инвентори-плагин, вот и получилось что получилось
Ivan
https://docs.ansible.com/ansible/latest/plugins/inventory.html#id2
тут понятней написано что происходит
Ivan
а из той доки пишут толко про то что есть порядок
"List of enabled inventory plugins, it also determines the order in which they are used."
Sergey
Вполне возможно, там же тупо описание конкретной настройки.
 max
Коллеги, подскажите, пожалуйста, как мне синхронизировать папку между двумя узлами из inventory?
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
#Вопрос
По поводу перебора одного словаря другим словарём
https://docs.ansible.com/ansible/latest/user_guide/playbooks_loops.html#defining-inner-and-outer-variable-names-with-loop-var
Это единственно правильный вариант (без написания своего модуля)?
и конструкции типа
- name: debug if [2]
debug:
msg: "{% for group in user_groups %}{% if item.domain_name in group.value[2] %}{{group.key}}{% endif %}{% endfor %}"
loop: "{{ vhosts }}"
это моветон?
Для справки чисто для себя делаю, есть список доменов {{ vhosts }} типа
"vhosts": [
{
"domain_name": "demo.infinityopex.com",
"phpver": 9.1
},
...
и {{ user_groups }} это ни что иное как
set_fact:
user_groups: "{{ getent_group | dict2items }}"
=====================
"key": "tss",
"value": [
"x",
"59",
"so3.3x.com,demo.infinityopex.com,my1,my2"
]
},
...
и в теории методом перебора хочется узнать присутствуют ли пользователь с именем домена в каких либо группах.
 Kane
всем привет,
осваиваю molecule, возник вопрос, запускал ли кто-то в gitlab ci в докере тесты для кластерной роли, в которой 1) участники кластера должны общаться по именам 2) в процессе настройки требуется запуск через systemd, и запись в sysctl/sysfs.
В теории, полагаю что делается это через dind и запуск c privileged, а на практике кто-то уже делал такое? это вообще реально или может там есть какие-то фунаментально нерешаемые проблемы?
Александр
всем привет,
осваиваю molecule, возник вопрос, запускал ли кто-то в gitlab ci в докере тесты для кластерной роли, в которой 1) участники кластера должны общаться по именам 2) в процессе настройки требуется запуск через systemd, и запись в sysctl/sysfs.
В теории, полагаю что делается это через dind и запуск c privileged, а на практике кто-то уже делал такое? это вообще реально или может там есть какие-то фунаментально нерешаемые проблемы?
Все работает. В platforms описываете нужные контейнеры, в них описываете отдельную сеть (docker_networks) и контейнеры спокойно видят друг друга по именам. Если нужно чтобы виделись по fqdn, то я рядом еще поднимал контейнер с dnsmasq с фиксированным адресом, а dns остальных нацеливал на него.
Для systemd или ищете готовый образ кем-то сделанный, либо сами готовите.
sysctl/sysfs будут нюансы скорей всего, т.к. даже в privileged mode вы запускаетесь через gitlab-runner и тут зависит от того, как вы это делаете.
Kane
ок понял, а если рассмотреть вариант запуска вагрант машин в докере? чтобы достичь изоляции от докерного хост-контейнера, это реально?
Kane
или это наверное тяжелее будет по ресурсам и времени выполнения вцелом теста
Александр
у молекулы есть разные драйверы, для запуска платформ, в том числе для вагранта
можно изучать в этом направлении
Kane
ну вот да... я как раз разобрался как запускать локально в вагранте, но пока затык на общей между сети между тестовыми хостами, ковыряю как там сеть сделать общую...
даже допустим я разберусь как сделать сеть, но встанет вопрос, взлетит ли это в гитлабовском ci, т.к. там настроено запускать всё в докере
 Отделение Bereke Bank
ну вот да... я как раз разобрался как запускать локально в вагранте, но пока затык на общей между сети между тестовыми хостами, ковыряю как там сеть сделать общую...
даже допустим я разберусь как сделать сеть, но встанет вопрос, взлетит ли это в гитлабовском ci, т.к. там настроено запускать всё в докере
driver:
name: vagrant
platforms:
- name: instance-01
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.201
auto_config: true
- name: instance-02
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.202
auto_config: true
- name: instance-03
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.203
auto_config: true
Отделение Bereke Bank
типа так
Kane
driver:
name: vagrant
platforms:
- name: instance-01
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.201
auto_config: true
- name: instance-02
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.202
auto_config: true
- name: instance-03
box: generic/oracle7
cpus: 2
memory: 1024
interfaces:
- network_name: private_network
type: static
ip: 192.168.200.203
auto_config: true
хм, а в инет они при этом могут ходить? у меня как-то была проблема что с private_network я не мог достучаться до внешнего мира (но это было давно, вполне вероятно какие-то другие проблемы были тогда)
Отделение Bereke Bank
хм, а в инет они при этом могут ходить? у меня как-то была проблема что с private_network я не мог достучаться до внешнего мира (но это было давно, вполне вероятно какие-то другие проблемы были тогда)
он этот адрес вешает на eth1. в инет через eth0 с его конченным адресом
Kane
спасибо за готовый рецепт, буду пробовать
max
коллкги, разъясните пожалуйста, как работает synchronize? в частности от какогопользователя пытается произвести синк?
Alex
коллкги, разъясните пожалуйста, как работает synchronize? в частности от какогопользователя пытается произвести синк?
От того же, от кого запускается ансибл
max
все же не могу понять до конца. получается мне нужно настроить доступ по ключам между теми серверами папки на которых я собираюсь синхронизировать?
Lamobot
все же не могу понять до конца. получается мне нужно настроить доступ по ключам между теми серверами папки на которых я собираюсь синхронизировать?
Да, всё верно. synchronize - это просто обертка над rsync
 Egor
Да, всё верно. synchronize - это просто обертка над rsync
А есть что то не обёртка над рсинком?
Lamobot
shell/command
 Elinka22
Скажите, пожалуйста. Вот этот вот файлик какие пакетом через pip ставится?
/lib64/python3.6/site-packages/ansible_collections/community/mysql/plugins/modules/mysql_user.py
Sergey
Скажите, пожалуйста. Вот этот вот файлик какие пакетом через pip ставится?
/lib64/python3.6/site-packages/ansible_collections/community/mysql/plugins/modules/mysql_user.py
А это вроде и не через pip: https://github.com/ansible-collections/community.general
Elinka22
А это вроде и не через pip: https://github.com/ansible-collections/community.general
У меня установлено через python-env. Я хочу понять, вмерджили ли в какой-либо пакет этот патч или нет https://github.com/ansible-collections/community.mysql/pull/108. Для этого я хочу последовательно обновить пакеты по одной версии, но не знаю, какой именно.
Elinka22
В общем, оно в пакете ansible
Дмитрий
Приветствую. Пишу плейбук для сбора данных с нескольких хостов. Суть: собрать данные с хостов, определенных в инвентори, сформировать текстовый файл с полученными данными и отправить файл по почте.
Вопрос: как правильно сформировать плейбук, чтобы таск с отправкой текстового файла по почте выполнялся строго после того, как завершится сбор данных и формирование текстового файла, при этом задачи находились бы в одной роли?
|2etr0
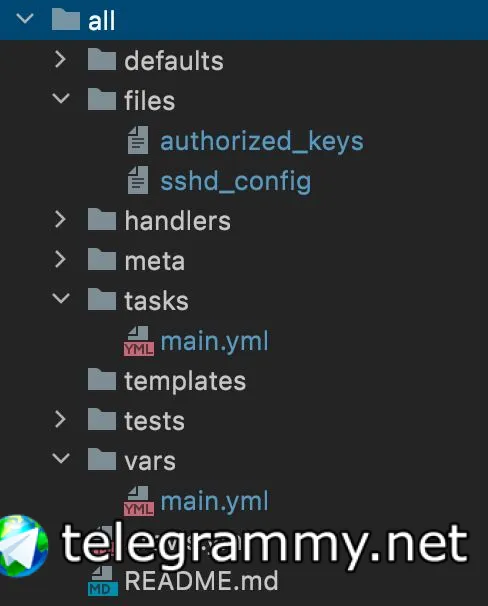
Привет! А как в роли указать файл с переменными?
|2etr0
 Sergey
|2etr0
:(
А как иначе объяснить?
Elinka22
В общем, патч доехал только до 4.7.0 🙁
https://github.com/ansible-community/ansible-build-data/blob/main/4/CHANGELOG-v4.rst#community-mysql
Sergey
Файлы цепляются автоматом, если они лежат в одном из дефолтных каталогов
Vladimir
Файлы цепляются автоматом, если они лежат в одном из дефолтных каталогов
Для дебага можете указать несуществующий файл - там будут написаны пути где ищется файл.
T
т.е. он может создавать виртуалки там, где вы укажете
T
и вовсе не обязательно это хост с раннерами
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
:(
А как иначе объяснить?
есть замечательная команда tree, что покажет вам древовидную структуру каталога
|2etr0
Так ее таким же скрином надо казать)
T
Нет, можно текст с форматированием отправлять, используя тройные обратные кавычки `
Andrey
Так ее таким же скрином надо казать)
playbooks/inventory_before/inventories/
└── ts1
├── ts1-mgmt
│   ├── ts1-mgmt-ipam.yaml
│   └── z02
│   ├── ts1-z02-ipam.yaml