 Vladislav 👻


вот пример с ключами
Vladislav 👻
вот мне заняться больше нечем
Vladislav 👻
вообще-то в роли, в первую очередь
 tsla
а самих юзеров ты будешь указывать в group_vars :/
Vladislav 👻
./role/<name>/files
Vladislav 👻
но такой вариант не всегда заходит
tsla
вообще-то в роли, в первую очередь
ну, не меняет суммы, всё равно в два места будешь каждый раз заглядывать
Vladislav 👻
ну, не меняет суммы, всё равно в два места будешь каждый раз заглядывать
только при новом ключе, если ключ есть, то в одно
tsla
можно, можно и пабл ключ в group_vars/users.yml указать, но вот случай если надо приватный ключ? или конфиг?
tsla
вот тут-то и та ситуация когда нужен будет files/
 Sergey
Файлы, которые якобы нужны всем ролям и плейбукам, можно сложить в "playbooks/files", но это будет версионированной автоматизированной файлопомойкой.
tsla
не, эт тот случай когды ты закидываешь приватный ключ на бастион
tsla
ну такой случай конечно, но я для примера
tsla
да, каждый Заказчик = свой бастион
tsla
ну такой себе пример, согласен
Vladislav 👻
проблема сопоставить имя хоста из инвентори в IP в нужную строку конфы в плейбуке
переменная из фактов, которую скинул
 zerg00d
иф элс городить, я думал проще как-то можно
Vladislav 👻
причем тут иф элс
Vladislav 👻
просто переменную, для каждого хоста свое значение - очевидно
T
подскажите, плиз
играюсь с ролями
Хочу сделать одну роль, которая настраивает rootless docker, и вторую роль, чтобы поставить дженкинс на этот докер
но в rootless докер задаются пара переменных, например, username, homedir и т.п. И эти переменные мне нужны будут в роли для установки jenkins.
Как правильно расшарить переменные между ролями? include role? В переменные хостов не хочется добавлять переменные докер роли
зависимости? В таком случае роль дженкинса у вас не запустится без переменных для докера (имхо вполне себе норм решение)
zerg00d
причем тут иф элс
{ % if inventory_hostname = blabla %} server: http://[bla bla] {% endif %}
 Mistake
зависимости? В таком случае роль дженкинса у вас не запустится без переменных для докера (имхо вполне себе норм решение)
я подумал что логичнее отделить докер хосты в отдельную группу и прописать переменные для группы, чтобы в дальнейшем не быть привязанным к роли установщика докера
zerg00d
просто переменную, для каждого хоста свое значение - очевидно
как ты имя хоста сопоставишь ip адресу в переменной без условия?) ip я выделю, да, но мне надо ip с определенного хоста из инвентори
T
T
как тут не быть привязанным к этой роли?
Vladislav 👻
как ты имя хоста сопоставишь ip адресу в переменной без условия?) ip я выделю, да, но мне надо ip с определенного хоста из инвентори
прочитайте про факты и модуль setup
Mistake
но дженкинс без докера не запустится
я про роль
условно, я в самом ансибле указал докерхосты, докер юзера и прочие вещи, нужные для работы докера
теперь роль установщика докера и любые другие докер роли не будут привязаны к одной роли
T
смотрите
T
одна роль катит какой-то кусочек функциональности
T
и это может быть common роль
T
которая приводит серверы к общему знаменателю
T
это может быть докер-роль, которая в добавление к common катит докер
T
и это могут быть какие-то компоненты, которые опираются на докер
T
а тот, соотв., на common
T
можно, конечно, впилить в роль дженкинса тупо проверку наличия докера на хосте, но это не очень правильно и удобно
T
отсутствие переменных я бы решал следующим образом
T
прописывал бы переменные в роли в defaults и там же делал бы lookup
T
т.е. типа docker_hub_username: "{{ lookup('env', 'DOCKER_HUB_USERNAME') | default(omit) }}"
T
в тасках, если запускается без этой переменной в env можно сделать docker_login: ... when ...
T
соотв. секреты в энвах пайплайна, чем вы там в CI катите роли
Mistake
не совсем понял вашу мысль..
Как я сейчас это сделал
создал в инвентори группу dockers, куда включил докер хосты
создал group_vars dockers, куда прописал переменные
и теперь использую эти переменные в ролях
по идее, это упростит в дальнейшем создание новых ролей, чтобы не цеплять зависимости от роли "установка докера", и чтобы не копировать кучу переменных туда-сюда.
Но есть минус, конечно, сами роли перестают быть независимыми
Mistake
т.е. типа docker_hub_username: "{{ lookup('env', 'DOCKER_HUB_USERNAME') | default(omit) }}"
чтобы это работало, мне же придётся в самой системе прописывать переменные окружения?
T
чтобы это работало, мне же придётся в самой системе прописывать переменные окружения?
ну по идее ansible должен катиться по инвентори по крону (это в идеале, у меня пока не так например)
T
и вот в запускаторе (любой CI, на самом деле) нужно будет прописать необходимые переменные
T
я бы просто не держал креденталы в инвентори
T
такое себе
Mistake
ну я для этого vault юзаю
Mistake
в докер переменных всё равно нет паролей
Mistake
мне просто нужно чтоб работала переменная XDG_RUNTIME_DIR
Mistake
она привязана к юзеру и его директории
Mistake
а они задаются при роли установки докера
T
нужно описание задачи с самого начала
Mistake
Всё делается в целях обучения. Если в целом, вот задачи:
- подготовить хосты (обновить и т.п.) (роль 1)
- поставить докер и настроить rootless (роль 2)
- поднять дженкинс на докере и настроить (роль 3)
в роли 2 при настройке докера нужно сделать пару вещей
- создать юзера
- включить linger, чтобы сервис докера всегда работал
- настроить capabilities, чтобы использовать привилегированные порты
Mistake
- запустить от него докер сервис
Mistake
В роли 3 надо запустить от созданного юзера докер контейнер и т.п., до этого пока не дошёл. Но для этого нужно, чтобы были переменные, указанные во второй роли
Mistake
наверное, логичнее всё таки выносить в group_vars эти переменные
Amir
 Svyatoslav
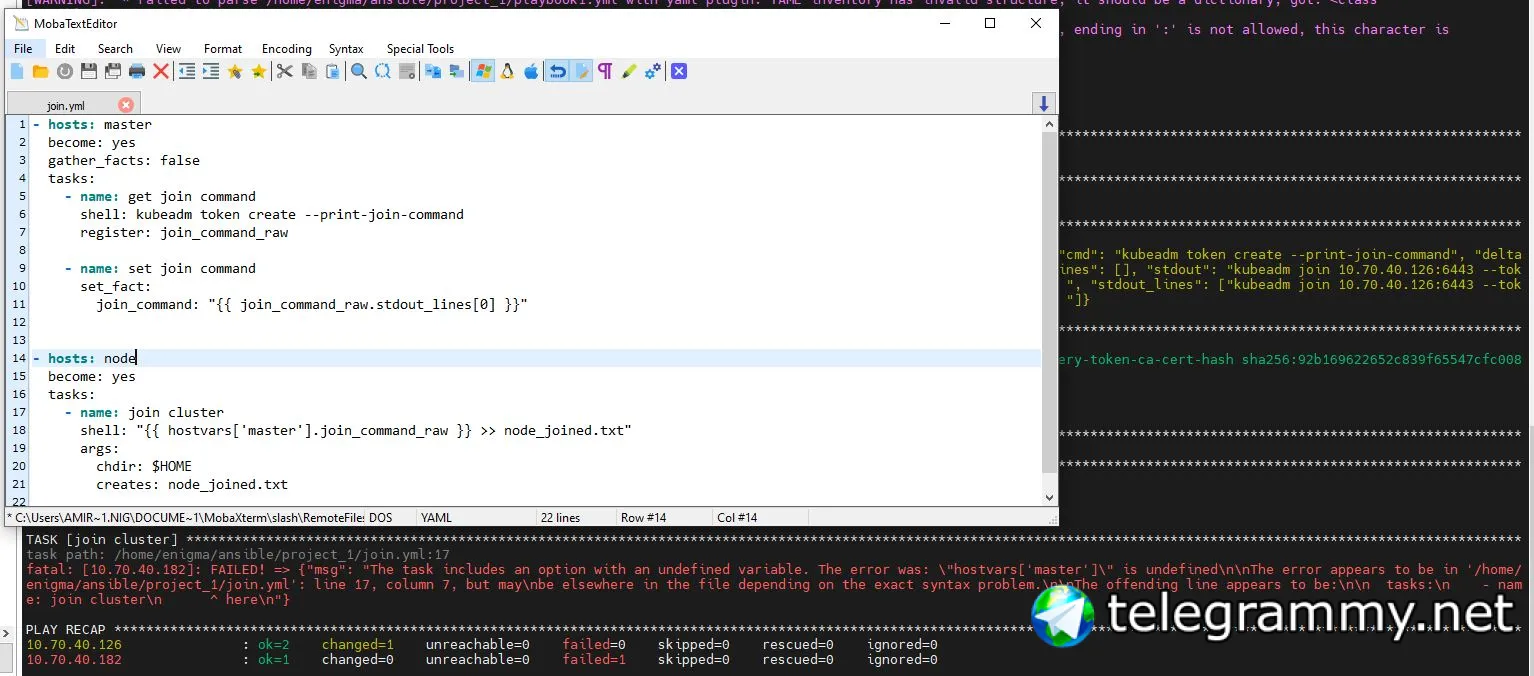
Привет! если я предаю через переменные два файла вот так
-e "test[1,2].yaml"
то все норм, оба подхватываются.
Если же вот так
-e "[vault,vars].test.yaml" или -e "['vault','vars'].test.yaml"
то нет, пишет ошибка синтаксиса.
Как мне все таки одним разом захватить оба файла?
Svyatoslav
как обычно, как спросил сразу решил:
-e "v['ault','ars'].test.yaml"
видимо точка как разделитель идет
Vladimir
Привет! если я предаю через переменные два файла вот так
-e "test[1,2].yaml"
то все норм, оба подхватываются.
Если же вот так
-e "[vault,vars].test.yaml" или -e "['vault','vars'].test.yaml"
то нет, пишет ошибка синтаксиса.
Как мне все таки одним разом захватить оба файла?
такое ощущение что дело не в разделителях. Не может ли быть vars predefined или внутренней переменной. Странное конечно поведение
Svyatoslav
Имеешь ввиду проблема просто в vars как тексте, щас поменяю
Vladimir
либо может сработать ^[.... Там типа регекспа идет? Лень проверить и потестить. может сработает -e "^['vault','vars'].test.yaml"
Vladimir
по крайней мере я где то уже сталкивался с predefined. Пока не поменял - ругалось
Svyatoslav
либо может сработать ^[.... Там типа регекспа идет? Лень проверить и потестить. может сработает -e "^['vault','vars'].test.yaml"
точно regex идет, сработало! Класс! Пасиб, что выручил, хоть могу теперь разные имена подкладывать 👍
Vladimir
точно regex идет, сработало! Класс! Пасиб, что выручил, хоть могу теперь разные имена подкладывать 👍
ну во. Я уже тут 4-5 спасибо заработал. Это конечно не Спасибо от Сбера но тоже ничего) Шутю
Svyatoslav
Это кармические спасибо
Pali4123
Доброго времени. Подскажите плз как правильно реализовать (как я полагаю через переменную) следующую задачу: На коммутаторах циско нужно добавить виртуальные интерфейсы в нужном вилане. Общая суть плейбука мне ясна. Не могу понять как реализовать чтоб работало так: line: ip address {{item}} mask 255.255.255.0 значение item должно соответствовать нужному ip адресу коммутатора.
Pali4123
Доброго времени. Подскажите плз как правильно реализовать (как я полагаю через переменную) следующую задачу: На коммутаторах циско нужно добавить виртуальные интерфейсы в нужном вилане. Общая суть плейбука мне ясна. Не могу понять как реализовать чтоб работало так: line: ip address {{item}} mask 255.255.255.0 значение item должно соответствовать нужному ip адресу коммутатора.
если точнее, только прследний октет ip адреса
 Сергей
Слегка офтопный вопрос, признаю, но все же.
Только у меня docs.ansible.com при скроллинге проматывает по паре пикселей на каждый оборот колеса мыши?
Сергей
 Anton
 Alexey
Слегка офтопный вопрос, признаю, но все же.
Только у меня docs.ansible.com при скроллинге проматывает по паре пикселей на каждый оборот колеса мыши?
лиса, опера, хромой браузер, новомодный ослик - все окей.
Сергей
лиса, опера, хромой браузер, новомодный ослик - все окей.
Извиняюсь, не уточнил, что сама дока тупит, не главная страница.
пример:
https://docs.ansible.com/ansible/latest/collections/community/general/iptables_state_module.html
Alexey
ответ тот же
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Доброго времени суток,
есть кострукция вида
- name: Add mappings to /etc/hosts
blockinfile:
path: /etc/hosts
block: |
{{ item.ip }} {{ item.name }}
marker: "# {mark} ANSIBLE MANAGED BLOCK {{ item.name }}"
loop: {{ hosts_variable }}
hosts_variable:
- { name: host1, ip: 10.10.1.10 }
- { name: host2, ip: 10.10.1.11 }
- { name: host3, ip: 10.10.1.12 }
Можно ли как то сделать её одним блоком
а не кучкой маленьких?