а есть пример?
Ща
 NO

 NO
https://github.com/appleboy/ssh-action пишут его использовать
name: Website
on:
push:
branches: [ master, release/* ]
jobs:
main-build:
runs-on: ubuntu-latest
steps:
- name: Checkout with submodule
uses: actions/checkout@v2
- name: clone submodule
uses: jwsi/submodule-checkout@v1
with:
ssh-key: '${{ secrets.CI_KEY }}'
- name: executing remote ssh commands using ssh key
uses: appleboy/ssh-action@master
with:
host: myip
username: root
key: ${{ secrets.CI_KEY }}
script: docker run -d --name website --restart=on-failure:10 --network host --env-file /opt/website/file.txt ghcr.io/my/website:latest uvicorn app:app --port 8001 --host 0.0.0.0 --proxy-headers --forwarded-allow-ips '*'
if: ${{ always() }}
NO
Я вот так делал
NO
У меня пайплайн клонирует с сабмодулями, билдит образ и пушит его, потом по ssh обновляет
 Ruslan
ок, спс\
Ruslan
У меня пайплайн клонирует с сабмодулями, билдит образ и пушит его, потом по ssh обновляет
а какой стек приложения?
NO
и го
 Anton
Гайз, кто-то настраивал CD на github, есть пример трубы сходить на vps и сделать docker-compose up
Кстати, искал чат по GitHub action. Его не оказалось, поэтому создал чат. Заходите @github_action_ru
Ruslan
 Отделение Bereke Bank
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
а кто-то consul_kv пользует модуль? вы python-consul2 пользуете? ну и как там с джинджа-нейтив? Переменная на таске или на весь плей?
Requirements (on host that executes module)
python >= 2.6
python-consul
requests
 Ivan
Requirements (on host that executes module)
python >= 2.6
python-consul
requests
да, только оно мертво уже 3 года
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
да, только оно мертво уже 3 года
ну да ), ставишь в докер centos6 и оттуда запускаешь )
Ivan
Так, котик протух, несите соедующего
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Так, котик протух, несите соедующего
показать тебе RH4 рабочий, боевой ) ?
 Andrey
Ivan
у РХ номер ядра в целом не особо много говорит
 Nikita
Всем привет! подскажите, наверняка не понимаю какую-то простую вещь
имею структуру
├── -p
├── ansible.cfg
├── inventory
│   ├── group_vars
│   │   ├── vars.yml
│   │   └── vault.yml
│   └── host_vars
│   └── static.yml
└── role1
├── README.md
├── defaults
│   └── main.yml
├── files
├── handlers
│   ├── main.yml
│   └── restart_ssh.yaml
├── meta
│   └── main.yml
├── tasks
В файле ansible.cfg инвентори прописан
inventory = ./inventory/
При старте плейбука не читает содержимое group_vars и host_vars
 Vladislav 👻
Название группы то где? Файл должен называться по группе, либо папка и в ней файлы
Nikita
Пока не понимаю… Вот тут сказано про названия директории в инвентори и файлов, которые ансибл ищет
https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html#best-practices-for-variables-and-vaults
где нужно название группы и чему оно должно соответствовать?
Vladislav 👻
В group_vars должны быть названия групп, в host_vars - название хостов
Sergey
Sergey
A best practice approach for this is to start with a group_vars/ subdirectory named after the group.
Nikita
Поняяяял.....
Спасибо!)
 Artem
 Timur
Timur
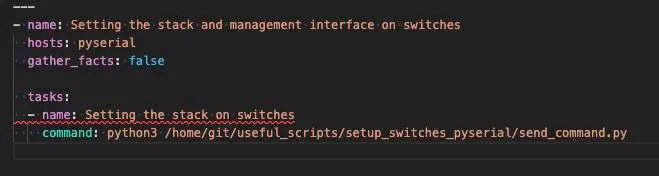
Модуль command
Artem
понял, спасибо
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Пока не понимаю… Вот тут сказано про названия директории в инвентори и файлов, которые ансибл ищет
https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html#best-practices-for-variables-and-vaults
где нужно название группы и чему оно должно соответствовать?
у вас инвентори без инвентори файла?
Vladimir
Vladimir
либо переписать с ипользованием модулей ансибла
Artem
Vladimir
либо переписать с использованием changed_when: условие
Vladimir
на выбор)
Maksim
Добрый день. Подскажите пожалуйста. Не могу понять. Задача. Найти файл архива по маске и переименовать его. пробую вот такую конструкцию, но она не работает:
- name: Rename
command: mv /tmp/ /tmp/my_archve.tar.gz
with_fileglob: "/tmp/*.tar.gz"
tags: my_supertag
пробовал так:
- name: Rename
command: mv /tmp/*tar.gz. /tmp/my_archve.tar.gz
tags: my_supertag
тоже не работает
Maksim
почему по маске, потому что я не знаю конкретно с каким именем прилетит этот архив, поэтому ищу его так
 Михаил
Добрый день. Подскажите пожалуйста. Не могу понять. Задача. Найти файл архива по маске и переименовать его. пробую вот такую конструкцию, но она не работает:
- name: Rename
command: mv /tmp/ /tmp/my_archve.tar.gz
with_fileglob: "/tmp/*.tar.gz"
tags: my_supertag
пробовал так:
- name: Rename
command: mv /tmp/*tar.gz. /tmp/my_archve.tar.gz
tags: my_supertag
тоже не работает
with_fileglob
Эта штука работает только на локальной машине
Михаил
если нужен список файлов на удаленной машине, над делать через find и сохранять в переменную
Igor
Всем привет, есть такой vars который объявляю в play:
vars:
myvar:
key1: value1
Как мне заджойнить в myvar другую пару ключей key2: value2 которые передаю из -e через ansible-playbook. При этом не перезаписывая первую пару ключей?
 inqfen
Всем привет, есть такой vars который объявляю в play:
vars:
myvar:
key1: value1
Как мне заджойнить в myvar другую пару ключей key2: value2 которые передаю из -e через ansible-playbook. При этом не перезаписывая первую пару ключей?
https://docs.ansible.com/ansible/latest/reference_appendices/config.html#default-hash-behaviour
Igor
https://docs.ansible.com/ansible/latest/reference_appendices/config.html#default-hash-behaviour
Выглядит так что по какой то причине ansible не рекомендует это включать, но непонятно почему. Вроде комбайн ключей не должен ничего ломать
inqfen
Выглядит так что по какой то причине ansible не рекомендует это включать, но непонятно почему. Вроде комбайн ключей не должен ничего ломать
Ломать не ломает, не рекомендуется из-за меньшей очевидности результата
inqfen
Более очевидно - передавать другую переменную и явно их мерджить
inqfen
результатом будет переменная 3
 Mikhail
Прив. Кто нить деплоил кластер hashi vault? Все думаю как организовать auto unseal безопасно.В интернетах существующие роли - дичь странная)
Igor
Прив. Кто нить деплоил кластер hashi vault? Все думаю как организовать auto unseal безопасно.В интернетах существующие роли - дичь странная)
Я использую aws kms в проде уже давно, работает хорошо
Igor
Или вы хотите auto unseal через соседний vault делать?
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Прив. Кто нить деплоил кластер hashi vault? Все думаю как организовать auto unseal безопасно.В интернетах существующие роли - дичь странная)
дичь это когда keepassxc файлы в гите (пример из реальной жизни)
Mikhail
дичь это когда keepassxc файлы в гите (пример из реальной жизни)
Не поверишь. У нас сейчас именно так))
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Не поверишь. У нас сейчас именно так))
ну у меня на одном проекте, тоже так ).
Alexandr
Всем привет. Первый раз сталкиваюсь с multiple playbook. Хотел спросить у вас совета, как лучше поступить в моей ситуации, так как не знаю всех тонкостей и нюансов.
Сейчас я накатал простыню где обновляю сервера, убираю с балансировок ноды на разных хостах, так же перезагружаю их и возвращаю обратно. Но че то не совсем читабильно получилось, поэтому планирую разбить его на yml файлы и в основном playbook использовать import_playbook. На сколько это правильное решение?
И второй вопрос, у меня есть действия такие как ребут серверов и релоад nginx, которые одновременно сделать на всех хостах я не могу, так как нужно выводить по очереди бэкенды. Но они у меня постоянно повторяются эти таски, просто меняются хосты. Как я могу в одном месте их указать, а потом обращаться к ним например как к handlers?
Андрей
import_playbook Тоже котируется.
Андрей
Особенно если они переиспользуемые
Alexandr
Всем спасибо, ознакомлюсь сейчас со всеми вариантами
Андрей
у меня есть узкие кейсы, где я использую import_playbook.
и тот плейбук я могу использовать отдельно в других задачах.
Так удобнее, чем громоздить кучу лишнего и наваливать одинаковыми ролями
Андрей
В общем как удобно)
Но я бы бест практис почитал на docs.ansible.com
Андрей
вот я и говорю, что не делаю, а просто использую import_playbook в котором они уже есть
Андрей
ну я предпрочитаю под каждый проект создавать отдельные структуры
Андрей
у меня их 56
Андрей
а потом бегать и искать в этом монорепозитории что-то просто нереально
Андрей
ну нафиг
 Vlad
Как юная тиктокерша попала в Ансибл?
Vlad
Хотя я догадываюсь...
 John Roe
@guru_support: @inqfen @Lamobot @tgadiev @tnt4brain @count0ru @gorazio @Dragonflybsd
Vlad
Ещё одна 😂
Lamobot
Есть у бота апгрейд?
Vlad
🤷♂
 Debugger
Здравствуйте! Кто-нибудь встречался с проблемой в работе ансиблы под win10 wsl (Ubuntu 20 LTS). Проблема в следующем - отказывается запускаться плейбук, ошибка (примерный перевод) - не может найти файл инвентори либо он нечитаемый. Хотя запуск модуля ping, с указанным в нем инвентори, отрабатывает нормально. Ansible-inventory корректно отображает список хостов. На чистом Линуксе все работает отлично. Гугл поведал, что это известная проблема Ubuntu 20 LTS, на wsl и рекомендовали переставить на 18.04. Переставил, плейбук запускается, но переменные из group_vars в упор не видит.
Vladimir
Здравствуйте! Кто-нибудь встречался с проблемой в работе ансиблы под win10 wsl (Ubuntu 20 LTS). Проблема в следующем - отказывается запускаться плейбук, ошибка (примерный перевод) - не может найти файл инвентори либо он нечитаемый. Хотя запуск модуля ping, с указанным в нем инвентори, отрабатывает нормально. Ansible-inventory корректно отображает список хостов. На чистом Линуксе все работает отлично. Гугл поведал, что это известная проблема Ubuntu 20 LTS, на wsl и рекомендовали переставить на 18.04. Переставил, плейбук запускается, но переменные из group_vars в упор не видит.
не встречал, но встречный вопрос - а вы в убунте пишете плеи или жеж убунта клиентская нода?