Timur


SCCM, DSC, групповые политики и тп
 inqfen
>Packer запускает ansible вроде настраивает Windows, а точнее Active Directory. Но почему то когда создаешь новый сервера из образа- сделанный packer - там не домен, а обычный workgroup.
Я бы удивился если бы он был в домене без включения туда
Timur
я немного ковыряю. вот репо https://github.com/patsevanton/packer-ansible-active-directory-yandex-cloud
Packer запускает ansible вроде настраивает Windows, а точнее Active Directory. Но почему то когда создаешь новый сервера из образа- сделанный packer - там не домен, а обычный workgroup.
Пока не понял в чем причина.
Ввод в домен - отдельная операция, требующая привилегий домен-админа
inqfen
Ввод в домен - отдельная операция, требующая привилегий домен-админа
Ну не домен админа, но операция отдельная
 |2etr0
Больше 15
inqfen
Ну тогда земля тебе пухом)
inqfen
Или таки заведи AD
Timur
Ну не домен админа, но операция отдельная
Требующая специальную доменную учётку с правами на ввод компов в домен
inqfen
Обычно все инструменты менеджмента винды к нему привязаны
 Anton
А если AD у меня нет?
это репо как пример. Там предварительная настройка, есть запуск ansible на windows. можно поковырять.
Anton
А если AD у меня нет?
ansible заходит по basic авторизации на windows когда домена еще нет. подходит под твой кейс
Timur
Тут и домен не нужен
Timur
Залить скриптом конфиг нужный
 Zangar
Имхо, начальнику будет дешевле закупиться лицензиями для подходящих по задачам продуктов мелкомягчких, чем платить за часы сотрудника, который будет костылить
Timur
winrm был придуман задолго до ансибла
Timur
Как и powershell
 Dr. L.S.Dee
Сложности - что ансибл в винду умеет не очень и мдулей мало
Ну вот кстати в вызов DSC-ресурсов сабж умеет. Для унификации удобно.
 Ivan
какие есть практики по работе с iptables?
iptables_raw
шаблон в jinja
какие есть еще варианты управления правилами
Dr. L.S.Dee
Окей, а тот же puppet будет проще для оркестрации винды?
Смысла нет. Будем так говорить, агент DSC есть на каждой винде с 8.1/2012R2. Сервер DSC в вырожденном случае можно организовать тупо на файловой шаре. Ресурсов DSC индусы настрогали достаточно. Не забудьте только их глазками перечитать, прежде чем использовать.
Vladimir
Залить скриптом конфиг нужный
Груп полиси и скрипты. И не нужно ансибл. 15 тачек вообще ни о чем.
Vladimir
Для оркестрации используйте AD.
Sergey
Я бы с этого начал 😀
 Отделение Bereke Bank
какие есть практики по работе с iptables?
iptables_raw
шаблон в jinja
какие есть еще варианты управления правилами
Свалить в клавд где есть сосурити группы и забыть про это как про страшный сон
inqfen
Вообще можно как в циске
inqfen
То есть конфиг сейвится - генерится новый и ставится отложенный откат на предыдущий
inqfen
Через wait_for ждем доступности машины, и если она стала доступна - идем и удаляем откат, если нет - он сам произойдет
inqfen
Чтобы не только ssh открыть, а вообще сделать как было, сервисы-то мб тоже недоступны
inqfen
А потом уже и разбираться что не так пошло
 Vladimir
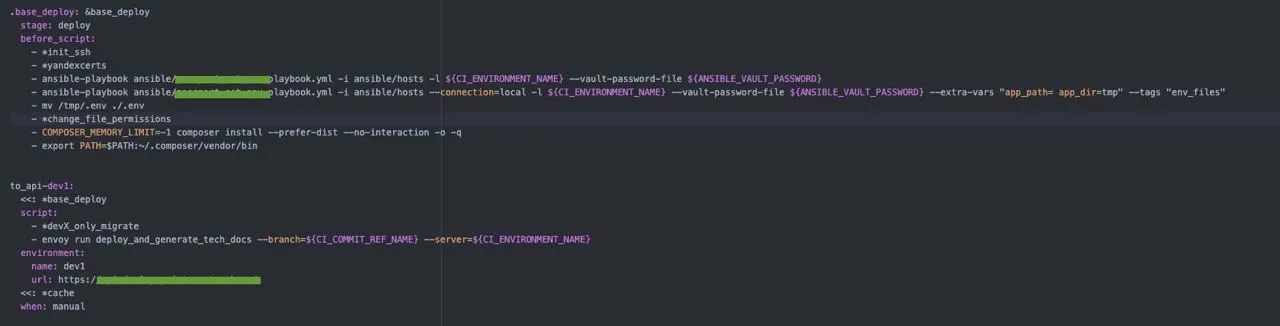
всем доброго вечера, подскажите ответ на такой вопрос, есть роль, которая на основании шаблона и групповых переменных генерирует на сервера .env файл, пока я тестирую могу ли я запускать чтото вроде
ansible-playbook playbook.yml -i hosts -l devserver --vault-password-file .vault_pass
но чтобы файл не отправился на сервер , а сгенерился локально, ну и я посмотрел что в нем получилось
inqfen
ну на localhost запусти
Vladimir
ну я использую -l devserver (чтобы приименить переменные для этого хоста)
Vladimir
check не создаст файла
 Elenhil
если с —diff
Vladimir
мне нужен именно файл сгенерированный
Elenhil
скопируйте из аутпута
Vladimir
мне нужен сгенерированный
Vladimir
- ansible-playbook playbook.yml -i hosts --connection=local -l devserver --vault-password-file .vault_pass --extra-vars "app_path= app_dir=tmp" --tags "env_files"
вот так сделал
 Sergey️
Есть ли готовая роль/команда, которая убедится что определенный путь PATH есть в .bashrc .bash_profile и подобном?
:
Так это ж просто строка в файле
Артём
Есть ли готовая роль/команда, которая убедится что определенный путь PATH есть в .bashrc .bash_profile и подобном?
Ansible-way - затемплейтить тот .bashrc и добиться не "наличия пути в PATH", а строгого соответствия PATH заданному в системе управления конфигурацией.
inqfen
Ну вообще тру ansible way - не иметь PATH в .bashrc и тому подобного)
inqfen
ну я использую -l devserver (чтобы приименить переменные для этого хоста)
а вообще зачем оно надо .env
Vladimir
ну есть нюансы приложения которые требуют .env для выполнения определенных задач, поэтому я его генерю локально в контейнере (пайплайн в докере). а потом запускаю плейбук и он проходит по серверу. мое решение решает задачу. пока более интересного и правильного варианта не нашел
inqfen
Эм
inqfen
Ну любая нормальная либа которая работает с .env файлом, работает и с переменными окружения
inqfen
И можно задать их
Vladimir
там дохрена переменных, команда получится километровая , если в переменных окружения указывать, понятно что локально не все переменные нужны, но все равно это будет линаая команда. а так проще
inqfen
В смысле команда
inqfen
Как переменные окружения к ней относятся-то
inqfen
к запуску бинаря, если я правильно понял
Sergey️
Ну вообще тру ansible way - не иметь PATH в .bashrc и тому подобного)
Я работаю с brew и там все завязано на /usr/local/bin в PATH
Sergey️
В итоге одна роль ставит зависимости из brew, а другая не может и найт тк не в PATH
Vladimir
кароче, приложение на php/laravel
и собственно для composer install нужен .env (там чет разрабы написали поэтому требуется)
для прогона миграций тоже требуется .env
я поднимаю контейнер, в него кидаю .env и делаю что мне надо, а потом только обновляю код на серваке (кластере серваков)
и все норм
inqfen
Ну тогда lineinfile, он идемподентный
inqfen
Все либы которые .env читают, имеют порядок чтения сурсов
inqfen
удаляешь .env - суешь в env контейнера, все
Vladimir
а я что сказал?
inqfen
а composer install вообще не должно быть на сервере
Vladimir
читай выше сообщение
inqfen
А, это в CI
Vladimir
да
inqfen
Я-то про ansible
inqfen
По сам CD уже
inqfen
когда деплоишь
Vladimir
ща
Vladimir