 Vladimir


А дальше разбор полетов
 Timur
В ансибле без питона или других готовых модулей смысла особого нет
 George
Итого возвращаемся сюда
George
В ансибле без питона или других готовых модулей смысла особого нет
На управляющей машине - питон есть, на коммутаторе - нет, откуда он там
George
Тогда не надо придумывать !?
Timur
Ансибл без питона только в модуль raw может
Dmitriy
Никак. Нужно отдельно ставить коллекции и роли, это разные команды. Даже если файл один
Т.е. нужно прямо запускать плейбук, смотреть ошибку - и доустанавливать всё, на что ругается? И нет аналога requirements.txt в питоновских проектах?
George
https://docs.ansible.com/ansible/latest/collections/cisco/ios/ios_command_module.html
George
Удачи бодаться
 Олександр
https://skyenet.tech/ansible-and-jinja2-templating/
George
 George
@tgadiev ты должен это знать
George
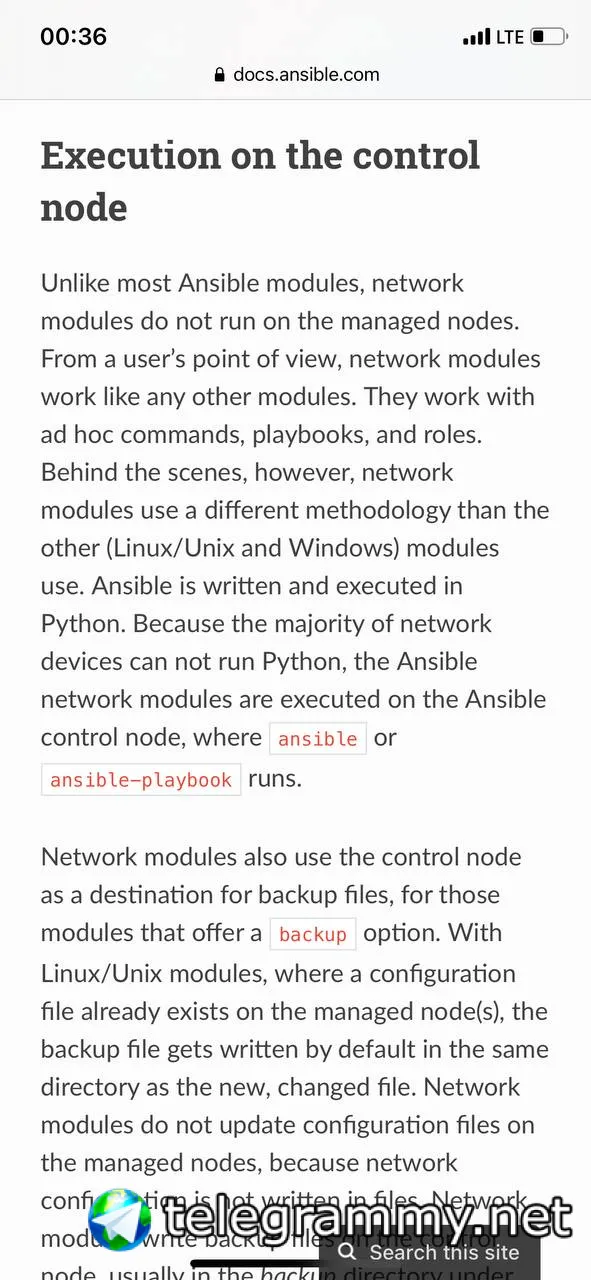
https://docs.ansible.com/ansible/latest/network/getting_started/network_differences.html#id1
George
А не придумывать 🤷♂️🤦♂️
Timur
Т.е. нужно прямо запускать плейбук, смотреть ошибку - и доустанавливать всё, на что ругается? И нет аналога requirements.txt в питоновских проектах?
Можно сразу поставить все указанные в файле коллекции командой ansible-galaxy collection install
Timur
Просто они должны быть там явно перечислены
 Dobry kot
Особенно в контексте ансибла
Dobry kot
))))
Dobry kot
 Dmitriy
Просто они должны быть там явно перечислены
А ansible-galaxy install -r requirements.yml - это не то же самое? Ок, пойду доку курну
 Andrew
Доброе утро, подскажие из-за чего ансибл может зависать на этапе Gathering Facts на одном из серверов? Конект туда есть, ссш работае. Питон там есть, 3.8. Серверов штук 30 и со всеми окей, но на одном зависает. При чем не разрывает конект через минуту а просто висит и думает. Хотя пишет ok:[servername] и после этого тупит.
 Максим
 George
А если нужно хранить секрет для каждого сервера (его собственный приватный ключ), то где его лучше хранить? В зашифрованной переменной в инвентори или в миллионе файлов hostvars? Или в общем словаре в файле секретов с поиском по своему hostname'у?
George
Что такое собственный приватный ключ?
George
Это часть ссл сертификата? Или речь про ссш ?
George
приватный ключ к wireguard. Но вопрос обобщается на любой приватный ключ сервера.
George
Я буду не оригинален, но возможно это заявка на внешнюю систему
George
Типа хашикорп волт
George
А в рамках ансибла?
George
Можешь нигде не хранить )
George
Пускай лежит только на узле и у тебя будет механика для его перегенерации
George
Так работает, например, в коробочных хренях - наружу уходит только csr на подписание
George
Если приватный ключ хранится в ансибле - это хорошая заявка на его компрометацию, кмк
George
Даже если ты его sops, gpg или ансибл волт покриптуешь
George
... Не в ансибле, а в ansible-vault'е. А его секрет приходит уже откуда-то в момент провиза.
George
На самом деле это даже не совсем wireguard, это innernet, и у них всё ужасно с API для выпуска инвайтов. Там CLI, но с человеколюбивым интерфейсом, который не распарсить. API публичного нет, а писать в sqlite базу приложения - это так себе удовольствие. Хранить один раз выпущенный ключ где-то в хранилище секретов (которое уже есть) явно разумнее.
George
Моя первая версия реализовывала инвайты и их обработку, но это было очень, очень неудобно.
George
Можно мы свернёмся к исходному вопросу? Если у каждого сервера свой (per server) секрет, то что разумнее? Шифрованная переменная в инвентори или словарь в общих секретах с ключом по inventory_hostname?
George
да все плохо
George
наверное, host_vars и там отдельная переменная для каждого узла, шифрованная
George
В таком режиме очень трудно следить за секретами. Если сделать банальный словарь с ключом по hostname, то по нему легко себя найти (когда ключ нужен), его легко шифровать и файлом относительно легко управлять (в условиях ansible-vault).
George
оба подхода эквиваленты, кмк
George
О, придумал. В инвентори можно написать так:
server:
...
private_key: '{{ valult_private_keys[inventory_hostname]}}'
Во-первых будет visibility, во-вторых все секреты в одном месте.
George
Не, плохо. |d после такого не работает
Timur
Вы опять изобретаете велосипед LDAP?
George
причем тут лдап?
George
речь про приватные данные вроде приватный частей TLS
Timur
причем тут лдап?
Это условный термин, обозначающий централизованное хранилище секретов/аккаунтов и т.п.
George
я vault предлагал
George
🤷♂️
Timur
Разные облака свои решения предлагают
Timur
У AWS, например, много разных вариантов есть
George
у @amarao бер метал, насколько мне известно
George
Я не в sc пишу, у меня обобщенный случай. Грубо говоря, все мое личное хозяйство, включая плеер под ТВ.
Timur
Я не в sc пишу, у меня обобщенный случай. Грубо говоря, все мое личное хозяйство, включая плеер под ТВ.
Если речь о закрытом периметре, куда доступ только у тебя, то зачем там такие заморочки вообще?
George
У меня на гитхабе все хранится.
George
Я давно не обновлял, но innernet - отличный повод.
George
Закрытый периметр с исходниками на гитхабе - топ
George
А чего не внутри?
George
Это нормально. Секреты отдельно, код отдельно.
 John Roe
@Elenhil: @inqfen @Lamobot @tgadiev @tnt4brain @count0ru @gorazio @Dragonflybsd
 Алексей
блин артем привет
Sergey
И чего ты с козырей сразу?
Олександр
Да советов было куча) но воспользовался только вашим, и в принципе то что нужно добился. Спасибо и вам и всем остальным)
 Roman
Всем привет.
Есть такая таска
tasks:
- filesystem:
fstype: ext4
dev: "{{ disk_device | default(\/dev\/vdb) }}"
падает с ошибкой
fatal: [some_host]: FAILED! => {"msg": "template error while templating string: unexpected '/'. String: {{ disk_device | default(/dev/vdb) }}"}
как сделать, чтобы ансибл распарсил /dev/vdb в default правильно?
Grek 🇺🇦
Возьми в одинарные кавычки '/dev/vdb'
 Alexander
Товарищи, скажите пожалуйста, можно ли в модуле apt передать по аналогии с yum/zypper опцию использовать только нужный репозиторий?
Роль ставит пакет из определенной репы, но на хосте могут быть подключены недоступные другие и чтобы обойти ошибки "apt update" в yum я использую disablerepo/enablerepo, а в zypper - extra_args с -r. Ищу похожу возможность в apt; "dpkg_options" насколько я понял это не то, там нельзя передать ничего кроме Dpkg::Options.
Alexander
Да он вообще довольно беден на опции