 Олександр


Ну нормальное железо стоит нормально)
 Elenhil
не смею больше обесценивать чужой опыт. я как-то за нормальное железо и почти рабочие модули для них.
Ну так купите их человеку)
 Виталий
Ну нормальное железо стоит нормально)
для него редхат и пишет новые модули. ансибл без модулей для конкретной железки "малополезен"
Виталий
вот как пример
Виталий
https://www.ansible.com/blog/red-hat-ansible-network-automation-updates
Виталий
пишут для автоматизации маршрутизаторов и свичей в датацентрах
Elenhil
для него редхат и пишет новые модули. ансибл без модулей для конкретной железки "малополезен"
Он все еще остается удобным запускатором кли команд, который описывается кодом и лежит в репе.
Это нифига не "малополезно", лол
Elenhil
Явно проще чем тупо башем написать
 Yks
Elenhil
внутри контейнера?
 Pavel
Подскажи all, возможно ли реализовать такую схему. В инвентаре у хоста есть переменая MEMCACHED_BIND_EXTERNAL: "11211:11211", в инвентаре куча хостов, есть роль которая создает на этих хостах докер контейнеры, везде все одинаково. Стоит задача на одном из хостов сделать мемкэш доступным на всех инетрфейсах (чтобы он смотрел наружу). я провел эксперимент, все работает если в роли указать порты. Тогда контенйер начинает слушать 0.0.0.0:11211 и все счастливы. Однако мне не хочется под это создавать отдельную роль. Хочется "шаблонизировать" текущую.
Я попробовал делать так:
ports:
- "{{ MEMCACHED_BIND_EXTERNAL | default(None) }}"
ансибл при раскатке плюется что: {"changed": false, "msg": "Invalid port: \"\""}, пробовал ```default(omit) - падает с невнятным выхлопом. Может кто-то решал подобную задачу?
всетаки заработал omit. непонятно что делать если понадобится много портов пропускать, но как костыль работает:
ports:
- "{{ MEMCACHED_BIND_EXTERNAL | default(omit) }}"
падает с таким вот выхлопом:
{"changed": false, "msg": "Invalid port: \"__omit_place_holder__019fc414875825d1d57acb5f49d19bb3e85620a2\""}
а записанное в однострочник - работает:
ports: "{{ MEMCACHED_BIND_EXTERNAL | default(omit) }}". Может кому-то пригодится
Sergey
всетаки заработал omit. непонятно что делать если понадобится много портов пропускать, но как костыль работает:
ports:
- "{{ MEMCACHED_BIND_EXTERNAL | default(omit) }}"
падает с таким вот выхлопом:
{"changed": false, "msg": "Invalid port: \"__omit_place_holder__019fc414875825d1d57acb5f49d19bb3e85620a2\""}
а записанное в однострочник - работает:
ports: "{{ MEMCACHED_BIND_EXTERNAL | default(omit) }}". Может кому-то пригодится
Во втором случае ты передаёшь не список, а строку. А мешать списки со строками - крайне всратая идея.
 Дмитрий
колеги добрый день! пытаюсь подключиться к микротику через бастион
inventory
[router3]
172.16.44.21 ansible_connection=network_cli ansible_network_os=routeros ansible_user=admin ansible_password="" gather_facts=false
[router3:vars]
ansible_ssh_common_args='-o ProxyCommand="ssh -W %h:%p -q ansible@192.168.1.150 -i /etc/ansible/.ssh/id_rsa"'
playbook
- hosts: "router3"
gather_facts: false
vars_files:
- ./vars.yml
tasks:
- name: "Pring identity"
routeros_command:
commands:
- "/system identity print"
версия ansible 2.7.18
на ubuntu 18.04 выдает
Error reading SSH protocol banner
на centos 7 выдает
No existing session
Дмитрий
чет не пойму куда копать?
 Mikhail
Метод исключения - пробуешь подключиться сначала к любому другому хосту через прокси, если все ок идешь дальше. Запускаешь плейбук с -vvvv
Elenhil
пробовал
Elenhil
но не в венв а в доцкер
Elenhil
тогда проще сделать один слейв и не мучаться с поднятием венва каждый раз
Elenhil
ну или тупо в пайп activate воткнуть
Elenhil
короче не вижу проблемы
Elenhil
да ну всё так же как и обычно
Elenhil
Или делаешь отдельный раннер со всем готовым, или каждый запуск создаешь венв в воркспейсе - пускаешь в нем ансибл - чистишь воркспейс
Elenhil
оно не сильно надо
Elenhil
если не нужно по какой-то причине пускать ансибл из разных енвов
Elenhil
но в идеале - пропушить докер для слейвов
Дмитрий
Метод исключения - пробуешь подключиться сначала к любому другому хосту через прокси, если все ок идешь дальше. Запускаешь плейбук с -vvvv
разобрался в чем беда
не пойму как правильно записать
-o StrictHostKeyChecking=no
-o UserKnownHostsFile=/dev/null
пробовал
[all:vars]
ansible_ssh_common_args='-o StrictHostKeyChecking=no -o UserKnownHostsFile=/dev/null'
[router1:vars]
ansible_ssh_common_args='-o StrictHostKeyChecking=no -o UserKnownHostsFile=/dev/null'
ansible_ssh_extra_args='-o StrictHostKeyChecking=no -o UserKnownHostsFile=/dev/null'
в глобальный файл /etc/ansible/ansible.cfg
host_key_checking
никак не работает - что я не так делаю
Elenhil
и разбирайся
Elenhil
там прям строчка ssh коннекта которая вызывается ансиблом. Можно ее скопировать и дебажить
Дмитрий
работают, вопросов нет. только когда я пытаюсь подключаться по ssh выходит предупреждение ssh
Дмитрий
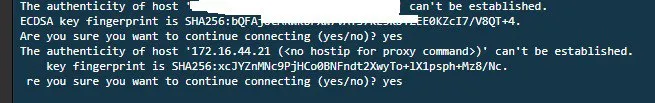 Дмитрий
воображение
Elenhil
Elenhil
А добавить фингерпринт, не?
 zerg00d
Дмитрий
ansible_ssh_common_args='-o StrictHostKeyChecking=no -o UserKnownHostsFile=/dev/null'
вот два параметра
чтобы не было фингер принт
Дмитрий
что я не понятного говорю?
Дмитрий
я спросил как их правильно прописать и где чтобы не было проверику на фингер пирнт
 Valiy
Дмитрий
Дмитрий
не знаю. наверное потому что у нас кейсы использования разные
Дмитрий
хорошо сейчас проверю
Дмитрий
ну так я через него и работаю
Дмитрий
ansible_connection=network_cli ansible_network_os=routeros
Дмитрий
что?
Дмитрий
спасибо еще бы знать что с этим делать
Дмитрий
причем тут модули? я через бастион не могу попасть на микрот.
Elenhil
причем тут модули? я через бастион не могу попасть на микрот.
добавьте уже ключи везде и не парьтесть
Дмитрий
короче добавлю в .ssh/config и не буду парится
Дмитрий
Привет всем! Ansible AWX иногда перестает обновлять вывод запускаемых задач по мере выполнения, приходится постоянно нажимать F5. Чистка кэша браузера ничего не дает, пишут что может помочь перезапуск всех контейнеров awx. Не очень хочется так делать, потому что у меня развернута kubernetes-версия AWX c кучей кастомных доработок. Может быть кто-то с этим сталкивался и есть более простое и безболезненное решение?
Дмитрий
Ясно, у меня так же )) Какой-то закономерности пока не понял.
 Константин
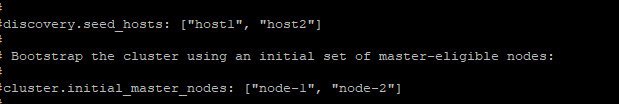
regexp: '^#discovery.seed_hosts: ["host1", "host2"]' кто-нибудь может подсказать как правильно выражение задать что бы ошибку не выдавал?
Константин
в квадратных скобках
 Отделение Bereke Bank
Что ты хочешь сделать?
 George
Скажите, а есть ли какой-то определённый порядок (приоритет) у переменных в группах, если переменная у нескольких групп или есть несколько инвентори с одной и той же группой (но разными значениями перменной)?
Например, ansible -i inv1.yaml -i inv2.yaml. У обоих есть группа foo, внутри которой есть перменная bar. А значения разные. Кто победит? inv1? inv2? dict?
George
Я пока вижу чудное - группы, у которых есть hosts и vars всегда побеждают группы, у которых нет hosts, а есть vars (без учёта children) Я ещё не уверен (тестирую), но, кажется, так.
Lamobot
Я пока вижу чудное - группы, у которых есть hosts и vars всегда побеждают группы, у которых нет hosts, а есть vars (без учёта children) Я ещё не уверен (тестирую), но, кажется, так.
Дока побеждает в начале :)
https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html#how-variables-are-merged
George
О, я этого не читал. Спасибо!
Igor
А чем {% for key, value in my_dict %} отличается от {% for key, value in my_dict.iteritems() %} ?
 Отделение Bereke Bank
конфиг поправить
там же ямл. опиши нужный конфиг как есть в переменной и темлпейтом с | to_nice_yaml. Тут пример https://github.com/lean-delivery/ansible-role-elasticsearch/blob/master/templates/elasticsearch.yml.j2#L3
Отделение Bereke Bank
И не надо будет ебстить со всякими регекспами
 Anton
Господа, подскажите красивую структуру в templates, как вы там шаблоны храните? Вот например шаблон для /etc/bla.cfg хранится в templates/etc/bla.cfg.j2, а что делать с файлами для каталогов пользователе например? templates/home/user/bla.cfg.j2?
Elenhil
Господа, подскажите красивую структуру в templates, как вы там шаблоны храните? Вот например шаблон для /etc/bla.cfg хранится в templates/etc/bla.cfg.j2, а что делать с файлами для каталогов пользователе например? templates/home/user/bla.cfg.j2?
Лично я если темплейта 1-2, то тупо в templates роли
Если много, то путь до дестинейшна, каким бы он ни был
 Zangar
Привет, всем. Есть вопрос про jinja в топике
Какая область видимости у set ? В рамках файла шаблона, где идет присвоение переменной или в рамках таска/плкйбука?
Кажется, в рамках файла шаблона
UPD: в рамках файла шаблона
 Vladislav 👻
Господа, подскажите красивую структуру в templates, как вы там шаблоны храните? Вот например шаблон для /etc/bla.cfg хранится в templates/etc/bla.cfg.j2, а что делать с файлами для каталогов пользователе например? templates/home/user/bla.cfg.j2?
Если это один и тот же шаблон, то зачем их два? Просто цикл по размещению сделать и делов
 /warn
К
Dmytro
Привет, хочу сделать ансибл плейбук для бекапов routeros. Использую коллекцию community.routeros.
На этапе копирования файла бекапа из routeros на удаленный сервер столкнулся с проблемой, как это осуществить. Вроде как действенный способ через sftp, но что-то не выходит, в микроте ошибка, а ансибл ошибки на этапе не показал.
Вот мой плейбук, может подскажет кто-чего
- name: RouterOS test with network_cli connection
hosts: routers
gather_facts: false
connection: ansible.netcommon.network_cli
tasks:
# - name: Create backup file
# community.routeros.command:
# commands:
# - /system backup save name="{{ inventory_hostname }}"
# register: system_backup_save
- name: download file
community.routeros.command:
commands:
- /tool fetch url="sftp://ip_addr/file.backup" user=usr password=pass upload=yes
register: download_file
- debug:
var: system_resource_print.stdout_lines
Ждун
если бы написал ошибки, показал логи, наверное бы активнее народ включился в обсуждение
Сергей
Подскажите , пожалуйста . Надо написать на баше скрипт , который будет через nmap чекать доступен ли хост и открыт ли у него порт . Входные данные будут лежать в файле вида
host.com 443
host2.com 80
host3.com 443
Распрасить файл на столбцы можно через cut , вопрос как передать эти данные в переменные ,чтобы в цикле было точное соответствие первый хост из файла , первый порт и файла . Думал через вложенные циклы , но оно тогда не корректно работает , так как второй цикл прогоняет весь файл по портам для первого хоста .
Grek 🇺🇦
При чем тут ансибл?