По какому именно сообщению из чата
Уже не найду
 |2etr0


 Максим
Покажи лог процесса установки
Sergey
Разве не надо через sudo ставить? Чтоб глобально был доступен ансибл?
Если лапки, то только в virtualenv
Sergey
Если не лапки, то вопросов не должно быть.
Максим
Что-то тут вообще все намешано.
С одной стороны пакет устанавливал в virtualenv, с другой путь к pip почему-то системный, и скрипты из него не резолвятся
Slow
Добрый день, коллеги. Подскажите, мб кто-то сталкивался с необходимостью дописывать в существующий backend haproxy конфига запись с новым вебом с использованием replace модуля, либо каким-то другим способом. Пока упёрся в наличие регулярки, которая отдаёт мне группы backend'ов, но не могу придумать, как мне для каждого из этих бэкендов в конец дописать необходимую мне строку
Slow
Может есть какой-то более удачный подход для подобных кейсов. Я в ansible новичок, всех возможных конструкций не знаю, направьте плз. Буду признателен
Lamobot
Slow
Да, такой функционал у меня уже есть. Это при первичной инициализации у меня используется. Но у бизнеса есть необходимость "докидывать" ноду к веб ферме, что означает необходимость модифицировать уже работающий конфиг прокси
Slow
Но вы меня натолкнули на одно обходное решение, которое предусматривает возможность использования темплейта, спасибо :)
Slow
Как приятно поговорить с умным человеком :D
 Pit
https://github.com/Oefenweb/ansible-haproxy
Pit
шикарная роль
Pit
там кстати мой реквест висит. полайкайте чтоле https://github.com/Oefenweb/ansible-haproxy/pull/127
 Отделение Bereke Bank
Да, такой функционал у меня уже есть. Это при первичной инициализации у меня используется. Но у бизнеса есть необходимость "докидывать" ноду к веб ферме, что означает необходимость модифицировать уже работающий конфиг прокси
Список бекендов формируется в цикле по группе хостов? Просто добавляешь новый хост в группу и запускаешь плейбук
 Elenhil
Да, такой функционал у меня уже есть. Это при первичной инициализации у меня используется. Но у бизнеса есть необходимость "докидывать" ноду к веб ферме, что означает необходимость модифицировать уже работающий конфиг прокси
ну должно быть "докидывания"
У вас есть инвентори и переменные. В них описаны текущие ноды.
Надо добавить ноду - дописываете в переменные или инвентори и пускаете ансибл
Slow
Список бекендов формируется в цикле по группе хостов? Просто добавляешь новый хост в группу и запускаешь плейбук
Это мне в голову и пришло. Я забыл, что могу получить в контекст список серверов, которые уже используются. Просто добавлю в коллекцию новые и перезапущу
Slow
ну должно быть "докидывания"
У вас есть инвентори и переменные. В них описаны текущие ноды.
Надо добавить ноду - дописываете в переменные или инвентори и пускаете ансибл
Да у нас через AWX роль инициализируется усё
Slow
Её же и заюзаю, что бы не воротить чего-то нового
Slow
тогда зачем "докидывать"?
пардон, не совсем понимаю в чем суть вопроса. Зачем докидывать новые ноды?
Slow
ну должно быть "докидывания"
У вас есть инвентори и переменные. В них описаны текущие ноды.
Надо добавить ноду - дописываете в переменные или инвентори и пускаете ансибл
Просто нет инвентори с описанием текущих нод. Я ковыряюсь в чужих поделках, пока только разбираюсь с устройством всего этого колхоза.
 Yuriy
Можно ли как-то запускать одну роль на двух серверах ?
Но не одновременно, а что бы первая часть роли была на сервере 1, а вторая - на сервере 2 ?
Yuriy
Или мне делать init роли для второй части?
Но тогда можно ли передать переменные из vars для роли 1 в роль 2?
Yuriy
у меня просто первая часть роли на сервере А заканчивается тем. что я через shell копирую файл на сервер B
И на сервере B мне уже нужно с ним дальше работать
вот думаю как правильно сделать
Yuriy
и проблема в том, что на сервере B в конце роли мне снова надо будет вернуть файл на сервер А
Elenhil
Отделение Bereke Bank
Как же скучно я живу
Elenhil
Если вы делаете ваш изи рса, нахрена вам делать на 2 машинах?
Yuriy
))))
У меня OpenVPN-server и CA-server - это два разных инстанса
Отделение Bereke Bank
))))
У меня OpenVPN-server и CA-server - это два разных инстанса
openssl_* модули, slurp + copy content
Отделение Bereke Bank
Я так серты кубера передаю с первого мастера на остальные ноды
Elenhil
))))
У меня OpenVPN-server и CA-server - это два разных инстанса
И шо, CA не способен выдать серт по запросу?
Elenhil
нафига туда ногами ходить по ссх?
Отделение Bereke Bank
Ещё лучше опенвпн с лдапом без этой ебли с сертами
Yuriy
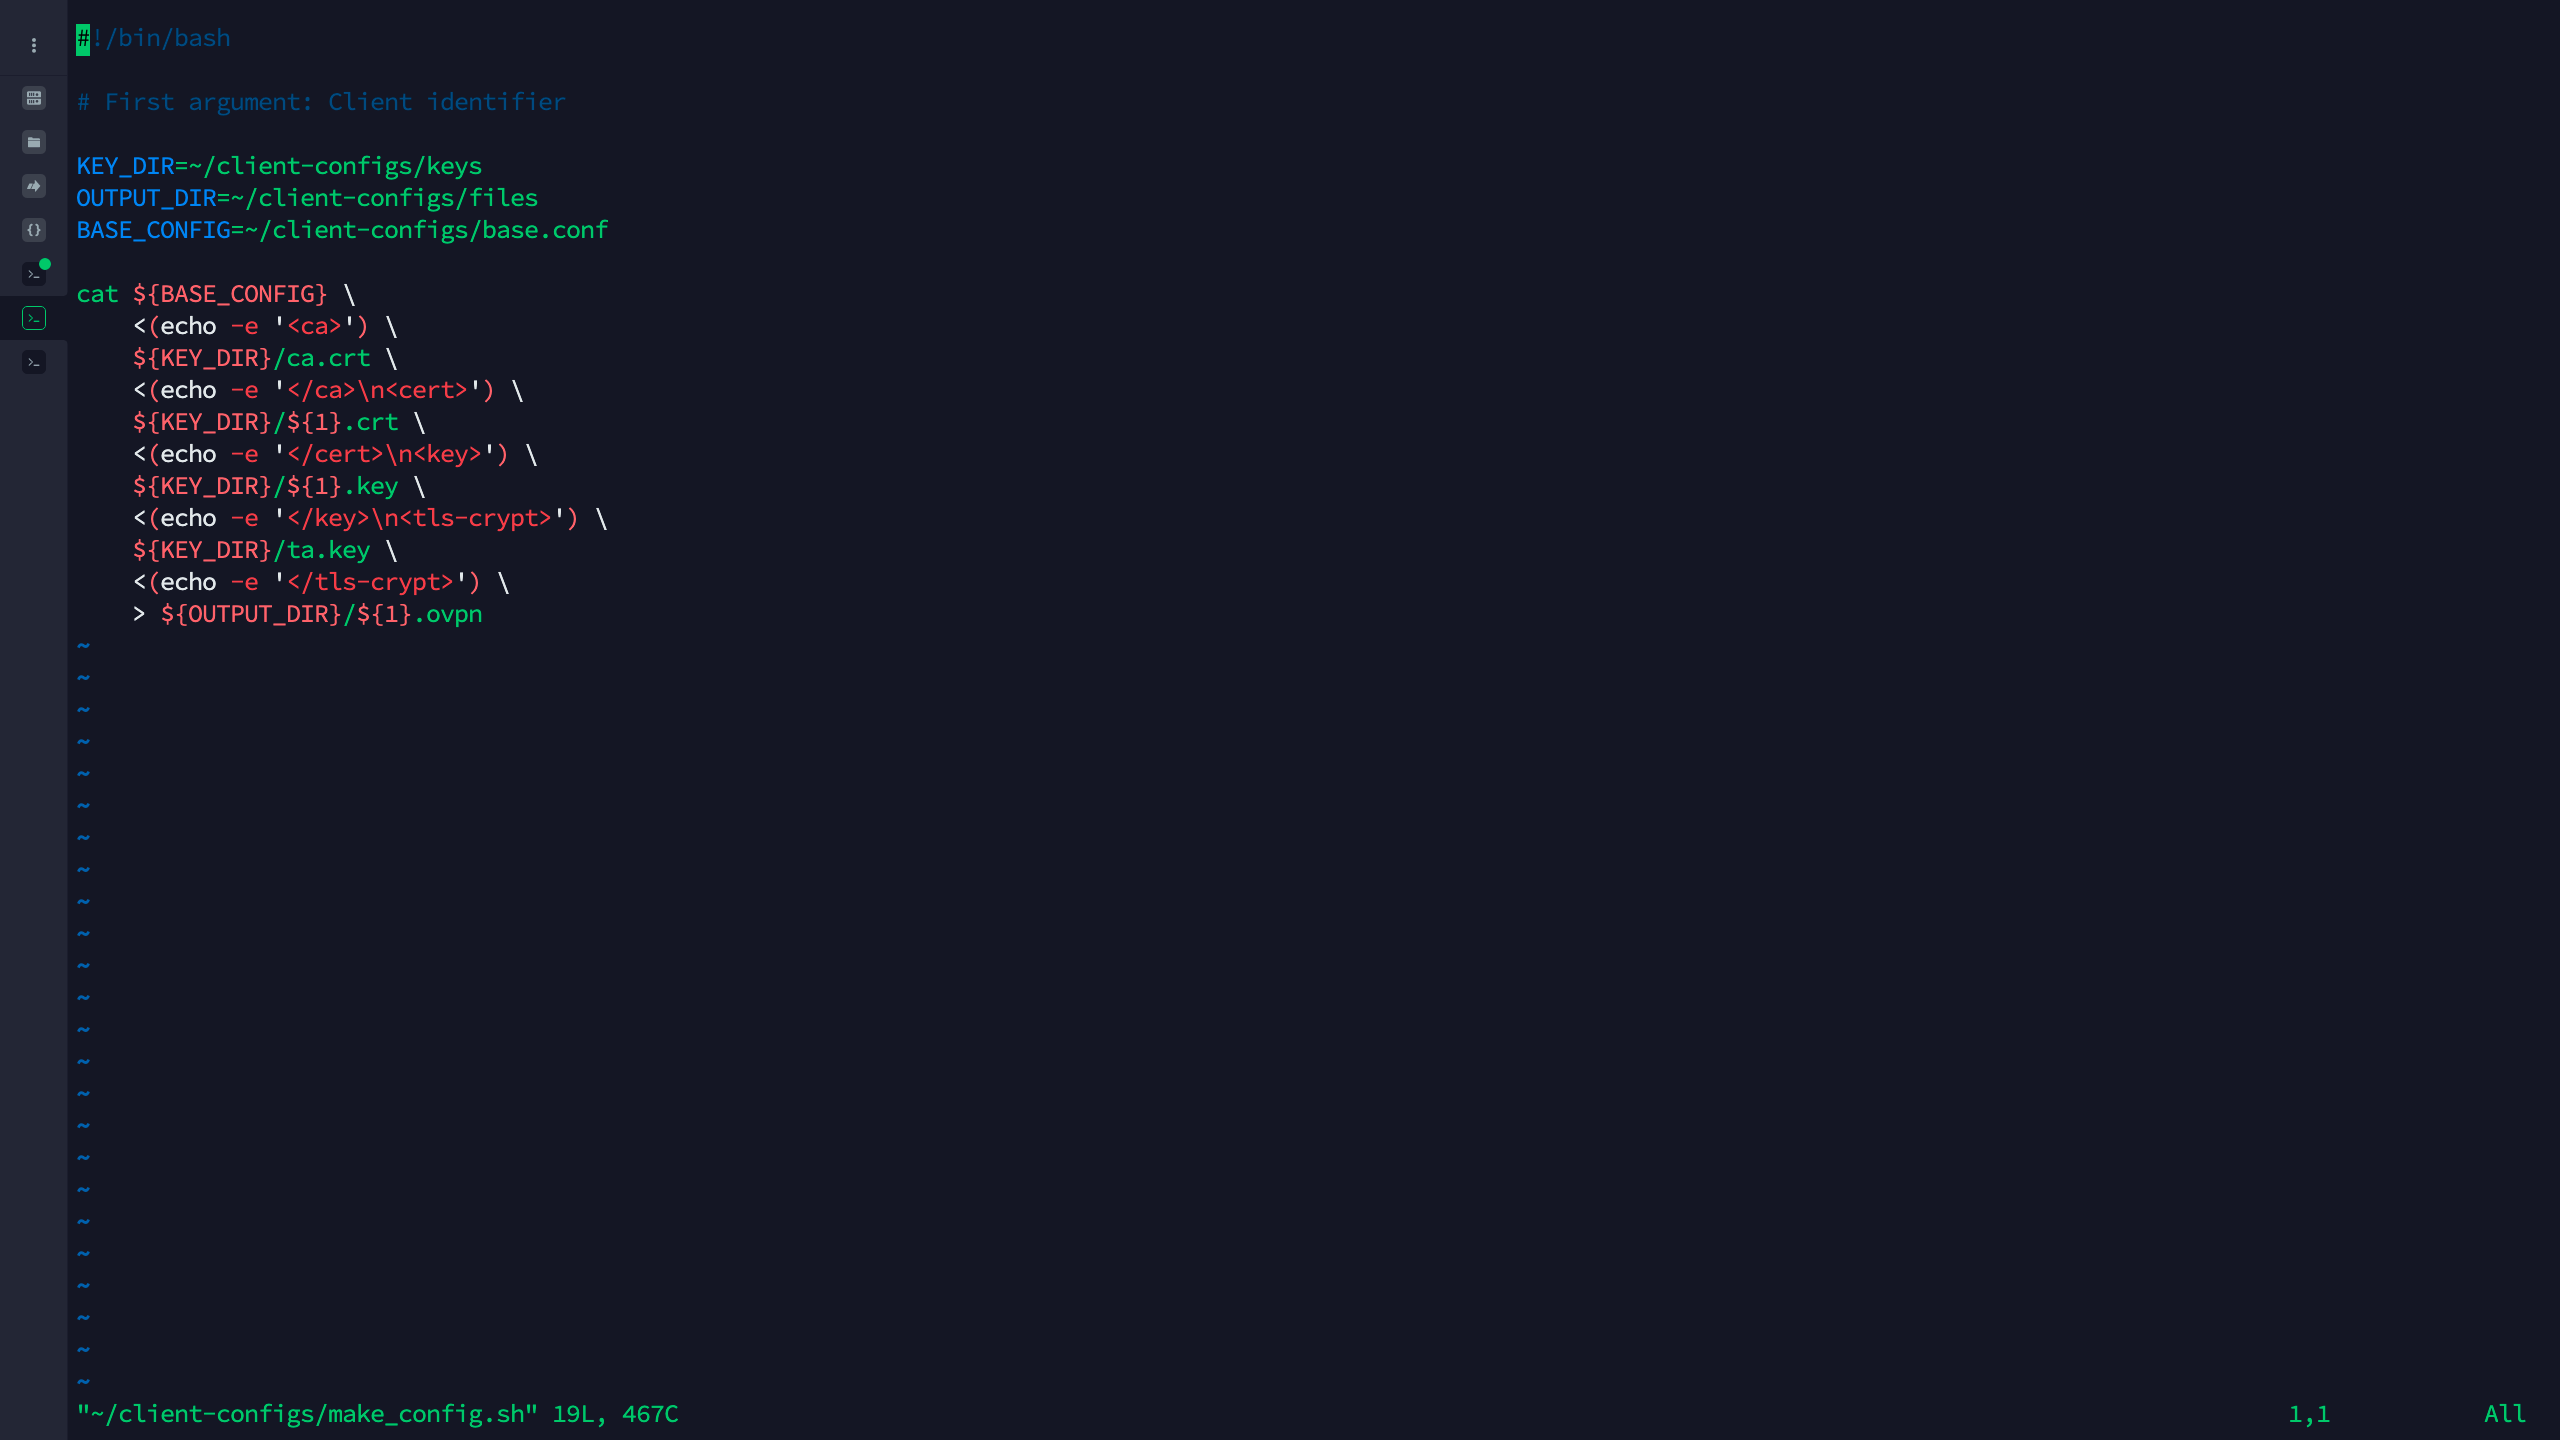
Вот порядок действий которые делается на серверах
VPN-Server:
cd ~/easy-rsa
./easyrsa gen-req client1 nopass
cp pki/private/client1.key ~/client-configs/keys/
scp pki/reqs/client1.req USERNAME@IP:/tmp
CA-Server:
cd ~/easy-rsa
./easyrsa import-req /tmp/client1.req client1
./easyrsa sign-req client client1
scp pki/issued/client1.crt USERNAME@IP:/tmp
VPN-Server:
cp /tmp/client1.crt ~/client-configs/keys/
cd ~/client-configs
./make_config.sh client1
Отделение Bereke Bank
Особенно когда ебаный разработчик забудет пароль своего ключа - сиди ревокай старый и делай новый
Отделение Bereke Bank
Вот порядок действий которые делается на серверах
VPN-Server:
cd ~/easy-rsa
./easyrsa gen-req client1 nopass
cp pki/private/client1.key ~/client-configs/keys/
scp pki/reqs/client1.req USERNAME@IP:/tmp
CA-Server:
cd ~/easy-rsa
./easyrsa import-req /tmp/client1.req client1
./easyrsa sign-req client client1
scp pki/issued/client1.crt USERNAME@IP:/tmp
VPN-Server:
cp /tmp/client1.crt ~/client-configs/keys/
cd ~/client-configs
./make_config.sh client1
Тебе ещё serial надо будет передавать с са на впн)
Elenhil
но вообще - делаете роль на выпуск серта, делаете роль на впн где один из параметров - серт
на СА сервере делаете реквест, его подписываете и слурпите. Потом другой ролью кладете на впн сервер
Yuriy
мне проще поднять vpn и ca на одном сервере я так понял
Elenhil
мне проще поднять vpn и ca на одном сервере я так понял
Если вы не понимаете что вы делаете - разделение по сервакам вам точно не поможет
Elenhil
А лучше всего поставить hashivault
Yuriy
 Elenhil
 Elenhil
как вариант, да
Elenhil
я с опенвпн намучался
Yuriy
попробую сделать атк как вы сказали))
Lamobot
Нафига весь этот геморрой, поставьте pritunl :))
Yuriy
Нафига весь этот геморрой, поставьте pritunl :))
Скучно живу, решил себе такой вот накрутить)))
Yuriy
Спасибо большое всем за отзывы!
Elenhil
у нас там была боль с immutable infrastructure и tls-ключом, который можно было генерить только самим опенвпном
Elenhil
мы подебили, но с болью
 Elinka22
матом?
Elenhil
а?
Elenhil
я это не писал, я ни при чем
Elenhil
как и с любыми либами
Elenhil
нужен 1 метод - качай все 500
 Vladislav 👻
Помогите разобраться: https://docs.ansible.com/ansible/2.9/modules/rabbitmq_vhost_module.html
что за "erlang node name of the rabbit we wish to configure"? и как ansible узнает, куда ему стучаться?
 George
Vladislav 👻
допустим
George
Ну, это так и есть
Vladislav 👻
а дальше то что?
George
Ну, нода эрланга - я так понимаю, это виртуальный термин
Vladislav 👻
Типа через это работает?
http://erlang.org/doc/man/epmd.html
George
Если ты его не настраивал - оставляешь дефолту
Vladislav 👻
допусмтим, у меня пяток кроликов, у всех одинаковый erlang node, как ansible поймет, куда ему идти?
Lamobot
допусмтим, у меня пяток кроликов, у всех одинаковый erlang node, как ansible поймет, куда ему идти?
А сам ты как определяешь на каком команды выполнять?
Lamobot
Оставь по дефолту, если не знаешь что это и зачем :)
Vladislav 👻
короче все встало на места
Vladislav 👻
модуль запускает rabbitmqctl на хосте
Vladislav 👻
удаленно он, я так понимаю, не может
Vladislav 👻
если мне надо в контейнере это сделать?
George
???
George
В качестве таргет для ансибла указываешь контейнер
Vladislav 👻
хреновая тема
Vladislav 👻
В качестве таргет для ансибла указываешь контейнер
как в рамках одной роли указать, что одни таски работают на хосте и поднимают контейнер, а другие таски работают через докер и создают vhost?