 Timur


А это делать зачем?
Timur
Зачем вам безальтернативно повторять вызов одного и того же модуля с теми же параметрами?
 Vadim
как лучше всего несколько строк в конфиг добавить, через blockinfile у него нет проверки на то есть ли уже такие строки в файле
 George
Vadim
темплейт же весь файл делает?
George
Да
George
Так и надо
George
Если нет возможности - будем думать
 GithubReleases
ansible/ansible tagged: v2.11.2
Link: https://github.com/ansible/ansible/releases/tag/v2.11.2
Release notes:
New release v2.11.2
Vadim
Так и надо
мне надо в установленный containerd в /etc/containerd/config.toml добавить свой репозиторий
Vadim
целиком конфиг не хотел, он же там создается итак
Vadim
а какие плюсы, типо всегда предсказуемый будет
George
Да
George
Мало ли пользователи захотят рантайм переопределить
George
George
Ты пароли хочешь прописать?
Vadim
потому что свой по http
Vadim
ох, пароли тоже блин, напомнил, 1 реп по Http, а 2ой c логином паролем по https
 Отделение Bereke Bank
мне надо в установленный containerd в /etc/containerd/config.toml добавить свой репозиторий
Если у ансибла есть что-то типа to_nice_toml то просто описываешь свой конфиг в ямле в переменной и в темплейте одна строка с этим фильтром
George
Vadim
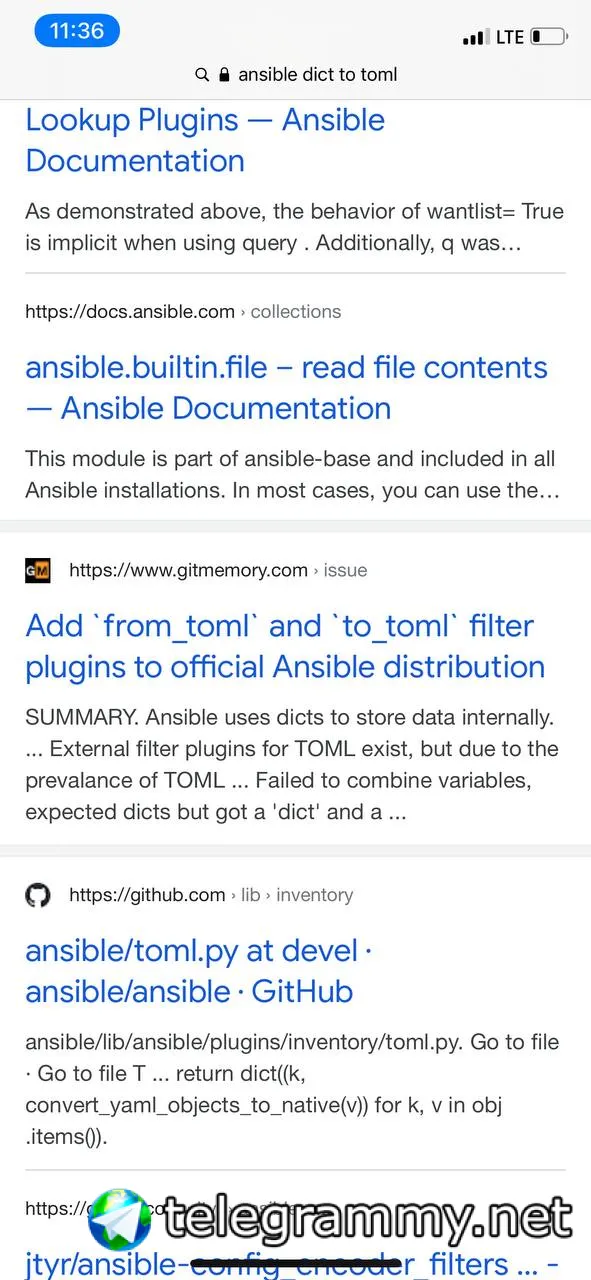
только для yaml нашлось, для toml нету
George
Написать ) все будут благодарны
Отделение Bereke Bank
Странно
George
 Timur
только для yaml нашлось, для toml нету
https://github.com/sivel/toiletwater/blob/master/plugins/filter/toml.py
 Mikhail
Подскажите, пожалуйста, без Ansible Tower, как лучше организовать периодический запуск Ansible Playbook?
Отделение Bereke Bank
Mikhail
Целый Jenkins ради этого?
Отделение Bereke Bank
А что по крону собрались запускать?
 inqfen
Не руками же плейбук изначально запускается
inqfen
какой ужас
inqfen
Ну в systemd timers можно сунуть
inqfen
git pull && ansible-playbook …
inqfen
но решение конечно так себе
inqfen
кто-то случайно сделает на втором сервере то же самое
inqfen
или кто-то удалит на первом
Mikhail
Изменения редко бывают, поэтому не так сложно вручную запускать. Но при ручном режиме сложно отследить, когда и что запускалось
inqfen
Можно rundeck еще
inqfen
Но я так понимаю вы вообще ничего ставить не хотите
Mikhail
Интересная идея, спасибо. Сейчас с центрального сервера запуск скриптов.
inqfen
Так что остаются таймеры
Mikhail
Спасибо за рекомендации в любом случае
Mikhail
SaaS доверять доступ к серверам нет никакого желания
George
ну, и вообще у тебя избыточная паранойя
George
используешь пакеты из общедоступных репо? да
используешь докеры из докерхаба? да
библиотеки в коде? так точно
George
как хочешь
Mikhail
Я на SaltStack погорел. Из-за неправильной конфигурации firewall хакеры сутки крипту майнили. Хорошо, что данные, похоже, никакие не своровали
Mikhail
Не хочется повторять своих же ошибок
Отделение Bereke Bank
ну а зачем такими вещами в белую сеть светить?
Отделение Bereke Bank
вроде даже в уебанском ДО уже есть VPC
Mikhail
У меня command server сейчас в Azure полностью залоченый. Даже SSH открывается исключительно через веб интерфейс.
Mikhail
Конечно, можно Jenkins туда поставить. Просто спрашивал, нет ли каких-нибудь более тривиальных путей.
George
Mikhail
Command port без пароля и авторизации чтоб висел наружу - это однозначный косяк.
Отделение Bereke Bank
Mikhail
Тогда, выходит, git clone и запускать playbooks локально? Самый безопасный вариант?
Mikhail
А как Jenkins на command host будет запускать на удаленном хосте команды? Какая best practice?
George
Command port без пароля и авторизации чтоб висел наружу - это однозначный косяк.
да в соли все ок ) ну, и в общем, не нужно вывешивать ее на весь мир
Mikhail
да в соли все ок ) ну, и в общем, не нужно вывешивать ее на весь мир
Теперь знаю. Но лучше как-нибудь без нее теперь.
Mikhail
Аха, ясно. Тут выше пугают RCE. Что если удалённый хост заражён, то контроллер может подхватить что-нибудь нехорошее
Отделение Bereke Bank
Аха, ясно. Тут выше пугают RCE. Что если удалённый хост заражён, то контроллер может подхватить что-нибудь нехорошее
да это рофл. сам ансибл это и есть RCE
Mikhail
Предполагается, что это от контроллера до хостов под управлением. В другую сторону не должно так работать
Mikhail
Либо Jenkins, который запускает Ansible из докера
Mikhail
Спасибо за интересную дискуссию
Vadim
подскажите пожалуйста
{% if containerd_extra_args is defined %}
{{ containerd_extra_args }}
{% endif %}
containerd_extra_args можно многострочным значением както прописать?