 Stas


 Василий
Нетмап вполне может быть односторонним. Сейчас тоже используем static dhcp, но хочу от этого отказаться. И вариант ^.* не решает задачу миграции ноутов.
Благодарю. Еще историю внимательнее почитаю
^.* это переадресация запросов с моего микротика на соответвующий DNS, который знает (что в свой не дублировать хосты)
 Anatoliy
Думаю, стоит в привате продолжить. Извините за офтоп
 Elenhil
У вас переменные не должны лежать в одном дикте, они должны лежать в корне
Василий
еще раз: я прекрасно знаю что нат это не фаервол. не надо считать что только один Вы умный, а вокруг одни дураки.
Elenhil
foo:
Bar: qqq
Bar2: hhh
В большинстве случаев хуже обрабатывается чем
Foo_bar:qqq
Foo_bar2:hhh
Stas
У вас переменные не должны лежать в одном дикте, они должны лежать в корне
Просто у меня одинаковые переменные для каждого енва, вот и подумал так будет проще управлять. Или всё же лучше делать по простому?
Stas
Типо название енва а под ним его переменные
Elenhil
Просто у меня одинаковые переменные для каждого енва, вот и подумал так будет проще управлять. Или всё же лучше делать по простому?
Для того чтобы управлять енвамт вам надо енвы поделить по группам
Elenhil
И юзать group_vars
Elenhil
Тогда если запустите плейбук на енве 1, получите foo: bar, а если на енве 2 то foo:var
Василий
вы мне роутинг, а не нетмап предлагали. а при роутинге, как миниму будут мои адреса туда лезть
Василий
впрочем, тот же нетмап, уже требует прописывать мою "сеть" со стороны роутера
Anatoliy
Stas
Тогда если запустите плейбук на енве 1, получите foo: bar, а если на енве 2 то foo:var
Ну я понял что выбрал не правильный путь. Спасибо большое за совет, буду разделять всё!))))
Василий
все. давай не будем спорить. все. вы победили гуру сетей. я не знаю что такое нетмап
Anatoliy
На стороне клиента только обычный vpn клиент
Василий
в микротике
Василий
На стороне клиента только обычный vpn клиент
я ж правильно понимаю, на микротике клиента ни слова про вашу сеть нет, и если вдруг вы завтра подключитесь к впн с ноутбука у вас все продолжит работать через нетмап?
Anatoliy
Их много. Подготовлю, сброшу. Используется маршрутизация по источнику и "маркировка маршрутов" микрота. Аналог нескольких таблиц маршрутизации linux
Василий
Их много. Подготовлю, сброшу. Используется маршрутизация по источнику и "маркировка маршрутов" микрота. Аналог нескольких таблиц маршрутизации linux
ну конечно, это ж проще чем одна строчка с нат:)))
Василий
Их много. Подготовлю, сброшу. Используется маршрутизация по источнику и "маркировка маршрутов" микрота. Аналог нескольких таблиц маршрутизации linux
и нигде вашей сети нет в описании, правильно?
Anatoliy
Это проще когда у всех внутри 192.168.0.0/24
Василий
Это проще когда у всех внутри 192.168.0.0/24
а, так у вас другая проблема. у меня таких адресов вообще нет, и да, есть один нетмап, именно потому, что существующая инфраструктура пересеклась с моей. но там все равно нат етсь
Anatoliy
Ну так речь про то, что нетмап универсален
Василий
Есть. Найду статью, пришлю ссылку
про две одиннаковые сети и нетмап? видел. там двухсторонных трафик, а ко мне трафик мне не нужен, зачем морочится
Anatoliy
Односторонний там трафик. Другая статья )
Anatoliy
Есть. Найду статью, пришлю ссылку
https://it.oneweb.pro/%D0%B1%D0%BB%D0%BE%D0%B3/nastroika-netmap-mikrotik/
Василий
https://it.oneweb.pro/%D0%B1%D0%BB%D0%BE%D0%B3/nastroika-netmap-mikrotik/
я себе жизнь не усложнял (кстати, 192.168 сильно не рекомендованная сеть, где либо кроме дома, будет желание поспорить - заходи в микротиковские группы) у меня все сети 10.* и не пересекаются. кроме одной, у которой таки да, добавил нетмап
Василий
кстати, как в ансибл проверить наличие пакета и только при его присутствии выполнить определенные действия?
Anatoliy
Это я понимаю )
Anatoliy
 Vladislav 👻
@gecube я тут слушаю ваш собес, а поясни плиз, каким образом, пакеты yum/apt могут сломать пакеты pip, особенно, в части инсталяции ansible?
 George
У тебя yum/apt ничего не знают про установленное pip’ом в системный питон
Vladislav 👻
а с чего ты решил, что питон системный?
George
Речь шла про то, что правильно делать изоляцию через virtual environment - это ок
George
Речь шла про то, что правильно делать изоляцию через virtual environment - это ок
Ну, или докер. Или через системные пакеты
Vladislav 👻
Речь шла про то, что правильно делать изоляцию через virtual environment - это ок
речь про это не шла, там было воообще кардинальный ответ "точно не через pip", на что я в двойне возмущаюст, почему его приняли?
Vladislav 👻
 Vladislav 👻
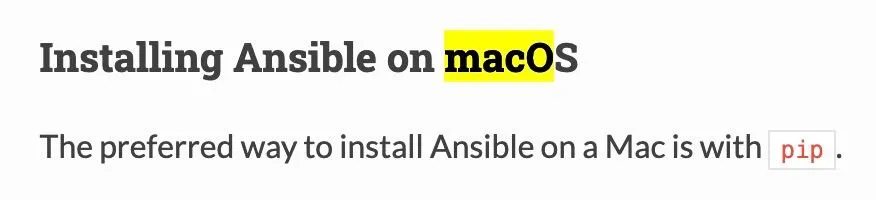
вот пример
George
@tnt4brain лучше объяснит. Я просто сегодня после конфы и устал
Vladislav 👻
ок
George
Vladislav 👻
использую два года через пип
George
Ну, и как ты заметил - pip в системное окружение и в venv - две большие разницы
Vladislav 👻
причем без venv 😬
George
Слушай, на маке попроще в каком-то смысле ) потому что там нет двух пакетных менеджеров
George
Но вообще есть же brew
Vladislav 👻
вот вот
Vladislav 👻
и вообще, все зависит от кейса, ОС и использования
Vladislav 👻
в общем, негодую я про ansible у вас на собесе
Vladislav 👻
 George
Лучше подсветить проблему, чем проигнорировать ее
Василий
в аснибл, единого механизма для update/upgrade вне зависимости от пакетного менеджера нет? или я плохо гуглю?
Elenhil
Elenhil
но он вам мало поможет, т.к. разные менеджеры часто имеют разные названия пакетов
Василий
мне не установить, мне вызвать update
Василий
и upgrade если вдруг что надо
 Отделение Bereke Bank
почему?
Не декларативно)
Но если очень хочется - самыц простой способ:
1) versionlock-ишь все пакеты и их зависимости, которые ставишь ролями
2) потом делаешь upgrade всего остального барахла
Исходя из твоих предыдущих сообщений - первого пункта у тебя нет
Василий
Не декларативно)
Но если очень хочется - самыц простой способ:
1) versionlock-ишь все пакеты и их зависимости, которые ставишь ролями
2) потом делаешь upgrade всего остального барахла
Исходя из твоих предыдущих сообщений - первого пункта у тебя нет
ролей нет, про них прочитал буквально пару минут назад. посмотрел их содержимое и слегка присел :)
Отделение Bereke Bank
ролей нет, про них прочитал буквально пару минут назад. посмотрел их содержимое и слегка присел :)
Приступай к практике.
Напиши роли для установки LAMP/LEMP стека (без command и shell)
Ебли там достаточно, научишься ~80% того, что тебе и пригодится в работе
Василий
Приступай к практике.
Напиши роли для установки LAMP/LEMP стека (без command и shell)
Ебли там достаточно, научишься ~80% того, что тебе и пригодится в работе
спасибо. попробую. забикс сервер так разворачиваю, но там базу данных инициализирую таки через shell
Отделение Bereke Bank
спасибо. попробую. забикс сервер так разворачиваю, но там базу данных инициализирую таки через shell
Погугли про хандлер, повесь его на какое-то событие (вроде на установку я вешал)
В хандлере вызывай mysql_db модуль (state: import) который будет загружать твой дамп
Василий
Погугли про хандлер, повесь его на какое-то событие (вроде на установку я вешал)
В хандлере вызывай mysql_db модуль (state: import) который будет загружать твой дамп
ЗЫ: Ваш совет помог решить проблему определени адреса. правда та команда не сработала, но натолкнула меня на вот такое
zabbix_agent_server="{{ ansible_env.SSH_CLIENT.split(' ')[0] }}
 Elinka22
Vladislav 👻
пример?
Elinka22
Речь шла про то, что правильно делать изоляцию через virtual environment - это ок
Мы так запускаем разные версии анзибла для разных проектов
Elinka22
У нас даже тераформ работает через разные версии анзибла через виртуалэнв
George
Сколько говна я с ним поел