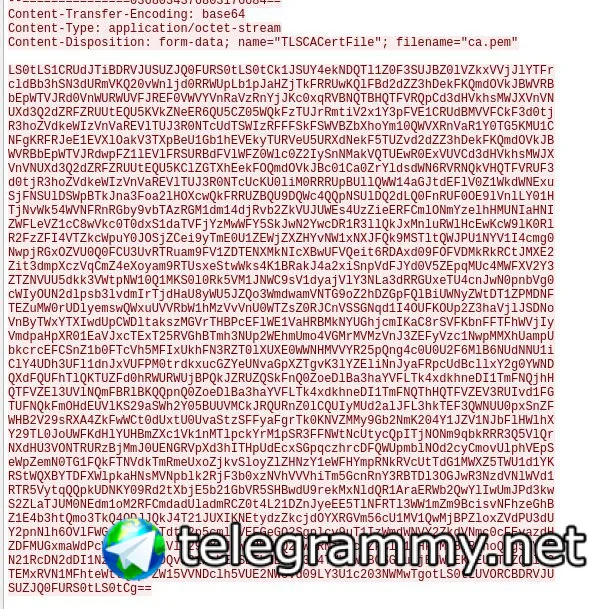
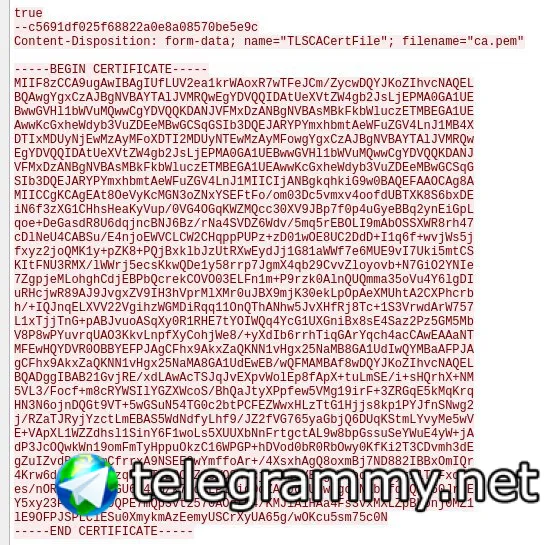
Если я добавлю еще информации, может кто-то поможет. Сравнивая пакеты в wireshark пришел к выводу, что ansible отправляет файлы сертификатов в base64, когда httpie не оборачивает в base64. Как-то можно это отключить? Ставить text/plain не помогло, точно так же отправляет base64
{{ my_shit_var | b64decode }} попробуй
 Отделение Bereke Bank


 George
Если я добавлю еще информации, может кто-то поможет. Сравнивая пакеты в wireshark пришел к выводу, что ansible отправляет файлы сертификатов в base64, когда httpie не оборачивает в base64. Как-то можно это отключить? Ставить text/plain не помогло, точно так же отправляет base64
А почему тебе это важно? Отправляет и отправляет
 Степан
А почему тебе это важно? Отправляет и отправляет
Portainer отвечает, что не видит PEM data в переданном сертификате
Степан
502 возвращает
George
Ты что-то не то делаешь. Можешь показать пример вызова модуля ?
Степан
Помогите пожалуйста, пытаюсь с помощью uri в portainer добавлять хосты, просто для развлечения. Отправляю пост запрос след кодом
- name: Add new endpoint to Portainer
uri:
url: '{{ portainer.url }}/api/endpoints'
method: POST
headers:
Authorization: "Bearer {{ content.json.jwt }}"
remote_src: yes
force: yes
body_format: form-multipart
body:
Name: "playground"
EndpointCreationType: "1"
URL: "tcp://{{ ansible_host }}:2375"
TLS: "true"
TLSCACertFile:
content: "{{ ca.cert }}"
filename: "{{ ca.cert }}"
TLSCertFile:
content: "{{ client.cert }}"
filename: "{{ client.cert }}"
TLSKeyFile:
content: "{{ client.cert }}"
filename: "{{ client.key }}"
register: response
Portainer отвечает, что не видит PEM data в переданном сертификате, если через curl или httpie отправлять те же сертификаты, то все ок. Куда копать, в чем я ошибся? Wireshark говорит, что не полный путь отправляется в filename (только конечное название файла, без пути) , поэтому попробовал добавить content, но не помогло
Степан
Контент в ключе уже исправил, не помогло
 Timur
Я не понял. content.json.jwt - это строка или что?
George
Вообще не должен кодировать в бейз64
Степан
Я не понял. content.json.jwt - это строка или что?
Перед этой таской, идет запрос на /api/auth, а потом сохраняется ответ
Степан
Это ответ
George
 George
Запрос валидный
George
Ты получил ровно то, что и заказывал
Степан
Ты получил ровно то, что и заказывал
Я не спорю, что запрос валидный и что там те самые сертификаты, вопрос в том, как убрать этот энкодинг?
Timur
Я не спорю, что запрос валидный и что там те самые сертификаты, вопрос в том, как убрать этот энкодинг?
curl запрос как выглядит, который работает? Для сравнения
Степан
Я не через курл делал а через httpie потому что было лень его переделывать, а в доке портейнера примеры через него, но вот
http --form POST 192.168.88.204:9000/api/endpoints "Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6MSwidXNlcm5hbWUiOiJhZG1pbiIsInJvbGUiOjEsImV4cCI6MTYyMjA1Mzk5Mn0.7Xh4I5Zaw5RD829fcTmKthfTiWPWvTZGMWZbLJ5rwsM" \
Name="test-remote" URL="tcp://192.168.88.169:2375" EndpointCreationType=1 TLS="true" TLSCACertFile@/certs/ca.pem TLSCertFile@/certs/client-cert.pem TLSKeyFile@/certs/client-key.pem
Степан
 George
 George
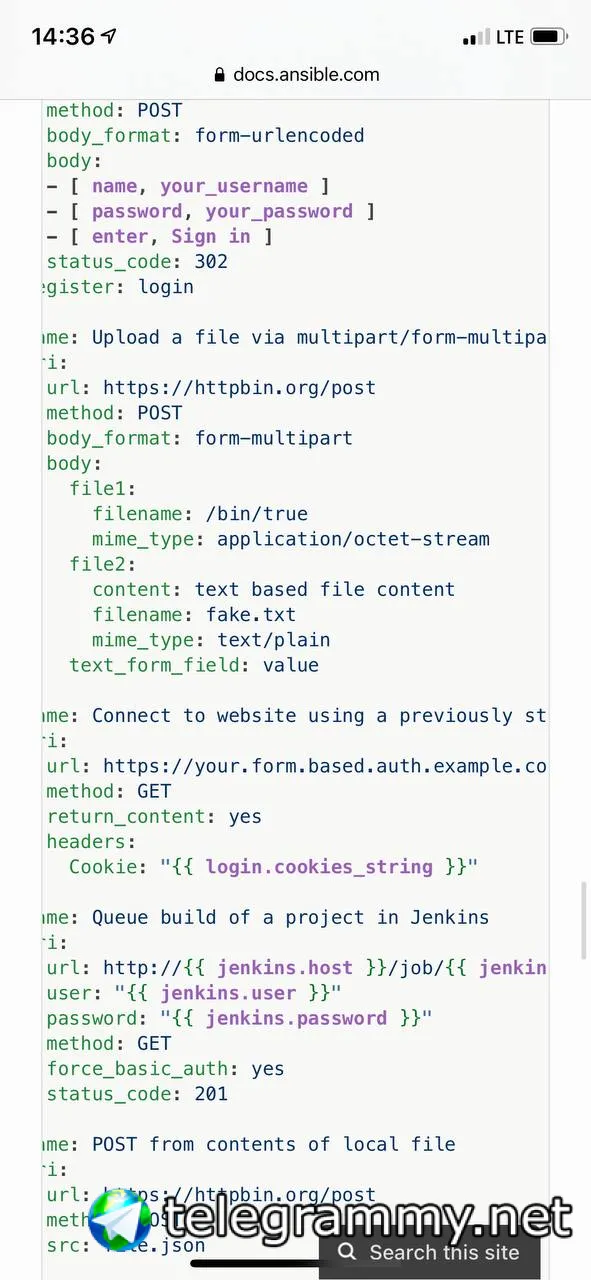
Mime type попробуй другой задать
 Василий
Что есть ключ хоста? Некий файл? Мне не очень понятен смысл что-то шифровать ключами, которые не внутри аппаратного криптотокена, чем это отличается от вообще нешифрованного с точки зрения безопасности?
Генерируешь ключи на ансибле машине через ssh -genkeys ( если не ошибаюсь) и раскладываешь их по хостам куда ходить хочешь.только публичную часть
 Alexander
Генерируешь ключи на ансибле машине через ssh -genkeys ( если не ошибаюсь) и раскладываешь их по хостам куда ходить хочешь.только публичную часть
Да я не про канальную криптозащиту, а про vault
У меня НЕ про SSH был вопрос.
Vault - это же просто симметричный шифр да еще с ключом на обычном компе, какая это вообще защита, не могу пока вкурить :(
Надо вероятно понять как и когда эти симметричные шифры применяются на управляемых хостах.
Еще на интервью EPAM даже на КУРСЫ спросили про Vault, - я мол не применял.
Только нафик его вообще применять ? Лично я бы не принял на работу человека (в том числе из EPAM), кто использует для криптозащиты тупо вольт без PKCS11. Я им почти так и ответил, что считаю защиту данных неизвлекаемыми ключами важнее.
Василий
Да я не про канальную криптозащиту, а про vault
У меня НЕ про SSH был вопрос.
Vault - это же просто симметричный шифр да еще с ключом на обычном компе, какая это вообще защита, не могу пока вкурить :(
Надо вероятно понять как и когда эти симметричные шифры применяются на управляемых хостах.
Еще на интервью EPAM даже на КУРСЫ спросили про Vault, - я мол не применял.
Только нафик его вообще применять ? Лично я бы не принял на работу человека (в том числе из EPAM), кто использует для криптозащиты тупо вольт без PKCS11. Я им почти так и ответил, что считаю защиту данных неизвлекаемыми ключами важнее.
Тогда сорян, я ансибл второй день только)). Что такое валут не знаю
Alexander
Тогда сорян, я ансибл второй день только)). Что такое валут не знаю
Та же история :)
Я его раньше тыкал палочкой лет 5 назад несколько раз и чето показалось не очень много профита, а щас взглянул на galaxy, и о чудо, уже сильно лучше.
 UglyKoyote
с учетом что они вышли в один год..
Степан
Mime type попробуй другой задать
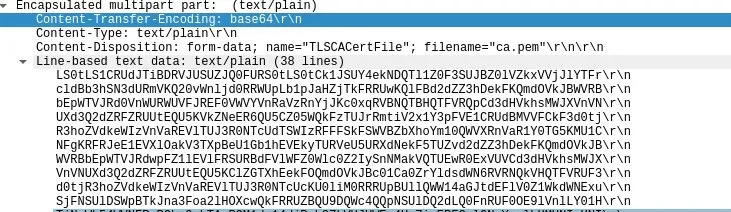
text/plain не помогает, application/octet-upstream тоже, все равно ставит Content-Transfer-Encoding: base64
Степан
 Elenhil
text/plain не помогает, application/octet-upstream тоже, все равно ставит Content-Transfer-Encoding: base64
uri module encodes uploaded file in base64 if using body_format: form-multipart
Elenhil
https://github.com/ansible/ansible/issues/73621
Elenhil
пишут что бейз64 должен нормально приниматься
 Pit
Да я не про канальную криптозащиту, а про vault
У меня НЕ про SSH был вопрос.
Vault - это же просто симметричный шифр да еще с ключом на обычном компе, какая это вообще защита, не могу пока вкурить :(
Надо вероятно понять как и когда эти симметричные шифры применяются на управляемых хостах.
Еще на интервью EPAM даже на КУРСЫ спросили про Vault, - я мол не применял.
Только нафик его вообще применять ? Лично я бы не принял на работу человека (в том числе из EPAM), кто использует для криптозащиты тупо вольт без PKCS11. Я им почти так и ответил, что считаю защиту данных неизвлекаемыми ключами важнее.
на конечный хост расшифрованное уже все прилетает, он знать не знает как оно там в инвентори лежало
Степан
Значит вопрос к portainer'у
Степан
Значит вопрос к portainer'у
Либо буду curl через shell использовать, другого выхода не вижу
Elenhil
Значит вопрос к portainer'у
угу. Ну вы можете еще:
1) покопаться по гитхабу по публичным ролям
2) юзать курл через шелл
Степан
Линтер ругается когда shell юзаешь)))
Elenhil
 Elenhil
ну он прав)
Elenhil
а давайте вы подумаете, чего вам не хватает в вашем вопросе?
 Nikita
а давайте вы подумаете, чего вам не хватает в вашем вопросе?
я знаю! не хватает аудитории телепатов
Elenhil
Видишь, как минимум можно не обрезать ошибку
Elenhil
ДАвай подумаем еще, чего не хватает
Elenhil
Еще подумай
Elenhil
Откуда ошибка? плейбук? как выглядит волтфайл? Что вызывает ошибку?
Elenhil
Это вам надо или мне?
Степан
ansible-playbook -vvv ...
Alexander
А что-нибудь подобное:
https://www.vaultproject.io/docs/enterprise/hsm/security
Не прикручивается заменой Ansible Vault?
Elenhil
Elenhil
если вы храните настолько важную инфу, что вам приходится криптовать физикой в ансибл волте - ну удачи)
Sergey
Чтобы ключ не сперли и потом пароли из ямлов.
Пользователей подписанный дистрибутивов просим пройти в чат по интересам.
Alexander
если вы храните настолько важную инфу, что вам приходится криптовать физикой в ансибл волте - ну удачи)
Можно в принципе поставить Ansible контроллер просто на выделенный одноплатник, где кроме Ansible и SSH ничего больше нет.
Elenhil
если у вас в периметре уже сидит злоумышленник, вам никакие физ ключи не помогут для шифрования ансибла, лол
Elenhil
Alexander
если у вас в периметре уже сидит злоумышленник, вам никакие физ ключи не помогут для шифрования ансибла, лол
А как решать подобную проблему?
Sergey
Значит, к тебе не относится, чего тогда реагируешь?
Вообще хочу заметить, что этот чат по своей направленности - очень практический-технический, разглагольствования "а если", к сожалению, не увеличивают сумму знаний участников.
Можешь считать это "жёлтой карточкой", иначе говоря - единственным предупреждением перед R/O.
Sergey
@sanyo_devops r/o на сутки, флейм будет зачищен
 Alexander
Elenhil
Вангую это тот же, даже не палится
Sergey
И из девопс-чата гонят, и из ансиблового.
Ну это же разве гонят? Это просто денёк на "подумать над поведением", не больше.
UglyKoyote
И из девопс-чата гонят, и из ансиблового.
не. народ честно терпит тут - я удивлен даже. пытаются вывести на внятные вопросы, или на то - что именно он хочет
UglyKoyote
советуют доки и прочее.. а в ответ "простите, но вы гавно. ничего личного"
 Григорий
Ну это же разве гонят? Это просто денёк на "подумать над поведением", не больше.
раньше ему не помогало
 Denis 災 nobody
ро это по божески... некоторые очень любят сразу баны выдавать )
Григорий
если мне нужно раскатить например графану и прометеус на разыне сервера, это лучше делать разными плейбуками или можно указать переменные в инвентори, например install_grafana:yes для хоста на который устанавливать и делать when на инклюд роли?
Григорий
ну у меня тоже, вопрос только в том, как запускать правильнее)
Timur
Elenhil
если мне нужно раскатить например графану и прометеус на разыне сервера, это лучше делать разными плейбуками или можно указать переменные в инвентори, например install_grafana:yes для хоста на который устанавливать и делать when на инклюд роли?
или можно хост с графаной добавить в группу grafana, а прометеус в группу prometheus
Григорий
они уже поделены по енвам
возможно стоит разделить енвы разными инвентори
Elenhil
разбивать или не разбивать по ПБ - это уже ваша специфика. Если вы обычно деплоите\апдейтите разом всё - лучше в один пб. Если обычно по отдельности - лучше в разные
Elenhil
они уже поделены по енвам
возможно стоит разделить енвы разными инвентори
это правильная мысль
Elenhil
+ вам ничего не мешает держать хост в группах env1 и grafana одновременно
Григорий
а как указать условие, что деплоиться должно только если входит в обе группы?)
Василий
а что за магия у ансибла с названием zabbix? забикс лежит на хосте с именем zabbix.va, в логах ругается, что не могу обратиться на server_url http://********.va
но! если zabbix.va помеенять на zbbix.va - то на звезочки не меняет