 George


и в нем ты можешь писать что-то типа "{{ groups['project-b'] | map('extract', hostvars, ['ansible_host']) | map('regex_replace', '$', ':9100') | list }}"
George
тут надо садиться и конкретно писать
 Elenhil
если да - выделяй их в отдельную группу и тащи из facts их адреса
 Anonymous
только в шаблоне
Elenhil
и не парься за словари
Elenhil
ну и да, лучше засунуть в group_vars\host_vars
Elenhil
если вам надо постоянно сувать что-то через extra-vars, вы скорее всего что-то делаете не так
Anonymous
тогда просто сделай переменную cluster_ips: "правильно_отформатированные_ипы"
спасибо. правильно отформатированые-это как?
Anonymous
если вам надо постоянно сувать что-то через extra-vars, вы скорее всего что-то делаете не так
через extra vars думал неопытному человеку будет очевиднее
Elenhil
через extra vars думал неопытному человеку будет очевиднее
Зато сильно проще выстрелить в ногу
Elenhil
Вы забыли указать -e <filename>
Elenhil
Вы опечатались
Elenhil
Вам надо запустить это 10 раз 10 разным людям
Elenhil
Вам надо запустить для 10 разных енвайронментов
 Aleksey
Добрый день!
У меня есть два inventory
В каждом есть группы с одним и тем же названием
те примерный вид
prod
[db]
1.1.1.1
[app]
2.2.2.2
test
[db]
3.3.3.3
[app]
4.4.4.4
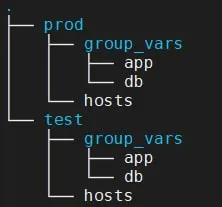
хочу указывать group_vars но разные для разных invetory - how to?
George
George
что за дет сад
Aleksey
ну ях очу отдельнын файлы
Aleksey
ууу
George
в YaML формате ты можешь груп варс прямо в инвентори фигачить
Aleksey
ну какой нафиг ямл мне и так хватает
George
больше ямл
Elenhil
Добрый день!
У меня есть два inventory
В каждом есть группы с одним и тем же названием
те примерный вид
prod
[db]
1.1.1.1
[app]
2.2.2.2
test
[db]
3.3.3.3
[app]
4.4.4.4
хочу указывать group_vars но разные для разных invetory - how to?
почитать доку! https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html
 Vladislav 👻
Добрый день!
У меня есть два inventory
В каждом есть группы с одним и тем же названием
те примерный вид
prod
[db]
1.1.1.1
[app]
2.2.2.2
test
[db]
3.3.3.3
[app]
4.4.4.4
хочу указывать group_vars но разные для разных invetory - how to?
И? Берешь папку group_vars в каждом инвентори и по названию группы папку/файл
 Valiy
 Влад
Привет, помогите продумать флоу.
Есть ansible, awx, gitlab.
Всё хочу хранить в gitlab'e. Структуру думаю сделать вот так:
ansible-roles (repo group):
prometheus-role (repo)
grafana-role (repo)
ansible-playbooks(repo group):
monitoring(repo):
prometheus:
roles:
requirements.txt (prometheus-role)
main.yml
install.yml
change.yml
grafana:
roles:
requirements.txt (grafana-role)
main.yml
install.yml
change.yml
logs: (repo)
nginx:
....
ansible-inventory(repo)
group_vars
host_vars
host1
host2
host3
inventory
monitoring.yml
Структуру соорудил по советам из гугла, офф доки и имеющейся реалии
Паттерн использования такой:
1. Мне нужно раскатить прометей на 3 сервера, создаю awx-template который смотрит на репу ansible-playbooks и вызывает playbook install.yml, всё ок. Далее я хочу переопределить конфиг на одном сервере. Так как конфиг описан в виде env в defaults.yml, я могу просто добавить в host1 и опять прокатить awx-template который смотрит на репу ansible-playbooks и вызывает playbook install.yml, но мне не нужен инсталл, я бы хотел сразу change.yml.
Как решение я вижу создавать отдельный плейбук на каждое действие, но мне не кажется это самым хорошим вариантом
2.Каждое изменение в role/playbook/host_vars/group_vars должно тригерить gitlab на прогонку check по тем хостам, которые затрагивает это изменение. И вот тут я не могу придумать как этого добиться. Есть идеи?
Влад
Чем отличаются плейбуки install и change?
change ->
---
- name: Install and configuration prometheus
hosts: all
include_role:
name: prometheus
tasks_from: configure
install ->
---
- name: 'Install prometheus'
hosts: all
tasks:
- name: preflight
include_role:
name: prometheus
tasks_from: preflight
- name: install
include_role:
name: prometheus
tasks_from: install
Влад
ну то есть просто тасками, которые есть в role, для того чтоб для изменения конфига не прогонять инсталл каждый раз
 Timur
ну то есть просто тасками, которые есть в role, для того чтоб для изменения конфига не прогонять инсталл каждый раз
Вы слышали что-то про идемпотентность?
Влад
Вы слышали что-то про идемпотентность?
да, сама роль это обеспечивает, но время всё равно так или иначе будет затрачено
Timur
У вас повременная оплата?
Timur
Или вы ставите prometheus каждые пять минут?
Влад
Или вы ставите prometheus каждые пять минут?
прометеус это всё же как пример, для нагядности, будут кейсы когда для отладки будет требоваться прогонять плейбук больше чем 2 раза. Тем не менее, какое решение вы предлагаете? один плейбук на одну роль?
Влад
или плейбук на набор ролей? тогда по какому паттерну посоветуете создавать такие плейбуки? функциональному назначению или еще как то?
Timur
или плейбук на набор ролей? тогда по какому паттерну посоветуете создавать такие плейбуки? функциональному назначению или еще как то?
Плейбук - это сценарий. Делает то, что вам нужно. Например, приводит определенный сервер (или сервера) в требуемое вам состояние. Роли - это просто структурированный набор тасков со встроенными переменными и параметрами, удобный для переиспользования и параметризации в разных окружениях
Timur
По какому паттерну создавать поейбуки и какие роли в них включать - решать только вам, тут все упирается в специфику конкретного проекта
Timur
Но чего точно не стоит делать - так это разделять плейбуки по типу install/change
Timur
Ну, и использование ролей исключительно в формате tasks_from - тоже явный антипаттерн
Timur
Или роли неправильно скомпонованы, или выбраны не те роли для плейбук
Влад
Ну, и использование ролей исключительно в формате tasks_from - тоже явный антипаттерн
правильно понимаю, что основной антипаттерн заключается в идемпотентности? то есть не нужно выполнять только часть роли, если она поддерживает идемпотентность?
Anonymous
Влад
Ну, и использование ролей исключительно в формате tasks_from - тоже явный антипаттерн
просто, антипаттерн, это ведь всё же больше то что в последствии приведёт к проблемам, а тут я не вижу каким могут быть проблемы, подскажите?
Timur
правильно понимаю, что основной антипаттерн заключается в идемпотентности? то есть не нужно выполнять только часть роли, если она поддерживает идемпотентность?
Да, верно. Вы заведомо усложняете сценарий использования
Влад
просто, антипаттерн, это ведь всё же больше то что в последствии приведёт к проблемам, а тут я не вижу каким могут быть проблемы, подскажите?
хотя наверное тут я сам отвечу, возможно будет слишком много плейбуков, я прав?
Timur
просто, антипаттерн, это ведь всё же больше то что в последствии приведёт к проблемам, а тут я не вижу каким могут быть проблемы, подскажите?
Тут не столько речь о проблеме, сколько о бессмысленной структуре организации сценария. Зачем вы выделяете в роли отдельный сабтаски, которые потом используете исключительно по отдельности? В чем смысл роли тогда?
Андрей
хотя наверное тут я сам отвечу, возможно будет слишком много плейбуков, я прав?
Зависит от количества задач. Но как правило, да
Влад
Timur
Роль по своему смыслу - это цельная сущность, которая переиспользуется целиком, упрощая структуру проектов и позволяя легче шарить сценарии автоматизации. Использование ролей по частям убирает всю простоту. Т.е. сразу лишает исходную схему ролей практического смысла. Инклудить можно и отдельные файлы с тасками, роли для этого не нужны.
Влад
А что скажете по поводу второго вопроса?
2.Каждое изменение в role/playbook/host_vars/group_vars должно тригерить gitlab на прогонку check по тем хостам, которые затрагивает это изменение. И вот тут я не могу придумать как этого добиться. Есть идеи?
Понимаю, что не совсем по теме, но может быть подскажите направление?
Timur
А что скажете по поводу второго вопроса?
2.Каждое изменение в role/playbook/host_vars/group_vars должно тригерить gitlab на прогонку check по тем хостам, которые затрагивает это изменение. И вот тут я не могу придумать как этого добиться. Есть идеи?
Понимаю, что не совсем по теме, но может быть подскажите направление?
Зачем прогонять check при каждом изменении?
Влад
Зачем прогонять check при каждом изменении?
допустим я изменил конфиг какого-то приложения на проде и хочу перестраховаться, увидев, что изменения приезжают верные, такие как я описал в конфиге.
либо было ручное вмешательство на сервер и прогонка check покажет это, тогда я буду искать уже кто из коллег руками полез и почему.
Влад
конфиг этот мог бы быть описан как в role/defaults/main.yml, так и в host_vars.
либо я изменил сам playbook и хочу его проверить
Timur
допустим я изменил конфиг какого-то приложения на проде и хочу перестраховаться, увидев, что изменения приезжают верные, такие как я описал в конфиге.
либо было ручное вмешательство на сервер и прогонка check покажет это, тогда я буду искать уже кто из коллег руками полез и почему.
Чтобы понять, как поведёт себя изменение на проде, нужно сначала применить его на другой среде - дев, тест и т.п. А не гонять чек по проду
Влад
Чтобы понять, как поведёт себя изменение на проде, нужно сначала применить его на другой среде - дев, тест и т.п. А не гонять чек по проду
даже если это будет dev/stage/beta etc я всё равно зохочу проверить что изменения приезжают верные
Timur
Проверка ручных изменений - это вообще нонсенс. Если делаете автоматизацию, сразу возьмите за правило, что ручных изменений быть не должно, вот и все
Timur
даже если это будет dev/stage/beta etc я всё равно зохочу проверить что изменения приезжают верные
А чем применение на аналогичной среде с такой же конфигурацией вас не устраивает?
Влад
Проверка ручных изменений - это вообще нонсенс. Если делаете автоматизацию, сразу возьмите за правило, что ручных изменений быть не должно, вот и все
ну слушайте, мы ж не в идеальном мире работаем, мы исходим из релий, а факапы бывают у всех. и я не говорю, что у меня это частый кейс, я просто хочу его обработать
Timur
ну слушайте, мы ж не в идеальном мире работаем, мы исходим из релий, а факапы бывают у всех. и я не говорю, что у меня это частый кейс, я просто хочу его обработать
Не надо его обрабатывать, его нужно убирать.
 Отделение Bereke Bank
Быстро поднятое не считается упавшим
Влад
А чем применение на аналогичной среде с такой же конфигурацией вас не устраивает?
не понял вопроса. почему я не могу на отличной от прод среды прогнать run вместо check?
Timur
Внедрять awx, gitlab и ansible, чтобы чекать, кто чего наделал ручками - это откровенный нонсенс
George
Соглашусь
Timur
не понял вопроса. почему я не могу на отличной от прод среды прогнать run вместо check?
Да, чем это не замена чека?
Timur
ну слушайте, мы ж не в идеальном мире работаем, мы исходим из релий, а факапы бывают у всех. и я не говорю, что у меня это частый кейс, я просто хочу его обработать
Если у вас постоянно что-то правится ручками - это бардак. Внедрять автоматизацию, не устраняя исходный бардак, бессмысленно. У вас получится просто автоматизированный бардак.
Timur
тем, что изменения могут быть диструктивны по какой либо причине
Ну, так вы их и отловите на стейдже