ansible/ansible tagged: v2.11.0
Link: https://github.com/ansible/ansible/releases/tag/v2.11.0
Release notes:
New release v2.11.0
Ну все. Ансибл 2.9 официально легаси теперь
 Timur

 Timur
Все мигрируем на 2.10 и 2.11
 Igor
Если я вот так запускаю плейбук - ansible-playbook -i ansible/inventory ansible/playbook.yml, то мне нужно как то задавать путь до ansible/groups_vars/all.yml?
Timur
А у кого рхел - нет. Бе-бе-бе :-)
Ну, так-то и на 2.4 можно сидеть при желании, конечно. Нет препятствий патриотам.
Timur

 Elenhil
Если я вот так запускаю плейбук - ansible-playbook -i ansible/inventory ansible/playbook.yml, то мне нужно как то задавать путь до ansible/groups_vars/all.yml?
Они у вас должны лежать в правильной папке относительно плейбука или относительно инвентори
Elenhil
Путь указывать не надо
Igor
Timur
Посмотрел changelog нового релиза. В принципе, там много полезного
 ferry
Коллеги, подскажите как можно сделать так, что бы кастомный путь к ролям добавлялся к дефолтным путям?
Sergey
А не перечислять - "копировать звёздочку" - антипаттерн.
 AB 🇨🇾 🍉
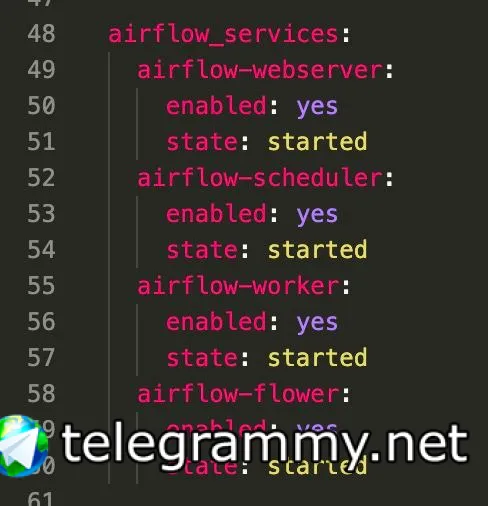
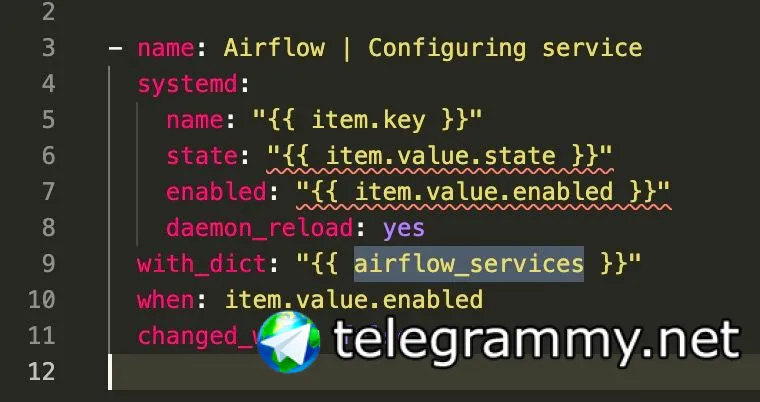
Подскажите, можно ли стейты (present, absent) выносить в переменную?
 Vladislav 👻
можно
AB 🇨🇾 🍉
К меня не получилось
вынес в group_vars:
state: present
И в playbook добавил
state: "{{ item.1 }}"
{"msg": "the key state should point to a list, got 'present'"}
Vladislav 👻
хз, что такое item.1
Vladislav 👻
 Vladislav 👻
 AB 🇨🇾 🍉
GithubReleases
ansible/ansible tagged: v2.10.9rc1
Link: https://github.com/ansible/ansible/releases/tag/v2.10.9rc1
Release notes:
New release v2.10.9rc1
 Tony
Всем привет. Не подскажите решение проблемы?
- После запуска плейбука, и выполнения нескольких таксов при следующем таске ловлю ошибку - Incorrect sudo password. Захожу на сервер, вижу что пользователь в локе. После анлока все работает.
Timur
Tony
Где-то авторизация сломана
на таргет серверах смотреть? - колличество допустимых сессий, что посмотреть?
Andrii
всем привет, в ansible есть модуль для установки плагинов в докер?
Аналог docker plugin install ...
Timur
всем привет, в ansible есть модуль для установки плагинов в докер?
Аналог docker plugin install ...
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_plugin_module.html
Alexander
Всем привет!
Нужно в цикле with_items скопировать подкаталоги вида "{{ item }}" из определенного каталога. Но некоторых подкаталогов может и не быть. В итоге по отдельным item копирование сваливается с ошибкой. Приходится делать ignore_errors. Есть ли более изящное решение, кроме как предварительно проверять наличие каталогов?
Grek 🇺🇦
заархивировать то что надо скопировать, и разархивировать готовую структуру
Gunnery
Всем привет!
Нужно в цикле with_items скопировать подкаталоги вида "{{ item }}" из определенного каталога. Но некоторых подкаталогов может и не быть. В итоге по отдельным item копирование сваливается с ошибкой. Приходится делать ignore_errors. Есть ли более изящное решение, кроме как предварительно проверять наличие каталогов?
я бы попробовал модуль stat
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/stat_module.html#stat-module
Gunnery
я бы попробовал модуль stat
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/stat_module.html#stat-module
или
https://docs.ansible.com/ansible/latest/plugins/lookup.html
Elenhil
или
https://docs.ansible.com/ansible/latest/plugins/lookup.html
лукап работает на контроллере
Alexander
всем спасибо, буду пробовать
Alexander
мне и надо на контроллере, забыл написать об этом
Anton
Всем привет
Имеется вот такой кусок в vars
nginx_log_exporter_rules:
- name: nginx
print_log: false
format: "$remote_addr - [$time_local] \"$request\" $status $http_host $body_bytes_sent \"$http_referer\" \"$http_user_agent\" \"$http_x_forwarded_for\""
source:
files:
- /var/log/nginx/****.log
labels:
service: «****»
environment: "production"
hostname: «***»
histogram_buckets: [.005, .01, .025, .05, .1, .25, .5, 1, 2.5, 5, 10]
В j2 шаблоне конфига указано
namespaces:
{{ nginx_log_exporter_rules | to_nice_yaml }}
ansible по идее должен все в таком же виде в конфиг подсунуть.
Но получаю
namespaces:
- format: $remote_addr - [$time_local] "$request" $status $http_host $body_bytes_sent
"$http_referer" "$http_user_agent" "$http_x_forwarded_for"
histogram_buckets:
- 0.005
- 0.01
- 0.025
- 0.05
- 0.1
- 0.25
- 0.5
- 1
- 2.5
- 5
- 10
labels:
environment: production
hostname: ****
service: nginx_grafana
name: nginx
print_log: false
source:
files:
- /var/log/nginx/***.log
Что я не так делаю?
Anton
1. А что не так?
2. Попробуйте to_nice_yaml(indent=2)
1. Он порядок строк поменял соответственно конфиг не совсем валидный 2. пробовал все тоже
Elenhil
1. Он порядок строк поменял соответственно конфиг не совсем валидный 2. пробовал все тоже
Оо с каких пор в ямле важен порядок ключей в словаре?
Lamobot
1. Он порядок строк поменял соответственно конфиг не совсем валидный 2. пробовал все тоже
С чего это он стал невалидным от порядка строк? Насколько я знаю в словарях питона ключи неупорядочены, но здесь может поправят программисты.
Anton
Ок пойду сам подумаю, а то тут на вопросы вопросами отвечают. Токсичненько.
 Timur
В словаре действительно порядок ключей неважен и не гарантирован
Anton
Просто мне возможно эстетически приятно видеть итог в том виде, как я его передаю.
Timur
Просто мне возможно эстетически приятно видеть итог в том виде, как я его передаю.
Можете усложнить шаблон, задав там ключи явным образом со ссылками на них. Тогда порядок будет таким, какой зададите
Anton
Можете усложнить шаблон, задав там ключи явным образом со ссылками на них. Тогда порядок будет таким, какой зададите
Вот скорее всего так и попробую да
Timur
Но динамически состав ключей уже не поменяешь
Sergey
Просто мне возможно эстетически приятно видеть итог в том виде, как я его передаю.
Тогда предлагаю либо страдать, либо затаскивать в проект вот это - https://pypi.org/project/ruamel.yaml/
Anton
 Timur
всем привет, есть словарь в котором один из параметров булево значение, как мне описать модуль when, так чтобы выполнял таску, только если true? проблема в синтаксисе, не могу понять конструкцию
Elenhil
Timur
что-то вроде:
when: {{ item.value.sudoers }} == True
Sergey
что-то вроде:
when: {{ item.value.sudoers }} == True
конструкции в when нужно писать так, как будто они уже в двойных фигурных скобках по краям
Timur
конструкции в when нужно писать так, как будто они уже в двойных фигурных скобках по краям
спасибо, пробую разные варианты
Gunnery
есть ли возможность, используя lineinfile (или blockinfile, или какой другой модуль)
изменить содержимое того что поймано shell (grep -A3 -B4 words8) - register?
word1 word2
word3 word4
word5 words6
change1
word7 words8
words9 words6 word5 words10
word11 words12
last_word
words8 - найдено, изменить change1
Gunnery
или все таки придется использовать template?
Anonymous
есть ли возможность, используя lineinfile (или blockinfile, или какой другой модуль)
изменить содержимое того что поймано shell (grep -A3 -B4 words8) - register?
word1 word2
word3 word4
word5 words6
change1
word7 words8
words9 words6 word5 words10
word11 words12
last_word
words8 - найдено, изменить change1
а https://docs.ansible.com/ansible/latest/collections/ansible/builtin/replace_module.html никак?
Gunnery
а https://docs.ansible.com/ansible/latest/collections/ansible/builtin/replace_module.html никак?
спасибо большое, этот модуль все никак не находился
Gunnery
Andrii
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_plugin_module.html
может быть подскажите еще, как алиас добавить, делаю так и что-то не выходит
- name: Install a plugin loki-docker-driver with options
community.docker.docker_plugin:
plugin_name: grafana/loki-docker-driver:latest
state: enable
plugin_options:
ALIAS: "loki"
Aleksandr
hosts: server1
Aleksandr
под name
Aleksandr
Алиасы в инвентаре пропиши заранее
Aleksandr
[test_servers]
server1 ansible_ssh_host=192.168.0.39 ansible_ssh_user=root
server2 ansible_ssh_host=192.168.0.30 ansible_ssh_user=root
server3 ansible_ssh_host=192.168.0.31 ansible_ssh_user=root
Jungo
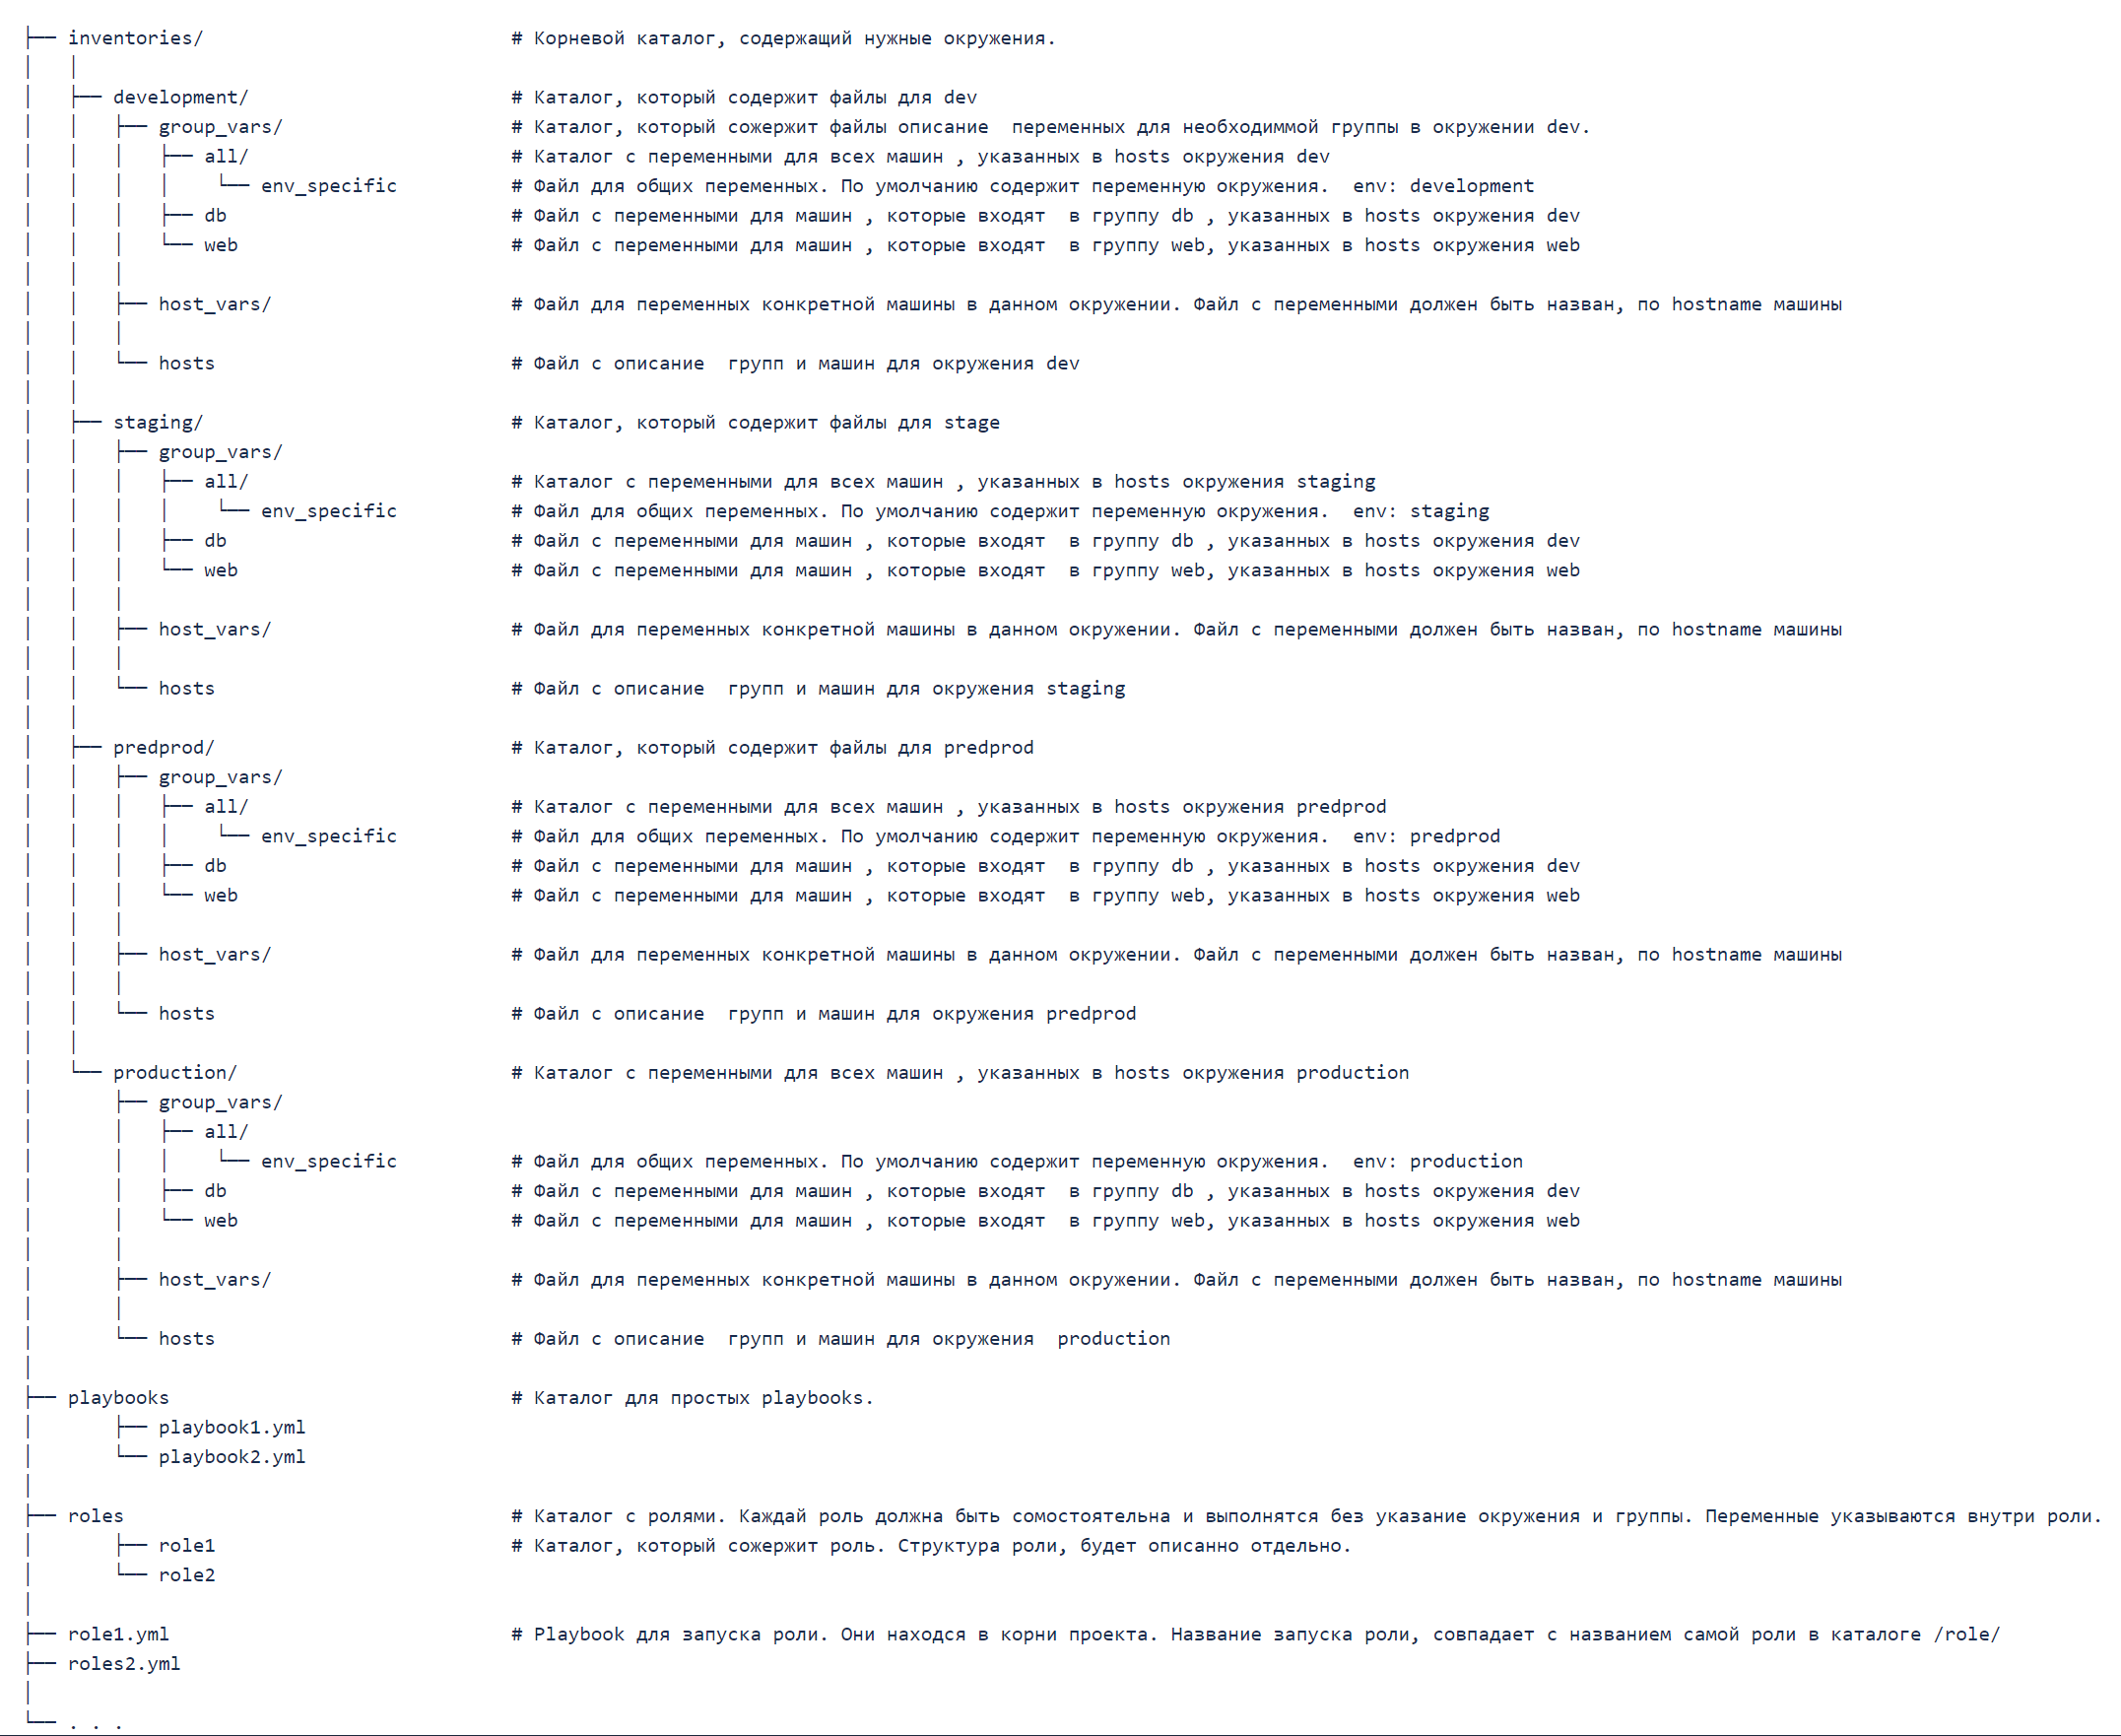
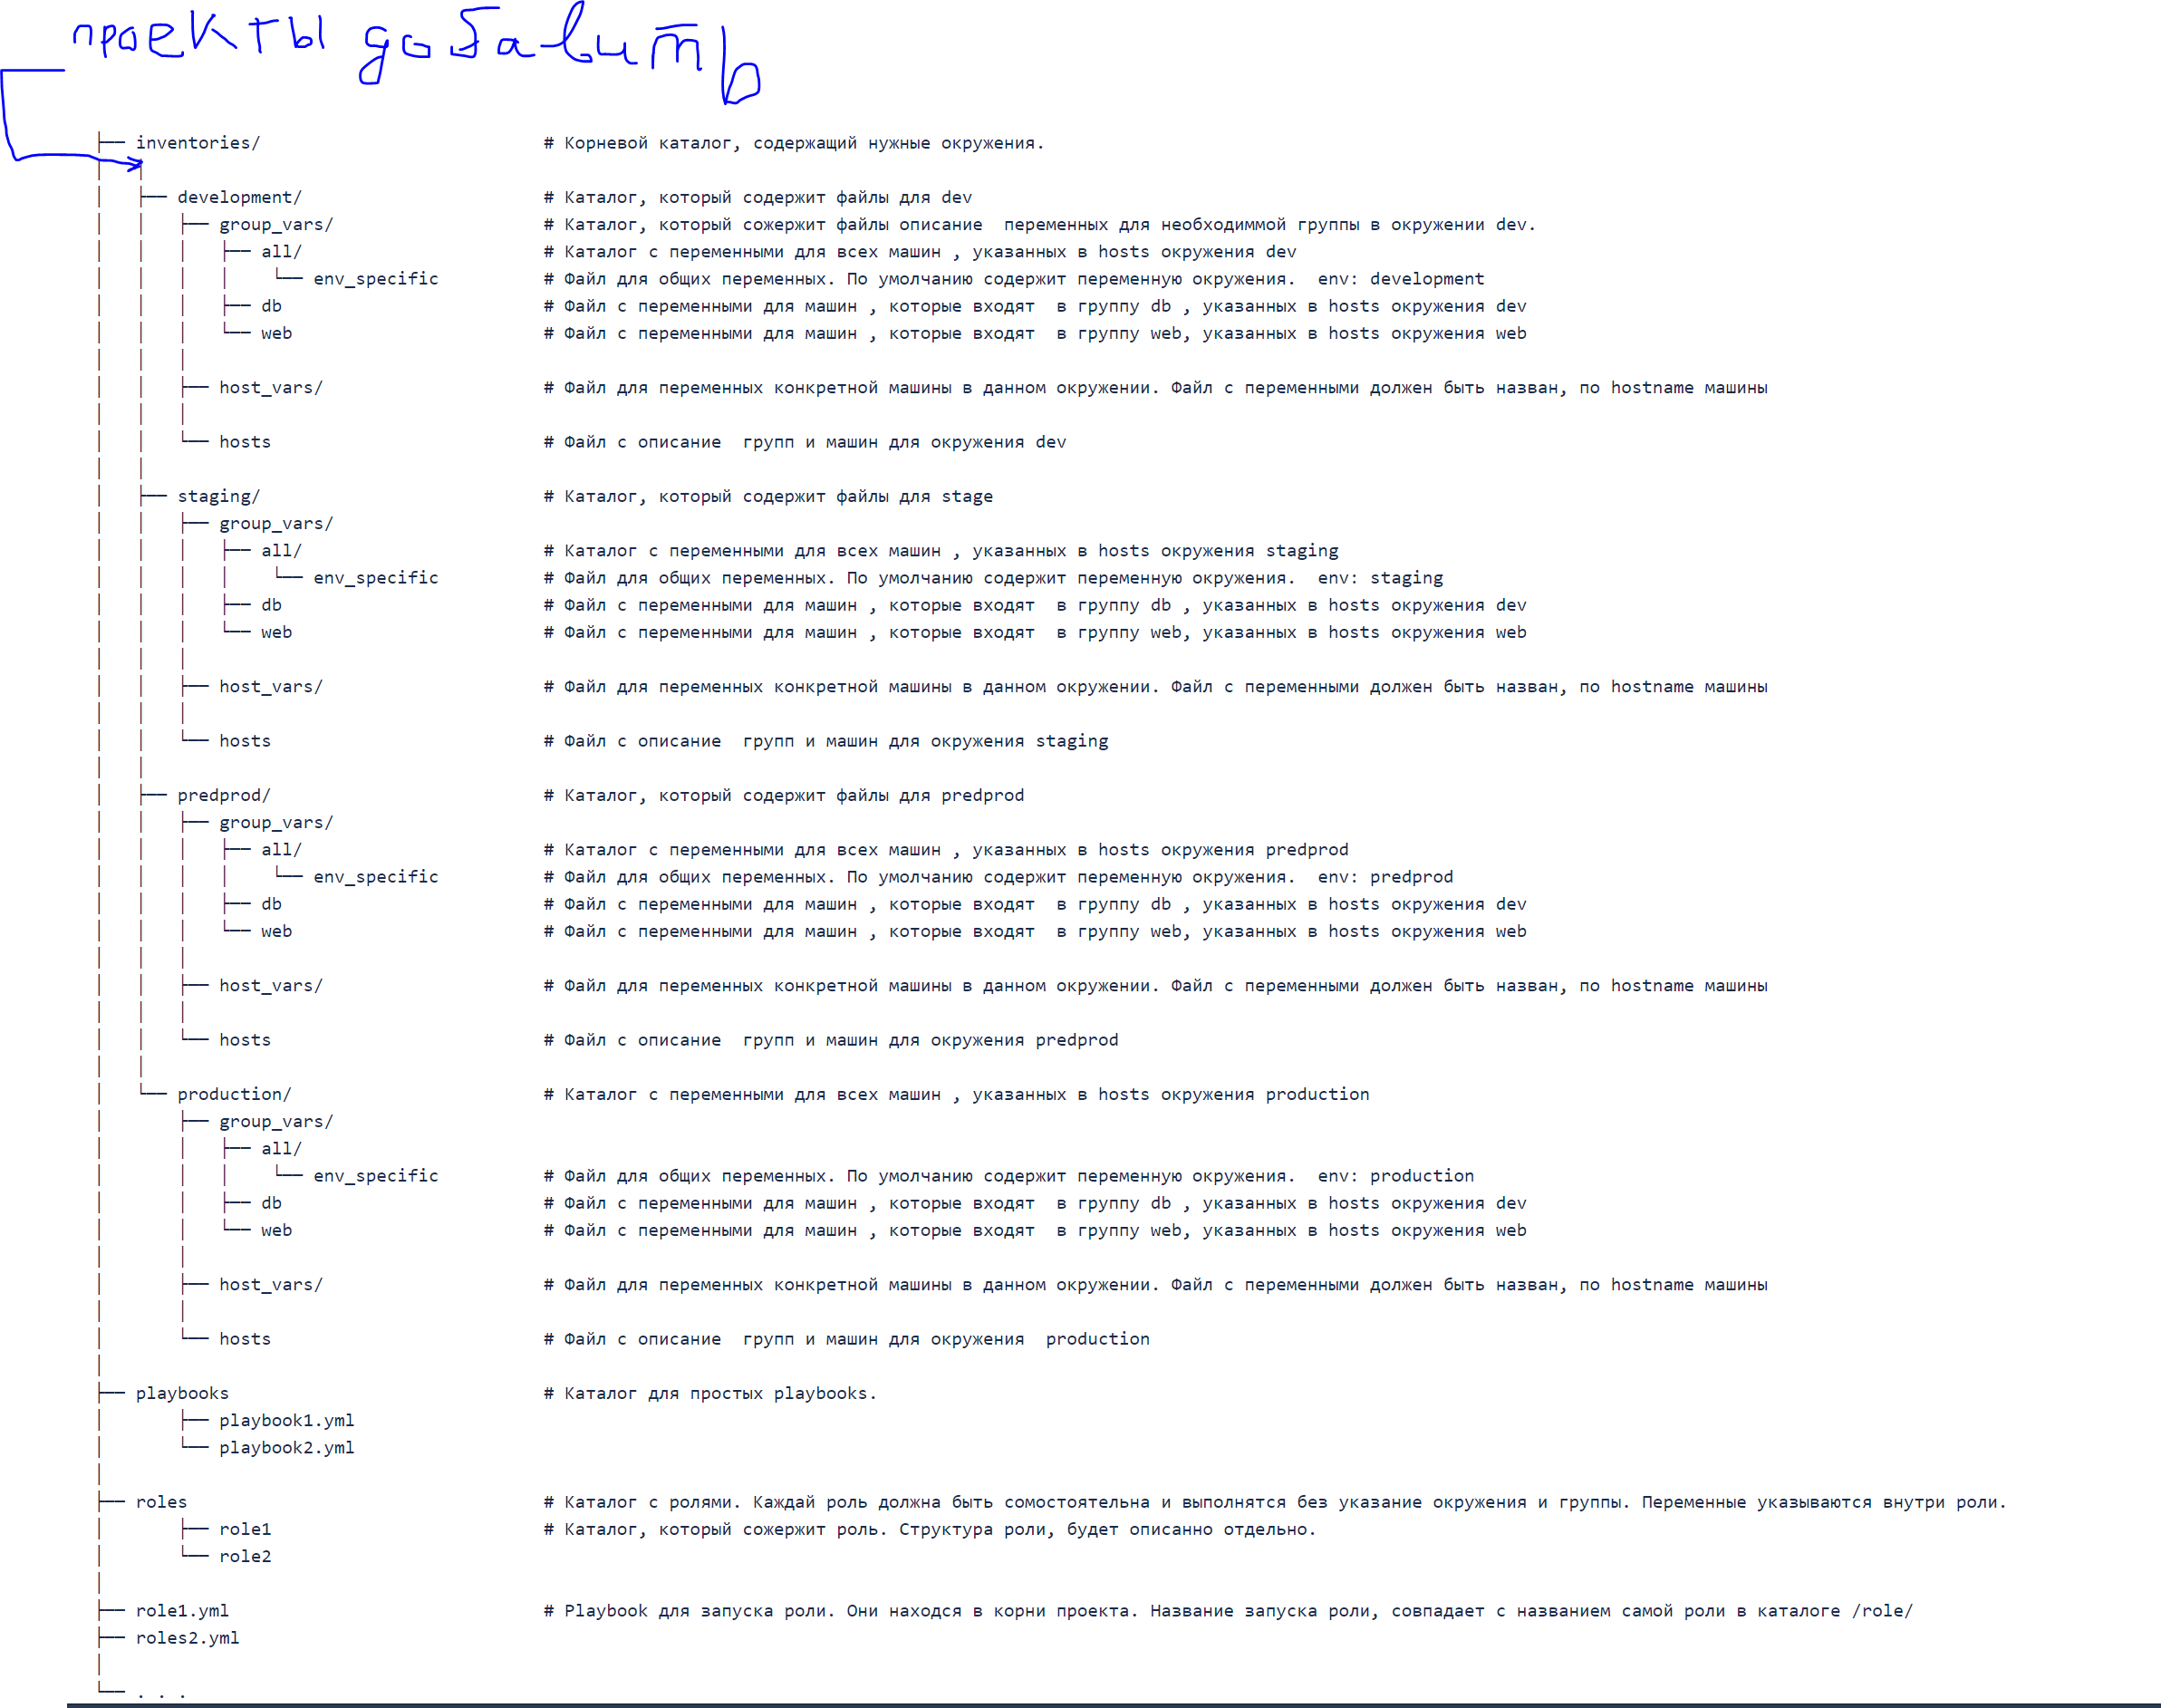
коллеги поделитесь пож-та способом вашей организации хранения структуры файлов плейбуков и файлов инклюдов при большом количестве разных направлений деятельности
думаю как хранить ключи - приходу к выводу делать сим или хард линки чтобы не плодить сущности
или может можно переопределить путь default files path? но не нашел такого в конфиге
Aleksandr
а что он даст? итак все в репе
Он даст "визуализацию" твоей сокровищницы с файлами.
Jungo
банально делаю лукап keys/id_rsa.pub
а плейбуки раскиданы по куче папок - ествественно он делает лукап в папке где лежит плейбук
Jungo
Он даст "визуализацию" твоей сокровищницы с файлами.
визуализацию я прямо сейчас вижу черз tree
Jungo
это невозможно - много направлений деятельности и не могу охватить все одним плейбуком
Jungo
так и делаю
playbooks:
client1
files/keys
client2
files/keys
client3
files/keys
и получается keys почти одни и теже везде
хотел брать из общей кучи - а переопределить filespath не могу
Jungo
с шаблонами тоже самое наверное может быть и с файлами
получается мне хранить их надо в одной кучке так как по сути они мало отличаются
CHIP
так и делаю
playbooks:
client1
files/keys
client2
files/keys
client3
files/keys
и получается keys почти одни и теже везде
хотел брать из общей кучи - а переопределить filespath не могу
https://docs.ansible.com/ansible/2.8/user_guide/playbooks_best_practices.html
 Vladimir
 CHIP
я бы начал с этого
CHIP