в целом по именно практисам у ансибла оч хъорошая своя дока
Посмотрел там 2 страницы всего
 Vadim

 Vadim
Да всю доку.читаю
Vadim
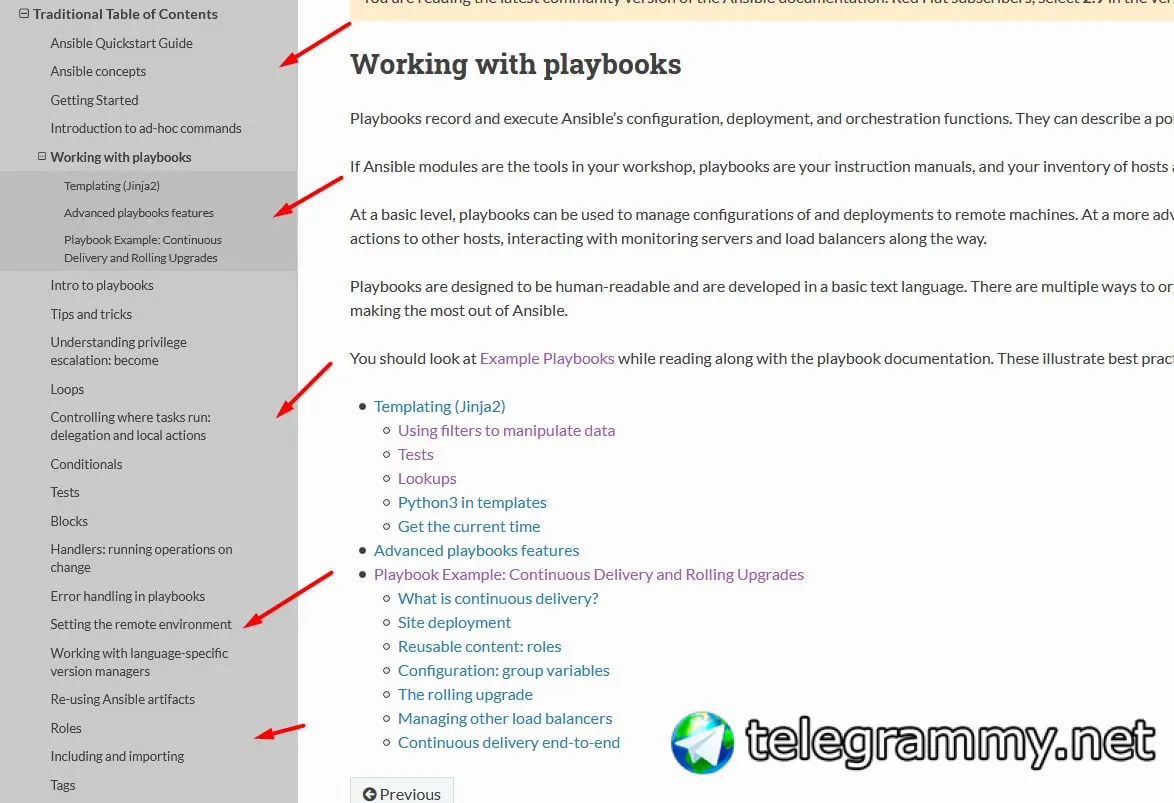
Весь userguide дошел до reusing artifact
 Elenhil
 Timur
А потом можно на ютубе веселых индусов послушать
Timur
Они что угодно подробно разбирают
Timur
Оптимистичным голосом
Vadim
https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html
Vadim
в 2.9 еще было побольше) а в латесте убрали почему-то
Vadim
https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html
Vadim
организация проекта допустим тут самая нормальная, стоит именно ее придерживаться?
 Sergey
организация проекта допустим тут самая нормальная, стоит именно ее придерживаться?
я №2 использую обычно, меньше проблем
it
Кстати вопрос: с моим дурацким юзкейсом, когда машины часто недоступны. Насколько мне поможет использовать wait_for_connection или может что-то ещё подобное есть или просто долбиться плейбуком пока он не исполнится? В чём плюс использования именно wait_for_connection и т.п.?
it
Вот интересно это будет hammer driven development или как-то прикольнее можно сказать ?
Alex
Кстати вопрос: с моим дурацким юзкейсом, когда машины часто недоступны. Насколько мне поможет использовать wait_for_connection или может что-то ещё подобное есть или просто долбиться плейбуком пока он не исполнится? В чём плюс использования именно wait_for_connection и т.п.?
Playbook зафейлится, если там конечно нет в каждом таске until/delay/retries
it
Playbook зафейлится, если там конечно нет в каждом таске until/delay/retries
а если добавить? я думаю как лучше реализовать это ожидание, что машина выйдет в онлайн
Alex
У нас отдельный плей с проверкой коннекта
it
В Gitlab пайплайне, например, дефолтное ограничение в час, которое можно переопределить, но как-то вроде неправильно так должно ждать и сколняюсь к долблению по расписанию, но может есть какая-то полезная фишка в wait_for_connection
Alex
А потом уже запускается основная часть
it
А что если без проверки его запускать что будет. Ну зафейлится он.
it
думаю для этого кейса не совсем подходит. машина может выйти в онлайн совсем ненадолго и хочется успеть влить в неё задачу.
Vadim
Почему дока 2.9 и латест очень сильно отличаются по структуре
 tutunak
 Elinka22
Почему дока 2.9 и латест очень сильно отличаются по структуре
Ой, мне достаточно было одного абзаца в API анзибла: мы делаем что хотим, идите нафиг.
Elinka22
Поэтому я читаю не ченджлог, а гитхаб по изменениям )
Timur
Стильно, модно, молодежно
Vadim
Ну зря
Vadim
А бука по распространению ssh ключа есть нормальная?
Vadim
Для подключения к сервакам
Vadim
Ну я так понял это самое сложное в ансибле)
Vadim
Раскидать свой публичный ключ по сервакам чтобы не запрашивало пароль, еще и при судо
Timur
Раскидать свой публичный ключ по сервакам чтобы не запрашивало пароль, еще и при судо
https://docs.ansible.com/ansible/latest/collections/ansible/posix/authorized_key_module.html
Sergey
ну вот, первое число пришло - всё, с пылу с жару
Timur
ну вот, первое число пришло - всё, с пылу с жару
Сегодня у некоторых профессиональный праздник
 Anton
Подскажите, можно как-то таской проверять, если хост входит в одну группу deleted, то его не должно быть в остальных группах? На данный момент это свистопляска с двумя инвентори и такой таской
- name: host has been removed from inventory
ansible.builtin.lineinfile:
path: inv_test
state: absent
line: "{{ item }}"
loop: "{{ query('inventory_hostnames', 'deleted') }}"
check_mode: true
register: presence
failed_when: presence.changed
Elenhil
Подскажите, можно как-то таской проверять, если хост входит в одну группу deleted, то его не должно быть в остальных группах? На данный момент это свистопляска с двумя инвентори и такой таской
- name: host has been removed from inventory
ansible.builtin.lineinfile:
path: inv_test
state: absent
line: "{{ item }}"
loop: "{{ query('inventory_hostnames', 'deleted') }}"
check_mode: true
register: presence
failed_when: presence.changed
А не проще затемплейтить нужный файл и не извращаться?
Anton
А не проще затемплейтить нужный файл и не извращаться?
Какой темплейт? Какой нужный файл? Куда не возвращаться? Не понял. Темплейтить инвентори?
Elenhil
Какой темплейт? Какой нужный файл? Куда не возвращаться? Не понял. Темплейтить инвентори?
Зачем вам проверять эти группы? Скорее всего чтобы убрать из каких-то конфигов, не?
Elenhil
Ансибл сделан так, что если убрать хост из инвентори, он нигде больше не появится. Зачем эти извращения?
Anton
Нет. Для группы deleted выполняются одни таски, для остальных групп выполняются другие таски, для этого же и служат группы в инвентори ансибла.
Anton
Ансибл сделан так, что если убрать хост из инвентори, он нигде больше не появится. Зачем эти извращения?
Я могу запихать хост в каждую группу
Anton
Это просто проверка, что хоста больше нет ни в какой группе, если хост есть в группе deleted. Так может задача понятнее будет.
Anton
Я описал
Anton
Дважды
Anton
Нормально выглядит
Anton
В чем дичь? Что хост может остаться в какой-то группе?
Anton
Потому что я решил эту задачу так и пришел спросить совет, можно ли сделать иначе
Anton
А почему не может?
Anton
[webservers]
one.example.com
two.example.com
[dbservers]
one.example.com
two.example.com
То есть такого быть не может? Почему?
Anton
Вы сейчас разбиваете по расположению. Вот я хочу, чтобы бд была на веб сервере. Что мне делать?
Anton
Разбил. Пример выше
Anton
Так вот же
Anton
[webservers]
one.example.com
two.example.com
[dbservers]
one.example.com
two.example.com
То есть такого быть не может? Почему?
Anton
[webservers]
one.example.com
[dbservers]
one.example.com
Ну или так, вообще без разницы
Anton
Не очень пример. Если я хочу убрать из db two, то мне что делать?
Anton
Поэтому есть я построил инвентори по своей структуре и спрашиваю, как проверять, чтобы хост входил только в 1 группу
Anton
Динамический не подходит
Anton
В смысле "тоже"?) У меня не тоже
Anton
Я не пойму, почему задача проверить вхождение хоста в одну группу это говнозадача
Anton
Допустим, на хосты [nginx] ставится nginx, на хостах [deleted] все удаляется. Вот я запихнул хост в deleted, а из nginx удалить забыл. У меня или все удалится и снова поставится nginx или поставится nginx на хост, с которого будет все удалятся в последствии, в зависимости от расположения тасок
Timur
Поэтому есть я построил инвентори по своей структуре и спрашиваю, как проверять, чтобы хост входил только в 1 группу
Зачем это проверять? Для какой задачи?
Anton
Зачем это проверять? Для какой задачи?
Чтобы ансибл не делал то, что не нужно на хостах этой группы
Timur
Чтобы ансибл не делал то, что не нужно на хостах этой группы
Ну, так исключайте группу при указании в плее
Anton
Ну, так исключайте группу при указании в плее
В каждой таске прописывать when: "{{ query('inventory_hostnames', 'all:!deleted') }}"?
Timur
Timur
https://docs.ansible.com/ansible/latest/user_guide/intro_patterns.html
Timur
По-моему, как раз под ваш случай функционал
Anton
Патерны я как раз чуть выше написал. У меня есть плей, который выполняется на локалхосте, туда тоже можно запихнуть hosts: localhost:!deleted?
Anton
А, нет, чушь. Тут when
Anton
Ну ладно, я понял, проверять на вхождение в другие группы просто вам не нравится
Timur
Ну ладно, я понял, проверять на вхождение в другие группы просто вам не нравится
При чем тут не нравится?
Timur
Чем patterns не устраивает?