Anonymous


если %s не ставить ругается, что его нет
 Victor
У меня глупый вопрос, но я не могу его сформулировать для поисковика.
В ansible_facts PATH существенно меньше того, что я получаю, зайдя на хост под юзером (под которым подключается ansible).
Есть какие-то особенности, по которым ansible не принимает bashrc и прочие файлы?
- hosts: application
become: false
environment:
PATH: /var/local/nvm/versions/node/v4.2.1/bin:{{ ansible_env.PATH }}
Например.
Если кратко то потому что анзибл не запускает баш. Соответсвенно и из башрц ничего не инициализируется.
 Anonymous
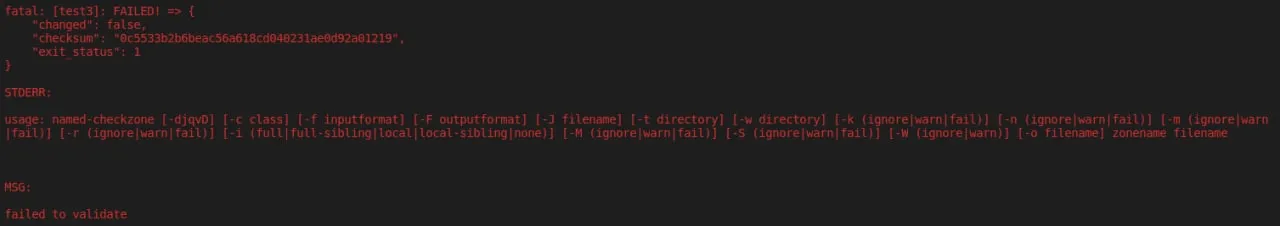
кста а валидация идет, до записи файла или после?
 Alexander
Victor
Но в SHELL написано /bin/bash
Давай тогда сначала. Что зачем и что делаешь, что ожидаешь и что получаешь.
Alexander
Давай тогда сначала. Что зачем и что делаешь, что ожидаешь и что получаешь.
pgsql, установленный от greenplum. Ansible не может найти psql. В ansible_facts PATH только дефолтные значения, без кастомных, которые мне и нужны. В ansible_facts SHELL /bin/bash.
Когда захожу руками на хост - SHELL тот же, PATH - больше и там есть нужный путь до psql.
Из ansible psql запускаю через shell, а не command
Lamobot
кста а валидация идет, до записи файла или после?
Ансибл заливает файл/темплейт во временную папку, запускает команду и %s это путь к временному файлу как раз. Если валидейт проходит, тогда уже файл переносится на место.
Anonymous
Ансибл заливает файл/темплейт во временную папку, запускает команду и %s это путь к временному файлу как раз. Если валидейт проходит, тогда уже файл переносится на место.
о эврика, 3 пишем 2 в уме, спасибо, догнал принцип работы
 Timur
pgsql, установленный от greenplum. Ansible не может найти psql. В ansible_facts PATH только дефолтные значения, без кастомных, которые мне и нужны. В ansible_facts SHELL /bin/bash.
Когда захожу руками на хост - SHELL тот же, PATH - больше и там есть нужный путь до psql.
Из ansible psql запускаю через shell, а не command
Модуль shell запускает просто процесс bash. В bash shell он не логинится.
Alexander
Модуль shell запускает просто процесс bash. В bash shell он не логинится.
Теперь понятно. Спасибо.
А каким способом лучше получить полный PATH? С учетом того, что на других хостах он может отличаться
Timur
Теперь понятно. Спасибо.
А каким способом лучше получить полный PATH? С учетом того, что на других хостах он может отличаться
Можно явно вызвать bashrc из шелла перед нужной вам командой
Alexander
Спасибо!
Timur
source bashrc && mycommand blbblabla
Victor
ох уж этот башзибл
Lamobot
Может проще полный путь до psql указать? :)
Victor
или добавить в явном виде в энвайронмент плейбука
Timur
Любители башсибла страдают, да
Alexander
Ок, посмотрю что там в модулях pgsql. Но, вероятно тоже возникнет проблема с путем к нему
Victor
Ок, посмотрю что там в модулях pgsql. Но, вероятно тоже возникнет проблема с путем к нему
Там скорее всего надо указать полный путь до бинаря
Victor
Собственно потому что его в путях нет
Victor
что нас возвращает к изначальной проблеме
Victor
Я тут подумал, а почему установщик pgsql не линкует его куда-нибудь в приличное место, типо /usr/local/bin
Alexander
Greenplum потому что.
Alexander
Либо компетенция админов
Anonymous
ну может со временем
Андрей
зачем раскатывать hosts?
есть же lineinfile для этого
Андрей
У меня есть плейбук, который из инвентаря добавляет хосты в hosts)
Андрей
на все хосты из инвентаря)
Oleg
есть среди присутствующих те, кто использует модуль grafana_dashboard для импорта дашбордов в графану?
Андрей
У меня есть плейбук, который из инвентаря добавляет хосты в hosts)
если кому интересно
https://pastebin.com/YZbh7RSu
Victor
есть среди присутствующих те, кто использует модуль grafana_dashboard для импорта дашбордов в графану?
не думаю что поможет, но я хотел, но руки не дошли.
Victor
а что используете для импорта?
мм, ничего, место где графана установлена выросло, и дешборды, читай, юзер-женерейтед контент.
Timur
А
 Vladimir
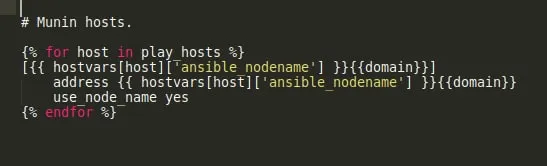
{% for host in play_hosts %}
{{ hostvars[host]['ansible_default_ipv4']['address'] }} {{ hostvars[host]['ansible_nodename'] }} {{ hostvars[host]['ansible_hostname'] }}
{% endfor %}
Alexandr
Всем привет, кто подскажет по такому вопросу. Хочу создать пользователей, чтоб у каждого был свой пароль. Использую следующую конструкцию в переменных:
user_details:
- {name: 'user1', uid: 1008, password: 'test123', group: 'users'}
- {name: 'user2', uid: 1002, password: 'test123456', group: 'users'}
Файл переменных храню в vault, пароль передаю следующим образом: "{{ item.password | password_hash('sha512') }}"
Но когда playbook проигрываю вижу пароли в открытом виде при исполнение таска. Пробовал ставить no_log: true и как бы все норм, но в дальнейшем хочу использовать создание пользователей для роли, и тогда no log будет уже на весь плэйбук роли. Какие еще есть варианты чтоб пароли не отображались при таске?
Timur
Еще один
Alexandr
no_log ставится на таск, причем тут роль ?
Я могу поставить no log ток для конкретного таска?
Alex
обычно так и делают
Alexandr
Понял спасибо
Петр
Вечер добрый, что по ансиблу почитать годного чтобы на собесах не бить в грязь лицом? Начал учить его с гирлинга, прочитал книжку, поделал лабы, а сейчас выше почитал как о нем отзываются и аж интересно стало, где взять хороший пример, если гирлинг - плохой. Спасибо!
Timur
Вечер добрый, что по ансиблу почитать годного чтобы на собесах не бить в грязь лицом? Начал учить его с гирлинга, прочитал книжку, поделал лабы, а сейчас выше почитал как о нем отзываются и аж интересно стало, где взять хороший пример, если гирлинг - плохой. Спасибо!
Ну, он не то, чтобы совсем плохой
Timur
Для начинающих вполне годный
Timur
Просто у него своеобразный подход ко многим ролям и много всякого legacy
Timur
Ну, и он любит всякий питонячий синтаксис тащить в роли, а также с переменными странно работает, запихивая их в vars
Timur
Но это все становится актуально, когда уже ансибл знаешь хотя бы чуть выше среднего
Петр
Ну так питон я уважаю, мне приятно было его читать, чем тогда лучше продолжить?
Timur
Ну так питон я уважаю, мне приятно было его читать, чем тогда лучше продолжить?
Дальше по идее свой опыт уже. Ну, и навыки написания своих модулей
Anonymous
Подождите, не пишите, мне 7000 коментов осталось дочитать.
 Ivanov
Ну, и он любит всякий питонячий синтаксис тащить в роли, а также с переменными странно работает, запихивая их в vars
А где переменные должны быть?
Сам храню в defaults.
 inqfen
На работе)
Петр
 Петр
Я в поиске😂
Anonymous
Спасибо
Timur
А где переменные должны быть?
Сам храню в defaults.
Параметризуемые - в defaults. Служебные и вспомогательные, а также динамически определяемые - в vars.
Timur
Он же делает динамические параметры в vars без отражения в defaults. Без возможности нормального переопределения.
Alex
Он же делает динамические параметры в vars без отражения в defaults. Без возможности нормального переопределения.
а что есть параметризируемые и динамические ?
Петр
Сдается мне речь о том что переменные в defaults имеют низкий приоритет и их можно переопределить.
Timur
а что есть параметризируемые и динамические ?
Например, вот такие:
https://github.com/geerlingguy/ansible-role-mysql/blob/master/vars/RedHat-8.yml
Ivanov
Например, вот такие:
https://github.com/geerlingguy/ansible-role-mysql/blob/master/vars/RedHat-8.yml
отлично, спасибо. Но такой вопрос, чем плохо то, что они могут лежать в defaults?
Timur
отлично, спасибо. Но такой вопрос, чем плохо то, что они могут лежать в defaults?
Не плохо, в defaults как раз хорошо. Он же их определяет в vars
Timur
А потом делает вот так:
https://github.com/geerlingguy/ansible-role-mysql/blob/master/tasks/variables.yml
Timur
И хер ты в его роли поменяешь дефолтное значение mysql_socket или mysql_daemon без специальных приседаний.
Timur
Это просто как характерный пример
Timur
Т.е. роль при его захардкоженных параметрах вполне работает на его конфигурации, но при желании поменять параметры придется делать это только ограниченным числом способов. Через инвентарь или обычные переменные плейбука уже не выйдет.
Ivanov
 Lamobot
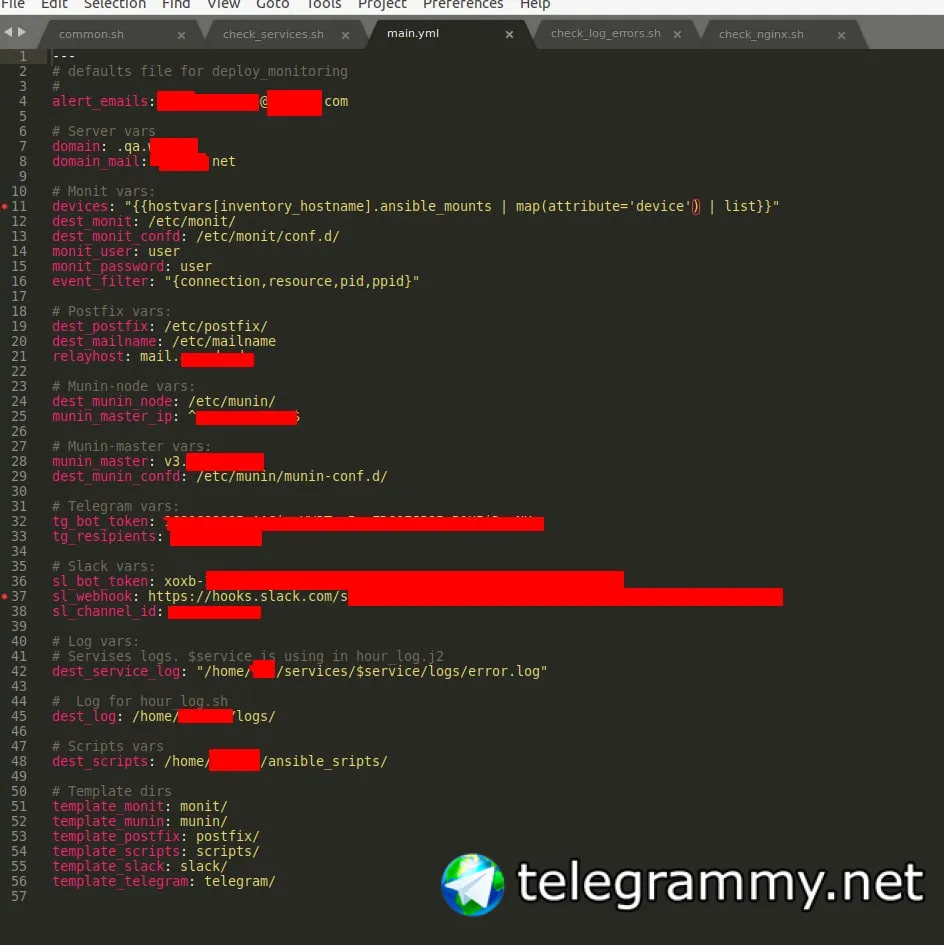
hostvars[inventory_hostname] ?
Ivanov
hostvars[inventory_hostname] ?
переменная для цикла, только так смог вытащить нужные мне пути
Ivanov