 Kirill


в гит прилетела новая папка
Kirill
все
Kirill
потому что удобно например внешние интеграции держать вне стурктуры
 Timur
Ну, ок. В общем, мы рекомендации высказали. Хозяин барин. Если ему удобнее такая структура, пусть пользуется.
Timur
Работать будет.
 Bodya
 Андрей
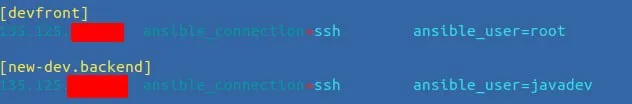
IP-адрес одинаковый?
Андрей
Разруливай значит по-другому, так не будет работать
Bodya
указывать юзера в самом плейбуке?
Андрей
И вообще зачем из под рута ходить?
Андрей
Есть же become
Become_user
Андрей
Если забить сейчас, то так и останется. Нет ничего более постоянного, чем временное :)
Bodya
Если забить сейчас, то так и останется. Нет ничего более постоянного, чем временное :)
всё равно планируем перезжать на другой клауд, там уже и заного инфраструктура будет делаться
Bodya
почти с нуля
 Отделение Bereke Bank
Sergei
господа, чет у меня тут инвентори поломался,
.... with ini plugin: host range must be begin:end or begin:end:step , ansible 2.9.18 , куда копать?
Yar
Sergei
дак а чего править? ругается на формат вида
[groupname]
a ansible_host=1.1.1.1
на 2.8 работало
Yar
ну у тебя где-то распознало диапазон значений. Проверь имена на двоеточия или подобные опечатки
Yar
Может файл еще кто правил
 torquemada163
Привет!
Не подскажите, как решить вот такой кейс с Ансиблом:
1. Добавляем текущего юзера Ансибл в группу docker:
- name: Add current user to docker group
become: yes
ansible.builtin.user:
name: "{{ ansible_user }}"
groups: docker
append: yes
2. Удостоверяемся, что сервис docker работает:
- name: Start service docker, if not started
become: yes
ansible.builtin.service:
name: docker
state: started
3. А теперь, если мы попробуем обратиться к демону docker, например, вот так:
- name: test
raw: docker ps
то мы поймаем ошибку Permission denied!
4. Проверим, в каких группах у нас находится пользователь:
- name: View user groups
raw: groups
и увидим кучу групп, но нет группы docker!
Если зайти по SSH под именем этого пользователя, то все без проблем - пользователь находится в группе docker, обращения к демону - без проблем. Но Ансибл упорно не хочет этого видеть!
Пробовал после добавления пользователя в группу docker воткнуть такую таску:
- name: Reset ssh connection
meta: reset_connection
но это не помогло….
Можно хоть 100 раз запускать плейбук - результат одинаковый.
Перезагружаем виртуалку - и все отлично! Теперь Ансибл показывает, что пользователь есть в группе docker и без проблем общается с демоном.
Можно ли это как-то решить без перезагрузки виртуалки? А то такая себе автоматизация получается….. (((
Alexandr
Всем привет. Кто подскажет, я хочу написать playbook для новых заббикс агентов, где я с помощью модуля lineinfile меняю три строки Server, ServerActive, Hostname. Я использую этот модуль в playbook 3 раза, а можно как то в Ansible указать один раз данный модуль, и описать внутри три задачи?
Grek 🇺🇦
Андрей
template или regexp, нафих там lineinfile
Alexandr
с template еще не работал, спасибо сейчас почитаю
Lamobot
Привет!
Не подскажите, как решить вот такой кейс с Ансиблом:
1. Добавляем текущего юзера Ансибл в группу docker:
- name: Add current user to docker group
become: yes
ansible.builtin.user:
name: "{{ ansible_user }}"
groups: docker
append: yes
2. Удостоверяемся, что сервис docker работает:
- name: Start service docker, if not started
become: yes
ansible.builtin.service:
name: docker
state: started
3. А теперь, если мы попробуем обратиться к демону docker, например, вот так:
- name: test
raw: docker ps
то мы поймаем ошибку Permission denied!
4. Проверим, в каких группах у нас находится пользователь:
- name: View user groups
raw: groups
и увидим кучу групп, но нет группы docker!
Если зайти по SSH под именем этого пользователя, то все без проблем - пользователь находится в группе docker, обращения к демону - без проблем. Но Ансибл упорно не хочет этого видеть!
Пробовал после добавления пользователя в группу docker воткнуть такую таску:
- name: Reset ssh connection
meta: reset_connection
но это не помогло….
Можно хоть 100 раз запускать плейбук - результат одинаковый.
Перезагружаем виртуалку - и все отлично! Теперь Ансибл показывает, что пользователь есть в группе docker и без проблем общается с демоном.
Можно ли это как-то решить без перезагрузки виртуалки? А то такая себе автоматизация получается….. (((
Уверены, что вы на ту же машину заходите? :)
Там в доке нужно делать релогин после добавления в группу докера. По идее, reset_connection должен это решить. Возможно у вас какие-то настройки ssh, которые сохраняют коннект
torquemada163
Уверены, что вы на ту же машину заходите? :)
Там в доке нужно делать релогин после добавления в группу докера. По идее, reset_connection должен это решить. Возможно у вас какие-то настройки ssh, которые сохраняют коннект
Уверен, на ту )))))
У меня нет каких-то специфических настроек SSH - инстанс разворачивается в AWS, стандартный AMI для этого региона с Убунтой 20.04. Я дополнительно никак не настраиваю SSH
Alexandr
Пожалуйста.
Lineinfile штука нужная, но не для твоей задачи :)
да с template все оказалось намного легче в моем случае
nazububu
Пока описывал ситуацию и формулировал вопрос - придумал решение. Аура чата, что ли.
Timur

 Dok
Приветы!
Глупый вопрос. Хочу вычленить ip по которому происходит непосредственно ssh-подключение с целевым хостом.
Я его вычленяю через ansible -m setup в переменной SSH_CONNECTION,
но стоит вычленять его при выполнении плейбуки, так этого параметра и нет.
Причём вызываю дебаг hostvars и ansible_facts целиком после gather_facts: true и модуля setup, так SSH_CONNECTION там и близко нет.
Как быть?
torquemada163
два плейбука?
Timur
Приветы!
Глупый вопрос. Хочу вычленить ip по которому происходит непосредственно ssh-подключение с целевым хостом.
Я его вычленяю через ansible -m setup в переменной SSH_CONNECTION,
но стоит вычленять его при выполнении плейбуки, так этого параметра и нет.
Причём вызываю дебаг hostvars и ansible_facts целиком после gather_facts: true и модуля setup, так SSH_CONNECTION там и близко нет.
Как быть?
Интересно, а как вы подключаетесь к хосту, не зная его ip?
Отделение Bereke Bank
Dok
Интересно, а как вы подключаетесь к хосту, не зная его ip?
Я знаю его хостнейм, а его значения не знаю
Dok
Это криво
Timur
Вы хотите странного
Timur
Подключаться к хосту по ssh, не зная его ip, для того, чтобы узнать его ip...
Timur
Это что-то с чем-то
nazububu
Хотя. Посмотрите, пожалуйста, на моё решение. Может подскажите как лучше делать?
"Старшие" решили, что надо бы за безопасность взяться. Ну решили и решили. Выдвинули мне задачу.
Имеется:
- Пачка серверов (количество может изменяться. Убираться, добавляться)
- HashiCorp Vault
Что надо:
- Отключать логин рута
- Изменить порт SSH
- Создать sudo пользователя, под которым будут выполняться дальнейшие действия
Что думаю:
Получаю креды серверов с vault, в которых есть что-то вроде 'root_password', 'super_password', 'super_username'. Дальше (пока не знаю как, но что-то придумаю), проверяю, есть ли super креды. Если нету - создать пользователя и внести в vault.
Ну, а дальше уже делать свою магию
Это лишь 'первая мысль'. Если есть советы / подзатыльники / предложения / критика - буду очень рад, если поделитесь
Dok
Подключаться к хосту по ssh, не зная его ip, для того, чтобы узнать его ip...
Нет, я плейбукой делаю на хосте сеть, и если ip будет изменён, я не буду рестартить сеть
Dok
На хосте может быть много разных сетей и мне надо брать на сравнение именно тот, по которому я конекчусь ансиблом
nazububu
Ну, я могу попытаться возразить. Но, авторитета в компании пока маловато, поэтому 'делай и ниипёт'
Sergey
Безопасность через неясность - огонь, да.
Отделение Bereke Bank
nazububu
nazububu
Спасибо
torquemada163
я знаю! но вы не внимательно читали мой вопрос, как мне кажется - я потом вручную по SSH вхожу и выполняю спокойно эти команды.
если я после ручного входа/выхода снова запущу плейбук - бесполезно, все равно пермишн денайд.
Отделение Bereke Bank
Хотя. Посмотрите, пожалуйста, на моё решение. Может подскажите как лучше делать?
"Старшие" решили, что надо бы за безопасность взяться. Ну решили и решили. Выдвинули мне задачу.
Имеется:
- Пачка серверов (количество может изменяться. Убираться, добавляться)
- HashiCorp Vault
Что надо:
- Отключать логин рута
- Изменить порт SSH
- Создать sudo пользователя, под которым будут выполняться дальнейшие действия
Что думаю:
Получаю креды серверов с vault, в которых есть что-то вроде 'root_password', 'super_password', 'super_username'. Дальше (пока не знаю как, но что-то придумаю), проверяю, есть ли super креды. Если нету - создать пользователя и внести в vault.
Ну, а дальше уже делать свою магию
Это лишь 'первая мысль'. Если есть советы / подзатыльники / предложения / критика - буду очень рад, если поделитесь
1) юзер модулем создаешь нужных тебе судо пользователей 2) грузиш темлейт sshd 3) хандлером рестартишь sshd. момент с проверять не очень догнал
torquemada163
я это знаю. поэтому и спрашиваю, какв рамках ОДНОГО плейбука переинициализировать SSH-сессию
Отделение Bereke Bank
Чего так?
психологическая травма после консула (бэкенд столона), видевшего 5 сек таймауты там, где их не было
 Elinka22
я знаю! но вы не внимательно читали мой вопрос, как мне кажется - я потом вручную по SSH вхожу и выполняю спокойно эти команды.
если я после ручного входа/выхода снова запущу плейбук - бесполезно, все равно пермишн денайд.
Суть в том, что ты ходишь под пользователем ansible. При добавлении в группу тебе надо обязательно сделать logout. В твоём случае коннект постоянный.
torquemada163
ну вот я и уточнял про два плейбука. спасибо, я вас услышал. я тоже смотрел в эту сторону, но думал, может быть есть какое-то другое решение…..
Elinka22
https://serverfault.com/questions/930804/force-ansible-to-log-off-to-refresh-user-groups
Dok
Я плейбукой генерю конфиг netplan, и новые ip с большой вероятностью будут другие.
В итоге, выполнение зависает.
Я хочу сделать сравнение, что если ip по которому идёт ssh-подключение не совпадает с будущим, то на удалённом хосте сеть не перезапускать.
В инвенторке нет ip назначения, там только имена, которые прописаны в /etc/hosts. Типа ctrl1, ctrl2 и тд
Я из выдачи модуля setup выудил ip для ssh в параметре SSH_CONNECTION, типа
"SSH_CONNECTION": "127.0.0.1 40564 127.0.0.3 22"
Но уже в плейбуке я его почему-то забрать не могу
hostvars[inventory_hostname]['ansible_env'].SSH_CONNECTION.split(' ')[2] не задан
Делал дебаг hostvars и ansible_facts целиком после gather_facts: true и модуля setup и SSH_CONNECTION там не оказалось
torquemada163
В моем первоначальном вопросе я говорил, что это пробовал. Не помогло
Dok
Это генерация другими скриптами для удобства инженерам
Dok
Это как данность, и есть конкретный параметр.
Задача в том, как его добыть в плейбуке, а не как переписывать инвенторку
Lamobot
Я плейбукой генерю конфиг netplan, и новые ip с большой вероятностью будут другие.
В итоге, выполнение зависает.
Я хочу сделать сравнение, что если ip по которому идёт ssh-подключение не совпадает с будущим, то на удалённом хосте сеть не перезапускать.
В инвенторке нет ip назначения, там только имена, которые прописаны в /etc/hosts. Типа ctrl1, ctrl2 и тд
Я из выдачи модуля setup выудил ip для ssh в параметре SSH_CONNECTION, типа
"SSH_CONNECTION": "127.0.0.1 40564 127.0.0.3 22"
Но уже в плейбуке я его почему-то забрать не могу
hostvars[inventory_hostname]['ansible_env'].SSH_CONNECTION.split(' ')[2] не задан
Делал дебаг hostvars и ansible_facts целиком после gather_facts: true и модуля setup и SSH_CONNECTION там не оказалось
Используйте методы ансибла.
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/getent_module.html
torquemada163
Ну придётся, похоже, разбить на два плейбука
Dok
Как добыть параметр и почему он недоступен через ansible-playbook?
Dok
Используйте методы ансибла.
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/getent_module.html
Я попробую, но не уверен, что это оно
Sergey
Как добыть параметр и почему он недоступен через ansible-playbook?
Потому что у тебя лапки, а вся эта история - заповедник дендрофекальных поделок.
У тебя там 'ansible_env' - это строка. Могу только предположить, что там вообще-то имелась в виду переменная.
Dok
В инвенторке
Elinka22
Ну придётся, похоже, разбить на два плейбука
Ты можешь в таске запустить рестарт сети, а в следующем ждать ответа на 22 порту )
Dok
в /etc/hosts