и еще совет, полная ошибка поможет лучше, чем обрезаный сриншот
там ip сервера, не хотел светить...
 Roman

 Roman
root@instance-1-google-free:/home/goro2205# ansible all -m shell -a "uptime"
zabbix | CHANGED | rc=0 >>
13:44:50 up 12 days, 47 min, 2 users, load average: 0.02, 0.05, 0.05
Roman
это результат с таким хостс
Roman
 Roman
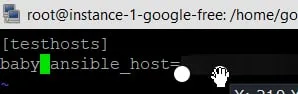 Igor
А что у Вас в файле, зашифрованном vault и задан ли он вообще где-то?)
Может,он и не нужен?
Roman
убрав из файла логин и пароль, пытаюсь соединиться с vault. в который записал логин и пароль
Roman
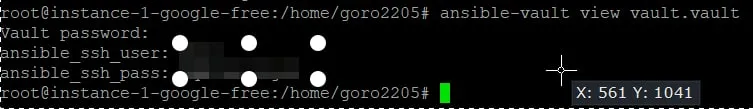 Igor
Оу. Может лучше тогда использовать -k (-K если надо become)?
Roman
пробовал запускать так...
Roman
ansible all -m shell -a "uptime" --vault-password-file vault.vault --ask-vault-pass
Roman
синтаксис не верен...
 Николай
убрав из файла логин и пароль, пытаюсь соединиться с vault. в который записал логин и пароль
От этого коммента у меня впечатление, что вы перепутали Ansible vault с Hashicorp vault
Roman
От этого коммента у меня впечатление, что вы перепутали Ansible vault с Hashicorp vault
сори, теперь я вообще потерялся...
Roman
попробую пояснить что имел в виду
Roman
в файле с хостами были логины и пароли
Roman
я их убрал
Roman
теперь хочу запустить команду но чтоб логин и пароль брался из vault
Roman
что я сделал не так?
Николай
теперь хочу запустить команду но чтоб логин и пароль брался из vault
Что вы подразумеваете под "vault"?
Roman
зашифрованный файл с логином и паролем
Sebor▂▅▇█▓▒░
Короч, он хочет вместо инветори прописать креды в зашифрованном волтом файле
Sebor▂▅▇█▓▒░
Но так работать не будет
Николай
Короч, он хочет вместо инветори прописать креды в зашифрованном волтом файле
А что, это так работает? Vault — это средство для шифрования инвентори (или его куска)
Sebor▂▅▇█▓▒░
В том то и дело, что не работает
Хотя я не проверял
Dmitriy
зашифрованный файл с логином и паролем
Засунь все пароли в какой-нибудь secrets.yml, который убери из системы контроля версий. А потом юзай вот так: ansible-playbook -e @secrets.yml -i hosts site.yml
Roman
мой первый вопрос был, можно ли использовать vault без плейбука...
Sebor▂▅▇█▓▒░
Засунь все пароли в какой-нибудь secrets.yml, который убери из системы контроля версий. А потом юзай вот так: ansible-playbook -e @secrets.yml -i hosts site.yml
Подозреваю, что пароли там от хостов, а не для тасок
Sebor▂▅▇█▓▒░
мой первый вопрос был, можно ли использовать vault без плейбука...
Использовать для чего?
Roman
для запуска просто модуля - ping
Roman
или shell
Sebor▂▅▇█▓▒░
Ну так а что в зашифрованном файле блин
Пароли от хостов?
Roman
 Sebor▂▅▇█▓▒░
Ну сверху показали, как передать через -е
 Elenhil
Использовать можно. Хранить креды от ссх нельзя
Roman
ansible не только для linux
Roman
есть сетевые устройства которые не умеют работать с ключами
Elenhil
И ссх на винде тоже можно юзать
Sebor▂▅▇█▓▒░
есть сетевые устройства которые не умеют работать с ключами
Если там есть ссх, то умеют
Если нет, то мои соболезнования
 Artem
 inqfen
Если там есть ссх, то умеют
Если нет, то мои соболезнования
Там может быть циска 20-летней свежести которая даже в ssh-2 не умеет
inqfen
И которая лет 10 как на помойке должна лежать)
Sebor▂▅▇█▓▒░
Ну я поэтому и принес соболезнования
Vitaly
И которая лет 10 как на помойке должна лежать)
Все зависит от места работы. Много раз сталкивался что еще 3560 каталисты которые мы еще в 2005 списывали у людей работаю
inqfen
Я 2600 древний помню сопровождал у одного жука жадного
Vitaly
Они конечно надежны как молоток. Но у них последний раз софт если мне память не изменяет в 2010 обновлялся
inqfen
Вис стабильно раз в 2 недели
Vitaly
Ну я про это и говорю. не все выбирают что им ставить
Vitaly
)
inqfen
Ну ему и было на тот момент 17 лет что ли
Vitaly
Ну так у него end of life чуть ли не в 90х был
Vitaly
С другой стороны цисвокские нексусы та еще какаха по надежности
Vitaly
У нас стабильно раз в год nexus 5596 дохли при перезагрузке и обновлении софта тупо не поднимался )
Roman
Засунь все пароли в какой-нибудь secrets.yml, который убери из системы контроля версий. А потом юзай вот так: ansible-playbook -e @secrets.yml -i hosts site.yml
а команду как подать ? мне к примеру нужен модуль shell
Dmitriy
а команду как подать ? мне к примеру нужен модуль shell
В смысле как пробросить эти переменные в команду? Я, мягко говоря, не devops, но делаю вот так (это я для Django выполняю CLI-команду и передаю туда секьюрные данные для создания суперюзера):
- name: Create superuser
shell: 'docker exec calc_ok_app_1 python manage.py create_superuser_noinput --user={{ wagtail_admin_name }} --password={{ wagtail_admin_password }} --email={{ wagtail_admin_email }}'
Dmitriy
А храню сами переменные секьюрные так, как выше написал. То есть Волтом я ничего не шифровал, т.к. в этом нет нужды (файл с паролями не под Гитом)
Roman
ну если нужна разовая короткая команда, которую нужно выполнить на 2-3 устройствах. плейбук создавать может быть нецелесообразно
Roman
т.к. времени может уйти столько-же
Roman
суть вопроса так и осталась, хотя я уже понял что нельзя -
можно ли запустить простую команду, использую vault без плейбука?
Dmitriy
суть вопроса так и осталась, хотя я уже понял что нельзя -
можно ли запустить простую команду, использую vault без плейбука?
Это не оно? https://serverfault.com/questions/907739/ad-hoc-ansible-command-with-vault
Roman
Это не оно? https://serverfault.com/questions/907739/ad-hoc-ansible-command-with-vault
похоже, спасибо тебе, мил человек
 Anton
Коллеги, как избавиться от замены параметра на VALUE_SPECIFIED_IN_NO_LOG_PARAMETER,
добавление в конфиг
display_args_to_stdout = true
и в плэйбук
no_log: true
не помогают
 tutunak
Коллеги, как избавиться от замены параметра на VALUE_SPECIFIED_IN_NO_LOG_PARAMETER,
добавление в конфиг
display_args_to_stdout = true
и в плэйбук
no_log: true
не помогают
ANSIBLE_DISPLAY_ARGS_TO_STDOUT выставить в True?
Anton
ANSIBLE_DISPLAY_ARGS_TO_STDOUT выставить в True?
добавление в конфиг
display_args_to_stdout = true
является тем же самым. И да, с командной строки задал и так в тру. тоже не помогло.
tutunak
добавление в конфиг
display_args_to_stdout = true
является тем же самым. И да, с командной строки задал и так в тру. тоже не помогло.
а no_log: true имеет обратный эфект, его нужно наоборот убрать
Anton
а no_log: true имеет обратный эфект, его нужно наоборот убрать
переделал в фолс. так же 0 эффекта. остаётся только копать в ansible 2.9.18 и postgresql_query который собственно использую
Anton
Если банальная х..ня не идёт... может бубен отложить и набухаться?
 Roman
Коллеги, подскажите как обратится к нужному параметру вывода? Делаю запрос:
win_shell: Get-NetConnectionProfile | select networkcategory | ConvertTo-Json
Выводит какой-то полу json
"msg": {
"changed": true,
"cmd": "Get-NetConnectionProfile | select networkcategory | ConvertTo-Json",
"delta": "0:00:00.546905",
"end": "2021-03-15 02:32:36.047098",
"failed": false,
"rc": 0,
"start": "2021-03-15 02:32:35.500193",
"stderr": "",
"stderr_lines": [],
"stdout": "{\r\n \"NetworkCategory\": 2\r\n}\r\n",
"stdout_lines": [
"{",
" \"NetworkCategory\": 2",
"}"
]
}
}
Нужно получить значение поля NetworkCategory.