 Sergey


Там норм и нетоксично :-)
 Vladimir
ребят, хочу в переменной передавать имя группы, и чтобы оно потом вставлялось в {{ hostvars['сюда'] }}, хочу ерунду или есть какой-то нативный способ?
 Vladislav 👻
имхо, это самый логичный способ, ибо роль завязывать костылями на инвентори не стоит, но если надо как-то взаимодействовать с группами, то через переменные
Vladimir
смотри, я хочу в переменных хранить название группы, а в хостварах хранить уже значения переменных
 Timur
Vladimir
и я хочу при запуске роли чтобы в конфиг рендерелись значения из хостваров
Timur
и я хочу при запуске роли чтобы в конфиг рендерелись значения из хостваров
Так хостварсы и так доступны нативно для любого хоста
Timur
В чем проблема именно?
Vladimir
я хочу в жинже делать цикл по группе, которую передаю из переменной
Vladimir
т.е. мне над в группу по которой будет работать итератор передать имя
Vladimir
мм, ща попробую понятней описать
Vladislav 👻
Vladislav 👻
 Vladislav 👻
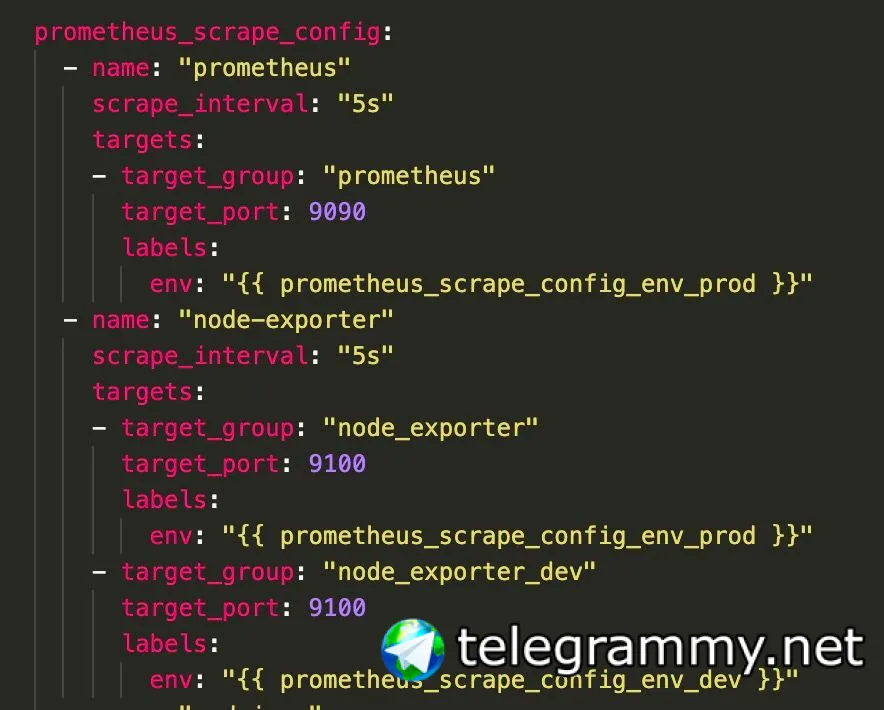
вот как пример, для пром роли в конфиге я просто перечисляю, какие группы надо выгребать на наличие хостов
Lamobot
У вас есть какая-то роль, которая должна с какой-то группы хостов какие-то переменные вставить в конфиг, к примеру.
Вы задаёте для этой роли переменную some_role__group_for_config, которой назначаете название группы.
А потом уже в темплейтах роли прописываете то, что вам нужно через цикл:
{% for _some_role__hostname in groups[some_role__group_for_config] %}
{{ hostvars[_some_role__hostname]['some_var_name'] }}
{% endfor %}
Или через extract:
groups[some_role__group_for_config] | map('extract', hostvars, 'some_var_name')
 Andrey
Коллеги, помогите решить вопрос.
Сразу условие: менять настройки на target машинах нельзя.
Есть вот такой вот плейбук:
---
- hosts: elastic
become: yes
tasks:
- name: ping
action: command id
Неважно что он делает на самом деле, потому что проблема возникает при запуске:
ansible-playbook --inventory ~/ansible/ansible-playbooks/inventories/production/hosts \
--vault-password-file ~/ansible/vault.passwd \
--ask-pass \
--ask-become-pass \
~/ansible/test.yml
Проблема:
TASK [Gathering Facts] *********************************************************************************************************************************************************************************
fatal: [elastic2.tld]: FAILED! => {"ansible_facts": {}, "changed": false, "failed_modules": {"setup": {"ansible_facts": {"discovered_interpreter_python": "/usr/bin/python"}, "failed": true, "module_stderr": "Shared connection to 10.72.55.66 closed.\r\n", "module_stdout": "", "msg": "MODULE FAILURE\nSee stdout/stderr for the exact error", "rc": 1, "warnings": ["Platform linux on host elastic2.tld is using the discovered Python interpreter at /usr/bin/python, but future installation of another Python interpreter could change this. See https://docs.ansible.com/ansible/2.9/reference_appendices/interpreter_discovery.html for more information."]}}, "msg": "The following modules failed to execute: setup\n"}
fatal: [elastic3.tld]: FAILED! => {"ansible_facts": {}, "changed": false, "failed_modules": {"setup": {"ansible_facts": {"discovered_interpreter_python": "/usr/bin/python"}, "failed": true, "module_stderr": "Shared connection to 10.72.55.67 closed.\r\n", "module_stdout": "", "msg": "MODULE FAILURE\nSee stdout/stderr for the exact error", "rc": 1, "warnings": ["Platform linux on host elastic3.tld is using the discovered Python interpreter at /usr/bin/python, but future installation of another Python interpreter could change this. See https://docs.ansible.com/ansible/2.9/reference_appendices/interpreter_discovery.html for more information."]}}, "msg": "The following modules failed to execute: setup\n"}
[WARNING]: Platform linux on host elastic1.tld is using the discovered Python interpreter at /usr/bin/python, but future installation of another Python interpreter could change this. See
https://docs.ansible.com/ansible/2.9/reference_appendices/interpreter_discovery.html for more information.
ok: [elastic1.tld]
Я стал искать причину и нашёл: на elastic1 sudo запрашивает пароль, а на elastic2 и elastic3 в конфиге стоит NOPASSWD. Напоминаю что менять конфигурацию машин нельзя.
Как можно (не разнося машины на разные группы) «обойти» проблему?
 Алексей
М.б. хост с паролем в отдельную группу вынести?
Алексей
Ну или отдельный таск для него написать?
Timur
Задайте хосту, который требует пароля, другие параметры подключения, и все
Алексей
^^^ точно, можно и так.
 Jamil
Привет ребята есть проблемка
Jamil
ansible-playbook provision_jenkins.yaml
PLAY [Configure Jenkins Server] ************************************************************************************************************************************************************
TASK [Gathering Facts] *********************************************************************************************************************************************************************
fatal: [ubuntu@ec2-18-206-165-43.compute-1.amazonaws.com]: UNREACHABLE! => {"changed": false, "msg": "Failed to connect to the host via ssh: ssh: connect to host ec2-18-206-165-43.compute-1.amazonaws.com port 22: Connection timed out", "unreachable": true}
PLAY RECAP *********************************************************************************************************************************************************************************
ubuntu@ec2-18-206-165-43.compute-1.amazonaws.com : ok=0 changed=0 unreachable=1 failed=0 skipped=0 rescued=0 ignored=0
Timur
Группа хостов для дженкинса как называется у вас в инвентаре?
Timur
не знаете с чем может быть связано? ключи ssh в норме
Может быть security группы для данного адреса доступ не дают, может ключи не те.
Jamil
Группа хостов для дженкинса как называется у вас в инвентаре?
[webservers]
ubuntu@ec2-54-227-64-53.compute-1.amazonaws.com ansible_ssh_private_key_file=~/Downloads/zeyjam.pem
[jenkins]
ubuntu@ec2-18-206-165-43.compute-1.amazonaws.com ansible_ssh_private_key_file=~/Downloads/zeyjam.pem
Timur
Добавьте ansible_ssh_timeout: 120
Timur
И проверка
Timur
ansible jenkins -m ping
Timur
И крутите настройки, пока не получите pong
 Andrew
Timur
Если доступ снаружи - тупо в сетевых настройках может быть запрет
Timur
Только лучше сразу делайте в yaml формате
Timur
jenkins:
hosts:
master:
ansible_host: ec2-18-206-165-43.compute-1.amazonaws.com
ansible_user: ubuntu
ansible_ssh_private_key: ~/Downloads/zeyjam.pem
ansible_host_key_checking: false
ansible_ssh_common_args: '-o StrictHostKeyChecking=no'
ansible_ssh_timeout: 120
Timur
Как-то так
Timur
Ключи вообще лучше через ssh-agent подкидывать. Самый надежный способ
Andrey
You can define different become options for each managed node or group. You can define these variables in inventory or use them as normal variables.
но там нет такой переменной типа "ask_become_password: true"
Andrey
а задать пароль я не могу: плейбук будет выполняться под разными учётками
Andrey
нет специального "ansible" пользователя для этого
Lamobot
но там нет такой переменной типа "ask_become_password: true"
https://docs.ansible.com/ansible/latest/reference_appendices/config.html#default-become-ask-pass
Andrey
это идёт вразрез с политикой компании по безопасности (да и лично я против этого - не всегда понятно тогда кто запускал плейбук и кого бить палкой ;))
Andrey
да.
Andrey
у нас даже есть awx мы пока его не используем в команде просто.
Andrey
однозначно.
Anonymous
нет специального "ansible" пользователя для этого
эм? а типа jenkins, gitlab, teamcity, active directory
Anonymous
ldap
Anonymous
нет?
Anonymous
что стоит начать? "купить" tower?
Anonymous
а зачем?
Anonymous
угу, зачем?
Anonymous
а, да awx сорри
Anonymous
а зачем awx?
Anonymous
есть более адекватные решения в виде jenkins, gitlab
Anonymous
если про бесплатное
Anonymous
да, бесплатный. только вот на любителя
Anonymous
и там как-бы заточен под ansible
Anonymous
а зачем в CI, CD awx? это же плохо пахнет и на ощупь мягкое
Anonymous
угу, только я не могу придумать зачем нужен tower/awx
Andrey
есть более адекватные решения в виде jenkins, gitlab
awx всё-таки более заточенный под задачу инструмент.
Anonymous
ну, правда, прям подумал и не нашел ни одного разумного использования
Andrey
можно и шеллом по старинке деплоить, но мы же используем ansible.
Andrey
так и с awx
Anonymous
под что он там заточен? по мне так бред какой-то
Anonymous
ну, ансибл. ну и? ансибл далеко не все покрывает
Anonymous
ну, не могу дальше про jenkins. оффтоп
Anonymous
резюмируя. вы странно используйте jenkins. непонятно зачем кроме него понадобился awx. про rbac весело читать
Anonymous
и что мешает делать тоже самое для jenkins?
 Алексей
Коллеги, а есть в сети наиболее лучший стайл-гайд наших ямликов?
 Отделение Bereke Bank
В плане?
Anonymous
jenkins + AD. что там может быть не удобно и долго?
Anonymous
уже ради интереса вопрос