 Maksim


ok: [node3]
ok: [node2]
fatal: [node1]: UNREACHABLE! => {"changed": false, "msg": "Failed to connect to the host via ssh: ssh: connect to host 10.10.110.16 port 22: Connection timed out", "unreachable": true}
Maksim
все ноды одинаковы, в чем дело...
 Elenhil
И смотрите на коннекшн стринг
Elenhil
Там прям ссх команда
Maksim
Там прям ссх команда
<10.10.110.16> ESTABLISH SSH CONNECTION FOR USER: root
<10.10.110.16> SSH: ansible.cfg set ssh_args: (-C)(-o)(ControlMaster=auto)(-o)(ControlPersist=60s)
<10.10.110.16> SSH: ANSIBLE_HOST_KEY_CHECKING/host_key_checking disabled: (-o)(StrictHostKeyChecking=no)
<10.10.110.16> SSH: ANSIBLE_REMOTE_USER/remote_user/ansible_user/user/-u set: (-o)(User="root")
<10.10.110.16> SSH: ANSIBLE_TIMEOUT/timeout set: (-o)(ConnectTimeout=10)
<10.10.110.16> SSH: PlayContext set ssh_common_args: ()
<10.10.110.16> SSH: PlayContext set ssh_extra_args: ()
<10.10.110.16> SSH: found only ControlPersist; added ControlPath: (-o)(ControlPath=/home/maksim.mahalov/.ansible/cp/3760aa29ee)
<10.10.110.16> SSH: EXEC sshpass -d11 ssh -vvv -C -o ControlMaster=auto -o ControlPersist=60s -o StrictHostKeyChecking=no -o 'User="root"' -o ConnectTimeout=10 -o ControlPath=/home/maksim.mahalov/.ansible/cp/3760aa29ee -tt 10.10.110.16 'cat /etc/os-release'
Maksim
Не вижу ничего криминального вроде ...
Elenhil
Ну дык скопируйте
Elenhil
И запустите руками
Elenhil
Попробуйте
Maksim
Без каких либо проблем
 nazububu
Приветствую.
Напомните (пните), пожалуйста. Мне нужно для каждого сервера сгенерировать файлы (по шаблону), положить их в корень моего ansible 'проекта', после чего, в другой роли взять эти файлы и выполнить некоторые операции.
Забыл как положить файлы в папку в корне моего проекта.
Пните, пожалуйста, в нужную сторону (документация), ибо совсем из головы вылетело
Lamobot
Приветствую.
Напомните (пните), пожалуйста. Мне нужно для каждого сервера сгенерировать файлы (по шаблону), положить их в корень моего ansible 'проекта', после чего, в другой роли взять эти файлы и выполнить некоторые операции.
Забыл как положить файлы в папку в корне моего проекта.
Пните, пожалуйста, в нужную сторону (документация), ибо совсем из головы вылетело
Создать файлы из шаблонов на локальной машине
template:
...
vars:
ansible_connection: local
После либо передавать в роль путь до файлов. Либо использовать playbook_dir переменную для доступа к ним.
 Oleg
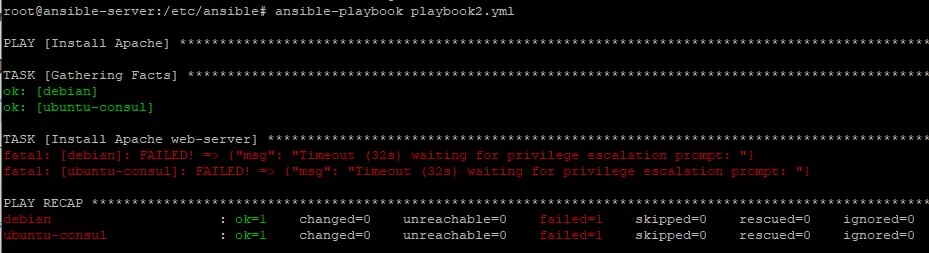
Всем привет. Подскажите пож-та, как запустить плэйбук без использования sudo?
Сделал следующие изменения в ansible.cfg
[privilege_escalation]
become_user=root
become_ask_pass=False
пример плэйбука:
- name: Install Apache
hosts: all
tasks:
- name: Install Apache web-server
apt:
name: httpd
state: latest
Выдает ошибку Permission denied и are you root?
Grek 🇺🇦
become: True
Oleg
become: True
Добавил
- name: Install Apache
hosts: all
become: true
Все-равно {"msg": "Missing sudo password"}.
Grek 🇺🇦
ну вот, дайте пароль в варсах
ansible_sudo_pass
Grek 🇺🇦
што?)
давайте тогда описывайте что надо сделать
Oleg
што?)
давайте тогда описывайте что надо сделать
настроить ансибл так, чтобы мог запускать плэйбуки без каких-либо параметров sudo.
Grek 🇺🇦
ага, но как вы это делаете без ансибла?
ну вот установка пакета в убунте, судя по apt модулю
Grek 🇺🇦
настроить ансибл так, чтобы мог запускать плэйбуки без каких-либо параметров sudo.
ансибл собственно может запускать плейбуки как угодно, с судо, без, и тд, но вот на таргет системе, если требуется быть рутом - он должен как-то повысить привилегии, обычно это судо
Oleg
ага, но как вы это делаете без ансибла?
ну вот установка пакета в убунте, судя по apt модулю
захожу в root: su -
далее: apt install
Grek 🇺🇦
become: yes
become_method: su
Oleg
become: yes
become_method: su
 Sebor▂▅▇█▓▒░
так ты пароль же не вводишь
Sebor▂▅▇█▓▒░
а он его ждет
Dmitriy
Кто-нибудь из тут присутствующих использует вот эту роль https://github.com/geerlingguy/ansible-role-postgresql? Если да, то нет ли у вас проблемы со сменой порта? Дело в том, что при смене порта postgresql, судя по всему, не перезапускается. Из-за этого при последующем создании юзера всё разваливается. Issue на тему этого существует с 2018 года (https://github.com/geerlingguy/ansible-role-postgresql/issues/51), оно закрыто - и это немного смущает.
 Timur
Предпочитаем вот эту:
https://galaxy.ansible.com/anxs/postgresql
 xoyozo
подскажите пожалуста как создать virtualenv. через file создать директорию и дальше модуль pip использовать или через pip всё делается?
Timur
подскажите пожалуста как создать virtualenv. через file создать директорию и дальше модуль pip использовать или через pip всё делается?
Какое отношение file имеет к pip?
xoyozo
virtualenv -p python3 fapp
xoyozo
как сделать это на ansible
Mohammed
Hello
Who owns already a role or ansible playbook for postprovisionning tasks like patch, snmp, ldaps, lvm....
Thanks
Lamobot
Balagur
Добрый день!
Подскажите, пожалуйста, можно как-то сделать так, что бы при запуске плейбука автоматически выкачивались нужные роли из requirements, без запуска ansible-galaxy install -r requirements.yml
Timur
 Fire
Добрый день!
Подскажите, пожалуйста, можно как-то сделать так, что бы при запуске плейбука автоматически выкачивались нужные роли из requirements, без запуска ansible-galaxy install -r requirements.yml
Запускай ansible-galaxy install -r requirements.yml в плейбуке. В чём проблема?)
ateuct
Коллеги, подскажите, пожалуйста, кто-то использовал vmware_tag_manager, когда теги прописаны кириллицей?
Anonymous
Всем привет, подскажите пожалуйста
На тестовой машине линукс есть суперпользователь test для которого не требуется вводить пароль при выполнении команды через судо.
В начале плейбука указываю
become: yes
become_user: test
become_method: sudo
но почему-то так не работает, и не все команды выполняются(не хватает прав). хотя на тестовой машине sudo command выполняются вручную все ок, в чем может быть проблема?
Fire
Всем привет, подскажите пожалуйста
На тестовой машине линукс есть суперпользователь test для которого не требуется вводить пароль при выполнении команды через судо.
В начале плейбука указываю
become: yes
become_user: test
become_method: sudo
но почему-то так не работает, и не все команды выполняются(не хватает прав). хотя на тестовой машине sudo command выполняются вручную все ок, в чем может быть проблема?
Я думал. что суперпользователь в линукс - это root
Fire
А конкретнее команды и ошибки можно?
Timur
Всем привет, подскажите пожалуйста
На тестовой машине линукс есть суперпользователь test для которого не требуется вводить пароль при выполнении команды через судо.
В начале плейбука указываю
become: yes
become_user: test
become_method: sudo
но почему-то так не работает, и не все команды выполняются(не хватает прав). хотя на тестовой машине sudo command выполняются вручную все ок, в чем может быть проблема?
become_user должен быть не test, а root. test - это пользователь, которым вы логинитесь, чтобы сделать sudo
Anonymous
установил вот так.
become: yes
become_user: root
become_method: sudo
Ошибка выходит на изменении прав для arp
- name: 123
file:
path: /usr/sbin/arp
state: file
owner: root
group: 123
mode: 0550
Failed to set execute bit on remote files (rc: 126, err: /bin/sh: /usr/bin/chmod: Отказано в доступе
Timur
установил вот так.
become: yes
become_user: root
become_method: sudo
Ошибка выходит на изменении прав для arp
- name: 123
file:
path: /usr/sbin/arp
state: file
owner: root
group: 123
mode: 0550
Failed to set execute bit on remote files (rc: 126, err: /bin/sh: /usr/bin/chmod: Отказано в доступе
А ансибл под каким юзером на таргет логинится?
Anonymous
А ансибл под каким юзером на таргет логинится?
под пользователем test (этот пользователь может выполнять команды через судо без пароля)
Timur
Вы в этом уверены?
Anonymous
да я проверил вручную на тестовой машине. я изменил права у этого файла через судо
Timur
Параметры подключения у вас какие?
Timur
И вообще больше деталей по окружению
Timur
ОС контроллера, ОС таргета, версия ансибла, версия питона
Anonymous
ОС контроллера, ОС таргета, версия ансибла, версия питона
ОС контроллера: CentOS 6
ОС таргета: CentOS 7
Версия Ansible: 2.6.20
Версия Python: 2.6
Подключение по SSH через пользователя test
Timur
Уууу, как все запущено-то...
Timur
Даже не знаю. Копаться в старье мало у кого желание есть обычно
 Anton
Для полного фарша не хватает mitogen?
Anonymous
Даже не знаю. Копаться в старье мало у кого желание есть обычно
а что именно старое?версия ansible,python или ос контроллера(самая актуальная версия ядра из официального репа) ?
Timur
а что именно старое?версия ansible,python или ос контроллера(самая актуальная версия ядра из официального репа) ?
Все старое. CentOS 6 EOL еще в прошлом году. Python 2 - аналогично. Версия ансибла отстает от текущей на 4 мажорных релиза
Anonymous
для этого не меняются права
- name: 123
file:
path: /usr/sbin/arp
state: file
owner: root
group: 123
mode: 0550
а для этого меняется без проблем
- name: 321
file:
path: /usr/bin/chmod
state: file
owner: root
group: 321
mode: 0550
хотя из вручную с судо на тестовой машине все работает и для /usr/sbin/arp
Timur
Любителям антиквариата наверняка может быть интересно, но не факт, что здесь такие будут
Timur
Это как прийти жаловаться, что Windows 95 глючит чего-то
Dmitriy
Предпочитаем вот эту:
https://galaxy.ansible.com/anxs/postgresql
Судя по всему, там точно такая же проблема. Аналогичная issue https://github.com/ANXS/postgresql/issues/346. И там есть ссылка на неприлитый пул-реквест https://github.com/ANXS/postgresql/pull/294. То есть если указать postgresql_port не 5432, то плейбук валится, т.к. после смены posgtresql.conf не происходит рестарт. Либо я чего-то не понимаю, что тоже не исключено.
Dmitriy
Как вы это обходите? Я вижу два варианта (и оба они не очень):
1) Написать логику установки PostgreSQL самостоятельно (не использовать готовую роль вообще)
2) После того, как возникает ошибка, руками перезапускать PostgreSQL и заново запускать Ansible
 Valiy
Как вы это обходите? Я вижу два варианта (и оба они не очень):
1) Написать логику установки PostgreSQL самостоятельно (не использовать готовую роль вообще)
2) После того, как возникает ошибка, руками перезапускать PostgreSQL и заново запускать Ansible
Залить роль в свой гит и добавить одну строку notify restart postgresql в нужном месте
 Отделение Bereke Bank
1)
Dmitriy
Залить роль в свой гит и добавить одну строку notify restart postgresql в нужном месте
Ну да, тоже вариант, кстати. Спасибо
Отделение Bereke Bank
у меня таски по созданию бд и юзеров авторизуются в сокете, а не по порту (https://github.com/ANXS/postgresql/blob/master/tasks/databases.yml#L15) и порт меняй хоть по 100 раз
Timur
Dmitriy
3) не использовать нестандартный секс порт
Я думаю, там не только в порте дело. Скорее всего, при изменении чего-либо в postgresql.conf не делается рестарт просто.
Valiy
Я думаю, там не только в порте дело. Скорее всего, при изменении чего-либо в postgresql.conf не делается рестарт просто.
так и есть, но возможно это не баг, а фича)
Timur
Я думаю, там не только в порте дело. Скорее всего, при изменении чего-либо в postgresql.conf не делается рестарт просто.
Ну добавьте пост-таску рестарта - и всего делов
Отделение Bereke Bank
Я думаю, там не только в порте дело. Скорее всего, при изменении чего-либо в postgresql.conf не делается рестарт просто.
он делается, но после выполнения плейбука (хандлер же)
Отделение Bereke Bank
выход - менеджмент таски должны авторизовываться в сокет (для mysql тоже актуально).
в таком случае
1) нет ебли с рестартом посреди выполнения плейбука
2) вероятность суицида инженегра, который будет юзать эту роль, стремиться к нулю
Dmitriy
выход - менеджмент таски должны авторизовываться в сокет (для mysql тоже актуально).
в таком случае
1) нет ебли с рестартом посреди выполнения плейбука
2) вероятность суицида инженегра, который будет юзать эту роль, стремиться к нулю
В этой роли так можно сделать? Дело просто в том, что я не вижу в настройках возможность задать имя сокета, а по умолчанию там фигурирует порт