Сохранилась.
Какая?
 Timur


 Dmitry
The error appears to be in '/home/magi/.ansible/ansible-wordpress-lemp-cerbot-fail2ban-ufw/roles/update/tasks/main.yml': line 11, column 11, but may
be elsewhere in the file depending on the exact syntax problem.
The offending line appears to be:
- name: Update wordpress and all components of wordpress
command: "{{ item }}"
^ here
We could be wrong, but this one looks like it might be an issue with
missing quotes. Always quote template expression brackets when they
start a value. For instance:
with_items:
- {{ foo }}
Should be written as:
with_items:
- "{{ foo }}"
Timur
Если синтаксис ямла некорректный, ансибл не всегда может найти точное место ошибки
Timur
И юзайте лучше одинарные кавычки, плиз
Timur
Они читабельнее и с ними меньше проблем в целом
 Nikolay ▂
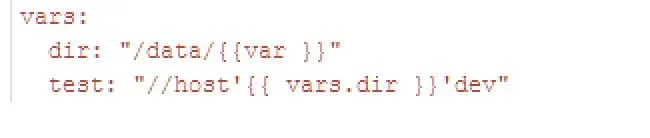
Да они должны быть одинарные т/к это передача адреса директории с переменной
Dmitry
Так, каким-то чудом прокатило.
Dmitry
Теперь на другой файл ругается, но там я по аналогии попробую.
Dmitry
Всем спасибо!
Sergey
Теперь на другой файл ругается, но там я по аналогии попробую.
Рекомендую прочесть доку сначала. Настоятельно рекомендую.
Nikolay ▂
Коллеги у кого есть опыт использования плагина saltstack ?
Sergey
Снова статья про Ansible
https://habr.com/ru/post/543598/
Timur
Может, в апстрим это запушить?
Владислав
Коллеги, можем ли мы запускать плеи (не таски) одновременно? Средствами ансибла, без башхаков в виде запуска нескольких экземляров ансибла
 Elenhil
Lamobot
Коллеги, можем ли мы запускать плеи (не таски) одновременно? Средствами ансибла, без башхаков в виде запуска нескольких экземляров ансибла
Вопрос странно задан. Плеи и так выполняются в параллель, в зависимости от параметра forks и strategy плагина. Если вы не хотите ждать пока выполнится таска на всех хостах, используйте strategy: free
https://docs.ansible.com/ansible/latest/user_guide/playbooks_strategies.html
Alex
Вопрос странно задан. Плеи и так выполняются в параллель, в зависимости от параметра forks и strategy плагина. Если вы не хотите ждать пока выполнится таска на всех хостах, используйте strategy: free
https://docs.ansible.com/ansible/latest/user_guide/playbooks_strategies.html
но есть свои грабли, например нельзя юзать pause ))
Sergey
Может, в апстрим это запушить?
В теории всё можно, только вот как до дела доходит, так желающих этим заниматься оказывается крайне мало. Типичный senior YaML developer такое просто не вывезет.
Sergioss
 Timur
Lamobot
Sergioss
Sergey
Какая помощь нужна?
Ну смотри, сейчас это в виде MVP.
Соответственно, есть следующие проблемы:
1. Аргументы для ssh захардкожены - для передачи выбран кастомный порт, который, возможно, будет занят
2. Вся обработка приёма потоков stdout на контроллере как таковая отсутствует
3. Нет разграничения потоков от разных команд
4. На целевой тачке никак не обрабатывается ситуация, когда порт на контроллере по какой-то причине никто не слушает (error 32 - Broken pipe)
Timur
Ну смотри, сейчас это в виде MVP.
Соответственно, есть следующие проблемы:
1. Аргументы для ssh захардкожены - для передачи выбран кастомный порт, который, возможно, будет занят
2. Вся обработка приёма потоков stdout на контроллере как таковая отсутствует
3. Нет разграничения потоков от разных команд
4. На целевой тачке никак не обрабатывается ситуация, когда порт на контроллере по какой-то причине никто не слушает (error 32 - Broken pipe)
Это ответ на вопрос - "какие проблемы нужно решить". Меня больше интересует - какая помощь нужна, чтобы их решить и запушить в апстрим? Есть понимание?
Sergey
Это ответ на вопрос - "какие проблемы нужно решить". Меня больше интересует - какая помощь нужна, чтобы их решить и запушить в апстрим? Есть понимание?
Не, в эту кроличью нору я не совался. На хабре подсказали proposal, собираюсь отписать туда - посмотрю на реакцию.
Alex
Не, в эту кроличью нору я не совался. На хабре подсказали proposal, собираюсь отписать туда - посмотрю на реакцию.
при этом выпустить 3.0 у них было время
Alex
а сделать что то полезное - времени нет. Классика
Sergey
а сделать что то полезное - времени нет. Классика
Ну вот смотри, это полезное реально никому не нужно особо: на полезное донатят.
Владислав
Вопрос странно задан. Плеи и так выполняются в параллель, в зависимости от параметра forks и strategy плагина. Если вы не хотите ждать пока выполнится таска на всех хостах, используйте strategy: free
https://docs.ansible.com/ansible/latest/user_guide/playbooks_strategies.html
Я возможно ошибаюсь, но вроде бы по ссылке говорится о параллельном запуске тасок в пределах плея, а стратегия всегда выдаётся на один плей
Владислав
Я возможно ошибаюсь, но вроде бы по ссылке говорится о параллельном запуске тасок в пределах плея, а стратегия всегда выдаётся на один плей
Мне же хотелось бы параллельно запускать именно плеи, насколько я знаю они по умолчанию запускаются последовательно
Владислав
Теоретически мог бы помочь import_playbook, но запускается он только на уровне плея, а не на уровне таски, поэтому стратегии запуска на это не влияют
Grek 🇺🇦
Мне же хотелось бы параллельно запускать именно плеи, насколько я знаю они по умолчанию запускаются последовательно
ты целишься себе в колено таким подходом
один плей будет зависить от другого
первый не успел отработать - паралельно идет второй и привет
банально лок на файлах не успеет убраться и второй плей свалится
Владислав
ты целишься себе в колено таким подходом
один плей будет зависить от другого
первый не успел отработать - паралельно идет второй и привет
банально лок на файлах не успеет убраться и второй плей свалится
У меня специфичный случай, там точно не будет аффектов при параллельном запуске, а плюс очень важна скорость выполнения. В общем случае так делать безусловно не стоило бы
Grek 🇺🇦
у меня дежавю
Sergioss
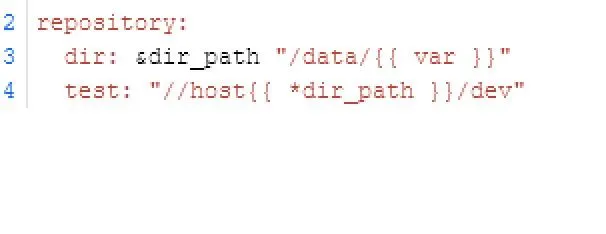
Нет. Можно так сделать через якоря.
https://docs.ansible.com/ansible/latest/user_guide/playbooks_advanced_syntax.html#yaml-anchors-and-aliases-sharing-variable-values
 Alex
а как получить аналог yum install -y python3 --disablerepo='*debug-rpms' --disablerepo='*source-rpms' ?
Пробовал так
- name: Install packages
become: yes
yum:
name: "{{ prerequisite_packages_rhel7 }}"
state: present
update_cache: yes
disablerepo: ['*debug-rpms', '*source-rpms']
но судя по времени выполнения - не работает
Timur
а как получить аналог yum install -y python3 --disablerepo='*debug-rpms' --disablerepo='*source-rpms' ?
Пробовал так
- name: Install packages
become: yes
yum:
name: "{{ prerequisite_packages_rhel7 }}"
state: present
update_cache: yes
disablerepo: ['*debug-rpms', '*source-rpms']
но судя по времени выполнения - не работает
Попробуйте явно указать имена реп, без уайлдкардов
Alex
GCP их автоматом генерит и какого то хрена включает debug/srpms по дефолту
Timur
yum-utils стоит на таргет-хосте?
Alex
да
Timur
Тогда должно работать
Alex
должно. но не работает ))
Timur
А ошибка какая?
Alex
никакой
Alex
но сама операция занимает в 2 раза больше времени
Alex
из чего делаю вывод - что disablerepo не отрабатывает
Timur
Можете попробовать явным образом задизейблить репы модулем yum_repository и сравнить
 Отделение Bereke Bank
из чего делаю вывод - что disablerepo не отрабатывает
Дебаг посмотри. Что гадать
Alex
disablerepo:
- '*debug-rpms'
- '*source-rpms'
есть такое
Alex
а толку от этого
Lamobot
Alex
- name: Disable debug rpms
become: yes
yum_repository:
name: '*debug-rpms'
enabled: no
state: absent
- name: Disable source rpms
become: yes
yum_repository:
name: '*source-rpms'
enabled: no
state: absent
тоже не помогает
Alex
А в выхлопе что?
ничего интересного
```
TASK [common/jfrt : Install packages] ***
ok: [app_master] => changed=false
invocation:
module_args:
allow_downgrade: false
autoremove: false
bugfix: false
conf_file: null
disable_excludes: null
disable_gpg_check: false
disable_plugin: []
disablerepo:
- '*debug-rpms'
- '*source-rpms'
download_dir: null
download_only: false
enable_plugin: []
enablerepo: []
exclude: []
install_repoquery: true
install_weak_deps: true
installroot: /
list: null
lock_timeout: 30
name:
- mc
- unzip
- expect
- java-1.8.0-openjdk-headless
- docker-ce-18.06*
- socat
- libselinux-python3
releasever: null
security: false
skip_broken: false
state: present
update_cache: true
update_only: false
use_backend: auto
validate_certs: true
msg: ''
rc: 0
results:
- 1:mc-4.8.7-11.el7.x86_64 providing mc is already installed
- unzip-6.0-21.el7.x86_64 providing unzip is already installed
- expect-5.45-14.el7_1.x86_64 providing expect is already installed
- 1:java-1.8.0-openjdk-headless-1.8.0.282.b08-1.el7_9.x86_64 providing java-1.8.0-openjdk-headless is already installed
- docker-ce-18.06.3.ce-3.el7.x86_64 providing docker-ce-18.06* is already installed
- socat-1.7.3.2-2.el7.x86_64 providing socat is already installed
- libselinux-python3-2.5-15.el7.x86_64 providing libselinux-python3 is already installed
```
 Alexander
А добавь enablerepo в плей с тем репозиторием, откуда нужно установить пакет.
Alexander
Т.е.
- name: Install packages
become: yes
yum:
name: "{{ prerequisite_packages_rhel7 }}"
state: present
update_cache: yes
enablerepo: 'target-repo-name'
disablerepo: ['*debug-rpms', '*source-rpms']
Alex
не пробовал, но геморно будет
Alex
учитывая имена реп - rhui-rhel-8-for-x86_64-highavailability-debug-rhui-rpms
Alex
пока сделал проще, добавил
yum-config-manager --disable '*debug-rpms'
yum-config-manager --disable '*source-rpms'
в bootstrap скрипт
Alex
Т.е.
- name: Install packages
become: yes
yum:
name: "{{ prerequisite_packages_rhel7 }}"
state: present
update_cache: yes
enablerepo: 'target-repo-name'
disablerepo: ['*debug-rpms', '*source-rpms']
да и enable тут не причем. Ибо пакеты то он видит, но вот инициализация кеша знимает ~3 минуты, при отключении debug/srpms ~ 1 минуту
Sergioss
Скорее всего нет. Не очень понятно, зачем это нужно. Пропишите просто dir_path: ... где-то раньше
Это нужно для того чтоб сматчить то что в первой переменной во вторую)
 Alexander
Разлили репликатор кафки "не туда", после чего захотелось ограничить работу плейбука не только группой [kafka], но и dc [dc2]
Сейчас инвентори организованы
development/
dc1_hosts
dc2_hosts
production/
dc1_hosts
dc2_hosts
Что не дает возможности так сделать. Можно просто выбрать не тот файл hosts и разлить не туда, так как везде на каждой площадке есть группа [kafka].
Посмотрел документацию по организации групп, погуглил, но пока не понял, как правильно реорганизовать инвентори.
В идеале мне видится какая-то иерария
[dc1]
[kafka]
kafka1.dc1.local
kafka2.dc1.local
[dc2]
[kafka]
kafka1.dc2.local
kafka2.dc2.local
И тогда работу плейбука можно было бы лимитировать через
[dc1:kafka]
[dc2:kafka]
Так инвентори согласно документации не организовать. Можно, конечно, группы называть так:
[dc1_kafka]
[dc2_kafka]
но групп много и такая организация выглядит кривой. Получается, что я не с той стороны пытаюсь решить вопрос или невнимательно читаю документацию. Кейс не выглядит экзотическим.
Не подскажите, в какую сторону нужно копать?
Alexander
Есть раздел в доке - Patterns, он нужен. Конструкция типа
hosts: kafka:&dc2
Спасибо большое, посмотрю
Dmitriy
Подскажите, пожалуйста, что делаю не так. Сейчас такой бред спрошу, наверное))) Хочу воспользоваться вот этой ролью https://github.com/geerlingguy/ansible-role-pip. Для этого я её сперва установил (вижу, что в папке ~/.ansible/roles она появилась. Как теперь сделать так, чтобы при выполнении команды ansible-playbook -i hosts site.yml она применилась? Где её прописать нужно?
 tutunak
Подскажите, пожалуйста, что делаю не так. Сейчас такой бред спрошу, наверное))) Хочу воспользоваться вот этой ролью https://github.com/geerlingguy/ansible-role-pip. Для этого я её сперва установил (вижу, что в папке ~/.ansible/roles она появилась. Как теперь сделать так, чтобы при выполнении команды ansible-playbook -i hosts site.yml она применилась? Где её прописать нужно?
https://docs.ansible.com/ansible/latest/user_guide/playbooks_reuse_roles.html#using-roles-at-the-play-level
tutunak
А так рекомендую доку начать читать прям с самого начала, она очень хорошая в этом плане, многие вопросы отпадут сами собой
Dmitriy
tutunak
Завелось, спасибо
ну и ридми читать к тому что ставишь тоже не плохо https://galaxy.ansible.com/geerlingguy/pip
Dmitriy
ну и ридми читать к тому что ставишь тоже не плохо https://galaxy.ansible.com/geerlingguy/pip
Там была проблема не в том, что я доку не читал. Роль-то я в roles указал так, как в readme написано - geerlingguy.pip. По какой-то причине не завелось. Я в итоге в requirements.yml сделал вот так (см. ниже) - и тогда заработало (в roles указал geerlingguy.ansible-role-pip, соответственно). Почему не завелось с geerlingguy.pip, я не понял
- src: https://github.com/geerlingguy/ansible-role-pip.git
version: 2.0.0
name: geerlingguy.ansible-role-pip
Lamobot
Там была проблема не в том, что я доку не читал. Роль-то я в roles указал так, как в readme написано - geerlingguy.pip. По какой-то причине не завелось. Я в итоге в requirements.yml сделал вот так (см. ниже) - и тогда заработало (в roles указал geerlingguy.ansible-role-pip, соответственно). Почему не завелось с geerlingguy.pip, я не понял
- src: https://github.com/geerlingguy/ansible-role-pip.git
version: 2.0.0
name: geerlingguy.ansible-role-pip
Реально, там роль состоит из двух тасок...
https://github.com/geerlingguy/ansible-role-pip/blob/master/tasks/main.yml
Лучше бы почитали доки на ансибл :)
Dmitriy
Реально, там роль состоит из двух тасок...
https://github.com/geerlingguy/ansible-role-pip/blob/master/tasks/main.yml
Лучше бы почитали доки на ансибл :)
Я в процессе освоения, так сказать. За совет насчёт документации спасибо. Но не понял, если честно, какое к моему вопросу имеет отношение то, что роль состоит именно из двух тасок. Их количество на мою проблему никак не влияет. Тем не менее, всем спасибо!
 xoyozo
помогите плиз с кодом