 Elenhil


У вас тут логическое отрицание переменной
Elenhil
Причем не уверен что вообще питон это съест
 Alex
https://docs.ansible.com/ansible/2.5/modules/iptables_module.html
у параметра destination есть аргумент !, куда его правильно вставить? А то в примерах вообще нет..
- name: add to iptables
ansible.builtin.iptables:
chain: POSTROUTING
source: "{{openvpn_ip_address}}/24"
jump: SNAT
destination: "{{openvpn_ip_address}}/24"
to_source: "{{interface}}"
Предположу как и в самом iptables ;)
iptables -t nat -A POSTROUTING -p tcp -d ! y.y.y.y -j SNAT ...
GithubReleases
ansible/ansible tagged: v2.10.6rc1
Link: https://github.com/ansible/ansible/releases/tag/v2.10.6rc1
Release notes:
New release v2.10.6rc1
 FakeGps
Сегодня буду сносить тачку, заново поднимать и проверять весь проект
FakeGps
Отпишусь)
FakeGps
По крайней мере ансибл ошибок не выдал
Lamobot
У вас тут логическое отрицание переменной
Не забывайте, что там jinja, а не сразу питон.
В jinja логическое отрицание - "not"
Elenhil
Anton 🐻
привет. а есть какие-нибудь хорошие описания как структурировать ансиб роли и плейбуки для множества проектов и репозиториев в рамках компании? имеет ли смысл выносить роль в отдельный репозиторий если она 100% не будет переиспользована или хранить роль с плейбуком в репозитории с проектом?
 Отделение Bereke Bank
привет. а есть какие-нибудь хорошие описания как структурировать ансиб роли и плейбуки для множества проектов и репозиториев в рамках компании? имеет ли смысл выносить роль в отдельный репозиторий если она 100% не будет переиспользована или хранить роль с плейбуком в репозитории с проектом?
у каждой роли своя репа. у каждого проекта своя (инвентори и плейбуки). роли подключены к проекту через requirements.yml
Anton 🐻
спасибо.
 Denis
у каждой роли своя репа. у каждого проекта своя (инвентори и плейбуки). роли подключены к проекту через requirements.yml
вот красиво, везде бы так было
Anton 🐻
просто получается на каждый проект минимум по ансиб роли и количесччтво репозиториев на ровном месте x2 становится
Артём
N+M же. Где N - количество проектов, а M - ролей.
Отделение Bereke Bank
просто получается на каждый проект минимум по ансиб роли и количесччтво репозиториев на ровном месте x2 становится
это по началу. потом когда понадобиться на один проект катить роль из ветки X, на второй из мастера, на третий из ветки Y - будет удобно
Elenhil
Jungo
коллеги не сталкивавались ли вы с таким поведением ansible?
редактирую yml инвентори, но через ansible-inventory эти изменения не видны
как будто кэш и я вижу старую версию инвентори
Balagur
Добрый день! Подскажите пожалуйста - сделал хендлер для reload nginx, но непонятно прошёл reload или была ошибка в конфиге и новый не поменялся. Как лучше сделать?
Lamobot
Добрый день! Подскажите пожалуйста - сделал хендлер для reload nginx, но непонятно прошёл reload или была ошибка в конфиге и новый не поменялся. Как лучше сделать?
nginx вернёт ошибку, если что-то не так с конфигом. Соответственно плейбук тоже.
Если конечно у вас там нет ignore_errors или ещё чего похуже :)
Lamobot
И лучше сразу показывать handler, может там какой ещё косяк
Отделение Bereke Bank
Balagur
Видимо придётся через shell добавлять проверку
Отделение Bereke Bank
посмотри в оф.роли nginx как там сделано
Balagur
А как вы в хендлере это делаете? :))
- name: reload nginx
service:
name: nginx
state: reloaded
Lamobot
- name: reload nginx
service:
name: nginx
state: reloaded
Я бы потестил, как это работает на системе. Скорее всего там в инит/systemd скрипте всё сделано норм и он выдаст ошибку при попытке релоада.
Я делаю шеллом и не заморачиваюсь.
 Timur
 Станислав
Коллеги, возник вопрос.
есть роль, в ней есть папочка vars, в ней main.yml и secret.yml
Сама роль по умолчанию использует переменные из main.yml. Как ей сказать, чтобы еще и в secret смотрела?
Sergey
Коллеги, возник вопрос.
есть роль, в ней есть папочка vars, в ней main.yml и secret.yml
Сама роль по умолчанию использует переменные из main.yml. Как ей сказать, чтобы еще и в secret смотрела?
Секреты можешь передать их через extra-vars с собачкой.
Kirill
Добрый день коллеги, возник вопрос, есть ли готовое решение нотификации телеграм в AWX
Sergey
Добрый день коллеги, возник вопрос, есть ли готовое решение нотификации телеграм в AWX
Какую задачу решаешь?
Kirill
Какую задачу решаешь?
интересует в принципе нотификация в телеграм AWX, нужны уведомления об окончании отработанных плейбуков
Станислав
vars_files:
- roles/hashicorp/vars/secret.yaml
я так сделал.
Sergey
да роль ставит consul. А в secret сертификаты и токены хранятся
Я просто пытаюсь понять смысл тащить это в отдельном файле.
Станислав
Я просто пытаюсь понять смысл тащить это в отдельном файле.
Так заведено, что всякие "секретные" данные хранят в ансибл вольте
Sergey
Так заведено, что всякие "секретные" данные хранят в ансибл вольте
Это не место, а формат. Ну и шифровать весь файл необязательно.
Timur
Проще через include_vars в коде роли тогда
Timur
Не сломается при смене путей роли
Anonymous
Коллеги а кто как git модулю передает user & pass
 Fire
Anton 🐻
у каждой роли своя репа. у каждого проекта своя (инвентори и плейбуки). роли подключены к проекту через requirements.yml
а если в каждом проекте/репе в плейбуках нужны какие-то общие vars? копипастить?
Timur
а если в каждом проекте/репе в плейбуках нужны какие-то общие vars? копипастить?
Можете вынести куда-то в общий источник. В тот же консул, например.
Anton 🐻
да, хороший вариант
Отделение Bereke Bank
А зачем из разных веток катить?
была необходимость использовать разные темплейты
blank
а если в каждом проекте/репе в плейбуках нужны какие-то общие vars? копипастить?
Есть общий плейбук под все ВМ с общими задачами/параметрами, он объявлен в плейбуках "целевых" через include
https://docs.ansible.com/ansible/2.9/modules/include_module.html
Отделение Bereke Bank
Timur
была необходимость использовать разные темплейты
Делайте параметризацию. Зачем для этого отдельные ветки?
Sergey
^^^ +++
Anton 🐻
 Elenhil
Но очень нетривиально и идет вразрез с видением разрабов
Elenhil
Курить тут
Elenhil
https://github.com/ansible/ansible/issues/17324
Elenhil
Тлдр - вы, скорее всего, это не хотите. Проще лист сделать
Anton 🐻
Тлдр - вы, скорее всего, это не хотите. Проще лист сделать
что за лист, можно чуть подробнее
Elenhil
Оьычный массив, ну
Anton 🐻
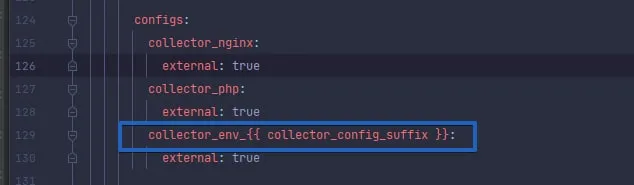
не совсем понимаю как docker_stack -> compose -> configs описать в виде массива
Elenhil
не совсем понимаю как docker_stack -> compose -> configs описать в виде массива
Тогла суйте в файл, не?
Sergey
Timur
Кстати, если кому пригодится, у нас тут обновилась роль MySQL:
https://galaxy.ansible.com/lean_delivery/mysql
Timur
https://github.com/lean-delivery/ansible-role-mysql/releases/tag/3.0.0
Отделение Bereke Bank
https://github.com/lean-delivery/ansible-role-mysql/releases/tag/3.0.0
А образ focal с systemd сделали? 😁
Timur
Можно глянуть на примеры кода работы с третьим питоном и его пакетами на CentOS, если кому интересно
Timur
У нас все основные тесты не в докере гоняются, а на нормальных AWS-инстансах
Timur
 Отделение Bereke Bank
Нормального образа focal с systemd. Ваши работают без лишней ебли в отличие от остальных 😂
Timur
Нормального образа focal с systemd. Ваши работают без лишней ебли в отличие от остальных 😂
Скинуть вам наш докерфайл для 18 убунты?
Timur
Можете сами допилить для focal
Timur
В смысле?
Timur
А, т.е. вы пытаетесь распаковать архив с директорией, которая уже существует в dest?