Не, ну вопрос был "почему". ) Окей.
а почему - не разобрался. ответишь на вопрос?
 Anonymous


 Alexander
Поведение по умолчанию такое.
If dest is a directory, either the server provided filename or, if none provided, the base name of the URL on the remote server will be used. If a directory, force has no effect.
Anonymous
откуда берется это новое имя
Anonymous
там редирект просто что ли
Grek 🇺🇦
а почему - не разобрался. ответишь на вопрос?
By default, downloaded file will be saved with the last name mentioned in the URL. To save file with a different name option O can be used.
это для вгета, а ансибл как и нормальный клиент сохраняет под тем именем которое отдает сервер
 Dima
 Никита
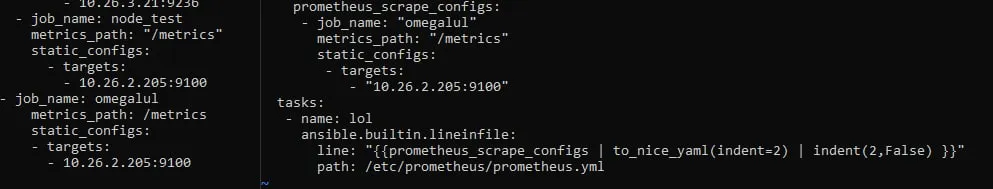
По-моему, это проблема с пайплайном дженкинса, а не ансиблом.
Как запускается ансибл? И пайплайн тоже хорошо бы увидеть.
через ansiblePlaybook все максимально стандартно
 Rostislav (aka RosT)
Dima
Откуда в yaml табуляция? Только пробелы
а, да, я имел ввиду пробелы, как мне их добавить в jobname и в targets?
Rostislav (aka RosT)
а, да, я имел ввиду пробелы, как мне их добавить в jobname и в targets?
Попробуйте просто как текст оформить..
prometheus_scrape_configs: |
- your text as:
it needs
Dima
Dima
Попробуйте просто как текст оформить..
prometheus_scrape_configs: |
- your text as:
it needs
получилось, но надо было изменить таск на blockinfile и убрать to_nice_yaml, спасибо еще раз
 -
Народ, вопрос - можно как-то определить статическую группу из динамических хостов (без дописывания скрипта динамического инвентори)?
Суть в следующем. Есть статическая группа хостов вида host-[1:10].internal.network (они не всегда доступны, поэтому в общем случае мы используем динамическое инвентори). Возможно ли, чтобы как-то наследовалась эта группа из динамического инвентори - дабы недоступные фильтровались на этапе формирования списка из динамического инвентори?
 Elenhil
Смотрите как это в вашем плагине делается
Elenhil
Там обычно есть что-то что позволяет при "условие - тру" добавить в соответствующую группу
-
плагин самописный. придется дописывать. Спасибо. :)
 Timur
В чем суть исходной задачи?
Timur
Нужен принудительный запуск хендлеров?
Timur
Ну, можно хендлеры внутри роли дергать, если очень нужно
Timur
Чем плохой?
Lamobot
А есть другой?
Ну кроме как писать в плейбуке плей на каждую критическую роль.
Timur
Нет, второго раза не будет. На то он и flush
Timur
Если только после этой операции хендлер опять не пронотифицировать
Elenhil
Если вам надо хэндлер в определенный момент- не юзайте хэндлер
Elenhil
Юзайте просто таску
Anonymous
в конфиге ансибла есть такая штука host_key_checking = false как ее всунуть в командную строку ? ) чтобы не создавать файл ansible.cfg?
 Dees7
в конфиге ансибла есть такая штука host_key_checking = false как ее всунуть в командную строку ? ) чтобы не создавать файл ansible.cfg?
переменная окружения ANSIBLE_HOST_KEY_CHECKING
Timur
 FakeGps
Здравствуйте, господа. Ситуация такая, реализую поднятие openvpn сервера с помощью ansible. Проблема в том, чтобы сгенерировать CA (cert, key) без шелла. Кто-нибудь сталкивался с этим?
Mark
Dees7
Здравствуйте, господа. Ситуация такая, реализую поднятие openvpn сервера с помощью ansible. Проблема в том, чтобы сгенерировать CA (cert, key) без шелла. Кто-нибудь сталкивался с этим?
Генерируйте локально и клпируйьетна удаленный хост. Есть куча примеров в инете. Чуть ли не христаматийный пример.
FakeGps
Генерируйте локально и клпируйьетна удаленный хост. Есть куча примеров в инете. Чуть ли не христаматийный пример.
Если не затруднит, можно пару ссылок?
Суть такая, чтобы зайти по ssh на тачку, запустить плейбук и всё...
 Константин
Если не затруднит, можно пару ссылок?
Суть такая, чтобы зайти по ssh на тачку, запустить плейбук и всё...
Openssl загуглите. Чтобы сгенерить. И модуль copy для ansible для доставки
FakeGps
Да сгенерить локально и копировать не проблема. Хотелось бы это реализовать полноценно в ansible
FakeGps
Но в общем спасибо за ответ, буду Гуглить.
 citius
Да сгенерить локально и копировать не проблема. Хотелось бы это реализовать полноценно в ansible
Прям полноценно вряд-ли. Модуль openssl не все опции поддерживает.
Мне в схожей ситуации без шелла обойтись не удалось.
FakeGps
Есть конечно x509 в ansible...да и он не генерирует...
citius
Есть конечно x509 в ansible...да и он не генерирует...
Рассмотри вариант внешнего нормального PKI который можно по апи дергать, Hashi Vault, EJBCA
citius
И архитектурно правильнее и проще
FakeGps
Спасибо
 i4l
но вряд ли это предпочтительный вариант
FakeGps
Накодить самому модуль для ансибл?
i4l
да
i4l
соорудить говно из чужого, поучиться дебажить и потом начисто по-новой, там вроде не так и сложно
FakeGps
Там на чем пишется модуль?
i4l
питон
i4l
там разные есть, как они правильнее-то "плагины"
i4l
есть модули, которые ну помогут или ими прям
FakeGps
Понял, погуглю
i4l
не самое бесполезное занятие, там самое сложное это дебажить и тестить как мне показалось
i4l
его нельзя вот просто как питон
i4l
надо же ансиблом запускать
i4l
и вот тут начинается какое-то очко, скорее всего я чего-то не знаю или есть что-то что сильно в этом помогает
i4l
но в среднем канает и руками
i4l
из вскода позапускать можно, но с фиксированной "нагрузкой" напрямую как скрипт
FakeGps
Понял, учту
i4l
ANSIBLE_KEEP_REMOTE_FILES=1
i4l
можно прикнуть что внутри полезного, там в конце
i4l
вот с этим оно и запускается напрямую
 Игорь
Да сгенерить локально и копировать не проблема. Хотелось бы это реализовать полноценно в ansible
Модуль openssl не поддерживает использование промежуточных сертификатов, сгенерировать всю цепочку не получится
Lamobot
Здравствуйте, господа. Ситуация такая, реализую поднятие openvpn сервера с помощью ansible. Проблема в том, чтобы сгенерировать CA (cert, key) без шелла. Кто-нибудь сталкивался с этим?
Здесь чего-то нафлудили. Всё это можно сделать модулями ансибла. Сгенерить свой CA и потом от него сертификаты.
openssl_privatekey -> openssl_csr -> openssl_certificate/x509_certificate
 Антон
тоже пытался модулем csr генерить и не нашел часть доп полей, например CRL Distribution point
Антон
пришлось темплейт с башсиблом юзать
 Отделение Bereke Bank
https://github.com/ansible-collections/community.crypto/pull/167
blank
Здравствуйте!
Прошу подсказать, как будет корректнее, ну или как у вас опыт построен на похожем.
Нужно обновлять/настраивать межсетевой экран на блок всего, кроме разрешённого.
Вижу два пути:
1) создавать группы (http, https, ssh, http(8080) и т.п.), писать плейбук под группы и потом узлы помещать в эти группы;
2) или у каждого узла объявлять переменную с списком портов, а в плейбуке использовать эту переменную как параметр для настройки межсетевого экрана.
Может есть ещё варианты?
 Anton
подскажите плиз, почему из простой задачи (пул конфиг нжинкс)—>(если конфиги изменились, то валидация через nginx -t)—>(если валидация пройдена, то релоад nginx)—>(проверка доступности nginx)—>(переход к следующему хосту) выходит свистопляска с хендлерами? что вызывать в хендлерах? как добиться идемпотентости, если, например, что-то пойдет не так после пула конфига и не зарелоадится нжинкс, то второй запуск не зарелоадит, если релоад в хендлерах. как вы решаете эту задачу?
Константин
подскажите плиз, почему из простой задачи (пул конфиг нжинкс)—>(если конфиги изменились, то валидация через nginx -t)—>(если валидация пройдена, то релоад nginx)—>(проверка доступности nginx)—>(переход к следующему хосту) выходит свистопляска с хендлерами? что вызывать в хендлерах? как добиться идемпотентости, если, например, что-то пойдет не так после пула конфига и не зарелоадится нжинкс, то второй запуск не зарелоадит, если релоад в хендлерах. как вы решаете эту задачу?
Я убрал валидацию nginx -t, так как nginx -s reload и так её делает. А если валидация не прошла, то не делает ничего. И сыпет ошибку на handler.
Просто исправляю ошибку в конфиге и запускаю заново
Balagur
Добрый день!
Подскажите может есть пример как правильно собрать докер имадж с прокатыванием роли. То есть создаем имандж, контейнер, прокатываем роль, делаем комит в имадж.
Anton
Я убрал валидацию nginx -t, так как nginx -s reload и так её делает. А если валидация не прошла, то не делает ничего. И сыпет ошибку на handler.
Просто исправляю ошибку в конфиге и запускаю заново
я делаю релоад через модуль service, а не через command, к тому же не нужно же каждый раз релоадить, если конфиг не изменился
Anton
ад какой-то. задача простая, но костыли одни
Константин
я делаю релоад через модуль service, а не через command, к тому же не нужно же каждый раз релоадить, если конфиг не изменился
если конфиг не изменился - не релоадиться у меня.
Anton
если конфиг не изменился - не релоадиться у меня.
если релоад в хендлере? логично. а если изменился и что-то пошло не так и прогоняю второй раз плейбук, то также не зарелоадит, потому что не видит изменений
Константин
ад какой-то. задача простая, но костыли одни
- name: add configs to nginx
copy: src={{ item }} dest=/etc/nginx/conf.d/ owner=root mode=644
with_fileglob:
- /etc/ansible/files/host/nginx/vhosts/*.conf
notify:
- reload nginx
Константин
Вот так описал я
Константин
Соответственно он идемпотентен
Константин
Если ничего не изменилось, хендлер не трогается
Anton
сейчас на пастебин залью, все сложнее
Константин
Здравствуйте!
Прошу подсказать, как будет корректнее, ну или как у вас опыт построен на похожем.
Нужно обновлять/настраивать межсетевой экран на блок всего, кроме разрешённого.
Вижу два пути:
1) создавать группы (http, https, ssh, http(8080) и т.п.), писать плейбук под группы и потом узлы помещать в эти группы;
2) или у каждого узла объявлять переменную с списком портов, а в плейбуке использовать эту переменную как параметр для настройки межсетевого экрана.
Может есть ещё варианты?
Чтобы управлять сетевым экраном на основе iptables использовал ferm