 Вадим


Я на мак в итоге поставил virtualbox, виртуалку с linux, и докер в ней запускаю
На маках встречается достаточно много забавной фигни
 Alex
юзаю pyenv на маке и никаких проблем не испытываю
 Vladislav 👻
И кажется я разобрался почему вылезает предупреждение, похоже из-за того, что докер образ питона собирается на дебьян подобном дистрибутиве
Vladislav 👻
Подскажите, а разве пароль для волта нельзя передать через env? только путь до файла можно?
Alex
через командную строку можно
Vladislav 👻
сам пароль или путь до файла?
 Elenhil
И то и то
 Отделение Bereke Bank
Давай на пальцах. Если Ансибл запущен из Python 3.x, то он будет пытаться найти Python 3.x. Если из Python 2.x, то соответствующую версию 2.x. Мейнтейнеры убунты сломали свой дистриб тем, что на /usr/bin/python отзывается python3. Ты запускаешься из мака из какого там питона - 3.x, и пытаешься рулить тачками со сломанным питоном3?
"ты делаешь это без уважения"
 John Roe
@lnteres_15: user has been CAS banned
Vladislav 👻
Или речь про ask, который спрашивает пароль, а не передает?
Demidenko A.S.
 Demidenko A.S.
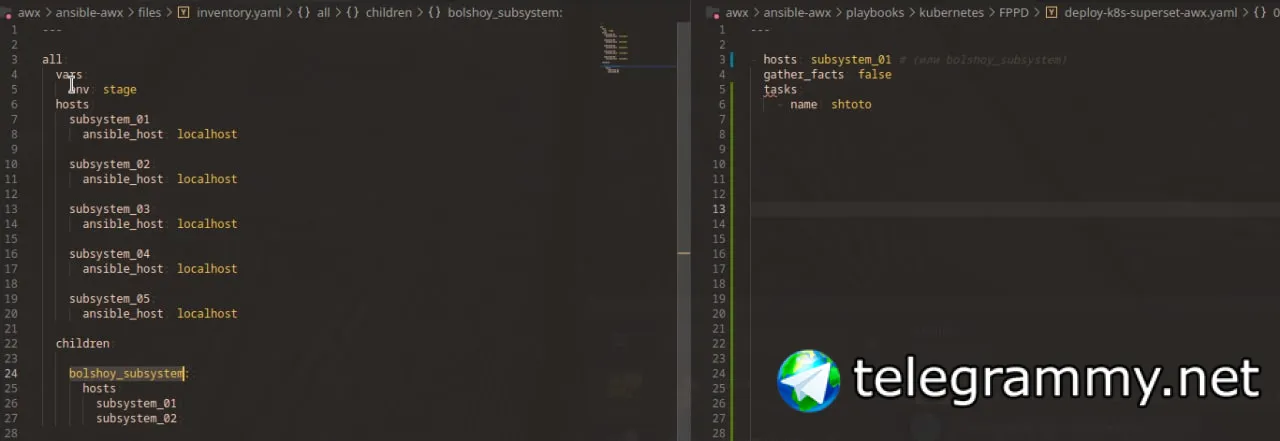
По сути это и происходит. В плейбуках расписана конфигурация для деплоя какой-то подсистемы в кубер, там есть переменные, и хочется чтобы по возможности их можно было менять адекватно
Hankey
Demidenko A.S.
Вы уж извините, что так бестактно, но не проще ли взять профильные инструменты для деплоя в кубер? Например, FluxCD/ArgoCD?
Согласен полностью, но все было решено до меня - не смог переубедить.
Гитлаб тоже нельзя, по сути все чарты подсистем готовы, их нужно красиво задеплоить. Но хочется чтобы переменные лежали так, будто они как хосты считаются, так хоть немного в логику проекта Ansible ложится
 Vladimir
https://habr.com/ru/company/flant/blog/345116/
Demidenko A.S.
Ну, т.е. у нас в Inventory обычно описываются хосты, которыми рулит Ansible, у них указываются ansible_host, например.
Хочется сделать нечто подобное, но только для абстрактных подсистем в k8s
Demidenko A.S.
Всё так
Hankey
скорее всего речь идёт о мапе
Demidenko A.S.
Понимаю, но тут костыли получаются в любом случае. Либо переменные указывать в плейбуках, либо указывать в AWX, либо то, о чем спрашиваю.
За статью спасибо.
К сожалению gitlab нельзя использовать, он уже есть на этапе разработки с CI/CD, нужна голая система для на другом стенде для нажимания кнопочек и забрасывания подсистем
Харбора тоже нет.
Проект для гос конторы просто, там жестко обрисовано что должно быть и чего нет.
Demidenko A.S.
Потому что он на этапе разработки только, у нас. В итоговом варианте гитлаба не будет, потому что это будет развертываться в другом месте
Я понимаю, что лучше использовать предназначенные для этого системы, нормальный CI, но в итоге сейчас только есть кубер, Ansible AWX и хранилка для чартов.
 Игорь
Привет
Я пытаюсь начать использование Molecule
Добавил в platforms image: centos:7 и ожидаю, что будет создан контейнер
контейнер не создается, ансибл не подключается
Что я пропустил в документации?
Demidenko A.S.
Чарты в nexus
Vladislav 👻
Подскажите, у кого-нибудь были проблемы, когда много хостов в плейбуке и банально на сборе фактов зависал плейбук, как будто упирался в какой-то лимит активных подключений...
Как бы решить такую проблему?
Alex
Vladislav 👻
отбой, разобрался, это факты на одной ноде не могут собраться аппаратные
Demidenko A.S.
Нет, тут с Git, слава богу, но не гитлаб)
Статью видел, понимаю про api, но возможно ли использовать возможность ansible по группированию переменных в group_vars, и группы в inventory в немного извращенном виде?
Допустим уйдем от kubernetes.
Допустим мы измываемся над одним сервером, который содержится в нескольких группах сразу.
В зависимости от групп, с которыми запускается плейбук, будут использоваться разные переменные, не смотря на один и тот же хост.
Вот это была основная идея, пусть это и уродство
Lamobot
Нет, тут с Git, слава богу, но не гитлаб)
Статью видел, понимаю про api, но возможно ли использовать возможность ansible по группированию переменных в group_vars, и группы в inventory в немного извращенном виде?
Допустим уйдем от kubernetes.
Допустим мы измываемся над одним сервером, который содержится в нескольких группах сразу.
В зависимости от групп, с которыми запускается плейбук, будут использоваться разные переменные, не смотря на один и тот же хост.
Вот это была основная идея, пусть это и уродство
Так не получится. Если инвентарь ОДИН, и хост ОДИН в разных группах, то переменные перекроются, если в разных группах будут одинаковые названия переменных!
Demidenko A.S.
Так не получится. Если инвентарь ОДИН, и хост ОДИН в разных группах, то переменные перекроются, если в разных группах будут одинаковые названия переменных!
Понимаю, а если в конкретно одном плейбуке будет использоваться конкретно одна группа? Тогда переменные будут использоваться только из конкретной группы ( all не будет указан нигде)
Demidenko A.S.
Честно обещаю после окончания работ больше так не делать, а то ощущение что ем кактус.
Lamobot
Понимаю, а если в конкретно одном плейбуке будет использоваться конкретно одна группа? Тогда переменные будут использоваться только из конкретной группы ( all не будет указан нигде)
Инвентарь один, и он сложит все переменные для этого хоста из него и всех групп, в которые он входит, в одну пачку.
Demidenko A.S.
Скорее я просто очень криво объясняю.
Demidenko A.S.
Инвентарь один, и он сложит все переменные для этого хоста из него и всех групп, в которые он входит, в одну пачку.
Да, скорее всего так и будет.
Demidenko A.S.
Спасибо большое, подумаю как еще можно сделать более-менее адекватно.
Demidenko A.S.
Да локалхост просто указать можно. AWX берет локалхост за основу и по api лезет в кубер делать вещи
Demidenko A.S.
Я понимаю да, но к сожалению уже не могу так сделать.
Спасибо большое за советы и за терпение. Самому стыдно такую херню в чате с нормальными людьми спрашивать.
Demidenko A.S.
Пока через community.kubernetes.helm делаю, так-как нужен только деплой, неймспейс проверяется через k8s_info и если нет делается через k8s
За статью спасибо, ознакомплюсь
Vladislav 👻
Возвращаюсь с вопросом про зависание подключения, если с плейбуком было все понятно, там на фактах одна нода касячная, то вот с такой командой ansible all -i inventories/production/ --become -m yum -a "name=sudo state=latest" становится немного странно, почему в какой-то момент оно зависает и ничего не делает...
Vladislav 👻
Причем касячная нода там прошла
Отделение Bereke Bank
чего это? через to_nice_yaml делаешь любой удобный тебе манифест и через k8s модуль деплоишь
Отделение Bereke Bank
в кейсах когда для деплоя приложения не нужно предварительно выбирать день по лунному календарю и приносить жертву сатане - этого хватает с лихвой
Demidenko A.S.
Работа с ними и происходит, просто интересовался можно ли как-то через group_vars переменные раскидать. У каждой группы - свой неймспейс.
Lamobot
Возвращаюсь с вопросом про зависание подключения, если с плейбуком было все понятно, там на фактах одна нода касячная, то вот с такой командой ansible all -i inventories/production/ --become -m yum -a "name=sudo state=latest" становится немного странно, почему в какой-то момент оно зависает и ничего не делает...
Как предположение, на какой-то из тачек проблемы с сеткой/ресолвером ДНС. Медленно качает, или не может отресолвить адрес. Ну или очень много тачек, и забанили за попытку ддоса :)
Vladislav 👻
Как предположение, на какой-то из тачек проблемы с сеткой/ресолвером ДНС. Медленно качает, или не может отресолвить адрес. Ну или очень много тачек, и забанили за попытку ддоса :)
там нет мертвых машин и сетка быстрая и везде все подключается
Demidenko A.S.
Да в том и дело, куда не лезь - плохая практика, а городить говнокод тоже не хочется
Vladislav 👻
Если взять меньшее количество хостов (например не all группу, а какую-нибудь подгруппу), то все везде проходит, причем в тотале в несколько этапов все хосты проходятся
Vladislav 👻
Пока видится только, если есть какой-то лимит (может мой мак зануда - хз), а может это ансибл себя так ведет...
Demidenko A.S.
Да тут уже по плейбуку на каждую подсистему (что тоже херня, желательно унифицировать процесс и оформить в роли).
Но идея классная.
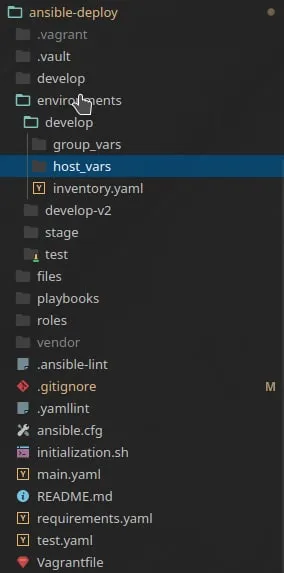
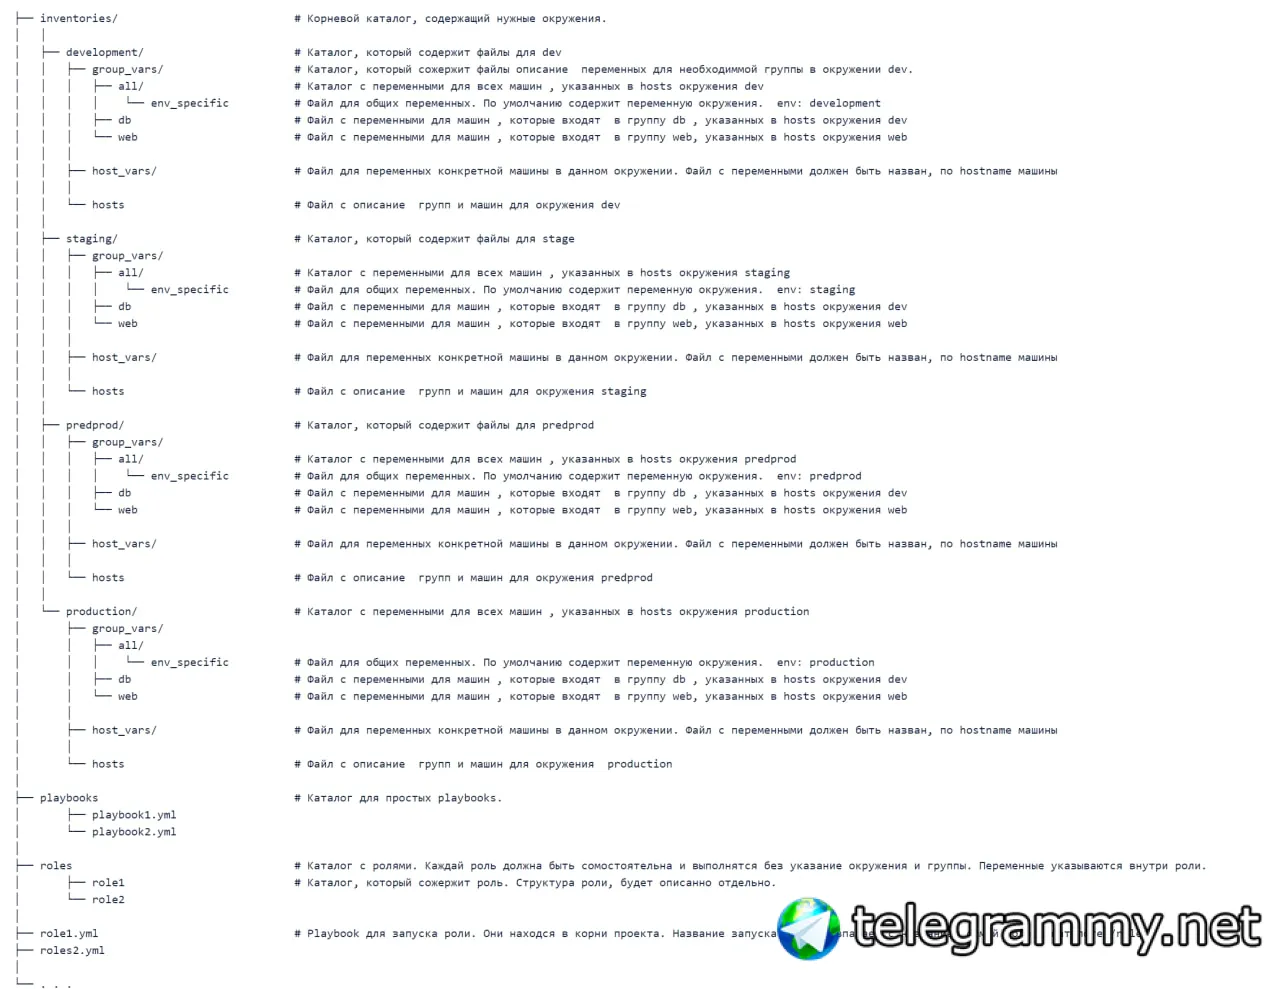
Т.е. сделать environments с 'стейджами', в каждом из них своя подсистема-неймспейс и рулить всем этим?
Demidenko A.S.
Надо опробовать будет, спасибо
Demidenko A.S.
 Demidenko A.S.
Так или иначе выглядит хоть как-то симпотично
Demidenko A.S.
 Vladislav 👻
 Vladislav 👻
Так плейбук же и есть запуск ролей
Demidenko A.S.
Аналогично, только без какого либо CI. Весь проект по сути на один запуск
Vladislav 👻
Все так, просто выглядит как странным дополнительным разделением аля "масло масляное"
Vladislav 👻
А в корне и не надо это все держать
Vladislav 👻
Роли тоже
Vladislav 👻
Ну ладно, как вам удобнее, просто выглядит странно
Игорь
Годный плагин, реализующий поддержку Ansible для PyCharm/IDEA/<younameit>: https://plugins.jetbrains.com/plugin/14893-ansible
Достаточно годный?
Автодополнениe inventory/variables in progress?
Игорь
Можно ожидать, что orchide уйдет в историю?
Vladimir
 Vladimir
 Vladimir
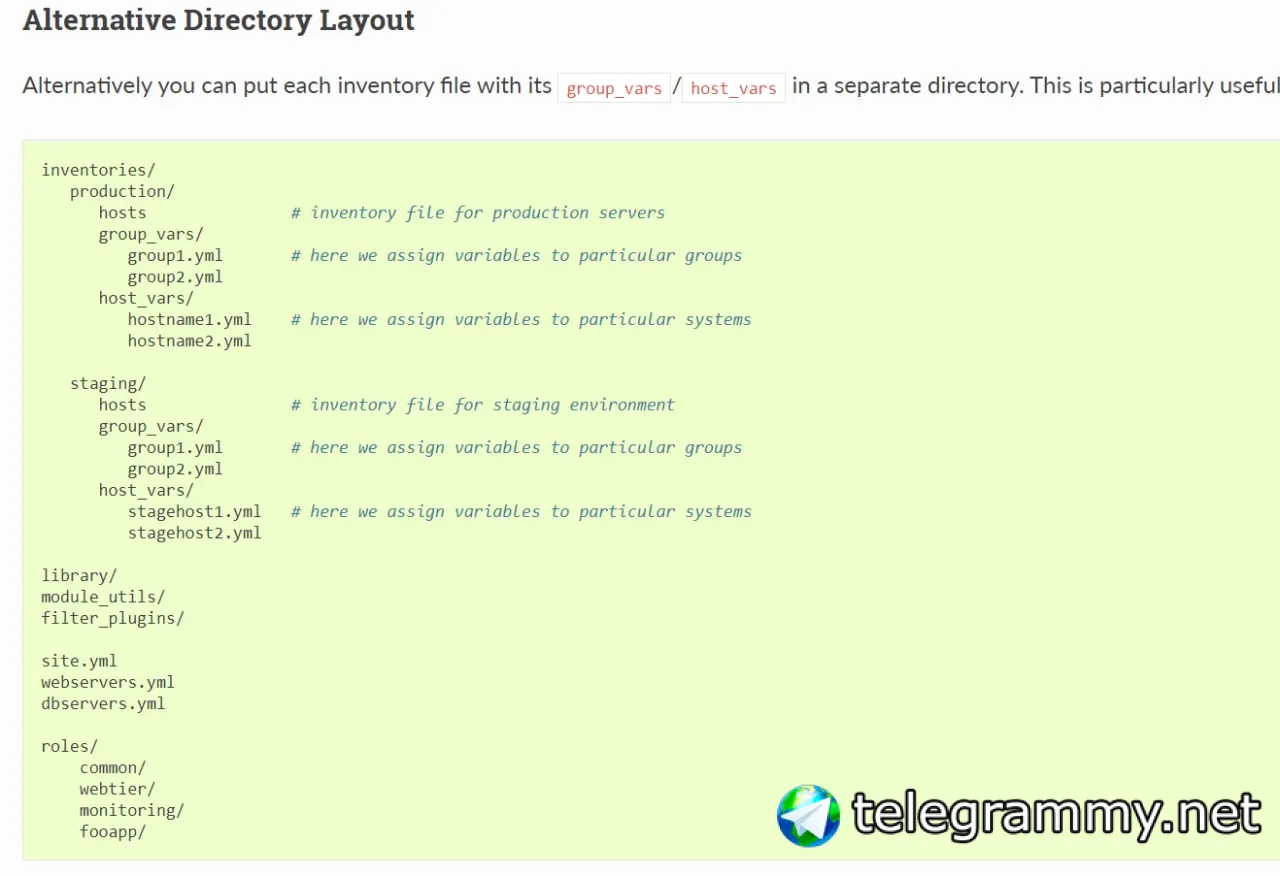
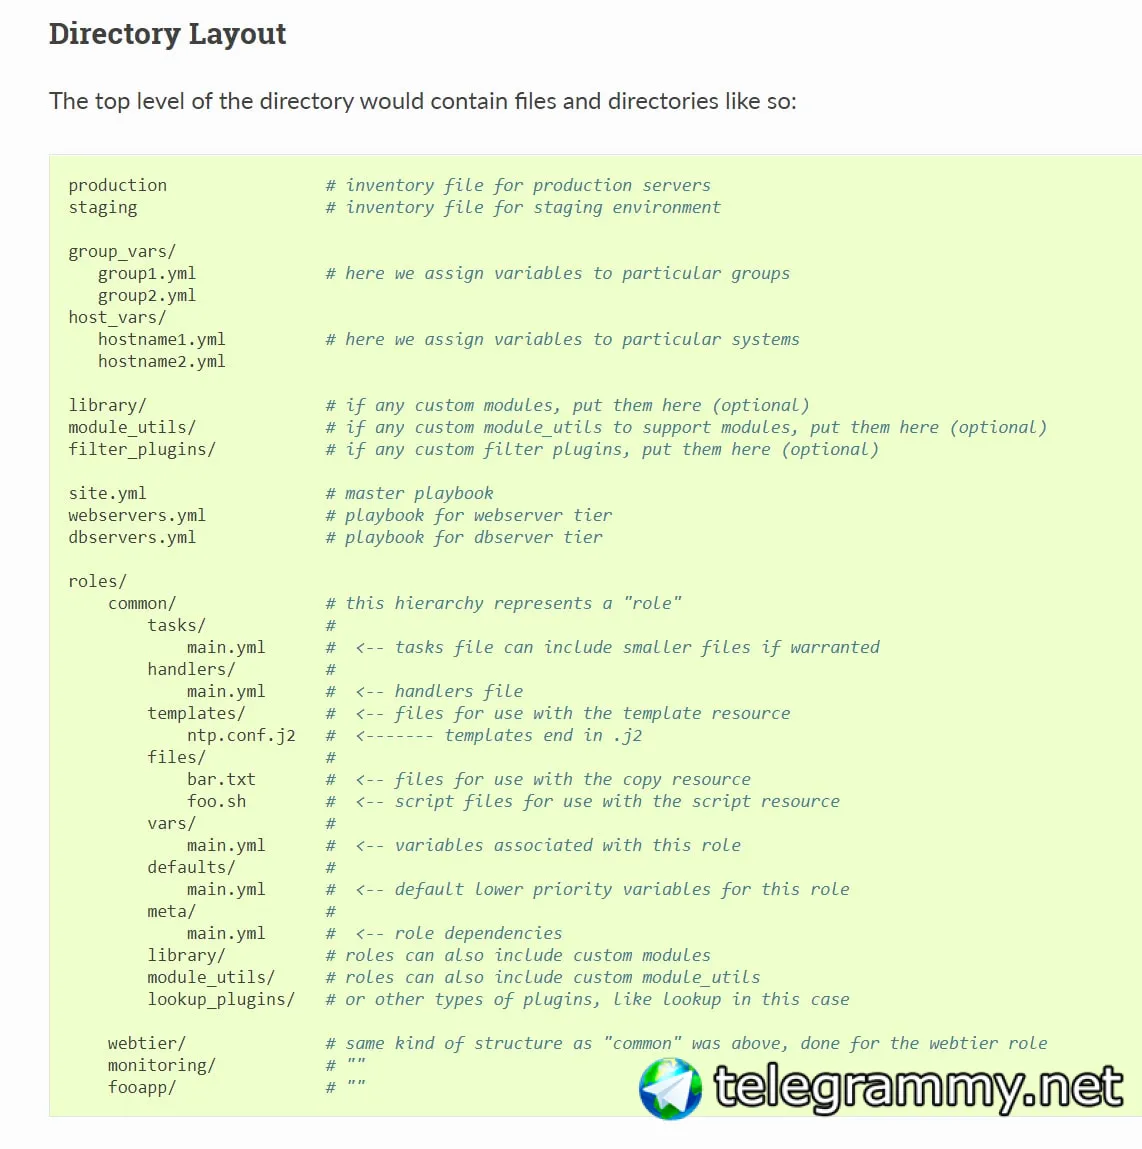
https://web.archive.org/web/20180922111331/https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html
Sergey
Достаточно годный?
Автодополнениe inventory/variables in progress?
У меня работает, а на ценник орхида я посмотрел и плюнул сразу.
 Macurrent
Guys, does anyone knows of any ansible english group??
Grek 🇺🇦
try r/ansible on reddit
Alex
подскажите, а что ansible 2.9.x не дружит с python 3.9? Не работает обычный setup модуль
TASK [Gathering Facts] ***
fatal: [app_slave]: FAILED! => changed=false
ansible_facts: {}
failed_modules:
setup:
failed: true
module_stderr: |-
/bin/sh: itests-f22f6fe2-slave: command not found
module_stdout: ''
msg: |-
MODULE FAILURE
See stdout/stderr for the exact error
rc: 127
msg: |-
The following modules failed to execute: setup
Lamobot
подскажите, а что ansible 2.9.x не дружит с python 3.9? Не работает обычный setup модуль
TASK [Gathering Facts] ***
fatal: [app_slave]: FAILED! => changed=false
ansible_facts: {}
failed_modules:
setup:
failed: true
module_stderr: |-
/bin/sh: itests-f22f6fe2-slave: command not found
module_stdout: ''
msg: |-
MODULE FAILURE
See stdout/stderr for the exact error
rc: 127
msg: |-
The following modules failed to execute: setup
Это разве модуля ошибка?
itests-f22f6fe2-slave: command not found
Sergey
Это разве модуля ошибка?
itests-f22f6fe2-slave: command not found
На модуль гнать проще же :-)
Alex
а это что?
Alex
а что?
Alex
- name: RUN PREPARE INSTALLER TESTS
hosts: master, slave
gather_facts: yes
roles:
- { role: common/jfrt }
вот сам плей. естественно до самой роли дело не доходит
Alex
ибо затык на сборе фактов
Alex
и возвращаемся обратно к первоначальному вопросу - ansible 2.9.x и python 3.9.x