 Aleksey


Привет, подскажите, с коллекциями, пожалуйста. У меня ansible 2.10.4, я установил 3 коллекции и прописал к ним путь в /etc/ansible/ansible.cfg:
(collections) bash-4.2# ansible-config dump | grep -i coll
COLLECTIONS_ON_ANSIBLE_VERSION_MISMATCH(default) = warning
COLLECTIONS_PATHS(/etc/ansible/ansible.cfg) = ['/var/lib/awx/.ansible/collections']
COLLECTIONS_SCAN_SYS_PATH(default) = True
(collections) bash-4.2# ansible-galaxy collection list
# /var/lib/awx/.ansible/collections/ansible_collections
Collection Version
----------------------- -------
community.vmware 1.5.1
community.zabbix 1.1.0
ibm.spectrum_virtualize 1.3.0
Но внутри плейбука эти коллекции не видны: “couldn't resolve module/action 'ibm.spectrum_virtualize.ibm_svc_fcconsistgrp'. This often indicates a misspelling, missing collection, or incorrect module path.”
Aleksey
Вот выдержка из лога плейбука:
ansible-playbook 2.10.4
config file = /etc/ansible/ansible.cfg
configured module search path = ['/var/lib/awx/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /opt/awx/envs/collections/lib/python3.6/site-packages/ansible
executable location = /opt/awx/envs/collections/bin/ansible-playbook
python version = 3.6.8 (default, Apr 25 2019, 21:02:35) [GCC 4.8.5 20150623 (Red Hat 4.8.5-36)]
Using /etc/ansible/ansible.cfg as config file
Aleksey
Что я упускаю?
 Div
если у вас awx то манипуляции нужно дублировать для awx_task и awx_web
Div
чтоб кастомный виртуаленв запилить, пришлось так делать.
Aleksey
В обоих контейнерах? О_о
Div
увы...
Grek 🇺🇦
а как сейчас обстоят дела с поддержкой модулей для 2.9.х?
куда писать баг репорты, и есть ли смысл?
 tutunak
а как сейчас обстоят дела с поддержкой модулей для 2.9.х?
куда писать баг репорты, и есть ли смысл?
нет, на примере 2.9 - была основная, 2.10 только в разработке, 2.8 - только Maintained (security fixes)
tutunak
т.е. сейчас 2.9 Maintained (security fixes)
Grek 🇺🇦
муахаха((
Grek 🇺🇦
починили systemd модуль для новых ядер, но поломали nmcli...
 George
Все как обычно
tutunak
Дальше и security fix не будет
tutunak
For Ansible version 2.10 or later, the major release is maintained for one release cycle. When the next release comes out (for example, 2.11), the older release (2.10 in this example) is no longer maintained.
George
Завезли новые баги
George
Но я их могу понять - поддерживать старые версии больно и дорого, проще заставить всех обновиться
Sergey
Но я их могу понять - поддерживать старые версии больно и дорого, проще заставить всех обновиться
...причём на абсолютно отбитую фигню.
Grek 🇺🇦
Все как обычно
я из-за этого не спал сегодня ночью, пытаясь понять что не так, потом в 5 утра пошел читать исходники модуля nmcli, нашел что убрали костыль, но на его место ничего не предложили и теперь не работает настройка сети через него
Grek 🇺🇦
Но я их могу понять - поддерживать старые версии больно и дорого, проще заставить всех обновиться
так судя по всему и в 2.10.х такие же пироги
tutunak
я из-за этого не спал сегодня ночью, пытаясь понять что не так, потом в 5 утра пошел читать исходники модуля nmcli, нашел что убрали костыль, но на его место ничего не предложили и теперь не работает настройка сети через него
единственный выход - 2.10 и собрать свою коллекцию, ну или патч и перехать на 2.10
George
Grek 🇺🇦
моего психолога)
Grek 🇺🇦
уходил, в логистику - там еще веселее
Grek 🇺🇦
башсибл спасает конечно в таких ситуациях, но блииин...
надо подтянуть питон и контрибутить в модули, или свои писать
George
башсибл спасает конечно в таких ситуациях, но блииин...
надо подтянуть питон и контрибутить в модули, или свои писать
Или.... перейти на другие решения?
 Sheridan
 Sheridan
 Denis 災 nobody
починили systemd модуль для новых ядер, но поломали nmcli...
nmcli это часть говна, которому место только на десктопе, по опыту с появления этого говна и до середины прошлого года
Denis 災 nobody
Так что мы всегда его просто сносим
 Vladislav 👻
 Vladislav 👻
https://github.com/ansible/ansible/issues/10243
Vladislav 👻
Только это нашел
Sheridan
Хотя, если ямл ок, то буду в него. Спасибо
Grek 🇺🇦
nmcli это часть говна, которому место только на десктопе, по опыту с появления этого говна и до середины прошлого года
ок, чем тогда управлять сетью в убунте? нетпланом?
Sheridan
Шелл только
Sheridan
И iputils или как оно там
George
нм та еще параша - согласен
Lamobot
ок, чем тогда управлять сетью в убунте? нетпланом?
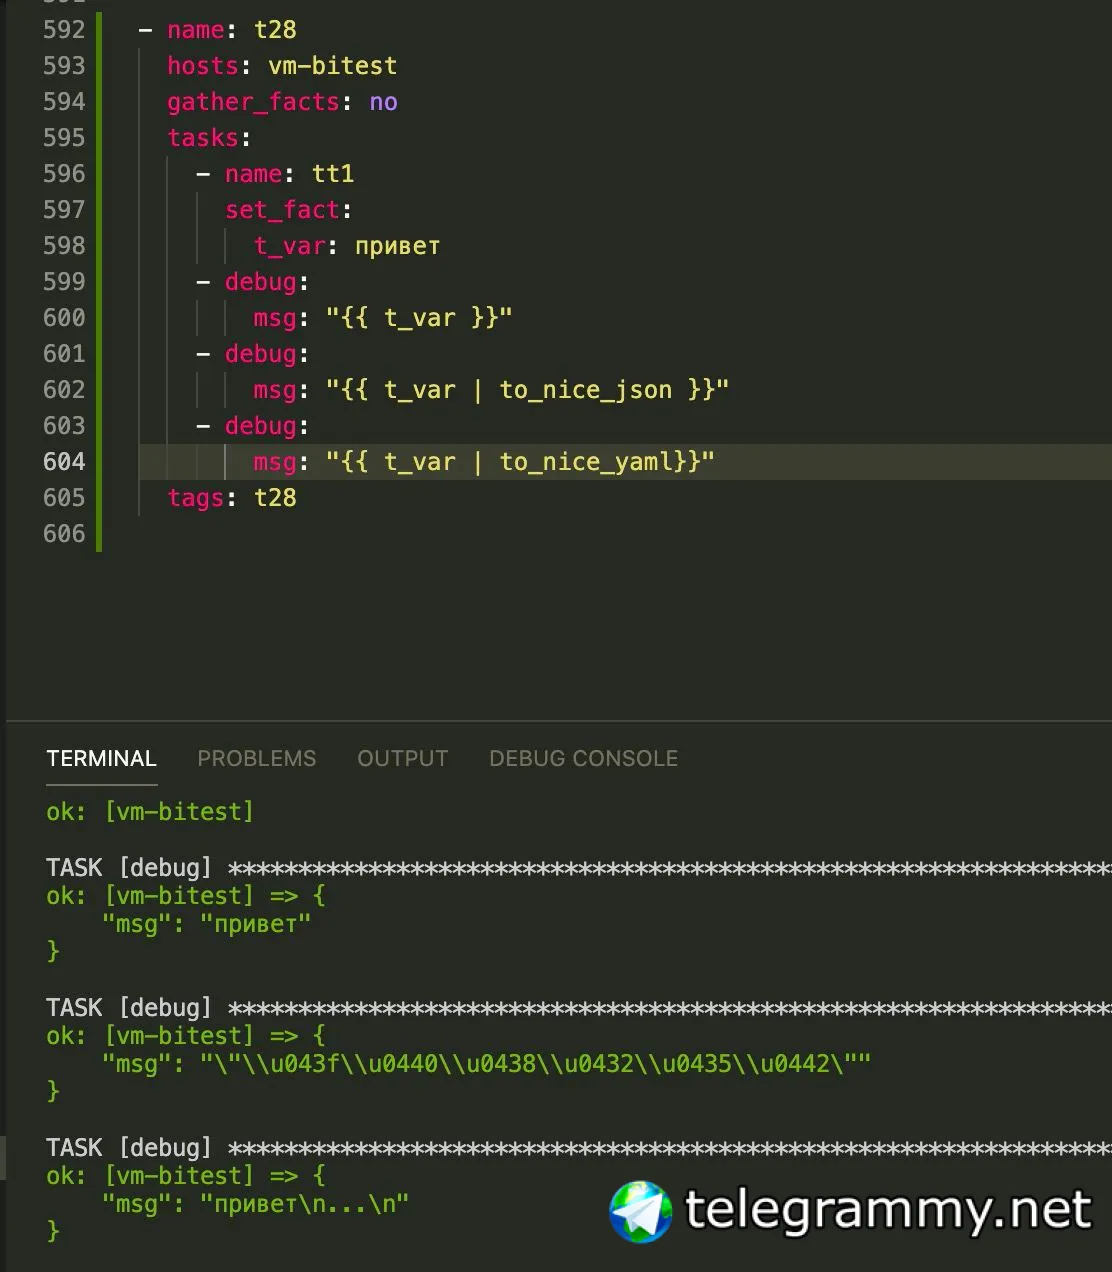
На новых нетплан + to_yaml
На старых просто шаблон в /etc/interfaces /etc/interfaces.d/...
Aleksey
Вот выдержка из лога плейбука:
ansible-playbook 2.10.4
config file = /etc/ansible/ansible.cfg
configured module search path = ['/var/lib/awx/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /opt/awx/envs/collections/lib/python3.6/site-packages/ansible
executable location = /opt/awx/envs/collections/bin/ansible-playbook
python version = 3.6.8 (default, Apr 25 2019, 21:02:35) [GCC 4.8.5 20150623 (Red Hat 4.8.5-36)]
Using /etc/ansible/ansible.cfg as config file
Что-то меня смущает, что ansible пытается найти модули по пути /var/lib/awx/.ansible/plugins/modules. Я точно знаю, что там нет такой директории
Oleg
комрадз, подскажите, плиз! есть defaults:
users:
- name: user01
sudoer: yes
group: blalba01
- name: user02
group: blalba02
и play для ансибла:
- name: Add users
user:
name: {{ item.name }}
group: {{ item.group }}
with_items: users
как описать with_items:, если я хочу на опр users выполнить? Спасибо.
Vladislav 👻
один из вариантов, это инклуд в цикле, а в файле проверку
 Elenhil
комрадз, подскажите, плиз! есть defaults:
users:
- name: user01
sudoer: yes
group: blalba01
- name: user02
group: blalba02
и play для ансибла:
- name: Add users
user:
name: {{ item.name }}
group: {{ item.group }}
with_items: users
как описать with_items:, если я хочу на опр users выполнить? Спасибо.
проще всего раскидать по разным словарям
Vladislav 👻
и да, если условие из серии "sudoers", то лучше делать два отдельных словаря
Vladislav 👻
по факту, это как две отдельные роли, одна на админов, вторая на обычных пользователей
Grek 🇺🇦
На новых нетплан + to_yaml
На старых просто шаблон в /etc/interfaces /etc/interfaces.d/...
Звучит норм, что я упоролся по nmcli.
А у Вас 1 ямл на все интерфейсы, и на каждый отдельно?
Роль, или просто темплейт .?
Lamobot
Звучит норм, что я упоролся по nmcli.
А у Вас 1 ямл на все интерфейсы, и на каждый отдельно?
Роль, или просто темплейт .?
Вопрос не очень понял :)
В host_vars на каждый хост лежит файлик в котором прописаны
if_inet:
ip_inet:
netmask_inet:
if_lan:
ip_lan:
netmask_lan:
итд.
А потом из них уже собирается /etc/interfaces из шаблона
А с нетпланом ещё проще, так же в host_vars лежит на каждый хост, и она просто вставляется в файл конфига нетплана:
host_ethernets_config:
eno1:
addresses: [ ]
gateway4:
nameservers:
search: '{{ nameservers_search_list }}'
addresses: '{{ nameservers_addresses_list }}'
eno2:
addresses: [ ]
routes: '{{ lan_interface_default_routes|default([]) }}'
Lamobot
Но у меня простая сетка
Grek 🇺🇦
У меня вроде тоже простая, но это в проект где хосты отдаются в управление пользователю и мы там уже ничего не делаем, типа сделал и забыл.
И вот появилось требование рулить сетями. Я выбрал для этого ансибл + nmcli, так как был норм опыт на 18 убунте. А на 20 с новыми ядрами надо юзать свежим версии ансибла, где как уже говорил поломали nmcli.
 Alexander
Товарищи, а у меня вот такой вопрос по ipaddr. Есть список подсетей, нужно проверить, что IP хоста принадлежит хотя бы одной из них и в случае успеха записать строку в файл.
networks:
- 192.168.1.0/24
- 172.16.0.0/16
Делаю шаблон:
{% for net in networks %}
{% if ansible_default_ipv4.address | ipaddr('{{ net }}') | ipaddr('bool') %}
Some string to config
{% endif %}
{% endfor %}
Но оно не работает - ругается, ipaddr: unknown filter type '{{ net }}'. Убираю кавычки - template error while templating string: expected token ':', got '}'. И я не могу понять где ошибка.
Sergey
Товарищи, а у меня вот такой вопрос по ipaddr. Есть список подсетей, нужно проверить, что IP хоста принадлежит хотя бы одной из них и в случае успеха записать строку в файл.
networks:
- 192.168.1.0/24
- 172.16.0.0/16
Делаю шаблон:
{% for net in networks %}
{% if ansible_default_ipv4.address | ipaddr('{{ net }}') | ipaddr('bool') %}
Some string to config
{% endif %}
{% endfor %}
Но оно не работает - ругается, ipaddr: unknown filter type '{{ net }}'. Убираю кавычки - template error while templating string: expected token ':', got '}'. И я не могу понять где ошибка.
Пытаешься вызвать шаблонизатор внутри выражения. Это так не работает. Выкинь фигурные скобки.
Alexander
Хм, а чего это я так не додумался сделать?.. =D Спасибо.
Oleg
anybody?
Stanislav СтасХЦ
комрадз, подскажите, плиз! есть defaults:
users:
- name: user01
sudoer: yes
group: blalba01
- name: user02
group: blalba02
и play для ансибла:
- name: Add users
user:
name: {{ item.name }}
group: {{ item.group }}
with_items: users
как описать with_items:, если я хочу на опр users выполнить? Спасибо.
не писать так. хотите на определенных юзеров - сделайте список этих юзеров. Не надо писать лишней логики.
Oleg
с этим разобрался надо {{users['user01]}}
а подскажите теперь как запустить через консоль, указав конкретного юзера что бы выполнить только для него таску а не для всех кто в переменной users?
Oleg
Oleg
не писать так. хотите на определенных юзеров - сделайте список этих юзеров. Не надо писать лишней логики.
да, навреное, по каждому юзеру будет удобнее, но опять же остается вопрос, как запустить ansible-playbook с указанием определенного списка?
 Влад 🇺🇦
Всем привет, как я могу добавить к списку, что бы перед каждой итерацией выводилось его имя?
https://pastebin.com/QJFN35c2
Sergey
Всем привет, как я могу добавить к списку, что бы перед каждой итерацией выводилось его имя?
https://pastebin.com/QJFN35c2
Простыню убери, пожалуйста, на pastebin.org, или куда тебе удобнее.
Lamobot
Всем привет, как я могу добавить к списку, что бы перед каждой итерацией выводилось его имя?
https://pastebin.com/QJFN35c2
Не очень понятно, что требуется
В логе ансибла выводить?
Lamobot
А, всё, увидел
ᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠ
привет, народ!
подскажите, как создать на удалённом хосте postgresql бд?
следующая таска отрабатывает с ошибкой, клянчит модуль pip, psycopg2, а он вообще не ставится на хост, вылетает с ошибкой.
ансибл 2.9, на удалённом хосте ubuntu server, питон 3.8
- name: Create a new database
postgresql_db:
name: "{{ postgres_db_name }}"
owner: "{{ postgres_db_user }}"
login_password: "{{ postgres_db_pass }}"
port: "{{ postgres_db_port }}"
Grek 🇺🇦
а ошибку с которой модуль не ставится мы сами должны нарисовать?)
 Алексей
Псяк может быть депрекатед?
 Отделение Bereke Bank
привет, народ!
подскажите, как создать на удалённом хосте postgresql бд?
следующая таска отрабатывает с ошибкой, клянчит модуль pip, psycopg2, а он вообще не ставится на хост, вылетает с ошибкой.
ансибл 2.9, на удалённом хосте ubuntu server, питон 3.8
- name: Create a new database
postgresql_db:
name: "{{ postgres_db_name }}"
owner: "{{ postgres_db_user }}"
login_password: "{{ postgres_db_pass }}"
port: "{{ postgres_db_port }}"
В постгрес репе нет psycopg? Оттуда он обычно ставится без проблем
Отделение Bereke Bank
Классека
Алексей
Чек логс фор фулл комманд оутпут
Отделение Bereke Bank
Да там всяких gcc libpq-dev и прочего говна не хватает
Алексей
build-essential
ᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠᅠ
Да там всяких gcc libpq-dev и прочего говна не хватает
да, поставилось, libpq-dev ему не хватало