В том то и дело что бага воспроизводится вообще без loop, чисто на одном ключе, запрашиваю удалить один ключ, он удаляет три(нужный и еще два левых). меняю порядок ключей в целевом файле - он удаляет другие два.
в общем найти такой баг не могу в гугле. Щас попробую сам на тестовом серваке... Хоть тут и против в чате, но я бы использовал или регулярку или скрипт пайтоновский быстро написал. Не все можно решить модулями Ансибла.
 Svyatoslav


 Sergey
можете подсказать как зашифровать определнный контент в файле ansible-vault encrypt --vault-id env@log.pass k8s/roles/k8s/templates/values.yml так шифрует все
 Nik
в общем найти такой баг не могу в гугле. Щас попробую сам на тестовом серваке... Хоть тут и против в чате, но я бы использовал или регулярку или скрипт пайтоновский быстро написал. Не все можно решить модулями Ансибла.
Да видимо пока так и прийдется делать, проблема с к лючами в том, что там есть спец-символы регулярок. Прийдется экранировать, хотя ща мне в голову пришло сделать grep -l KEY .ssh/authorized_keys, запомнить номера совпавших строк в переменную и через sed удалить.
 Никита
шифруй сам контент и пиши его в файл
Sergey
Vault password:
ERROR! input is not vault encrypted data for
Sergey
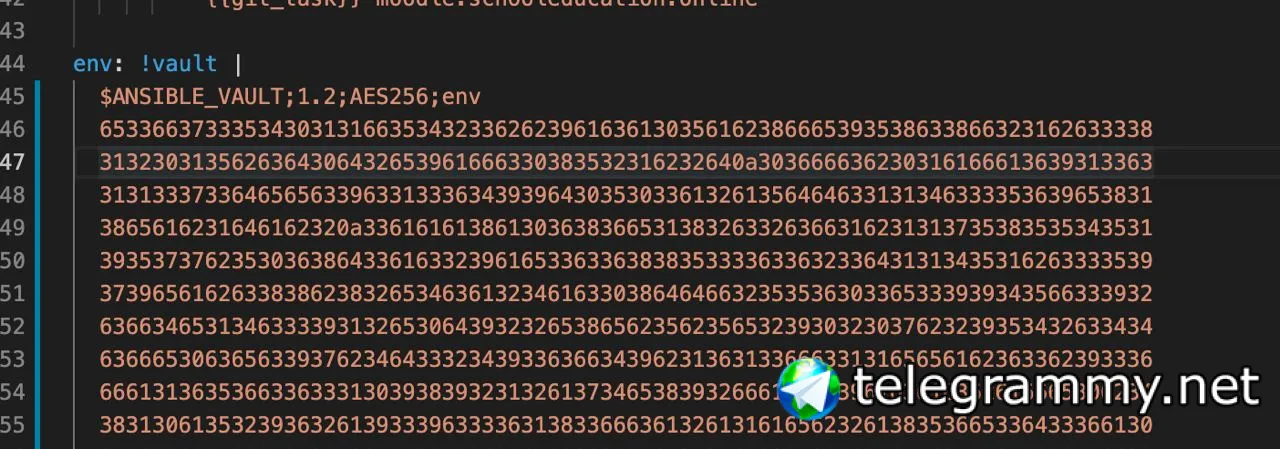 Sergey
вставил так
Sergey
в простой файл
Svyatoslav
Vault password:
ERROR! input is not vault encrypted data for
если не секрет, что там шифруешь?
Svyatoslav
Да видимо пока так и прийдется делать, проблема с к лючами в том, что там есть спец-символы регулярок. Прийдется экранировать, хотя ща мне в голову пришло сделать grep -l KEY .ssh/authorized_keys, запомнить номера совпавших строк в переменную и через sed удалить.
сорян, на тестовом не получится, на продакшен не буду тестить )
Никита
ты что расшифровываешь?
передаешь в плейбук --vault-password-file
и просто вызываешь в плейбуке переменную "{{ env}}"
Никита
ну и импортировать варсы из этого файла не забыть
 Отделение Bereke Bank
И рекомендую не шифровать что либо в ролях. Тот кто будет читать и дебажить роль после тебя - проклянет твой род до 7 колена
Svyatoslav
И рекомендую не шифровать что либо в ролях. Тот кто будет читать и дебажить роль после тебя - проклянет твой род до 7 колена
Я из за этого и спрашивал, что он там шифровать хочет.
 Denis 災 nobody
"ansible" это слишком расплывчато
 Anton
Используете ли вы метод «purge» (purge — удаление объектов, которые не описаны в SCM, например, юзеров) в ваших SCM (Chef, Puppet, Ansible, Salt)?
На хабре пост собрал 90 комментариев.
https://habr.com/ru/post/536340/
Отделение Bereke Bank
у ансибла есть purge?
Отделение Bereke Bank
вроде как нету 🤔 собственно даже еслиб он был - возможность его использования вызывала бы еще больше попоболи в ситуациях когда инженегр, не посоветовавшись ни с кем, решил что он где-то нужен, хотя он там нахер не всрался
Sergey
Anton
От комментов purge в Ansible не появится
Хотел опрос сделать. И там в вопросе не только про ansible. На Хабре просто мало голосуют
Sergey
Хотел опрос сделать. И там в вопросе не только про ansible. На Хабре просто мало голосуют
Ну смотри, это же чат по Ansible. Было бы странно спрашивать про другие системы там, где они оффтоп, так же? Вон есть же @ru_devops / @devops_ru.
 inqfen
вроде как нету 🤔 собственно даже еслиб он был - возможность его использования вызывала бы еще больше попоболи в ситуациях когда инженегр, не посоветовавшись ни с кем, решил что он где-то нужен, хотя он там нахер не всрался
Сделал apt install package_name
@
Снёс все остальные пакеты в системе
Anton
Да наверное там и сделаю опрос
Alex
Сделал apt install package_name
@
Снёс все остальные пакеты в системе
ты не понимаешь. Это не баг, это фича
Max
вроде как нету 🤔 собственно даже еслиб он был - возможность его использования вызывала бы еще больше попоболи в ситуациях когда инженегр, не посоветовавшись ни с кем, решил что он где-то нужен, хотя он там нахер не всрался
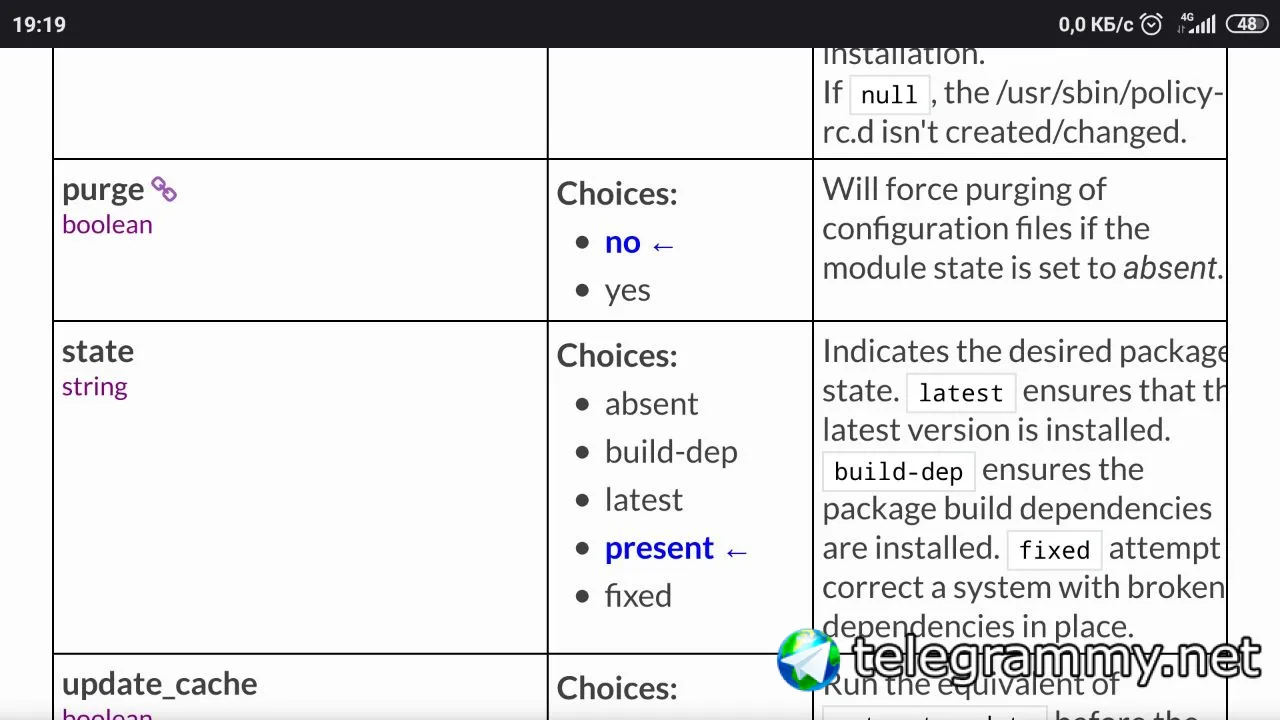
Мы же про модуль apt говорим? Тогда вроде есть
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/apt_module.html#parameter-purge
Lamobot
Мы же про модуль apt говорим? Тогда вроде есть
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/apt_module.html#parameter-purge
В апте purge это удалить пакет и все конфиги
Max
 Max
В апте purge это удалить пакет и все конфиги
Это выглядит странно, но в модуле apt для ансибла тоже
 Turgut
Добрый вечер
Turgut
выходит такая ошибка,от чего может быть?
Turgut
[ansible@control ~]$ sudo ansible all -m ping -K
BECOME password:
The authenticity of host 'ansible2.example.com (192.168.31.130)' can't be established.
ECDSA key fingerprint is SHA256:XFXsHF39bA+ibP+YRHWIl+tY4ogVg0jGD0gMWcqrp7Q.
Are you sure you want to continue connecting (yes/no/[fingerprint])? ansible1.example.com | UNREACHABLE! => {
"changed": false,
"msg": "Failed to connect to the host via ssh: ansible@ansible1.example.com: Permission denied (publickey,gssapi-keyex,gssapi-with-mic,password).",
"unreachable": true
}
ansible2.example.com | UNREACHABLE! => {
"changed": false,
"msg": "Failed to connect to the host via ssh: Host key verification failed.",
"unreachable": true
}
[ansible@control ~]$
Turgut
по ssh без проблем на все серваки попадаю без пароля, а когда запускаю ансибл команду выдает ошибку
 Я и твой кот
Turgut
всем спасибо,решил, забыл в ansible.cfg прописать где лежит клюс ssh
 Pavel
Коллеги доброй ночи, я немного сломался и нужен совет.
инвентори две группы: windows и linux
задачи и роли работаю хорошо в зависимости от типа системы
но тут ловлю странное:
на одном playbook к windows системам не подключается через winrm
пытается через ssh
с тоже хост-группой другие роли выполняются корректно или ad-hoc команды работают корректно
и я не очень понимаю, куда копать (
Sergey
Коллеги доброй ночи, я немного сломался и нужен совет.
инвентори две группы: windows и linux
задачи и роли работаю хорошо в зависимости от типа системы
но тут ловлю странное:
на одном playbook к windows системам не подключается через winrm
пытается через ssh
с тоже хост-группой другие роли выполняются корректно или ad-hoc команды работают корректно
и я не очень понимаю, куда копать (
По фотографии зубы не лечат даже в частных клиниках.
Но вообще по симптомам похоже, что этот плейбук переписывает ansible_connection.
Pavel
По фотографии зубы не лечат даже в частных клиниках.
Но вообще по симптомам похоже, что этот плейбук переписывает ansible_connection.
вот и стопорнулся на перезаписи
плэй стандартнй
- name:
hosts: all
gather_facts: yes
tasks:
- name: Check if a service is installed
win_service:
name:
Pavel
посмотрел через ansible-inventory,там норм
cm01:/ansible/prod$ ansible-inventory --host srv01
{
"ansible_connection": "winrm",
Sergey
вот и стопорнулся на перезаписи
плэй стандартнй
- name:
hosts: all
gather_facts: yes
tasks:
- name: Check if a service is installed
win_service:
name:
Стоп, а что, в плее можно name указывать? O_o
Sergey
"Check if a service is installed" <----- башсибл есичо
Pavel
стало понятнее
в папке playbook где расположен этот плэй не видится group_vars
как итог он не видит переменные группы
сам виноват, не подумал
спасибо
Sergey
стало понятнее
в папке playbook где расположен этот плэй не видится group_vars
как итог он не видит переменные группы
сам виноват, не подумал
спасибо
Норм.
Я как раз отлаживаю Python внутри ReOpenLDAP, хоть переключился.
GithubReleases
ansible/ansible tagged: v2.10.5rc1
Link: https://github.com/ansible/ansible/releases/tag/v2.10.5rc1
Release notes:
New release v2.10.5rc1
 Vladislav 👻
А разве это не логично?
Vladislav 👻
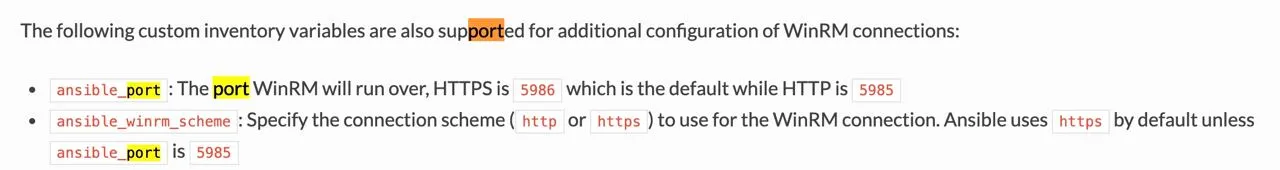
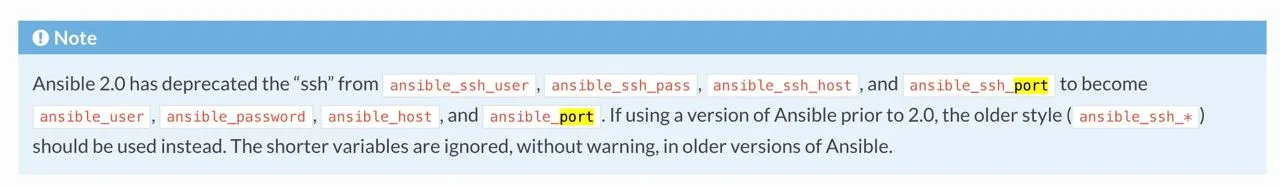
а разве есть такая magic переменная?
Vladislav 👻
 Vladislav 👻
https://docs.ansible.com/ansible/latest/user_guide/windows_winrm.html#inventory-options
Vladislav 👻
 Anton
https://habr.com/ru/post/536892/
Denis 災 nobody
в простой файл
можно использовать ansible-vault
create Create new vault encrypted file
decrypt Decrypt vault encrypted file
edit Edit vault encrypted file
view View vault encrypted file
encrypt Encrypt YAML file
encrypt_string Encrypt a string
rekey Re-key a vault encrypted file
Denis 災 nobody
или что не получается? vault вполне работает
 Sergey
Подскажите как через docker_container стопнуть все контейнеры?
 Evgeniy
Подскажите как через docker_container стопнуть все контейнеры?
https://linuxhint.com/stopping_docker_containers_using_ansible/
Sergey
- name: Stop all running containers
docker_container:
name: '{{ item.Names[0] | regex_replace("^/", "") }}'
state: stopped
loop: '{{ docker_info.containers }}'
Sergey
Не понятно откуда беруться переменніе {{ item.Names[0]
Sergey
Как получить список
Grek 🇺🇦
выше таск
 Dmitry
Коллеги, кто-то ставил AWX с локального докер регистри? получаю ошибку
Dmitry
"msg": "Error connecting: Error while fetching server API version: 404 Client Error for http://10.xx.xxx.xx:4000/version: Not Found (\"b'404 page not found'\")"
Evgeniy
Тут вопросы по структуре молекулы задавать можно или для этого имеется отдельный чатик?
Отделение Bereke Bank
Валяй
Evgeniy
Молекула работает только с тасками или также умеет в роли? Работает ли она с include_tasks ил нет?
 Ivan
Молекула работает только с тасками или также умеет в роли? Работает ли она с include_tasks ил нет?
молекула запускает плейбуки ансибла
что ты там напишешь, то и будет
Ivan
более того, она прям под капотом вызывает ансибл
 Aleksey
молекула это такая обертка над асниблом которая запускает ансибл много много раз
Ivan
Может ли таск с apt_repository "падать" от ошибок в стдаут вида:
N: Skipping acquire of configured file 'main/binary-i386/Packages' as repository 'http://apt.postgresql.org/pub/repos/apt focal-pgdg InRelease' doesn't support architecture 'i386'
Ivan
я добавляю совсем другую репу, не про постгрес.
Просто это единственный ворнинг при apt update