Ex294 exam ..any help?
Nope, as it is exactly you to become an RHCE.
 Sergey


 Evgeniy
 Evgeniy
 Aleksey
Evgeniy
Не хочется модули подкидывать
Aleksey
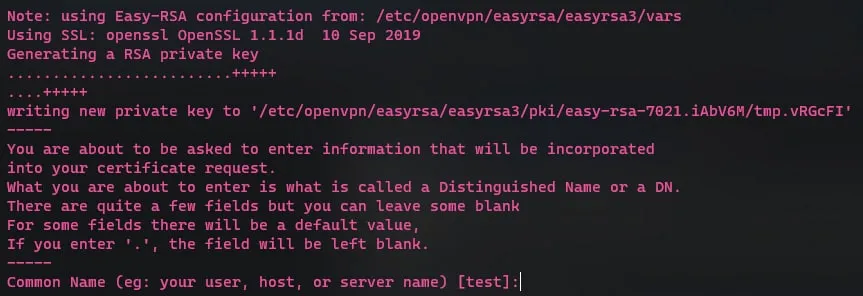
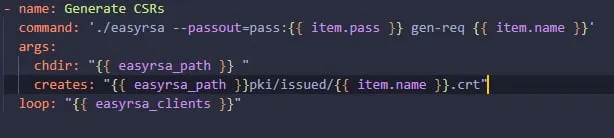
но в целом если хотите что то скипнуть то надо сфомировать файлик для openssl и его отрендерить. я не видел до этого утилиту easyrsa
 Гайрат
Есть ещё портянка из баш-скриптов ca-scripts, которая автоматизирует работу с сертификатами, как раз конфиги openssl предоставляет готовые
Evgeniy
Аргумент —batch для easyrsa помог. Всем спасибо
 Владимир
Всем привет. Прошу прощения за глупый вопрос. Есть такая конструкция.
- name: "Check rpm packeges"
package_facts:
manager: "auto"
- name: Run redwine.bin is not install !!!
shell: bash redwine-installer-5.15.4-1.bin
when: "'redwine' not in ansible_facts.packages"
- name: "Check rpm packeges"
package_facts:
manager: "auto"
- name: Run redwine.bin is not old version !!!
shell: bash redwine-installer-5.15.4-1.bin
when: "'5.16.2' not in ansible_facts.packages['redwine'][0].version"
Можно ли как то сделать условие в условии. Если пакета нет. ТО второй шаг не выполнять.
 Николай
 😎Sergey
Коллеги, всех с наступившим.
Пытаюсь в цикле переопределить значение хэша в ключе и пока не получается.
Так как необходимо выполнить несколько действий с одним хэшем, перебирая их в цикле, делаю это в подключенном таске:
# В инвентори
vars:
clients:
client01.domain.ru:
ip: "10.0.1.2/32"
secret_key:
client02.domain.ru:
ip: "10.0.1.3/32"
secret_key:
# В основном плейбуке
- name: Including tasks
include_tasks: create_client_keys.yml
tags: client_conf_test
loop: "{{ clients | dict2items }}"
# В create_client_keys.yml
- name: Generate secret_key
shell: genkey
register: new_key
- name: Add key to dict
set_fact:
clients: "{{ dict(clients | combine({item.key: { item.value.secret_key: new_key }}, recursive=True)) }}"
tags: client_conf_test
- name: Check private_keys
debug:
msg: "{{ item.key }}: {{ item.value.secret_key }}"
tags: client_conf_test
В результате получаю:
TASK [new_role : Generate secret_keys] *******changed: [remote_host]
TASK [new_role : Add secret_keys to dict] *********ok: [remote_host]
TASK [new_role : Check secret_keys] ***************ok: [remote_host] => {
"msg": "client01.domain.ru: "
}
TASK [new_role : Generate secret_keys] *******changed: [remote_host]
TASK [new_role : Add secret_keys to dict] *********ok: [remote_host]
TASK [new_role : Check secret_keys] ***************ok: [remote_host] => {
"msg": "client02.domain.ru: "
}
Т.е. значение хэша остается пустым. В качестве эксперимента пробовал в инвентори задавать значение и в этом случае оно выводится как и было в инвентори, без изменений.
Как же все-таки правильно переопределить вложенный хэш?
 checkdiff
Коллеги, всех с наступившим.
Пытаюсь в цикле переопределить значение хэша в ключе и пока не получается.
Так как необходимо выполнить несколько действий с одним хэшем, перебирая их в цикле, делаю это в подключенном таске:
# В инвентори
vars:
clients:
client01.domain.ru:
ip: "10.0.1.2/32"
secret_key:
client02.domain.ru:
ip: "10.0.1.3/32"
secret_key:
# В основном плейбуке
- name: Including tasks
include_tasks: create_client_keys.yml
tags: client_conf_test
loop: "{{ clients | dict2items }}"
# В create_client_keys.yml
- name: Generate secret_key
shell: genkey
register: new_key
- name: Add key to dict
set_fact:
clients: "{{ dict(clients | combine({item.key: { item.value.secret_key: new_key }}, recursive=True)) }}"
tags: client_conf_test
- name: Check private_keys
debug:
msg: "{{ item.key }}: {{ item.value.secret_key }}"
tags: client_conf_test
В результате получаю:
TASK [new_role : Generate secret_keys] *******changed: [remote_host]
TASK [new_role : Add secret_keys to dict] *********ok: [remote_host]
TASK [new_role : Check secret_keys] ***************ok: [remote_host] => {
"msg": "client01.domain.ru: "
}
TASK [new_role : Generate secret_keys] *******changed: [remote_host]
TASK [new_role : Add secret_keys to dict] *********ok: [remote_host]
TASK [new_role : Check secret_keys] ***************ok: [remote_host] => {
"msg": "client02.domain.ru: "
}
Т.е. значение хэша остается пустым. В качестве эксперимента пробовал в инвентори задавать значение и в этом случае оно выводится как и было в инвентори, без изменений.
Как же все-таки правильно переопределить вложенный хэш?
> Как же все-таки правильно переопределить вложенный хэш?
собрать *новый* правильный хэш в рантайме, а переменную из инвентаря использовать для наполнения.
Это правильней и с точки зрения контракта, так как рантайм и конфигурация разделены.
😎Sergey
а как будет правильно выполнить только тот таск, где динамические инклуды?
😎Sergey
Sergey
а как будет правильно выполнить только тот таск, где динамические инклуды?
Смотри. С дин.инклудами тег действует только на саму операцию подгрузки, внутрь подгруженного теги не проваливаются.
То есть тебе надо и внутри всё протегать, чтобы работало.
😎Sergey
Смотри. С дин.инклудами тег действует только на саму операцию подгрузки, внутрь подгруженного теги не проваливаются.
То есть тебе надо и внутри всё протегать, чтобы работало.
Во включенном плейбуке нужны свои отдельные теги, или можно тем же тегом, что и включающий таск?
Sergey
Во включенном плейбуке нужны свои отдельные теги, или можно тем же тегом, что и включающий таск?
Это уж как решишь. Ну в смысле - как тебе надо, чтобы работало? Я же за тебя не знаю.
😎Sergey
Это уж как решишь. Ну в смысле - как тебе надо, чтобы работало? Я же за тебя не знаю.
Ну, главное, чтобы побочки ушли)
 Отделение Bereke Bank
завяжешься на теги - в один прекрасный день, когда ты будешь проводить свой отпуск на Мальдивах, какая-то обезьяна запустит твой плейбук без тегов и все пойдет по пизде
😎Sergey
завяжешься на теги - в один прекрасный день, когда ты будешь проводить свой отпуск на Мальдивах, какая-то обезьяна запустит твой плейбук без тегов и все пойдет по пизде
Я теги в основном для отладки использую. Если же надо как-то специфично плейбук запускать, то как правило рядом с ним скрипт со всеми прописанными ключами кладу, чтобы обезьян да и себя под монастырь не подводить ))
Anonymous
@freeseacher и @a5201852b512af86 вы абсолютно правы. Удачи вам
Aleksey
Meh
 Domo
Ну вот. :(
Anonymous
???
Anonymous
Эээ, я хочу лягушку. Что это было?
 Elenhil
Страшное непростительное оскорбление
Anonymous
Зачем? Не моего ума дела. Зря Вы так.
 Anonymous
Антон, рифмуется с гандо... Теперь понятно, почему ушёл.
Anonymous
Так нельзя. Я по же пасс.
Stanislav СтасХЦ
Куда вы Кермита дели:( он же хороший!
Sergei
- name: "Run dpkg-reconfigure keyboard-configuration"
shell: |
dpkg-reconfigure keyboard-configuration
Sergei
вот это зависло и висит
Sergei
как правильно через ансибл это запустить?
Elenhil
Гуглить как вам настраивать ваш пакет без интерактива, очевидно
Sergei
подозреваю, что надо типа —noinput что-то
Sergei
буду гуглить
 UglyKoyote
Seed your options with debconf and run DEBIAN_FRONTEND=noninteractive dpkg-reconfigure keyboard-configuration.
UglyKoyote
короче походу тебе шаг нужен по формированию конфига для этой утилиты
UglyKoyote
dpkg-reconfigure keyboard-configuration -f noninteractive -а потом вот так запускать, или команда выше
Elenhil
буду гуглить
using sudo dpkg-reconfigure keyboard-configuration will change your keyboardlayout just for this session
Elenhil
Ты уверен что оно тебе надо?
Elenhil
99.9% того что делает дпкгреконфигуре можно сделать через кли/конфиги
 John Roe
@FXF_10: user has been CAS banned
 Anton
я принес вам расшифровку интересного доклада
Anton
https://habr.com/ru/post/536256/
Terry
Господа, подскажите пжалста, как выставить теги для пакетов при установке?
Terry
или бросьте в меня линком, я хз как загуглить
Terry
самдурак)
Div
а разве так можна делать?
Elenhil
Господа, подскажите пжалста, как выставить теги для пакетов при установке?
Что такое теги для пакетов при установке?
Elenhil
Навесить тэг на таску package?
Terry
Навесить тэг на таску package?
ну вроде это https://docs.ansible.com/ansible/latest/user_guide/playbooks_tags.html
Terry
Навесить тэг на таску package?
может подскажешь, как реализовать выбор версий для установки например пхп?
 Andrey
Ivan
Что такое теги для пакетов при установке?
апт умеет в тэги. все что ставится по зависимостям+то что хотел поставить можно удалить по тэгу. но выглядит это неиндепотентно, кмк.
Elenhil
Elenhil
Elenhil
И как ставить конкретную версию пакета
Div
я так и делаю. что в apt что в yum/dnf или pip
Terry
апт умеет в тэги. все что ставится по зависимостям+то что хотел поставить можно удалить по тэгу. но выглядит это неиндепотентно, кмк.
а ансимбл, это разве про идемпотентность?
Div
именно про нее, родимую
Ivan
все в твоих руках. в идеале придерживаться идемпотентности. наговнякать всегда конечно проще.