 Logan


если редхат завтра скажет, что "с сего дня ансибл — только за денюшку" — появится какой-нибудь другой ансибл практически моментально, я уверен
Logan
в конце концов — центос форкнули через два дня. А полноценная ОС, все-таки, слегка сложнее, чем SCM :)
 Aleksey
там кажется соревнование было, кто быстрее форкнет центось
 inqfen
сомневаюсь что существует много людей которые хотели бы форкнуть ансибл
Существует много людей, кто хотят бесплатный ансибл) Кмк если за него захотят деняк - его форкнут в тот же день
Aleksey
не уверен что я хочу форк
Aleksey
мороки каждый раз много
Aleksey
да и для камунити довольно вредно
inqfen
Так что тоже согласен с оратором выше, что вряд ли шапка себе ансибл будет убивать платностью
 Lamobot
Так что тоже согласен с оратором выше, что вряд ли шапка себе ансибл будет убивать платностью
Думаю кто-то пару месяцев назад писал и такое:
"Так что тоже согласен с оратором выше, что вряд ли шапка себе центос будет убивать платностью"
:)))
inqfen
Ну с убийством центоса я не особо согласен как бы, но это тема не этого чата
Stanislav СтасХЦ
пятница же)
GithubReleases
aelsabbahy/goss tagged: v0.3.16
Link: https://github.com/aelsabbahy/goss/releases/tag/v0.3.16
Release notes:
release v0.3.16
GithubReleases
aelsabbahy/goss description changed: v0.3.16
Link: https://github.com/aelsabbahy/goss/releases/tag/v0.3.16
Release notes:
# Features
Many thanks to all the contributors on this release!
## In this release
* `http` - add proxy support ([#589](https://github.com/aelsabbahy/goss/pull/589))
* `http` - add `method` and `request-body`, allowing testing POST, PUT, etc.....
More
Vitaly
Тут скорее выглядит как попытка денег срубить, за счет того кто решится переключиться на Шапку с центоси
Vitaly
Хотя я думаю упавшее знамя подхватят, слишком много на центосе сидит
Vitaly
Только если индусы прикроют выкладку исходников
Anonymous
Существует много людей, кто хотят бесплатный ансибл) Кмк если за него захотят деняк - его форкнут в тот же день
GPL-3.0 исходники ансибл. Не совсем понимаю, как можно сделать платным?
Anonymous
Ансибл не является эксклюзивом для redhat или centos. Любой linux дистрибутив подойдёт.
Anonymous
Только если индусы прикроют выкладку исходников
Тоже самое. Исходники ОС redhat доступны для всех. По все той же GPL лицензии. Без этого условия centos бы и не было.
Alex
Тоже самое. Исходники ОС redhat доступны для всех. По все той же GPL лицензии. Без этого условия centos бы и не было.
Там есть свои приколы, например опции сборки пакетов
Anonymous
Так же как далеко не каждый сможет собрать из исходников ос redhat бинарные файлы...
Anonymous
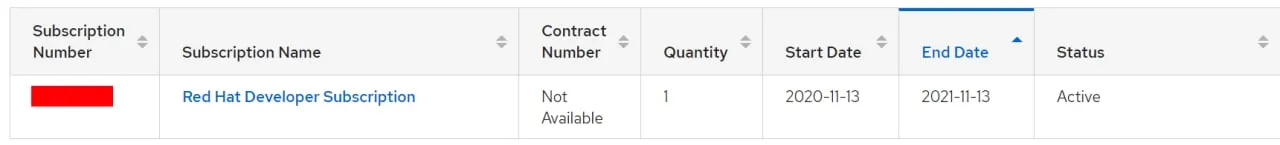
Кроме того есть develop подписка на ос redhat сроком на год. Её можно продлевать. Подписка бесплатна.
Vitaly
Тоже самое. Исходники ОС redhat доступны для всех. По все той же GPL лицензии. Без этого условия centos бы и не было.
Выкладывать можно по разному. Масса автопроизводителей на борту линукс использует, попробуйте из того что они выкладывают собрать хоть чтото)
Anonymous
Так я об этом и написал. Поэтому и появился centos. Раз политику поменяли, то будет другой форк.
Anonymous
А так
Anonymous
 Anonymous
вполне устраивает
Anonymous
Для студентов, так вообще почти на любые продукты можно "заиметь" подписку бесплатно. И для IDEA, и для Azure, и для AWS... почти для всего
Vitaly
Вопрос лицензионной чистоты. Для себя персонально понятно. На пару тысяч серверов, совсем другая ситуация.
Anonymous
Вопрос лицензионной чистоты. Для себя персонально понятно. На пару тысяч серверов, совсем другая ситуация.
Я не решаю вопросы по инфраструктуре. Это мимо меня. Работаю с инфраструктурой, которая есть.
Anonymous
Да, это другая история
Anonymous
Вендорлок - это печально со всех сторон. Это все что я могу на эту тему сказать
Vitaly
Ну виндовс тоже можно вендорлоком считать )
Anonymous
А есть иные мнения?
Vitaly
Я к тому что любое решение априори вендорлоком является.
Vitaly
И докер и куб
Anonymous
Нет, если у вас есть исходники к продукту под соответствующей лицензией, которая позволяет менять эти исходники
Vitaly
Ладно, мы от темы канала удалились. :)
Сейчас модератор плюсомет расчехлит.
Vitaly
Нет, если у вас есть исходники к продукту под соответствующей лицензией, которая позволяет менять эти исходники
доступ к исходникам центоса у вас ведь есть
Anonymous
У всех желающих есть. Так же как к исходникам ос redhat и ансибл
Anonymous
Тот же oracle Linux бинарно совместим с redhat
Anonymous
бизнес модель: "Либо продажа поддержки (корректная сборка из исходников, своевременные обновления), либо UI (типа ansible tower)". Т.е. для вас экономят время на сборку в бинарники и их своевременное обновление, либо "удобное" использование, через web.
Anonymous
за сами исходники никто не берет с вас денег
Anonymous
не могут по GPL лицензии...
Anonymous
Добрый день! есть такой инвентарь в ini формате
[neo4j]
neo4j-01 ansible_host=172.5.3.2
neo4j-02 ansible_host=172.5.3.3
теперь хочется в конфиге указать что бы при деплое конфига через модуль template он парсил данный hosts файл типа
neo4j_cluster_ip={{ for hosts in group neo4j }} как можно сделать? вроде видела такие конструкции
 Vladislav 👻
Anonymous
Спасибо!
Anonymous
а вопрос, вот как мне допустим сделать так, опять же берем
[neo4j]
neo4j-01 ansible_host=172.5.3.2
neo4j-02 ansible_host=172.5.3.3
теперь мне нужно сделать вот так neo4j_cluster_ip=172.5.3.2, 172.5.3.3
Anonymous
как вытащить именно ansible_host циклом
 citius
как вытащить именно ansible_host циклом
Цикл не нужен.
Jinja фильтр map. Поищи по истории канала, тут много примеров кидали.
 Anton
Опрос запрещено создавать?
 Maksim
для чего нужны группы в группах https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html#inheriting-variable-values-group-variables-for-groups-of-groups и директива chidlren?
чем, например, отличается (gateway - отдельный хост)
infra:
hosts:
gateway:
nodes:
hosts:
gate:
vm-0:
от
infra:
gateway:
children:
nodes:
children:
gate:
vm-0:
не понимаю, что значит Any host that is member of a child group is automatically a member of the parent group. Разве, например, gate из первого примера не был уже в группе infra, просто вложен в nodes?
Dnzl
Всем привет!Страдаю и не пойму проблему: через gitlab разворачиваю ansible-ом инстанс через модуль gcp.Так вот проблема в след: если я разворачиваю инстанс с ОС Debian, то после создания его выполняется подключение к нему (в том же плейбуке), а если ОС Centos то не подлкючается. Все кредо и ключи одинаковые, ничего не меняется!
Maksim
Всем привет!Страдаю и не пойму проблему: через gitlab разворачиваю ansible-ом инстанс через модуль gcp.Так вот проблема в след: если я разворачиваю инстанс с ОС Debian, то после создания его выполняется подключение к нему (в том же плейбуке), а если ОС Centos то не подлкючается. Все кредо и ключи одинаковые, ничего не меняется!
код, пожалуйста, логи ошибки подключения
 Отделение Bereke Bank
Vitaly
Ошибки надо смотреть
Отделение Bereke Bank
Всем привет!Страдаю и не пойму проблему: через gitlab разворачиваю ansible-ом инстанс через модуль gcp.Так вот проблема в след: если я разворачиваю инстанс с ОС Debian, то после создания его выполняется подключение к нему (в том же плейбуке), а если ОС Centos то не подлкючается. Все кредо и ключи одинаковые, ничего не меняется!
В центоси наверное юзер не рут а центос
Отделение Bereke Bank
Типикал хуета
Dnzl
Ошибки надо смотреть
14task path: /builds/intouchwifi/less_3.8/create_instance/start_create_instance.yml:45
315<35.192.139.83> ESTABLISH SSH CONNECTION FOR USER: ansible
316<35.192.139.83> SSH: EXEC ssh -C -o ControlMaster=auto -o ControlPersist=60s -o KbdInteractiveAuthentication=no -o PreferredAuthentications=gssapi-with-mic,gssapi-keyex,hostbased,publickey -o PasswordAuthentication=no -o 'User="ansible"' -o ConnectTimeout=10 -o ControlPath=/root/.ansible/cp/9162e56ceb 35.192.139.83 '/bin/sh -c '"'"'echo ~ansible && sleep 0'"'"''
317<35.192.139.83> (255, b'', b"Warning: Permanently added '35.192.139.83' (ECDSA) to the list of known hosts.\r\nansible@35.192.139.83: Permission denied (publickey,gssapi-keyex,gssapi-with-mic).\r\n")
318fatal: [35.192.139.83]: UNREACHABLE! => {
319 "changed": false,
320 "msg": "Failed to connect to the host via ssh: Warning: Permanently added '35.192.139.83' (ECDSA) to the list of known hosts.\r\nansible@35.192.139.83: Permission denied (publickey,gssapi-keyex,gssapi-with-mic).",
321 "unreachable": true
322}
Vitaly
Так а юзер анзибль там есть?
Dnzl
В центоси наверное юзер не рут а центос
юзера я задаю через метаданные проекта, к к центос так то подключаю после его создания
Vitaly
И на всякий случай проверьте selinux
Maksim
юзера я задаю через метаданные проекта, к к центос так то подключаю после его создания
какой юзер работает с плейбуком?
Vitaly
Там я так понимаю через ключ авторизация
Maksim
remote_user: тот юзер
что за секретность? какой тот - root, ansible? например, вижу в ошибке Permission denied (publickey,gssapi-keyex,gssapi-with-mic)
Dnzl
Dnzl
я по ssh -i ansible.key ansible@.. подключаюсь
Dnzl
Вот реально меняю на DEbian при создании инстанса, и такой проблемы нет.(((
Maksim
Вот реально меняю на DEbian при создании инстанса, и такой проблемы нет.(((
попробуй в ансибле использовать дебаг флагом -vvvv
и инвентори файл еще нужно посмотреть или файл переменных хоста
Dnzl
вот мой плейбук https://pastebin.com/p1QbaM2N
Dnzl
попробуй в ансибле использовать дебаг флагом -vvvv
и инвентори файл еще нужно посмотреть или файл переменных хоста
там создается же через gcp и сохраняются данные созданного инстанса которые потом используются для заливки роли на него
Dnzl
я вот думаю что где то проблема в этом.как то в одном плейбуке не передается ключ для доступа к новому инстансу. хотя понимаю что хуйня какая то
Maksim
вот мой плейбук https://pastebin.com/p1QbaM2N
тут пабкей в создаваемую машину отправляют metadata: {"ansible": "{{ key }}"} ?