 Lamobot


 Evgeniy
Уверены?
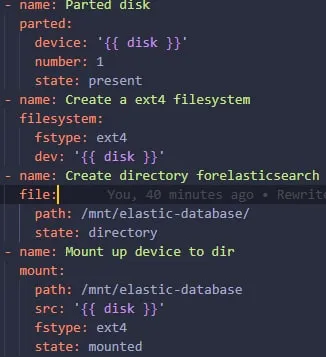
У меня роль отлично работает и ничего повторно не делает.
Кстати директорию не нужно создавать, mount сам это сделает за вас.
Скорее всего параметры mount не идентичные fstab
Как же так? Модуль mount сам делает запись в fstab которая ему нужна
Lamobot
Как же так? Модуль mount сам делает запись в fstab которая ему нужна
И повторно запуская этот таск он вылетает с ошибкой?
Evgeniy
Сейчас покажу
Evgeniy
 Evgeniy
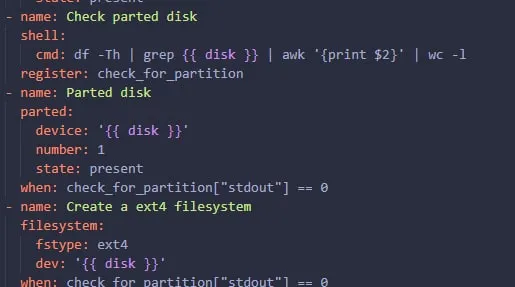
А вот если провести проверку как-то с помощью этого (df -Th | grep '{{ device }} | awk '{print $2}' | wc -l) и скипнуть эти таски....
Lamobot
А вот если провести проверку как-то с помощью этого (df -Th | grep '{{ device }} | awk '{print $2}' | wc -l) и скипнуть эти таски....
Проведите проверку, зарегистрируйте результат, и по when все остальные прогоните :) Но это неправильный путь.
Я бы лучше поэкспериментировал с parted.
Возможно стоит проверить партиции, которые уже существуют, через sudo parted /dev/vdb unit KiB print
Evgeniy
Проведите проверку, зарегистрируйте результат, и по when все остальные прогоните :) Но это неправильный путь.
Я бы лучше поэкспериментировал с parted.
Возможно стоит проверить партиции, которые уже существуют, через sudo parted /dev/vdb unit KiB print
Можете показать пример реализации с when, пока что не дошло(
 Den
 Vlad
Lamobot
попробуйте добавить параметр в parted:
fs_type: ext4
Этот флаг только в 2.10 появился, если что
Lamobot
Можете показать пример реализации с when, пока что не дошло(
- shell: yourcheck
register: check_for_partition
- parted:
when: check_for_partition["stdout"] == 0
- filesystem:
when: check_for_partition["stdout"] == 0
- mount:
when: check_for_partition["stdout"] == 0
Evgeniy
https://github.com/ansible/ansible/issues/26905
Vlad
Странно, у меня вот такая таска работает идемпотентно и не пытается пересоздать заново каждый раз
- name: Create a new primary partition
parted:
device: /dev/sdb
label: gpt
number: 1
state: present
Evgeniy
Странно, у меня вот такая таска работает идемпотентно и не пытается пересоздать заново каждый раз
- name: Create a new primary partition
parted:
device: /dev/sdb
label: gpt
number: 1
state: present
 Petr
Помогите с задачкой
Есть группа хостов, куда применяются несколько ролей, common и ldap_client
В common есть генерация конфига для ssh, где есть секции в зависимости от перменных включать/выключать параметры (типа авторизации в ldap)
если я ключи прописываю в group_vars то все ок
если я ключи выношу в другие роли (типа того-же ldap_client) и прогоняю плейбук, то эти переменные нифига не видятся и конфиг неправильный
Если писать маленький плейбук с нуля, то он переменные подтягивает со всех ролей хоста и все ок
Я чет не понимать
Выполнение плейбука фильтрую по тегам
Dnzl
может lookup рассмотреть
Petr
м, я считал что они переопределяются, т.е. если у меня в group_vars есть переменная var1, а в defaults var2, то в шаблоне я могу использовать и var1 и var2
а тут получается что переменная (только одна!) в defaults не видится, а в group_vars видится
Petr
я могу наваять быстро в репе пример, как у меня работает чтобы было понятнее
Petr
но вот наваять как не работает не могу :)))
CHIP
м, я считал что они переопределяются, т.е. если у меня в group_vars есть переменная var1, а в defaults var2, то в шаблоне я могу использовать и var1 и var2
а тут получается что переменная (только одна!) в defaults не видится, а в group_vars видится
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#understanding-variable-precedence
CHIP
почитай сначала это
CHIP
и отпадут вопросы
Petr
я читал, могу что-то не догонять 🙂
у меня нет двух одинаковых переменных в defaults и group_vars
CHIP
покеж структуру роли и как ты их определяешь
CHIP
вообще можешь чекнуть список переменных с помощью
ansible-inventory -i inventory --list
Petr
запускаю как ansible-playbook -i hosts playbook.yml -t role1
playbook.yml
hosts
group_vars/all.yml
roles
role1
defaults/main.yml
tasks/main.yml
templates/file
role2
defaults/main.yml
tasks/main.yml
в templates/file такое
{% if my_var is define %}
define
{% endif %}
добавляю my_var в group_all - видится, переношу в role2/defaults - перестает видится
Petr
переменные посмотрю, крутая штука
Petr
проблема, что я не могу это повторить вне огромной репы. там какая-то херота происходит, но я не понимаю где
Petr
можно их держать в группе, но получается глупо - есть роль на хост, есть ее переменная в group_vars
А изящного способа править конфиг ssh в зависимости от применяемых ролей я не нашел
Petr
т.е. например применяя в следующий раз роль ldap_client на хост, я еще и в переменные хоста/группы должен буду ставить переменную
Petr
тем более что на синтетическом примере из двух ролей там все видится
Petr
я понял, ну и поворот
в playbook.yml было такое
- hosts: all
roles:
- role1
- hosts: my_group
roles:
- role1
- role2
Petr
полдня
Igor S
Всем привет.
В плейбуке использую символ ❗️
При прогоне получаю
convert_unicode_to_str\nUnicodeEncodeError: 'ascii' codec can't encode characters in position 14-15: ordinal not in range(128)
Можно ли как-то обойти данную ситуацию и всё же использовать символ?
 George
Третий питон ?
Igor S
явно не указывал использовать 3-ий
Igor S
на хосте конечном и 2.7, и 3
Sergey
Всем привет.
В плейбуке использую символ ❗️
При прогоне получаю
convert_unicode_to_str\nUnicodeEncodeError: 'ascii' codec can't encode characters in position 14-15: ordinal not in range(128)
Можно ли как-то обойти данную ситуацию и всё же использовать символ?
https://stackoverflow.com/questions/35746109/how-to-do-unicode-escaping-in-yaml-multiline-string
Владимир
Подскажите, плиз, почему не выводит при запуске плейбука stdout:
- name: /etc/postfix/transport.db exists?
stat:
path: /etc/postfix/transport.db
register: transport_db
tags: postmap
- name: debug
debug:
msg: "{{ transport_db.stdout }}"
- name: /etc/postfix/local_users.db exists?
stat:
path: /etc/postfix/local_users.db
register: local_users_db
tags: postmap
- name: debug 2
debug:
msg: "{{ local_users_db.stdout }}"
Владимир
tasks debug вообще не запускает а остальные запускает
Sergey
Владимир
ай карабмаааааа 30 мин сижу галаза на лоб лезут
Владимир
благодарю
Владимир
пора на сегодня заканчивать
Sergey
благодарю
Тебе самому же полезнее будет ещё раз перечитать про теги, в том числе в обязательном порядке найти и запомнить "always" и "never".
Sergey
😉
не, ну и отдыхать, канеш, нормально.
Андрей
Всем привет. Пришел с вопросом.
Есть у меня 3 окружения и плейбук, но определенную роль из этого плейбука нужно только на одном из окружений выполнять
Как это разрулить можно?
 [IPT] Dmitry
Всем привет. Пришел с вопросом.
Есть у меня 3 окружения и плейбук, но определенную роль из этого плейбука нужно только на одном из окружений выполнять
Как это разрулить можно?
сделайте для каждого окружения отдельный inventory file
[IPT] Dmitry
типа dev, test, prod
Шипулин
Всем привет. Пришел с вопросом.
Есть у меня 3 окружения и плейбук, но определенную роль из этого плейбука нужно только на одном из окружений выполнять
Как это разрулить можно?
записать в инвентори только окружение которое надо
Андрей
Наверное не совсем поняли.
У меня и так 3 инвентаря
вот плейбук:
---
- hosts: hosts
roles:
- role1
- role2
- role3
- role4
вот мне role4 нужно на одном окружений, на остальных не нужно выполнять
Андрей
Мне как-то переменную туда добавить?)
Андрей
- { role4: inventory= что-то там? }
[IPT] Dmitry
Наверное не совсем поняли.
У меня и так 3 инвентаря
вот плейбук:
---
- hosts: hosts
roles:
- role1
- role2
- role3
- role4
вот мне role4 нужно на одном окружений, на остальных не нужно выполнять
вы окружения можете разделить у себя либо по инвентарям, либо по группам. как удобней сделать - решать вам
[IPT] Dmitry
соответственно, будете выполнять плейбук либо по инвентарю, либо по группе
Андрей
спасибо
 Shes
Доброго, может кто ткнуть носом где почитать за конструкцию
my_var: "{{ 'foo' if my_condition == 'something' else 'none' }}"
в частности не могу понять можно ли больше одного условия сделать, типо такого
my_var: "{{ 'foo' if my_condition == 'something' else 'none'
'foo1' if my_condition == 'something1' else 'none' }}"
Balagur
Подскажите, пожалуйста, по инвентари, хочу держать просто список в гите. Как правильно подгружать инвентари в различные роли?
George
Конкретнее плиз
 Nikita
Доброго, может кто ткнуть носом где почитать за конструкцию
my_var: "{{ 'foo' if my_condition == 'something' else 'none' }}"
в частности не могу понять можно ли больше одного условия сделать, типо такого
my_var: "{{ 'foo' if my_condition == 'something' else 'none'
'foo1' if my_condition == 'something1' else 'none' }}"
https://jinja.palletsprojects.com/en/2.11.x/templates/#if-expression
https://jinja.palletsprojects.com/en/2.11.x/templates/#if
Balagur
Конкретнее плиз
файлик hosts в отдельном гит репозитории, как его правильно использовать для различных других репозиториев с ролями
Balagur
файлик hosts в отдельном гит репозитории, как его правильно использовать для различных других репозиториев с ролями
можно ли зависимой ролью подгрузить файл инвентари
Shes
https://jinja.palletsprojects.com/en/2.11.x/templates/#if-expression
https://jinja.palletsprojects.com/en/2.11.x/templates/#if
inline, значит для множества условий юзать классический statement через {% %}
если я всё правильно понял из доки
Премного благодарен
Nikita
inline не ветвится да
Shes
пасиб
Shes
работает через {% %}
Андрей
вот так сделал
- { role: role4, when: env_name == "prod" }
можно было еще так
- { role: role4, when: inventory_file == "prod" }
Андрей
у нас все немного по-другому, мы только через Jenkins такие вещи запускаем. Оттуда видно кто, когда и куда запустил и с какими параметрами)
Андрей
для деплоя и пилю)
Андрей
тоже самое, только у нас код копируется на локалку с ansible :)
 道
Balagur
А нет дженкинса или гитлаба?
Есть гитлаб. Вопрос в том как лучше один файл с инвентари подгружать в разные репозитории с ролями.